
Windows Defender Antivirus là phần mềm diệt virus miễn phí tích hợp sẵn của Microsoft, được cài đặt mặc định trên Windows Server 2016 và 2019 (từ Windows 10 2004, tên Microsoft Defender được sử dụng). Trong bài viết này, chúng ta sẽ xem xét các tính năng của Windows Defender trên Windows Server 2019/2016.
Bật giao diện GUI Windows Defender trên Windows Server
Windows Server 2016 và 2019 (kể cả phiên bản Core) có công cụ Windows Defender Antivirus tích hợp sẵn. Bạn có thể kiểm tra xem Windows Defender Antivirus có được cài đặt hay không bằng PowerShell:
Get-WindowsFeature | Where-Object {$_.name -like "*defender*"} | ft Name,DisplayName,Installstate
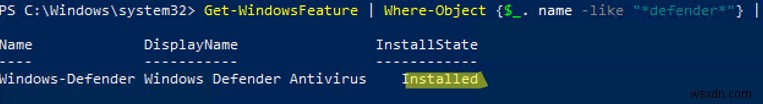
Tuy nhiên, Windows Server 2016 không có giao diện GUI Windows Defender Antivirus theo mặc định. Bạn có thể cài đặt giao diện đồ họa Windows Defender trên Windows Server 2016 qua bảng điều khiển Server Manager (Thêm vai trò và tính năng → Tính năng → Tính năng Windows Defender → GUI cho Windows Defender).
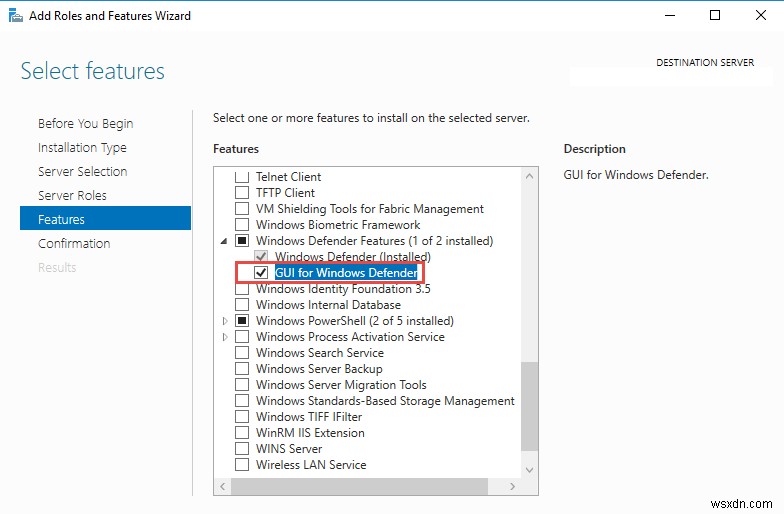
Hoặc, bạn có thể bật GUI Windows Defender Antivirus bằng PowerShell:
Install-WindowsFeature -Name Windows-Defender-GUI
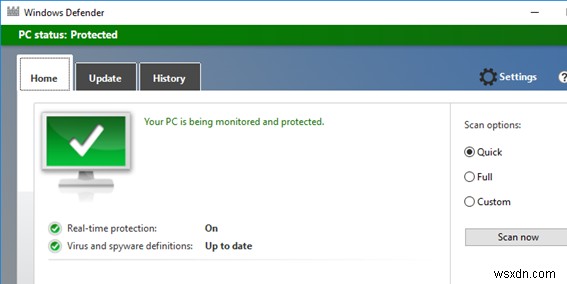
Để gỡ cài đặt GUI Defender, sử dụng lệnh PowerShell sau:
Uninstall-WindowsFeature -Name Windows-Defender-GUI
Trong Windows Server 2019, GUI Defender dựa trên ứng dụng APPX và có thể truy cập qua ứng dụng Windows Security (Cài đặt → Cập nhật và Bảo mật).
Windows Defender được cấu hình qua menu "Bảo vệ virus và mối đe dọa".
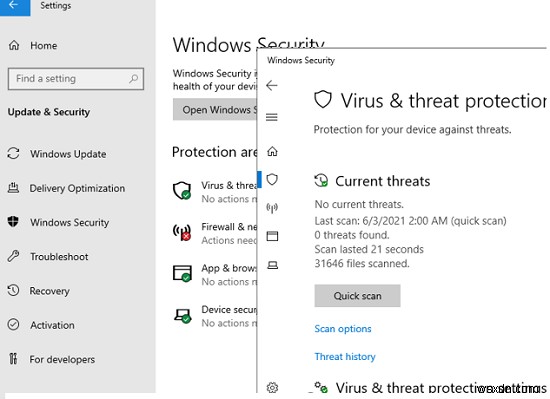
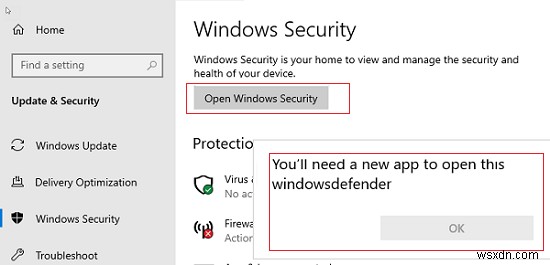
Nếu bạn không thể mở menu cài đặt Defender, và khi chạy applet Windows Security bạn gặp lỗi "You'll need a new app to open this windowsdefender", bạn cần đăng ký lại ứng dụng APPX bằng file manifest với lệnh PowerShell sau:
Add-AppxPackage -Register -DisableDevelopmentMode "C:\Windows\SystemApps\Microsoft.Windows.SecHealthUI_cw5n1h2txyewy\AppXManifest.xml"
Nếu ứng dụng UWP (APPX) bị xóa hoàn toàn, bạn có thể khôi phục nó thủ công, tương tự như khôi phục ứng dụng Microsoft Store.
Cách gỡ cài đặt Windows Defender Antivirus trên Windows Server 2019 và 2016?
Trong Windows 10, khi bạn cài đặt bất kỳ phần mềm diệt virus thứ ba nào (McAfee, Norton, Avast, Kaspersky, Symantec, v.v.), Windows Defender tích hợp sẽ bị tắt. Tuy nhiên, điều này không xảy ra trong Windows Server. Bạn phải tắt thủ công công cụ diệt virus tích hợp (trong hầu hết các trường hợp, không khuyến khích sử dụng nhiều chương trình diệt virus cùng lúc trên một máy tính hoặc máy chủ).
Bạn có thể gỡ cài đặt Windows Defender trong Windows Server 2019/2016 bằng Server Manager hoặc với lệnh PowerShell sau:
Uninstall-WindowsFeature -Name Windows-Defender
Không gỡ cài đặt Windows Defender nếu không có phần mềm diệt virus khác trên máy chủ.
Bạn có thể cài đặt dịch vụ Windows Defender bằng lệnh:
Add-WindowsFeature Windows-Defender-Features,Windows-Defender-GUI

Quản lý Windows Defender Antivirus với PowerShell
Hãy xem xét các lệnh PowerShell điển hình mà bạn có thể sử dụng để quản lý Windows Defender Antivirus.
Bạn có thể kiểm tra xem dịch vụ Windows Defender Antivirus có đang chạy hay không bằng lệnh PowerShell này:
Get-Service WinDefend
Như bạn thấy, dịch vụ đã khởi động (Trạng thái – Running)
Một số lý do khiến dịch vụ Windows Defender không hoạt động trên Windows 10 được mô tả trong bài viết Dịch vụ Đe dọa Windows Defender đã dừng.
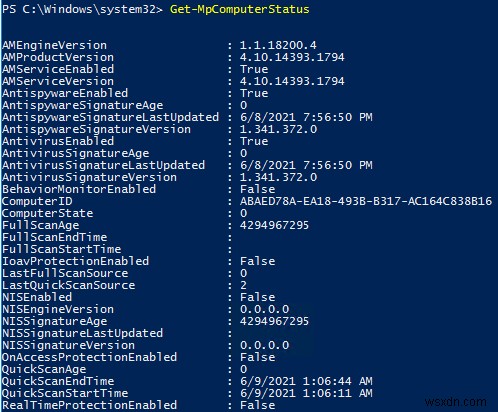
Bạn có thể hiển thị trạng thái và cài đặt hiện tại của Defender bằng cmdlet sau:
Get-MpComputerStatus
Cmdlet hiển thị phiên bản và ngày cập nhật cơ sở dữ liệu diệt virus mới nhất (AntivirusSignatureLastUpdated, AntispywareSignatureLastUpdated), các thành phần diệt virus đã bật, thời gian quét gần nhất (QuickScanStartTime), v.v.
Bạn có thể tắt bảo vệ thời gian thực của Windows Defender như sau:
Set-MpPreference -DisableRealtimeMonitoring $true
Sau khi thực hiện lệnh này, phần mềm diệt virus sẽ không quét theo thời gian thực tất cả các file được mở bởi hệ điều hành hoặc người dùng.
Cách bật bảo vệ diệt virus thời gian thực:
Set-MpPreference -DisableRealtimeMonitoring $false
Ví dụ, bạn cần bật quét cho thiết bị lưu trữ USB bên ngoài. Lấy cài đặt hiện tại bằng lệnh:
Get-MpPreference | fl disable*
Nếu quét ổ USB bị tắt (DisableRemovableDriveScanning = True), bạn có thể bật quét bằng lệnh:
Set-MpPreference -DisableRemovableDriveScanning $false
Danh sách đầy đủ các cmdlet PowerShell trong module Windows Defender có thể hiển thị bằng lệnh:
Get-Command -Module Defender
Cách loại trừ File và Thư mục khỏi quét Windows Defender Antivirus?
Bạn có thể đặt danh sách các loại trừ – đây là tên, phần mở rộng file, thư mục sẽ bị loại trừ khỏi quét tự động của Windows Defender Antivirus. Đặc điểm của Windows Defender trong Windows Server 2019/2016 là danh sách loại trừ được tạo tự động áp dụng tùy thuộc vào các vai trò và tính năng Windows Server đã cài đặt.
Ví dụ, nếu vai trò Hyper-V được cài đặt, các đối tượng sau sẽ được thêm vào danh sách loại trừ Defender: ảo và đĩa phân biệt, đĩa VHDS (*.vhd, *.vhdx, *.avhd), snapshot, thư mục và tiến trình Hyper-V (Vmms.exe, Vmwp.exe).
Nếu bạn muốn tắt loại trừ tự động của Microsoft Defender trên Windows Server, hãy chạy lệnh:
Set-MpPreference -DisableAutoExclusions $true
Để thêm thủ công các thư mục cụ thể vào danh sách loại trừ diệt virus, hãy chạy lệnh này:
Set-MpPreference -ExclusionPath "C:\ISO", "C:\VM", "C:\Nano"
Để loại trừ quét diệt virus của các tiến trình nhất định, sử dụng lệnh sau:
Set-MpPreference -ExclusionProcess "vmms.exe", "Vmwp.exe"
Lấy báo cáo trạng thái Windows Defender từ máy tính từ xa qua PowerShell
Bạn có thể lấy trạng thái Microsoft Defender Antivirus từ các máy tính từ xa bằng PowerShell. Script đơn giản sau sẽ tìm tất cả máy chủ Windows Server trong miền AD và lấy trạng thái Defender qua WinRM (sử dụng cmdlet Invoke-Command):
$Report = @()
 $servers= Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
 foreach ($server in $servers) {
 $defenderinfo= Invoke-Command $server -ScriptBlock {Get-MpComputerStatus | Select-Object -Property Antivirusenabled,RealTimeProtectionEnabled,AntivirusSignatureLastUpdated,QuickScanAge,FullScanAge}
 If ($defenderinfo) {
 $objReport = [PSCustomObject]@{
 User = $defenderinfo.PSComputername
 Antivirusenabled = $defenderinfo.Antivirusenabled
 RealTimeProtectionEnabled = $defenderinfo.RealTimeProtectionEnabled
 AntivirusSignatureLastUpdated = $defenderinfo.AntivirusSignatureLastUpdated
 QuickScanAge = $defenderinfo.QuickScanAge
 FullScanAge = $defenderinfo.FullScanAge
 }
 $Report += $objReport
 }
 }
 $Report|ft
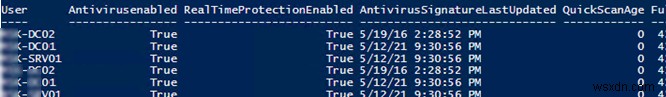
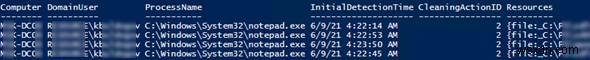
Để lấy thông tin về các phát hiện diệt virus, bạn có thể sử dụng script PowerShell sau:
 $Report = @()
 $servers = Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
 foreach ($server in $servers) {
 $defenderalerts= Invoke-Command $server -ScriptBlock {Get-MpThreatDetection | Select-Object -Property DomainUser,ProcessName,InitialDetectionTime ,CleaningActionID,Resources }
 If ($defenderalerts) {
 foreach ($defenderalert in $defenderalerts) {
 $objReport = [PSCustomObject]@{
 Computer = $defenderalert.PSComputername
 DomainUser = $defenderalert.DomainUser
 ProcessName = $defenderalert.ProcessName
 InitialDetectionTime = $defenderalert.InitialDetectionTime
 CleaningActionID = $defenderalert.CleaningActionID
 Resources = $defenderalert.Resources
 }
 $Report += $objReport
 }
 }
 }
 $Report|ft
Báo cáo hiển thị tên file bị nhiễm, hành động thực hiện, người dùng và tiến trình sở hữu.
Cập nhật định nghĩa Windows Defender Antivirus
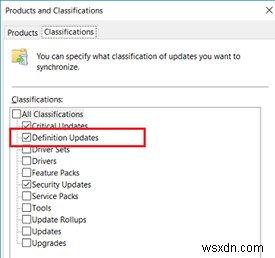
Windows Defender Antivirus có thể tự động cập nhật trực tuyến từ máy chủ Windows Update. Nếu có máy chủ WSUS nội bộ trong mạng của bạn, phần mềm diệt virus của Microsoft có thể nhận cập nhật từ đó. Bạn chỉ cần đảm bảo rằng việc cài đặt cập nhật đã được phê duyệt trên máy chủ WSUS của bạn (cập nhật Windows Defender Antivirus được gọi là Definition Updates trong bảng điều khiển WSUS), và client được nhắm đến máy chủ WSUS chính xác bằng GPO.
Trong một số trường hợp, Windows Defender có thể hoạt động không chính xác sau khi nhận được cập nhật bị lỗi. Lúc này khuyến khích reset cơ sở dữ liệu định nghĩa hiện tại và tải lại chúng:
"%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" -RemoveDefinitions -All
 "%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" –SignatureUpdate
Nếu Windows Server của bạn không có truy cập Internet trực tiếp, bạn có thể cập nhật Microsoft Defender từ thư mục mạng.
Tải xuống cập nhật Windows Defender thủ công (https://www.microsoft.com/en-us/wdsi/defenderupdates) và đặt chúng vào thư mục mạng chia sẻ. Đặt đường dẫn đến thư mục chia sẻ với cập nhật Defender:
Set-MpPreference -SignatureDefinitionUpdateFileSharesSources \\mun-fs01\Defender
Chạy cập nhật định nghĩa diệt virus:
Update-MpSignature -UpdateSource FileShares
Cấu hình Windows Defender bằng Group Policy
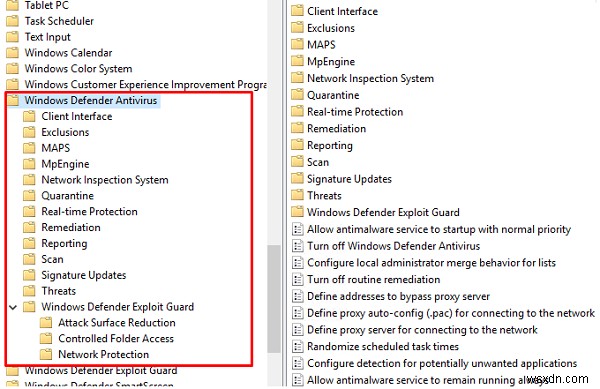
Bạn có thể quản lý các cài đặt Microsoft Defender cơ bản trên máy tính và máy chủ bằng Group Policy. Sử dụng phần GPO sau: Cấu hình máy tính → Mẫu quản trị → Thành phần Windows → Windows Defender Antivirus.
Phần này cung cấp hơn 100 tùy chọn khác nhau để quản lý cài đặt Microsoft Defender.
Ví dụ, để tắt hoàn toàn phần mềm diệt virus của bạn, bạn phải bật tham số GPO "Tắt Windows Defender Antivirus".
Thông tin thêm về các cài đặt Group Policy Defender có sẵn tại đây. https://docs.microsoft.com/en-us/microsoft-365/security/defender-endpoint/use-group-policy-microsoft-defender-antivirus
Quản lý tập trung Windows Defender có sẵn qua Advanced Threat Protection trên cổng Azure Security Center (ASC) với đăng ký trả phí (khoảng $15/máy chủ/tháng).