
Mô-đun Active Directory cho Windows PowerShell là một trong những công cụ chính để quản lý miền, quản lý các đối tượng trong Active Directory và lấy nhiều thông tin khác nhau về máy tính AD, người dùng, nhóm, v.v. Mọi quản trị viên Windows đều phải biết cách sử dụng cả các snap-in đồ họa AD (thường là ADUC – Active Directory Users & Computers) và các cmdlet của mô-đun RSAT-AD-PowerShell để thực hiện các tác vụ quản trị Active Directory hàng ngày. Trong bài viết này, chúng ta sẽ xem cách cài đặt mô-đun PowerShell Active Directory trên Windows, khám phá các tính năng cơ bản và các cmdlet phổ biến hữu ích để quản lý và tương tác với AD.
Cài Đặt Mô-đun PowerShell Active Directory trên Windows Server
Mô-đun Active Directory cho Windows PowerShell đã được tích hợp sẵn vào các hệ điều hành Windows Server (bắt đầu từ Windows Server 2008 R2), nhưng nó không được bật theo mặc định.
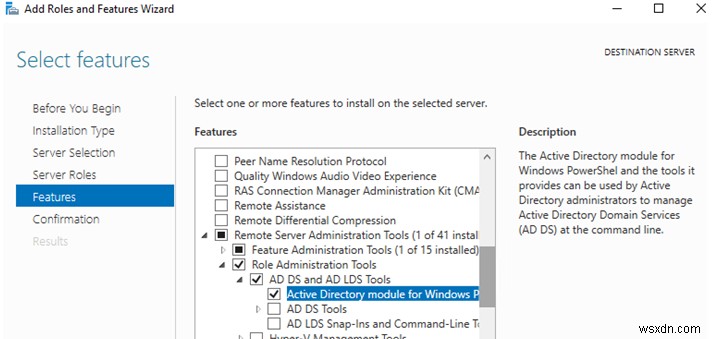
Trên Windows Server 2016, bạn có thể cài đặt mô-đun AD cho PowerShell từ Server Manager (Add Roles and Features → Features → Remote Server Administration Tools → Role Administration Tools → AD DS and AD LDS Tools → Active Directory module for Windows PowerShell).
Bạn cũng có thể cài đặt mô-đun từ bảng điều khiển PowerShell bằng lệnh:
Install-WindowsFeature -Name "RSAT-AD-PowerShell" –IncludeAllSubFeature
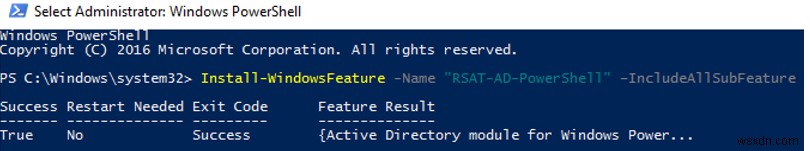
Bạn có thể cài đặt RSAT-AD-PowerShell không chỉ trên các bộ điều khiển miền. Bất kỳ máy chủ thành viên miền nào hoặc thậm chí là một trạm làm việc cũng sẽ hoạt động. Mô-đun PowerShell Active Directory được cài đặt tự động khi bạn triển khai vai trò Dịch vụ Miền Active Directory (AD DS) (khi nâng cấp máy chủ lên bộ điều khiển miền AD).
Mô-đun tương tác với AD thông qua Dịch vụ Web Active Directory phải được cài đặt trên bộ điều khiển miền của bạn (giao tiếp được thực hiện qua cổng TCP 9389).
Cách Cài Đặt Mô-đun PowerShell Active Directory trên Windows 10?
Bạn có thể cài đặt mô-đun RSAT-AD-PowerShell không chỉ trên Windows Server, mà còn trên trạm làm việc của mình. Mô-đun này là một phần của gói RSAT (Remote Server Administration Tools) mà bạn có thể tải xuống và cài đặt thủ công trên Windows 7, Windows 8.1. Sau khi cài đặt RSAT, bạn có thể cài đặt mô-đun Active Directory cho PowerShell từ Control Panel (Control Panel → Programs and Features → Turn Windows features on or off → Remote Server Administration Tools → Role Administration Tools → AD DS and AD LDS Tools).
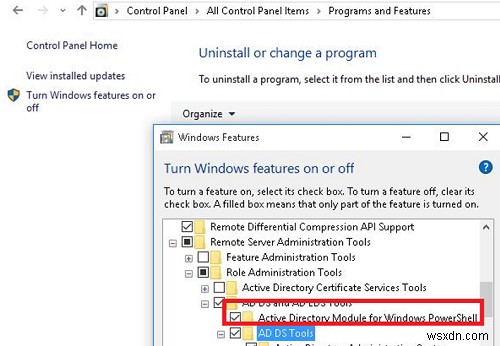
Trên Windows 10 bản dựng 1809 hoặc mới hơn, gói RSAT được tích hợp vào hình ảnh Windows (dưới dạng Features on Demand), vì vậy bạn có thể sử dụng lệnh PowerShell này để cài đặt mô-đun Active Directory:
Add-WindowsCapability –online –Name “Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0”
Có một cách để triển khai mô-đun PowerShell ActiveDirectory trên Windows 10 mà không cần cài đặt RSAT.
Các Cmdlet PowerShell Active Directory
Có rất nhiều cmdlet để tương tác với AD trong mô-đun Active Directory cho Windows PowerShell. Mỗi phiên bản RSAT mới chứa nhiều cmdlet hơn phiên bản trước. Trên Windows Server 2016 có 147 cmdlet PowerShell cho Active Directory có sẵn.
Trước khi sử dụng các cmdlet của mô-đun Active Directory, bạn cần nhập nó vào phiên PowerShell của mình (trên Windows Server 2012 R2/ Windows 8.1 và mới hơn, mô-đun được nhập tự động).
Import-Module ActiveDirectory
Nếu mô-đun Active Directory không được cài đặt trên máy tính của bạn, bạn có thể nhập nó từ bộ điều khiển miền của bạn (bạn cần đặc quyền quản trị viên miền để làm điều này) hoặc từ một máy tính để bàn khác:
$psSess = New-PSSession -ComputerName DC_or_Comp_with_ADPoSh_installed
 Import-Module -PSsession $psSess -Name ActiveDirectory
Bạn có thể hiển thị danh sách hoàn chỉnh các cmdlet Active Directory có sẵn bằng lệnh:
Get-Command –module ActiveDirectory
Tổng số cmdlet trong mô-đun AD:
Get-Command –module ActiveDirectory |measure-object|select count
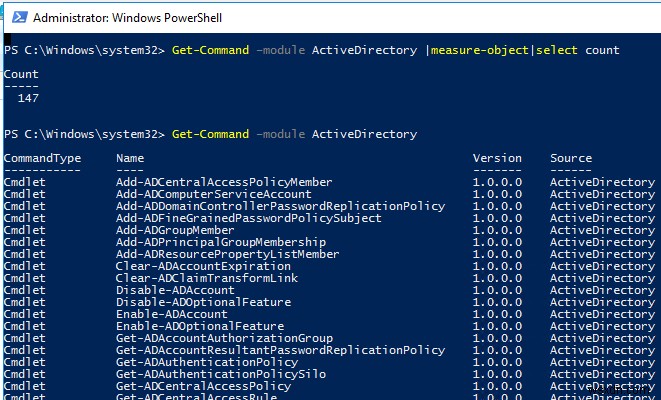
Hầu hết các cmdlet RSAT-AD-PowerShell bắt đầu bằng tiền tố Get-, Set- hoặc New-.
- Get – các cmdlet lớp này được dùng để lấy nhiều thông tin khác nhau từ Active Directory (Get-ADUser — thuộc tính người dùng, Get-ADComputer – cài đặt máy tính, Get-ADGroupMember — thành viên nhóm, v.v.). Để chạy chúng, bạn không cần phải là quản trị viên miền. Bất kỳ người dùng miền nào cũng có thể chạy các lệnh PowerShell để lấy giá trị các thuộc tính đối tượng AD (trừ các thuộc tính bảo mật, như trong ví dụ với LAPS);
- Set- các cmdlet lớp này được dùng để thiết lập (thay đổi) cài đặt đối tượng trong Active Directory. Ví dụ: bạn có thể thay đổi thuộc tính người dùng (Set-ADUser), cài đặt máy tính (Set-ADComputer), thêm người dùng vào nhóm, v.v. Để làm điều này, tài khoản của bạn phải có quyền sửa đổi thuộc tính đối tượng (xem bài viết Cách Ủy Quyền Đặc Quyền Quản Trị Viên trong Active Directory);
- Các lệnh bắt đầu bằng New- cho phép bạn tạo các đối tượng AD (tạo người dùng — New-ADUser, tạo nhóm — New-ADGroup);
- Remove- cmdlet được dùng để xóa các đối tượng AD.
Đây là cách bạn có thể lấy trợ giúp về bất kỳ cmdlet nào:
get-help Set-ADUser
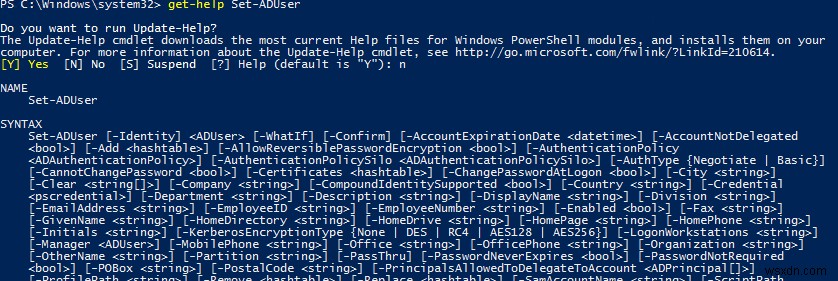
Bạn có thể hiển thị các ví dụ sử dụng cmdlet Active Directory như sau:
(get-help New-ADComputer).examples
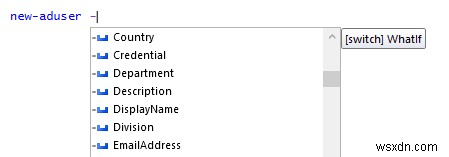
Việc sử dụng các gợi ý bật lên khi nhập tham số cmdlet trong PowerShell ISE rất tiện lợi.
Quản Trị Active Directory với Mô-đun RSAT-AD-PowerShell
Hãy xem xét một số tác vụ điển hình của quản trị viên mà bạn có thể thực hiện bằng các cmdlet Active Directory cho PowerShell.
Bạn có thể tìm thấy một số ví dụ hữu ích về cách sử dụng cmdlet AD cho PowerShell trên trang web WOSHub. Theo dõi các liên kết để có hướng dẫn chi tiết.
New-ADUser: Tạo Người Dùng AD
Để tạo một người dùng AD mới, bạn có thể sử dụng cmdlet New-ADUser. Bạn có thể tạo người dùng với lệnh sau:
New-ADUser -Name "Mila Beck" -GivenName "Mila" -Surname "Beck" -SamAccountName "mbeck" -UserPrincipalName "mbeck@woshub.com" -Path "OU=Users,OU=Berlin,OU=DE,DC=woshub,DC=com" -AccountPassword(Read-Host -AsSecureString "Input User Password") -Enabled $true
Để biết thông tin chi tiết về cmdlet New-ADUser (kể cả ví dụ về cách tạo tài khoản miền người dùng hàng loạt), xem bài viết này.
Get-ADComputer: Lấy Thuộc Tính Máy Tính
Để hiển thị thông tin về thuộc tính máy tính trong OU cụ thể (tên máy tính và ngày đăng nhập cuối cùng), hãy sử dụng cmdlet Get-ADComputer:
Get-ADComputer -SearchBase ‘OU=CA,OU=USA,DC=woshub,DC=com’ -Filter * -Properties * | FT Name, LastLogonDate -Autosize
Add-AdGroupMember: Thêm Người Dùng AD vào Nhóm
Để thêm người dùng vào nhóm bảo mật hiện có trong miền AD của bạn, hãy chạy lệnh này:
Add-AdGroupMember -Identity LondonSales -Members e.braun, l.wolf
Hiển thị danh sách người dùng trong nhóm AD và xuất ra file CSV:
Get-ADGroupMember LondonSales -recursive| ft samaccountname| Out-File c:\ps\export_ad_users.csv
Tìm hiểu thêm về quản lý nhóm AD từ PowerShell.
Set-ADAccountPassword: Đặt Lại Mật Khẩu Người Dùng trong AD
Để đặt lại mật khẩu người dùng AD từ PowerShell, hãy chạy lệnh sau:
Set-ADAccountPassword m.lorenz -Reset -NewPassword (ConvertTo-SecureString -AsPlainText “Ne8Pa$$0rd1” -Force -Verbose) –PassThru
Cách Mở Khóa, Bật và Vô Hiệu Hóa Tài Khoản AD?
Để vô hiệu hóa tài khoản người dùng AD:
Disable-ADAccount m.lorenz
Để bật tài khoản:
Enable-ADAccount m.lorenz
Để mở khóa tài khoản sau khi bị chặn bởi chính sách mật khẩu miền:
Unlock-ADAccount m.lorenz
Search-ADAccount: Cách Tìm Đối Tượng Không Hoạt Động và Bị Vô Hiệu Hóa?
Để tìm và vô hiệu hóa tất cả máy tính trong miền AD chưa đăng nhập超过 90 ngày, hãy sử dụng cmdlet Search-ADAccount:
$timespan = New-Timespan –Days 90
 Search-ADAccount -AccountInactive -ComputersOnly –TimeSpan $timespan | Disable-ADAccount
New-ADOrganizationalUnit: Tạo Đơn Vị Tổ Chức trong AD
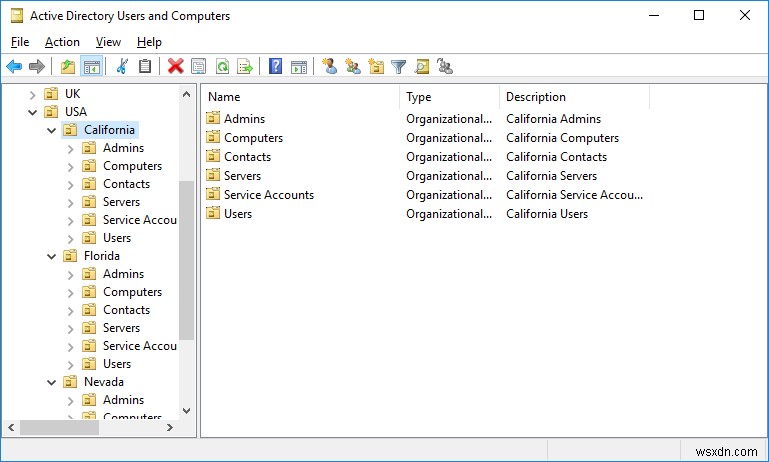
Để nhanh chóng tạo cấu trúc Đơn vị Tổ chức điển hình trong AD, bạn có thể sử dụng script PowerShell. Giả sử bạn muốn tạo nhiều OU với tên các bang và tạo các container đối tượng điển hình trong chúng. Việc tạo cấu trúc AD này thủ công qua snap-in ADUC đồ họa khá tốn thời gian. Mô-đun AD cho PowerShell cho phép làm điều đó trong giây lát (trừ thời gian viết script):
$fqdn = Get-ADDomain
 $fulldomain = $fqdn.DNSRoot
 $domain = $fulldomain.split(".")
 $Dom = $domain[0]
 $Ext = $domain[1]
 $Sites = ("Nevada","Texas","California","Florida")
 $Services = ("Users","Admins","Computers","Servers","Contacts","Service Accounts")
 $FirstOU ="USA"
 New-ADOrganizationalUnit -Name $FirstOU -Description $FirstOU -Path "DC=$Dom,DC=$EXT" -ProtectedFromAccidentalDeletion $false
 foreach ($S in $Sites)
 {
 New-ADOrganizationalUnit -Name $S -Description "$S" -Path "OU=$FirstOU,DC=$Dom,DC=$EXT" -ProtectedFromAccidentalDeletion $false
 foreach ($Serv in $Services)
 {
 New-ADOrganizationalUnit -Name $Serv -Description "$S $Serv" -Path "OU=$S,OU=$FirstOU,DC=$Dom,DC=$EXT" -ProtectedFromAccidentalDeletion $false
 }
 }
Sau khi chạy script, cấu trúc OU sau xuất hiện trong Active Directory.
Để di chuyển đối tượng giữa các container AD, bạn có thể sử dụng cmdlet Move-ADObject:
$TargetOU = "OU=Sales,OU=Computers,DC=woshub,DC=com"
 Get-ADComputer -Filter 'Name -like "SalesPC*"' | Move-ADObject -TargetPath $TargetOU
Get-ADReplicationFailure: Kiểm Tra Lỗi Tương Tự AD
Sử dụng cmdlet Get-ADReplicationFailure, bạn có thể kiểm tra trạng thái tương tự giữa các bộ điều khiển miền AD:
Get-ADReplicationFailure -Target NY-DC01,NY-DC02
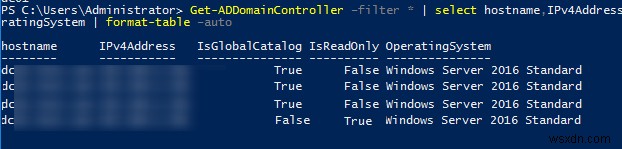
Để lấy thông tin về tất cả DC trong miền, hãy sử dụng cmdlet Get-AdDomainController:
Get-ADDomainController –filter * | select hostname,IPv4Address,IsGlobalCatalog,IsReadOnly,OperatingSystem | format-table –auto
Vậy là chúng ta đã xem xét các tính năng cơ bản của mô-đun PowerShell Active Directory để quản trị miền AD. Hy vọng nó sẽ khuyến khích bạn khám phá thêm các tính năng khác của mô-đun và tự động hóa hầu hết các tác vụ quản trị AD.