
Microsoft Office chắc chắn nổi tiếng với việc làm cho công việc của chúng ta dễ dàng với các sản phẩm như Word, Excel, PowerPoint, Access, Outlook và nhiều hơn nữa.
Thật đáng buồn, nó đã bị hacker sử dụng để đánh cắp thông tin đăng nhập của chúng ta và biến cuộc sống thành địa ngục. Hacker đang rộng rãi sử dụng macro trong file Word và Excel để tiêm mã độc và ransomware.
Để tránh điều này, Microsoft đã thay đổi cài đặt mặc định của Office. Trong các phiên bản gần đây, macro bị vô hiệu hóa và cảnh báo được nhắc khi bạn cố gắng bật nó.
Đã nói vậy, theo phát hiện gần đây của FireEye và McAfee – có một lỗ hổng bảo mật lớn mà họ gọi là Lỗ Hổng Zero-Day Quan Trọng (Critical Zero-Day Vulnerability), cho phép hacker giải phóng mã độc mà không cần macro.
Hacker và tội phạm mạng luôn chờ đợi cơ hội như vậy để tận dụng. Mục tiêu của họ thường là các đối tượng cao cấp nhưng điều đó không có nghĩa họ bỏ qua người thường. Theo suy đoán, các điệp viên mạng này phân phối Dridex, một mã độc đánh cắp thông tin đăng nhập ngân hàng, để khai thác sự dễ bị tổn thương của hàng triệu người dùng.
Câu hỏi là Dridex hoạt động như thế nào và nó được truyền vào máy tính của chúng ta như thế nào?
Xem Thêm: 5 Bước Nhanh Chạy Kiểm Tra Bảo Mật Trên Tài Khoản Google
Dridex có thể được gửi đến hệ thống của bạn qua một Tài Liệu Word qua email. Khi Tài Liệu Word đính kèm trong email được mở trên hệ thống của bạn, nó kết nối hệ thống của bạn với máy chủ của hacker và họ có thể kiểm soát hệ thống của bạn để gửi nội dung độc hại.
Nghe nói, ngay cả Microsoft Windows 10 cũng dễ bị tấn công này, hệ điều hành được cho là an toàn nhất.
Tuy nhiên, Microsoft đã phát hành bản vá để khắc phục lỗ hổng này, được phát hành vào ngày 11th Tháng 4 Năm 2017. Khuyến nghị cài đặt bản cập nhật. Như nói, cắn một lần, khôn một lần. Chúng ta cần chuẩn bị cho các cuộc hack và lỗ hổng được đồn đoán trong tương lai.
Các Bước Bảo Vệ Máy Tính Tránh Hacker Microsoft Office:
Trước khi bảo vệ thông tin quý giá khỏi Hacker Microsoft Office, bạn cần duy trì thói quen không mở bất kỳ file Word hay tài liệu nào nhận được qua email từ nguồn không xác định. Bạn cần giữ phiên bản Antivirus cập nhật và bảo mật đúng cách các thông tin quan trọng. Vậy, đây là các bước sẽ giúp bạn bảo vệ khỏi hacker Microsoft Office.
- Microsoft Word, mặc định mở file ở Chế Độ Bảo Vệ (Protected Mode) khi tải từ nguồn không uy tín hoặc không xác định. Nếu bạn không bật nó. Hãy làm theo các bước để bật nó:
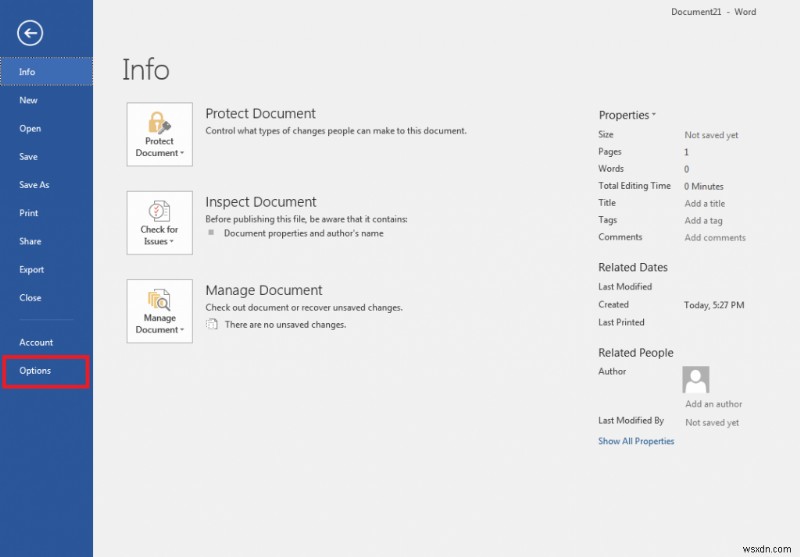
- Nhấp vào Tùy chọn (Options).
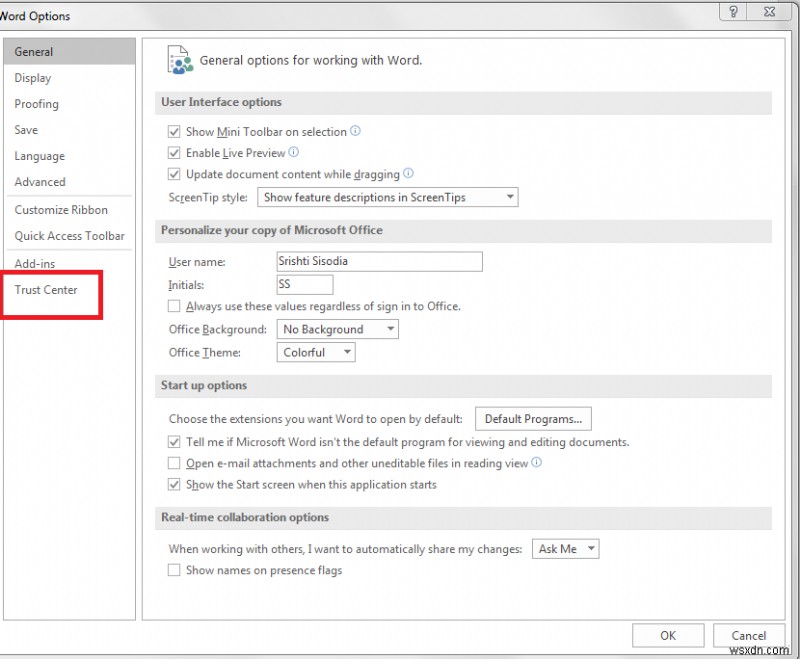
- Một cửa sổ Pop-up sẽ hiện ra, vui lòng chọn Trung Tâm Tin Cậy (Trust Center).
Có Thể Bạn Quan Tâm: Mã Độc Macro Microsoft Word Tấn Công MacOS
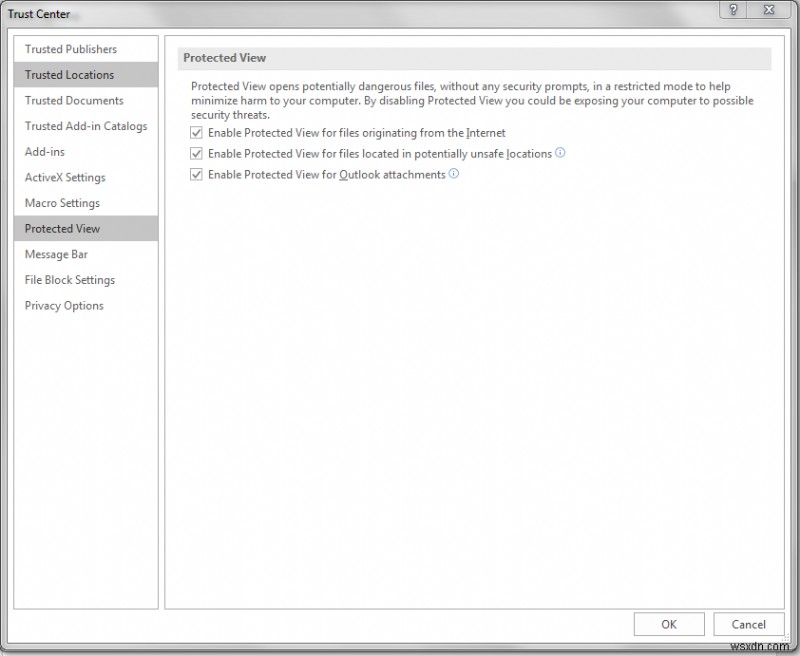
- Nhấp vào Xem Bảo Vệ (Protected View) để bật tất cả các tùy chọn trong Protected View.
-
- Để bảo vệ thêm, bạn cũng có thể Cài Đặt Bộ Công Cụ Giảm Thiểu Nâng Cao Của Microsoft (Enhanced Mitigation Experience Toolkit), “Một tiện ích giúp ngăn chặn các lỗ hổng trong phần mềm bị khai thác thành công.” như Microsoft tuyên bố. Tuy nhiên, không có bằng chứng đảm bảo nó có thể ngăn chặn cuộc tấn công này nhưng chắc chắn là một lớp bảo mật bổ sung chống lại các lỗ hổng.
- Trừ khi bạn không muốn thực hiện thay đổi lớn cho hệ thống, hãy dùng tài khoản Khách (Guest account) hoặc tài khoản có quyền hạn chế. Lợi ích của tài khoản người dùng hạn chế là nếu bạn bị tấn công, hacker sẽ không thể xâm nhập đúng cách và do đó thiệt hại sẽ được giảm thiểu tối đa.
Như người ta nói, an toàn của bạn nằm trong tay bạn, để bảo vệ bản thân khỏi tội phạm mạng này, bạn phải duy trì vệ sinh mạng cơ bản.