
Bạn biết quy trình: bạn lướt web, hoặc kiểm tra email, bỗng nhiên một thông báo hiện lên. Máy tính, và dữ liệu trên đó, bị khóa - bị mã hóa bởi ransomware. Truy cập bị từ chối cho đến khi bạn trả tiền chuộc.
Hầu hết mọi người biết quy trình với ransomware, đó là lý do những kẻ viết mã tội phạm đằng sau nó đang tìm cách mới và sáng tạo để ép bạn trả tiền. Đây là một số loại ransomware mới bạn nên nhận thức.
1. Ransomware会说话 (Talking Ransomware)
Nếu máy tính bị nhiễm ransomware Cerber (thường qua file đính kèm email giả vờ là tài liệu Microsoft Office), dữ liệu của bạn sẽ được mã hóa, mỗi file được đưa ra đuôi mở rộng mới: .cerber.
Lưu ý: Trừ khi bạn ở Nga, Ukraine, hoặc các nước cũ USSR khác như Armenia, Azerbaijan, Belarus, Georgia, Kyrgyzstan, Kazakhstan, Moldova, Turkmenistan, Tajikistan, hoặc Uzbekistan. Nếu bạn ở những nơi này, ransomware Cerber sẽ tự vô hiệu hóa.
Bạn sẽ biết mình bị nhiễm Cerber khi thông báo xuất hiện trên màn hình desktop. Hơn nữa, hướng dẫn cách thanh toán sẽ được tìm thấy trong mọi thư mục, định dạng TXT và HTML. Bạn cũng sẽ tìm thấy file VBS (Visual Basic Script) mà khi mở, sẽ đọc to hướng dẫn cho bạn. Đúng vậy: ransomware này nói chuyện hướng dẫn bạn cách trả tiền chuộc và giải mã dữ liệu.
2. Chơi Game của Chúng Tôi... Hoặc Chịu Hậu Quả
Tháng 4/2018, chúng ta thấy PUBG Ransomware với cách tiếp cận khác để cầm máy tính chuộc. Thay vì đòi tiền cho file bị khóa, người viết mã độc kỳ quặc này đưa ra lựa chọn:
- Chơi game PlayerUnknown's Battlegrounds (giá 29.99 USD trên Steam).
- Chỉ cần dán mã code chúng tôi cung cấp trên màn hình, bạn được tự do.
Nó thực chất là "unmalware" (không phải malware). Mặc dù có thể gây phiền toái, và trông như ransomware thật, PUBG Ransomware dường như chỉ là công cụ quảng bá phức tạp, chắc chắn được thiết kế để giành vài tiêu đề báo cho PlayerUnknown's Battlegrounds.
Không có vẻ tồi tệ, phải không? Trừ việc nó thực sự mã hóa file của bạn, và đổi đuôi mở rộng (thành .pubg). Tóm lại, nếu bạn thấy mình băn khoăn giữa dán code và mua game bắn súng ba ngôi sao PvP, bạn nên hành động. Nếu đây là ransomware thật, bạn sẽ phải trả ít nhất gấp mười lần.
Thật không may, đây là một trong rất ít loại ransomware dễ đánh bại đến vậy.
3. Tôi Sẽ Xóa Từng File Một
Jigsaw xóa file của bạn, từng cái một.
Như thể việc bị khóa toàn bộ dữ liệu ở trạng thái không xác định chưa đủ tệ, ransomware Jigsaw đẩy lừa đảo xa hơn. Ban đầu gọi là "BitcoinBlackmailer", ransomware này đổi tên nhờ sự xuất hiện của Billy the Puppet (búp bê Billy), như trong series phim "torture porn" Saw.
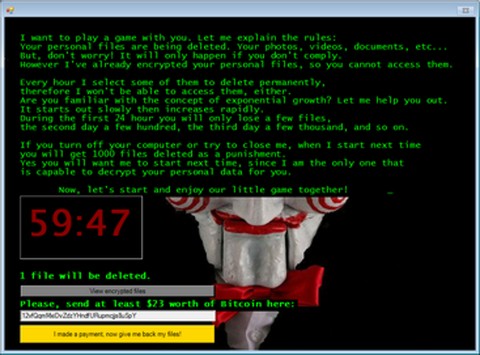
Được phát hiện lần đầu tháng 4/2016, Jigsaw lan truyền qua email rác và file đính kèm nhiễm độc. Khi kích hoạt, Jigsaw khóa dữ liệu người dùng và Master Boot Record (MBR) của hệ thống, sau đó hiển thị thông báo đính kèm.
Đây về cơ bản là đe dọa: nếu tiền chuộc không được trả (bằng Bitcoin) trong một giờ, một file sẽ bị xóa khỏi máy tính. Mỗi giờ bạn trì hoãn, số file bị xóa tăng lên đáng kể, giảm cơ hội thắng trong sổ xố mã hóa này. À, và khởi động lại, hoặc cố gắng chấm dứt tiến trình (Jigsaw ngụy trang thành trình duyệt Mozilla Firefox, hoặc Dropbox trong task manager Windows) dẫn đến 1000 file bị xóa.
Một điều cuối: các phiên bản Jigsaw sau này đe dọa dox (công khai thông tin riêng tư) nạn nhân nếu không trả tiền. Bằng cách động viên nạn nhân qua uy hiếp, loại ransomware này đã thay đổi trò chơi malware.
4. À, Bạn Đã Trả Tiền? Tội!
Chúng ta quen với cách ransomware hoạt động. Bạn bị nhiễm malware mã hóa dữ liệu quan trọng (hoặc toàn bộ máy tính), rồi ép bạn trả tiền chuộc để mở khóa. File của bạn sau đó trở lại tay bạn qua khóa giải mã. Đúng không?
Thường thì đúng, nhưng không với Ranscam.
Just when you thought everything was straightforward with ransomware comes an example that just takes the money and runs. Oh, and they don't even bother to encrypt your data as part of the pretense---your data is deleted.
Mất vĩnh viễn.
Mặc dù hầu hết ransomware rõ ràng được viết bởi chuyên gia, một số nghi ngờ được ném về trình độ của kẻ viết Ranscam. Kém tinh vi hơn các loại ransomware khác, Ranscam tuy nhiên vẫn hiệu quả. Dòng ransomware Petya nổi tiếng cũng từng biết xóa dữ liệu thay vì trả lại quyền truy cập cho người dùng.
5. Đúng, Chúng Tôi Đã Khóa TV Của Bạn
Tháng 6/2016, người ta phát hiện ransomware FLocker (ANDROIDOS_FLOCKER.A) trước đây tấn công điện thoại và máy tính bảng Android, đã tiến hóa. Smart TV chạy Android được thêm vào danh sách mục tiêu.
Bạn có thể đã nghe về FLocker, ngay cả khi không biết tên nó. Đây là một trong những loại ransomware hiển thị cảnh báo "cơ quan thực thi pháp luật", báo rằng tài liệu bất hợp pháp đã được xem trên hệ thống của bạn. Nó cũng nhắm vào người dùng Tây Âu và Bắc Mỹ; thực tế, bất kỳ ai không ở Nga, Ukraine, hoặc các nước cũ USSR khác.
Thanh toán được yêu cầu qua voucher iTunes (thường là mục tiêu của kẻ lừa), và một khi nhận được, quyền kiểm soát điện thoại Android hoặc TV của bạn được trả lại.
6. Chúng Tôi Thực Sự Đã Khóa Dữ Liệu Của Bạn, Thật Đấy!
Ngạc nhiên (hoặc có lẽ không, khi bạn nghĩ về nó) có các chủng ransomware không thực sự làm gì cả. Không giống như PUBG Ransomware; không, những ví dụ này chỉ là popup giả, tuyên bố kiểm soát máy tính của bạn.
Loại ransomware này dễ xử lý, nhưng sức mạnh của khái niệm đủ để những ví dụ này sinh lời. Nạn nhân trả tiền, hoàn toàn không hay biết họ không cần làm vậy. Dữ liệu của họ không bị mã hóa.
Các cuộc tấn công ransomware này thường đến dưới dạng popup cửa sổ trình duyệt. Nó trông như bạn không thể đóng cửa sổ, và thông báo kiểu "file của bạn bị mã hóa; trả 300 USD Bitcoin" là giải pháp duy nhất.
Nếu bạn muốn kiểm tra ransomware bạn bị tấn công có thật không, và không phải lừa đảo rẻ tiền hơn, hãy thử đóng cửa sổ. Trên Windows, dùng Alt + F4. Trên Mac là Cmd + W. Nếu cửa sổ đóng, hãy cập nhật phần mềm diệt virus ngay và quét PC.
7. Ransomware Dưới Mặt Nạ
Cuối cùng, đáng xem xét một số cách ransomware lừa dối qua diện mạo. Bạn đã biết file đính kèm email giả được dùng để gửi ransomware đến máy tính. Trong tình huống này, file đính kèm xuất hiện như file DOC hợp pháp, gửi kèm email rác tuyên bố bạn nợ tiền; file đính kèm là hóa đơn. Khi tải xuống, hệ thống của bạn bị xâm phạm.
Các lớp ngụy trang khác cũng được dùng. Ví dụ, ransomware DetoxCrypto (Ransom.DetoxCrypto) tự xưng là phần mềm Malwarebytes Anti-Malware phổ biến, nhưng với tên hơi khác ("Malwerbyte"). Rồi có biến thể Cryptolocker (CTB-Locker) giả vờ là Windows Update.
Bạn nghĩ đã thấy hết từ ransomware? Hãy nghĩ lại! Kẻ lừa sẽ không ngừng tại bất cứ điều gì để lấy nội dung ví của bạn, và chúng liên tục tạo ra loại ransomware mới.
Nếu bạn lo ngại bị cầm chuộc, xem hướng dẫn của chúng tôi về các bước bảo vệ chống ransomware. Quá muộn? Có lẽ một trong những công cụ này có thể dùng để phá mã hóa ransomware cho bạn.