
Vào năm 2017, nhóm nghiên cứu tại Google tiết lộ rằng có nhiều lỗ hổng của Dnsmasq (gói phần mềm Domain Name System) cung cấp dịch vụ phân giải tên miền DNS để chuyển đổi tên miền thành địa chỉ IP tương ứng cho mục đích kết nối. Do phát hiện của họ, có nhiều tranh luận trực tuyến. Một cơn hoảng loạn được tạo ra và mọi loại người dùng bắt đầu tìm cách bảo vệ hệ thống khỏi lỗ hổng Dnsmasq.
Chính xác lời của kỹ sư Google:
tìm thấy ba lỗ hổng thực thi mã từ xa tiềm ẩn, một rò rỉ thông tin, và ba lỗ hổng từ chối dịch vụ ảnh hưởng đến phiên bản mới nhất tại server git của dự án tính đến ngày 5 tháng 9, 2017
Nói cách khác, kỹ sư đang nói về vi phạm thông tin riêng tư. Nếu lỗ hổng thực sự bị khai thác bằng tất cả công cụ, người dùng có thể bị rò rỉ hoặc truy cập thông tin trái phép.
Dnsmasq là gì?
Dnsmasq thực chất là DNS forwarder (chuyển tiếp DNS). Nó là cache và DHCP server có nhiều tính năng khác. Có mặt trong nhiều dự án, nó là công cụ khá phổ biến. Theo Google Blog, Dnsmasq cung cấp chức năng cho server như DNS và DHCP. Cũng tham gia vào network booting (khởi động mạng) và router advertisements (quảng cáo router). Dnsmasq dùng trong mạng riêng cũng như mạng Internet mở.
Nhóm tại Google tìm thấy bảy vấn đề trong đánh giá bảo mật. Sau khi tìm thấy, bước tiếp theo là kiểm tra tác động của các vấn đề này và proof of concept (chứng minh khái niệm) cho từng vấn đề.
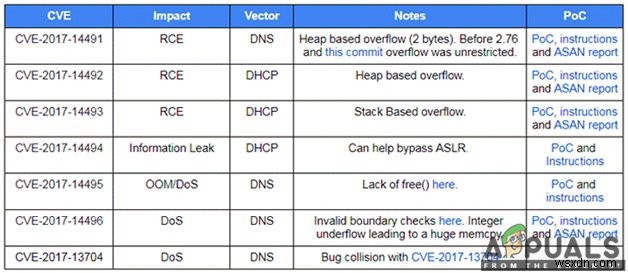
Lỗ hổng của Dnsmasq
Có nhiều lỗ hổng trong Dnsmasq và một số được giải thích. CVE-2017-14491 là lỗ hổng do heap overflow (tràn heap). Được kích hoạt khi bạn tạo yêu cầu DNS. Lỗ hổng khác, CVE-2017-14492 do DHCP server. Lỗ hổng khác do cùng nguyên nhân là CVE-2017-14493. Cả hai do tràn bộ nhớ. Cái trước là heap overflow, cái sau là stack overflow (tràn ngăn xếp). Chứng minh khái niệm cho thấy cả hai dựa vào IPv6.
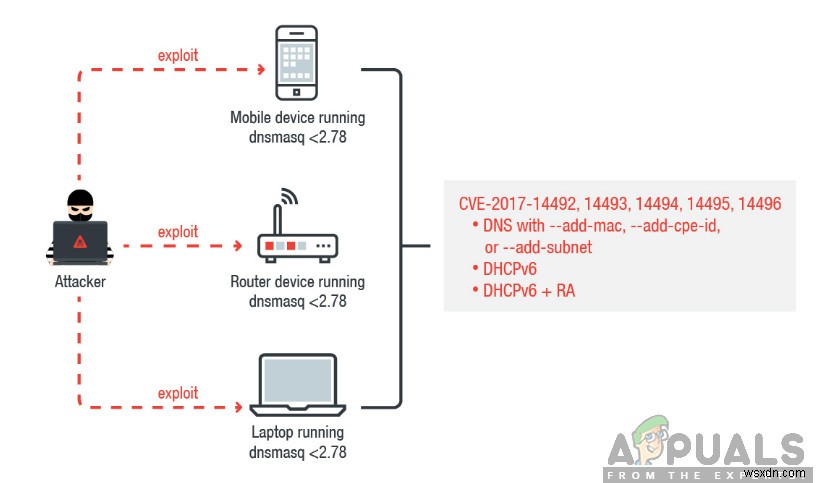
CVE-2017-14494 là lỗ hổng khác liên quan đến rò rỉ trong DHCP server. Sử dụng lỗ hổng này, kẻ tấn công có thể bypass ASLR. CVE-2017-14495, CVE-2017-14496, và CVE-2017-13704 là ba lỗ hổng khác thực chất là bug trong DNS server. Chúng gây DoS (Từ chối dịch vụ). Cái đầu gây ra bằng cách không giải phóng bộ nhớ, cái hai gây ra bằng cách tạo bộ nhớ khổng lồ, cái ba crash khi nhận gói UDP lớn.
Chứng minh khái niệm có trên trang web nên bạn có thể kiểm tra nếu hệ thống bị ảnh hưởng bởi bất kỳ lỗ hổng nào. Vì vậy, nếu có biện pháp giảm thiểu, bạn có thể xác minh và triển khai. Theo Shodan, có 1.2 triệu thiết bị có thể bị ảnh hưởng bởi lỗ hổng Dnsmasq. Vì vậy, quan trọng phải kiểm tra thiết bị của bạn.
Cách bảo vệ máy tính của bạn?
Để bảo vệ máy tính khỏi lỗ hổng Dnsmasq, bạn phải vá (patch) chúng để không có vấn đề bảo mật sau. Nếu bạn muốn cài đặt Dnsmasq thủ công, bạn có thể tìm đây. Phiên bản mới nhất được phê duyệt cho Dnsmasq là 2.78.
Nếu bạn dùng thiết bị Android, bản cập nhật bảo mật (security update) sẽ khắc phục các vấn đề này. Hãy chắc chắn cập nhật được tải trên thiết bị để ngăn Dnsmasq.
Đối với người dùng dùng router hoặc thiết bị IoT, bạn phải liên hệ trang web nhà cung cấp (vendor's website) xem sản phẩm của họ có bị ảnh hưởng không. Nếu có, bạn có thể xem bản vá có sẵn và áp dụng.
Để tách lưu lượng từ mạng không mong muốn, dùng quy tắc firewall (tường lửa). Luôn là lựa chọn tốt để tắt dịch vụ hoặc chức năng bạn không dùng trên thiết bị.