
Criminal IP hợp tác với Securonix để tích hợp Threat Intelligence của Criminal IP vào ThreatQ, cho phép các tổ chức đưa thông tin IP bên ngoài vào quy trình làm việc hiện có, giúp các đội bảo mật tăng tốc phân tích và phản hồi với ngữ cảnh có thể hành động hơn.
Khác với các feed intelligence truyền thống, Criminal IP cung cấp khả năng quan sát về cách tài sản và cơ sở hạ tầng bị lộ ra trên internet. Bằng cách nhúng dữ liệu này vào ThreatQ, các tổ chức có thể đưa ngữ cảnh thực tế vào điều tra mà không làm gián đoạn quy trình hiện tại.
ThreatQ tập trung và ưu tiên dữ liệu đe dọa từ nhiều nguồn. Với Criminal IP tích hợp, các tổ chức có thể làm giàu dữ liệu này bằng intelligence dựa trên sự lộ ra (exposure-based) được cập nhật liên tục, củng cố quy trình điều tra và phản hồi mà không thêm độ phức tạp.
Làm Giàu Thông Tin Tự Động Quy Mô Lớn
Trong môi trường tích hợp, API threat intelligence của Criminal IP tự động làm giàu các chỉ báo IP đến trong ThreatQ với dữ liệu ngữ cảnh như điểm số độc hại (maliciousness scoring), phát hiện VPN và proxy, lộ ra truy cập từ xa, cổng mở và lỗ hổng đã biết.
Được hỗ trợ bởi công cụ điều phối dựa trên dữ liệu của ThreatQ, các tổ chức có thể cấu hình quy trình tự động liên tục đánh giá các chỉ báo đến đối với cơ sở dữ liệu đe dọa của Criminal IP.
Điều này đảm bảo ngữ cảnh đe dọa luôn cập nhật mà không cần nỗ lực thủ công của analyst, hỗ trợ phân loại nhanh hơn và ưu tiên nhất quán hơn.
Điều Tra Thời Gian Thực Trong Không Gian Làm Việc Thống Nhất
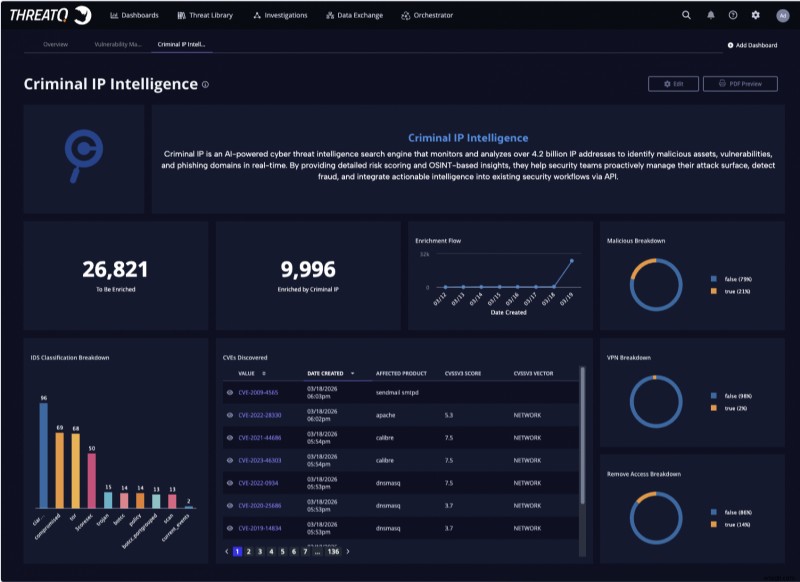 Thông tin Criminal IP tích hợp vào dashboard ThreatQ,
cho phép quan sát thống nhất các chỉ báo được làm giàu và ngữ cảnh rủi ro
Tích hợp cho phép analyst truy cập thông tin Criminal IP trực tiếp trong giao diện ThreatQ, cho phép xác thực thực tế hoạt động IP đáng ngờ mà không cần chuyển đổi công cụ. Bằng cách kết hợp dữ liệu lộ ra với insight cấp cơ sở hạ tầng, các đội có thể đánh giá rủi ro hiệu quả hơn trong quy trình làm việc hiện có.
Analyst cũng có thể thực hiện tra cứu Criminal IP theo yêu cầu trực tiếp từ chi tiết chỉ báo hoặc bảng điều tra, cung cấp ngữ cảnh bổ sung ngay lập tức trong quá trình điều tra đang hoạt động.
Criminal IP thêm nữa làm giàu biểu đồ điều tra của ThreatQ bằng cách tiết lộ mối quan hệ giữa các địa chỉ IP, cơ sở hạ tầng liên quan và hoạt động tấn công, giúp analyst hiểu rõ hơn các kết nối và mẫu thức trên các mối đe dọa.
Ưu Tiên Tiên và Phản Ứng Dựa Trên Intelligence
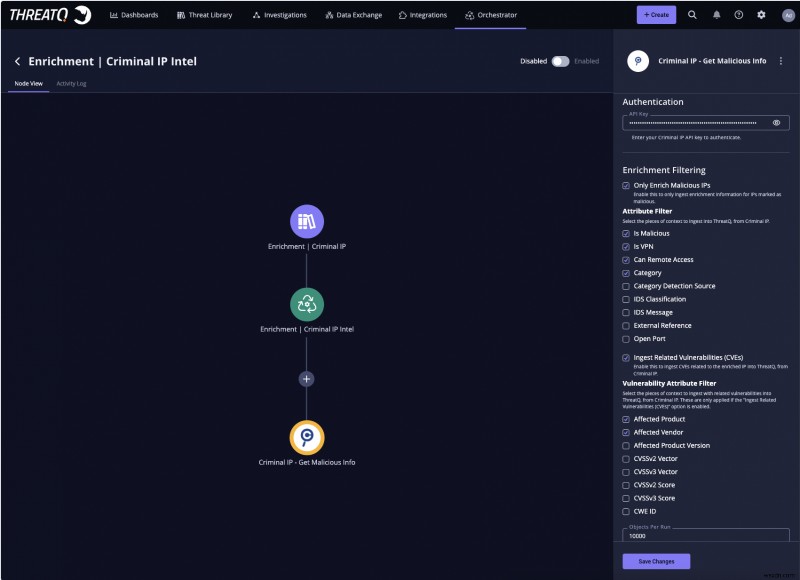 Làm giàu Criminal IP tích hợp trong ThreatQ Orchestrator,
cho phép ingest và lọc tự động intelligence IP dựa trên sự lộ ra trực tiếp vào quy trình phân tích
Bằng cách tích hợp intelligence của Criminal IP vào khung đánh giá rủi ro của ThreatQ, các tổ chức có thể căn chỉnh đánh giá rủi ro với môi trường vận hành cụ thể của mình. Điều này cho phép ưu tiên chính xác hơn và hỗ trợ ra quyết định hiệu quả hơn trong điều tra.
Dữ liệu đã làm giàu cũng có thể được trực quan hóa qua dashboard, cung cấp khả năng quan sát rõ ràng hơn về xu hướng độc hại, sử dụng VPN và phân bố rủi ro trên các chỉ báo.
Mở Rộng Khả Quan Sát Với Intelligence Dựa Trên Sự Lộ Ra
Tích hợp này nhấn mạnh tầm quan trọng ngày càng tăng của intelligence dựa trên sự lộ ra (exposure-based intelligence) trong phân tích đe dọa hiện đại. Bằng cách liên tục giám sát và phân tích tài sản và cơ sở hạ tầng IP đối mặt internet, Criminal IP cung cấp khả năng quan sát khác biệt vượt ra ngoài các phương pháp dựa trên chỉ báo truyền thống.
"Tích hợp này cho phép các tổ chức đưa IP reputation và exposure intelligence trực tiếp vào nền tảng ThreatQ, hỗ trợ phân tích nhanh hơn và phản hồi hiệu quả hơn xuyên suốt vòng đời điều tra," CEO của Criminal IP, Byungtak Kang, nói. "Bằng cách tích hợp intelligence của chúng tôi vào quy trình làm việc hiện có, các đội bảo mật có thể cải thiện khả năng quan sát và ra quyết định sáng suốt hơn mà không thêm độ phức tạp vận hành."
"Hợp tác này củng cố vai trò của IP intelligence tại các điểm then chốt của điều tra và ra quyết định," Scott Sampson, Chief Revenue Officer của Securonix, nói. "Bằng cách kết hợp khả năng điều phối và ưu tiên của ThreatQ với dữ liệu đe dọa thời gian thực của Criminal IP, các tổ chức có thể tăng tốc quy trình làm giàu, giảm tải công việc thủ công và tập trung vào các mối đe dọa liên quan nhất trong môi trường của họ."
Thông qua hợp tác này, Criminal IP và Securonix cho phép các đội bảo mật vận hành threat intelligence hiệu quả hơn bằng cách tích hợp làm giàu tự động, điều phối quy trình và ưu tiên chính xác trong nền tảng ThreatQ.
Về Criminal IP
Criminal IP là giải pháp cyber threat intelligence do AI SPERA vận hành, cung cấp dữ liệu reputation địa chỉ IP và domain sẵn sàng ra quyết định cho các đội bảo mật toàn cầu.
Bằng cách quét liên tục internet toàn cầu, Criminal IP tổng hợp và ngữ cảnh hóa các tín hiệu đe dọa trên IP, domain, URL và cơ sở hạ tầng tấn công, bao gồm chỉ báo độc hại, lỗ hổng đã biết, tài sản bị lộ và hành vi kẻ tấn công.
Sứ mệnh của Criminal IP là trao cho các tổ chức khả năng quan sát thực sự vào cảnh quan mạng của họ và tăng tốc phát hiện và phản hồi đe dọa bằng cách cung cấp intelligence cần thiết để lường trước kẻ tấn công. Để biết thêm thông tin, truy cập www.criminalip.io.
Về Securonix
Securonix đang biến đổi vận hành bảo mật với SIEM Unified Defense đầu tiên trong ngành có Agentic AI, được xây dựng để quyết định và hành động xuyên suốt vòng đời đe dọa với triết lý human-in-the-loop. Nền tảng cloud-native của họ thống nhất phát hiện, điều tra và phản hồi, đồng thời cho phép Sam, AI SOC Analyst, và mô hình vận hành AI dựa trên năng suất cho SOC, để các tổ chức có thể đo lường và quản trị AI bằng công việc analyst nó mang lại. Giúp doanh nghiệp trở nên Breach Ready và Board Ready, Securonix cung cấp vận hành bảo mật có trách nhiệm, hướng kết quả ở quy mô lớn. Được công nhận là Leader trong Gartner® Magic Quadrant™ cho SIEM và Customers' Choice bởi Gartner Peer Insights™, Securonix cung cấp vận hành bảo mật đáng tin cậy cho các doanh nghiệp toàn cầu. Tìm hiểu thêm tại www.securonix.com.
Tài trợ và viết bởi Criminal IP.