
Hướng dẫn này chứa các hướng dẫn để giải quyết lỗi sau khi cố gắng quản lý máy tính từ xa thông qua Active Directory Users and Computers từ AD Domain Server 2016: "Không thể kết nối máy tính. Xác minh đường dẫn mạng đúng, máy tính có sẵn trên mạng, và các quy tắc Windows Firewall phù hợp được bật trên máy tính đích. Để bật các quy tắc Windows Firewall phù hợp trên máy tính từ xa, hãy mở snap-in Windows Firewall with Advanced Security và bật các quy tắc inbound sau: COM+ Network Access (DCOM-In)…"
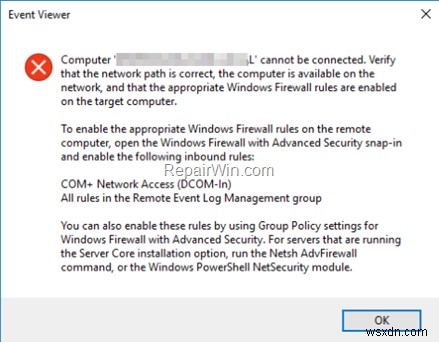
Cách khắc phục: Không thể quản lý máy tính từ Active Directory Users and Computers – Không thể kết nối máy tính (Active Directory 2016/2019)
Thông báo lỗi "Không thể kết nối máy tính" trong Active Directory có thể xuất hiện vì các lý do sau:
Lý do 1. Máy tính không còn tồn tại trên mạng hoặc đã tắt. Trường hợp này, hãy xác minh máy tính đang hoạt động.
Lý do 2. Địa chỉ IP của máy tính không thể phân giải từ Domain Controller. Vấn đề thường xảy ra khi máy tính dùng DNS Server do router (ISP) cung cấp. Để khắc phục, hãy đảm bảo máy tính dùng DNS của AD.
Các bước khắc phục:
1. Ping máy tính bằng tên, hoặc dùng lệnh NSLOOKUP để kiểm tra xem tên và địa chỉ IP của máy tính có được phân giải đúng từ DNS Server không.
2. Nếu Domain Controller của Active Directory cũng đóng vai trò DNS Server, hãy vào Control Panel > Administrative Tools > DNS > Forward Lookup Zones để thêm bản ghi còn thiếu.
Lý do 3. Quản trị từ xa bị chặn bởi Windows Firewall trên máy đích (máy bạn muốn quản trị). Để giải quyết, bạn có thể tắt Windows Firewall trên máy đích (nhưng không khuyến khích), hoặc bật COM+ Network Access trên Windows Firewall, chỉ trên máy đích hoặc trên tất cả máy tính AD. Để làm vậy, hãy làm theo một trong các phương pháp dưới đây:
- Phương pháp 1. Bật quy tắc COM+ Network Access (DCOM-In) trên máy đích.
- Phương pháp 2. Bật quy tắc COM+ Network Access (DCOM-In) cho tất cả máy tính Active Directory (Group Policy).
Phương pháp 1. Bật quy tắc COM+ Network Access trên máy đích
Để cho phép quản trị từ xa (bật COM+ Network Access), trong Windows Firewall, trên Windows 10, 8, 7:
1. Mở Registry Editor trên máy bạn muốn kết nối/quản trị và điều hướng đến vị trí Registry sau:
- Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\COM3
2. Ở ngăn bên phải, nhấp đúp vào RemoteAccessEnabled và thay đổi dữ liệu giá trị từ 0 thành 1.
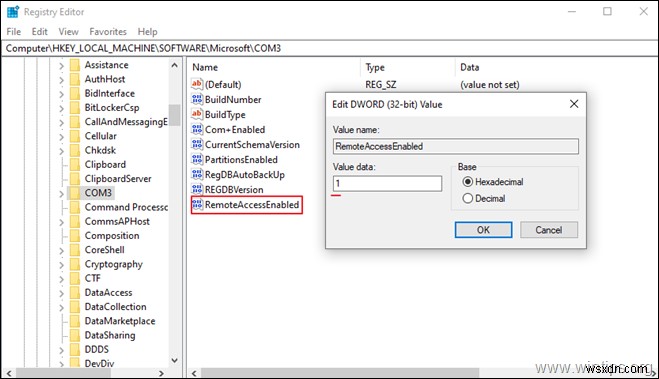
3. Nhấp OK và đóng Registry Editor.
4. Khởi động lại máy tính.
Phương pháp 2. Cho phép "Quản trị từ xa" cho tất cả máy tính Active Directory qua Group Policy của Domain
Để bật quy tắc COM+ Network Access (cho phép "Quản trị từ xa"), trên tất cả máy tính trong Active Directory:
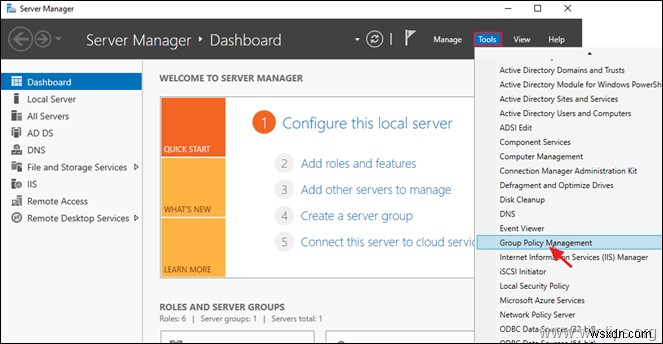
1. Trên Server 2016 AD Domain Controller, mở Server Manager và từ menu Tools, mở Group Policy Management. *
* Ngoài ra, điều hướng đến Control Panel -> Administrative Tools -> Group Policy Management.
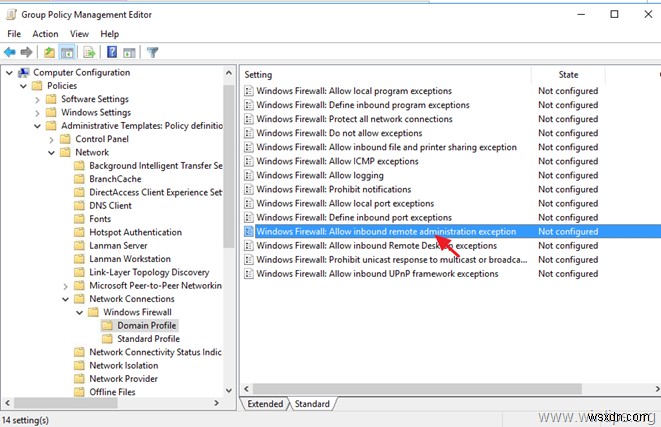
2. Dưới Domains, chọn domain của bạn và chuột phải vào Default Domain Policy chọn Edit.
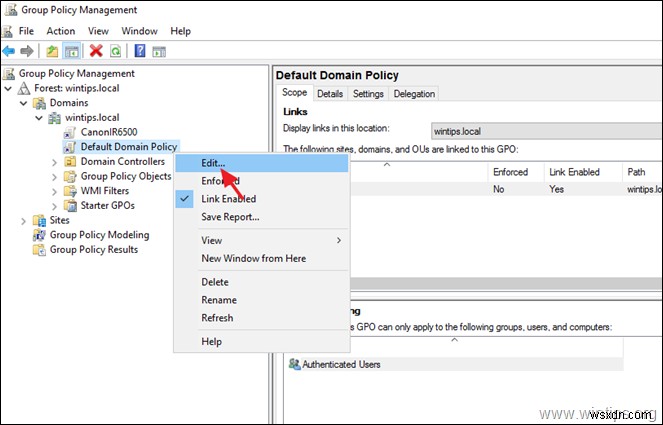
3. Điều hướng đến:
- Computer Configuration\Policies\Administrative Templates\Network\Network Connections\Windows Firewall\Domain Profile
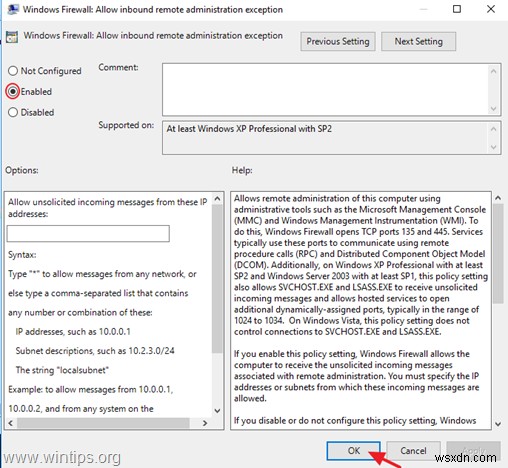
4. Ở ngăn bên phải, nhấp đúp vào: Windows Firewall: Allow inbound remote administration exception
5. Chọn Đã bật (Enabled) và nhấp OK.
6. Đóng trình soạn thảo Group Policy Management.
7. Cuối cùng, mở Command Prompt với quyền Quản trị viên và chạy lệnh sau để cập nhật Group Policy:
- gpupdate /force
Đó là tất cả! Phương pháp nào đã giúp bạn? Hãy để lại bình luận về trải nghiệm của bạn. Đừng quên thích và chia sẻ hướng dẫn này để giúp người khác.