
Định nghĩa Botnet: Botnet là gì?
Botnet là nhóm máy tính được liên kết với nhau bằng malware và bị kiểm soát bởi người tạo botnet, gọi là bot herder (người chăn bot). Bot herder lây nhiễm máy tính để tạo botnet, kiểm soát chúng như một nhóm để thực hiện tấn công mạng quy mô lớn, gửi spam, và tiến hành chiến dịch lừa đảo (phishing).
Ý nghĩa botnet là "robot network" (mạng robot), các máy tính trong botnet gọi là bots hoặc zombie computers (máy tính zombie). Một số botnet bao gồm hàng trăm hoặc hàng nghìn máy tính, khiến chúng trở thành một trong những mối đe dọa trực tuyến lớn nhất ngày nay.
Botnet hoạt động như thế nào?
Mọi thiết bị trong botnet được kết nối qua internet đến bot herder, người kiểm soát tất cả máy tính và dùng chúng thực hiện nhiều tội phạm mạng. Gần như mọi thiết备 kết nối internet đều có thể thành phần của botnet: từ máy tính, router đến thiết bị IoT thông minh như TV, thermostat — botnet Mirai 2016 chủ yếu tấn công thiết bị IoT.
Cách tạo botnet
Để tạo và dùng botnet, hacker cần hoàn thành tấn công 3 giai đoạn: lây nhiễm thiết bị nạn nhân, mở rộng botnet, và kích hoạt botnet.
Lây nhiễm nạn nhân: Bot herder phải đưa malware botnet lên máy tính nạn nhân. Tải và cài botnet thường qua malware hoặc thủ thuật social engineering.
Hacker có thể lây nhiễm qua Trojan malware (ngụy trang vô hại), nhiễm website bằng quảng cáo độc hại (malvertising) tấn công visitor, khai thác lỗ hổng bảo mật, hoặc tấn công phishing lừa nạn nhân cài malware.
Mở rộng botnet: Zombie computer trong botnet có thể được bot herder dùng để lây nhiễm thiết bị khác. Một số malware botnet tự lan truyền bằng cách quét mạng tìm thiết bị dễ bị tấn công và lây nhiễm khi tìm thấy.
Kỹ thuật này đặc biệt mạnh khi bot herder dùng zero-day vulnerability chưa được khắc phục.
Kích hoạt botnet: Khi botnet mới đạt kích thước đủ lớn, bot herder dùng sức mạnh kết hợp của tất cả thiết bị nhiễm cho mọi thứ: từ tấn công DDoS tàn khổng đến đào cryptocurrency.
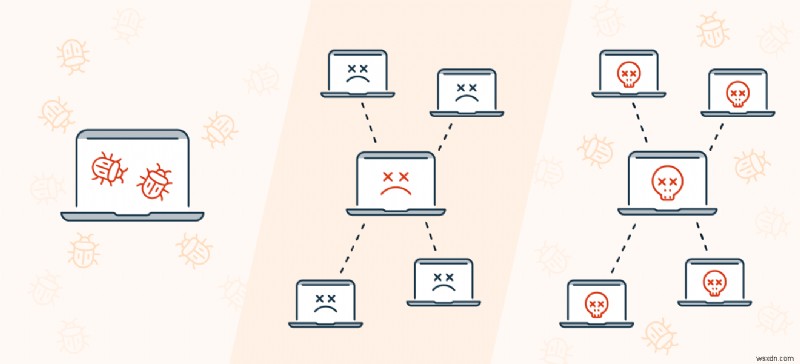
Ba giai đoạn tạo và sử dụng botnet: lây nhiễm, mở rộng, tấn công.
Botnet có thể làm gì?
Sau khi lây nhiễm máy tính/thiết bị, hacker có quyền truy cập cấp admin vào OS và file. Dùng quyền này để lấy cắp data, giám sát, hoặc kiểm soát hành động.
Bot herder kiểm soát botnet có thể làm gì với zombie computer:
- Đọc/ghi dữ liệu hệ thống: Hacker không chỉ đọc data cấp hệ thống trên zombie computer, mà còn sửa đổi và ghi data mới.
- Thu thập dữ liệu cá nhân: Bot herder lọc file trên zombie computer, thu thập dữ liệu nhạy cảm: mật khẩu, thông tin tài chính.
- Giám sát nạn nhân: Với quyền truy cập hệ thống, bot herder thấy mọi thứ người dùng zombie computer làm.
- Gửi dữ liệu: Nhiều botnet dùng cho chiến dịch email hàng loạt, như spam botnet gửi spam. Bot herder khiến zombie computer gửi email, file, tin nhắn, dữ liệu khác.
- Cài app: Botnet có thể là giai đoạn đầu của tấn công malware lớn hơn. Với quyền truy cập nhiều máy tính, bot herder dễ dàng lây nhiễm tất cả máy trong mạng với ransomware, spyware, adware, malware khác.
- Lây nhiễm thiết bị khác: Zombie computer quét mạng để tìm nạn nhân tiềm năng. Kỹ thuật này đặc biệt mạnh khi malware botnet lan qua lỗ hổng bảo mật.
Đó là lý do công cụ an ninh mạng là phòng thủ tuyệt vời chống botnet. Avast One giám sát thiết bị 24/7 tìm dấu hiệu malware, ngăn chặn tấn công trước khi chúng xảy ra.
Hacker kiểm soát botnet như thế nào?
Đa số botnet có 2 hình thức: botnet tập trung (centralized) giao tiếp trực tiếp từ bot herder đến mỗi zombie computer, và hệ thống phân tán (decentralized) với nhiều liên kết giữa các thiết bị nhiễm.
Tập trung: mô hình client-server
Botnet tập trung dùng cấu trúc client-server truyền thống giao tiếp với thiết bị trong botnet từ server command and control (C&C). Hệ thống hiệu quả nhưng có điểm yếu rõ rệt — server C&C dễ tìm và vô hiệu hóa.
Khi server C&C bị sập, bot herder không còn giao tiếp được với botnet.
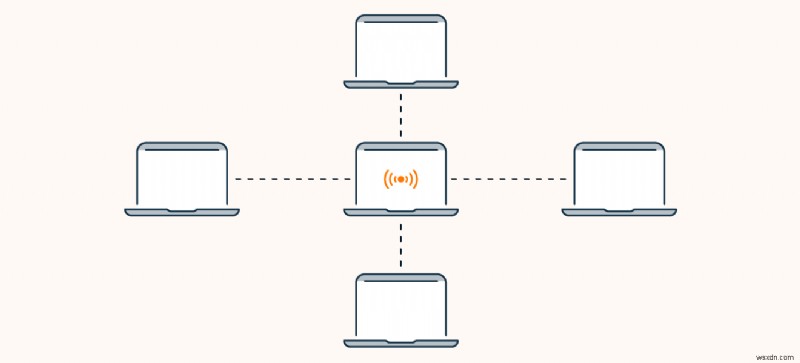
Mô hình botnet client-server tập trung.
Phân tán: mô hình peer-to-peer
Mô hình botnet peer-to-peer tiên tiến hơn, bỏ mô hình client-server cho cấu trúc peer-to-peer (P2P) với giao tiếp phân tán trên toàn mạng. Mỗi thiết bị nhiễm có thể giao tiếp với nhau, loại bỏ nhu cầu server C&C đơn lẻ (và dễ bị tấn công).
So với botnet client-server, botnet P2P khó phá vỡ hơn nhiều.
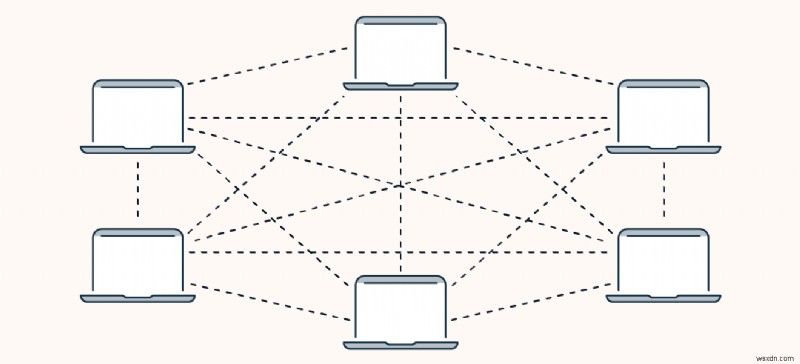
Mô hình botnet peer-to-peer (P2P) phân tán.
Botnet có thể làm gì? (Tiếp)
Tấn công DDoS: Trong tấn công distributed denial of service (DDoS), bot herder khiến tất cả máy tính trong botnet ngập server bằng traffic đồng thời và liên tục. Có thể nhanh chóng sập website thậm chí toàn bộ doanh nghiệp. Tấn công DDoS 2019 làm Wikipedia offline ở nhiều quốc gia.
Chiến dịch spam và phishing: Botnet thường dùng cho mass-mailing campaigns, vì gửi hàng loạt email cùng lúc. Spam botnet gửi spam khổng lồ, những botnet khác có thể là phishing attack và scam khác.
Đào cryptocurrency: Khi crypto phổ biến hơn, bot herder dùng botnet làm mining tool. Là cryptojacking quy mô lớn, toàn bộ lợi nhuận về cho bot herder.
Giám sát nạn nhân và cắp thông tin cá nhân: Không phải botnet nào cũng động viên tấn công người khác. Một số bot herder để botnet ngủ quên và dùng để giám sát nạn nhân, cắp dữ liệu nhạy cảm — bao gồm login credentials và thông tin tài chính.
Lây nhiễm nạn nhân thêm malware: Botnet là target pool sẵn có cho tấn công malware hại hơn, như ransomware. Với botnet, bot herder dễ dàng triển khai ransomware lên máy tính nhiễm.
Tạo doanh thu quảng cáo gian lận: Trong scam phổ biến, bot herder thuê quảng cáo trên website, sau đó điều khiển botnet "click" quảng cáo hàng loạt. Mỗi click = tiền cho bot herder.
Thiết bị nào có thể nằm trong botnet?
Mọi thiết bị kết nối internet có thể nằm trong botnet, miễn là bot herder có thể lây nhiễm nó với malware botnet. Máy tính, laptop, smartphone, console game, thậm chí thiết bị nhà thông minh đều có thể nằm trong botnet.
Thiết bị thông minh là mục tiêu hấp dẫn cho bot herder, vì bảo mật yếu là một trong những rủi ro chính của Internet of Things. Nhiều nhà sản xuất không bảo vệ thiết bị thông minh bằng biện pháp an ninh mạng mạnh như smartphone và máy tính. Và nhiều chủ thiết bị thông minh không bao giờ đổi mật khẩu từ mặc định nhà máy.
Hacker khai thác điểm yếu bảo mật này để cài malware botnet trên thiết bị trong smart home. Hãy ưu tiên bảo mật botnet khi xây dựng smart home hoặc mua thiết bị thông minh.
Ví dụ Botnet nổi tiếng
Botnet đứng sau một số cuộc tấn công mạng tàn phá nhất gần đây. Xem gần hơn một vài botnet कुख्यात.
 Conficker
Với hơn 10,5 triệu thiết bị kiểm soát tại đỉnh điểm 2008, botnet Conficker vẫn là một trong những botnet lớn nhất từng được tạo. Loại botnet worm máy tính, Conficker lan truyền với tốc độ chưa từng có.
Đã chạm vào mạng chính phủ châu Âu, Conficker gây thiệt hại hàng triệu USD và sẵn sàng gây rối loạn toàn cầu. Nhưng may mắn botnet chưa từng dùng cho tấn công DDoS. Ước tính hiện tồn tại trên ~500.000 máy tính toàn cầu.
 Gameover ZeuS
Botnet P2P mã hóa xuất phát từ họ malware ZeuS, Gameover ZeuS nổi tiếng dùng cắp credentials ngân hàng từ hàng triệu nạn nhân. Đến khi bị giải thể, Gameover ZeuS được cho là gây thiệt hại hơn $100 triệu.
2013, botnet Gameover ZeuS dùng lây nhiễm CryptoLocker ransomware. Tấn công ransomware tàn khổ vơ vét hàng triệu USD bitcoin từ nạn nhân trước khi botnet Gameover ZeuS bị đóng cửa 2014 bởi Operation Tovar, task force quốc tế gồm FBI và Europol.
Mirai
Nhắm vào thiết bị Linux như router, webcam, botnet Mirai khám phá 2016 và chịu trách nhiệm vài tấn công DDoS cao cấp. Máy nhiễm Mirai quét internet tìm thiết bị IoT dùng mật khẩu mặc định và lây nhiễm khi tìm thấy.
Sau đợt tấn công đầu tiên tháng 9/2016, source code Mirai được công bố online — cho developer malware khác học hỏi và tạo botnet malware tốt hơn.
Mēris
Botnet Mēris làm "botnet Twitter" bùng nổ tháng 9/2021 sau khi tấn công công ty internet Nga Yandex với kỷ lục 21,8 triệu request/giây. Botnet Mēris khoảng 250.000 thiết bị, cũng tấn công Cloudflare đầu năm.
Đa số bot trong Mēris là thiết bị mạng (router) của hãng Latvia MikroTik. Trong tấn công trước, tác giả botnet liên hệ mục tiêu đe dọa tấn công nếu yêu cầu tống tiền không được đáp ứng.
Cách biết máy tính của bạn có trong botnet không
Vì botnet thường không dùng nhiều processing power, khó nhận ra máy tính có trong botnet. Nhưng có vài cách khác để xác định.
Giảm tốc độ internet đột ngột hoặc spike băng thông: Dù cho gửi spam hay DDoS, băng thông quan trọng cho botnet. Tăng băng thông đột ngột hoặc giảm tốc độ net có thể chỉ ra botnet đang chạy ngầm. Cũng tín hiệu malware botnet trong thiết bị smart home.
Thay đổi hệ thống không giải thích được: Bot herder có thể sửa file hệ thống. Nếu thấy thay đổi không nhớ, có người khác đã làm.
Không thể đóng process: Malware botnet có thể ngăn bạn đóng chương trình nó cần để thực hiện sứ mệnh. Nếu có app không đóng được, có thể là botnet.
Không thể update OS: Nhiều botnet (và malware khác) dùng lỗ hổng OS/phần mềm để lây nhiễm. Malware botnet có thể chặn OS update để tồn tại trên hệ thống.
Process lạ trong Task Manager: Trên Windows, Task Manager hiển thị tất cả process đang chạy. Nếu thấy gì không nhận ra, tra cứu ngay, có thể là malware botnet.
Antivirus detect botnet malware: Nhiều free antivirus tốt là botnet scanner. Chúng scan botnet và mối đe dọa khác, gỡ malware nếu tìm thấy.
Bảo vệ botnet miễn phí với Avast One, detect malware, virus, mối đe dọa khác real-time. Là botnet checker và hơn thế nữa — an toàn trước mọi loại mối đe dọa trực tuyến, hoàn toàn miễn phí.
Cách bảo vệ chống botnet
Luôn update phần mềm: Update bao gồm security patch chống lỗ hổng đã biết. Update khi có thể để ngăn malware botnet.
Không mở attachment bất ngờ: Chỉ download/mở attachment bạn mong đợi từ người bạn biết. Attachment bất ngờ từ người biết cũng có thể là phishing bait nếu họ bị hack.
Không click link lạ: Email phishing thường chứa link dẫn đến website độc hại cài malware qua malvertising hoặc drive-by download.
Tránh website đáng ngờ: Học cách check an toàn website. Nếu web không tin cậy, đóng tab/cửa sổ.
Không dùng dịch vụ download P2P: P2P download (torrent) có thể chứa botnet malware. Lấy media từ nguồn hợp pháp, uy tín.
Tạo mật khẩu mới khi setup thiết bị mới: Cài router, webcam, IoT device mới → đổi login credentials ngay. Ngăn malware như Mirai dùng mật khẩu mặc định.
Dùng firewall: Firewall tốt block kết nối từ botnet malware đã cài đến server C&C hoặc thiết bị khác trên botnet P2P.
Dùng mật khẩu mạnh: Một số malware botnet brute-force password cho đến khi crack. Tạo mật khẩu dài, unique hoặc passphrase để chống lại tốt hơn.
Dùng xác thực 2 yếu tố (2FA): 2FA ngăn malware botnet xâm nhập thiết bị/tài khoản nếu password bị lộ.
Dùng antivirus: Antivirus uy tín cho free botnet scanning và gỡ bỏ, đồng thời bảo vệ chống malware khác.
Ngăn chặn và gỡ botnet với công cụ bảo mật miễn phí
Botnet nhắm vào thiết bị bảo mật yếu — IoT không bảo vệ, router, máy tính/laptop có lỗ hổng phần mềm và mật khẩu dễ crack. Với công cụ bảo mật mạnh, bạn được bảo vệ tốt chống malware botnet và mối đe dọa online khác.
Avast One tự động detect và block email attachment độc hại và website — như những thứ botnet creator dùng trong chiến dịch phishing. Với giám sát hệ thống 24/7, bạn được bảo vệ trước nếu malware botnet nhắm vào thiết bị. Nhận bảo vệ và gỡ botnet miễn phí hôm nay — và tận hưởng bộ tính năng bảo mật và quyền riêng tư khác — với Avast One.