
Windows 10 sắp hết hạn hỗ trợ chính thức, bạn nên làm gì?
Cập nhật: 6 tháng 8, 2025
Trong vài tháng tới, Windows 10 sẽ chính thức kết thúc vòng đời hỗ trợ (EOL) cho người dùng phổ thông. Nếu không có biện pháp khắc phục, đến tháng 10 năm 2025, khoảng 50% máy tính Windows trên toàn cầu sẽ không còn nhận được bản cập nhật và vá lỗi bảo mật. Gần như một nửa số thiết bị chạy hệ điều hành của Microsoft sẽ trở thành "rác điện tử" tiềm ẩn. Nếu cần một bằng chứng cho thấy Windows 11 thất bại đến mức nào, đây chính là ví dụ điển hình. Chưa từng có phiên bản Windows "đang chết" nào lại nắm giữ thị phần lớn đến vậy khi đến hạn EOL. Thậm chí Windows 7 xưa nay chỉ còn khoảng 25% người dùng khi bị ngừng hỗ trợ.
Bài viết này nhằm giúp bạn giải quyết bài toán nan giải: Đến tháng 10/2025 bạn sẽ làm sao? Nên nâng cấp lên Windows 11? Nếu không thể hoặc không muốn nâng cấp thì sao? Có tùy chọn hỗ trợ mở rộng nào không? Người dùng cuối có nên lo lắng về rủi ro bảo mật? Hãy cùng tìm hiểu kỹ lưỡng.
Các lựa chọn chính thức từ Microsoft
Lần đầu tiên, Microsoft cung cấp gói Cập nhật bảo mật mở rộng (ESU) cho người dùng không phải doanh nghiệp. Bạn có ba lựa chọn:
- Mua thêm 1 năm bản vá lỗi với giá 30 USD (kèm thuế).
- Đăng nhập bằng tài khoản Microsoft và sao chép cài đặt người dùng lên đám mây.
- Tích điểm Bing Rewards để đổi lấy bản cập nhật.
Tuy nhiên, có một số hạn chế quan trọng:
- Bắt buộc phải dùng tài khoản Microsoft trên thiết bị. Nếu bạn dùng tài khoản cục bộ và không muốn liên kết đám mây (điều hoàn toàn hợp lý), bạn sẽ không thể tận dụng tính năng này. Có thể đăng nhập rồi xóa dữ liệu đám mây sau, hoặc tạo tài khoản mới – nhưng rất rườm rà.
- Chương trình đăng ký kết thúc vào ngày 13 tháng 10, ngay trước ngày EOL của Windows 10, nên bạn không thể đăng ký muộn trừ khi Microsoft thay đổi chính sách.
- Chưa có thông tin chi tiết về sự khác biệt giữa phiên bản Home và Pro, cũng như ý nghĩa pháp lý. Trang hỗ trợ nêu rõ ESU không dùng cho mục đích thương mại, trong khi Windows Pro cho phép sử dụng thương mại. Do đó, bạn có thể bị giới hạn pháp lý chỉ dùng cho mục đích "cá nhân".
Có nên tham gia không?
Theo quan điểm của tôi: Không nên, trừ khi bạn thực sự buộc phải. Lý do:
- Yêu cầu tài khoản trực tuyến trên máy để bàn là điều vô lý. Không có lý do kỹ thuật nào, chỉ nhằm "khóa" người dùng vào hệ sinh thái đám mây. Máy cục bộ nên hoạt động độc lập trừ khi người dùng chủ động kết nối.
- Việc "kiếm điểm" để nhận bản vá bảo mật còn phi lý hơn. Bảo mật là: hoặc bạn được vá lỗi, hoặc không. Bắt người dùng thực hiện nghi thức để đổi lấy an toàn biến nó thành rạp xiếc. Giống như bắt người mua túi khí hoặc cảm biến thêm cho xe hơi. An toàn phải mặc định, không phải tùy chọn.
- Bạn không nên "thưởng" cho Microsoft (hay tập đoàn nào) vì tạo ra hệ điều hành mới với yêu cầu phần cứng loại trừ 50% máy tính hiện có. Yêu cầu TPM 2.0 hoàn toàn vô lý, trong khi phiên bản Enterprise của Windows 11 lại có yêu cầu phần cứng thấp hơn. Nếu muốn, Microsoft có thể giải quyết ngay lập tức.
Nếu không làm gì thì sao?
Không có gì xảy ra ngay lập tức. Hệ thống Windows 10 của bạn sẽ không bùng nổ hay trở nên cực kỳ dễ bị tấn công. Theo thời gian (tháng hoặc năm), có thể xuất hiện lỗ hổng mới làm giảm mức độ bảo mật. Nhưng thực tế, mối lo ngại bảo mật trên máy để bàn thường bị thổi phồng, và phụ thuộc vào thói quen sử dụng hơn là phần mềm cụ thể. Tóm lại:
- Mối đe dọa mạng? Dùng tường lửa. Nếu có router, bạn đã được bảo vệ khá tốt.
- Mối đe dọa Internet? Dùng trình duyệt cập nhật. Ví dụ: Mozilla vẫn vá lỗi Firefox cho Windows 7.
- Mã độc? Không tải cài chương trình rác hoặc thứ lạ.
Đó là cốt lõi. Dưới đây là thêm một số mẹo bảo mật thực tế...
Cách duy trì an toàn
Dù máy chạy Windows 10, 11 hay bất kỳ phiên bản nào, có bản vá hay không, bạn có nhiều công cụ để tăng cường bảo mật. Thực tế, nếu không làm điều ngu ngốc, bạn hiếm khi gặp vấn đề lớn. Dưới đây là các trường hợp bạn có thể bị tấn công:
- Bạn bị nhắm mục tiêu riêng lẻ – kịch bản rủi ro cao, hiếm gặp, và phần mềm nào cũng khó bảo vệ trọn vẹn. Tóm lại: bạn có vấn đề lớn hơn nhiều so với phiên bản Windows.
- Gặp mã khai thác trong chương trình truy cập Internet (trình duyệt, chat). Hiếm, và các chương trình này thường được vá lỗi kịp thời.
- Tự ý tương tác với nội dung độc hại: tải chương trình lạ, mở tệp đính kèm đáng ngờ. Không phần mềm nào bảo vệ được thói quen này.
- Trang web hoặc công ty rò rỉ dữ liệu của bạn – đây mới là mối đe dọa lớn nhất. Doanh nghiệp lơ là an ninh, bị xâm nhập, dữ liệu bị đánh cắp và dùng để tấn công tiếp. Trong đời, bạn sẽ gặp hàng chục lần tình huống này.
Đó là tổng quan. Cụ thể trên Windows, bạn có thể làm những điều sau:
Chạy tài khoản người dùng tiêu chuẩn
Thay vì dùng tài khoản Quản trị viên liên tục, hãy dùng tài khoản tiêu chuẩn với ít đặc quyền hơn. Bạn vẫn có thể nâng quyền khi cần. Điều này giảm bề mặt tấn công. Nếu gặp lỗ hổng, tác động sẽ bị hạn chế hoặc thất bại.
Tăng cường Windows (Windows Hardening)
Một công cụ tuyệt vời nhưng bị bỏ quên là khung Exploit Protection (Bảo vệ chống khai thác). Kế thừa từ EMET (vẫn hoạt động trên Windows 7), nó cho phép chặn toàn bộ các loại rủi ro bảo mật bằng cách kích hoạt các biện pháp giảm thiểu (mitigations). Các quy tắc này không phân biệt chương trình tốt/xấu, mà chặn các lệnh bất hợp pháp bất kể nguồn gốc. Nếu áp dụng đúng cho các chương trình, bạn có thể ngăn chặn hầu hết rủi ro tiềm ẩn.
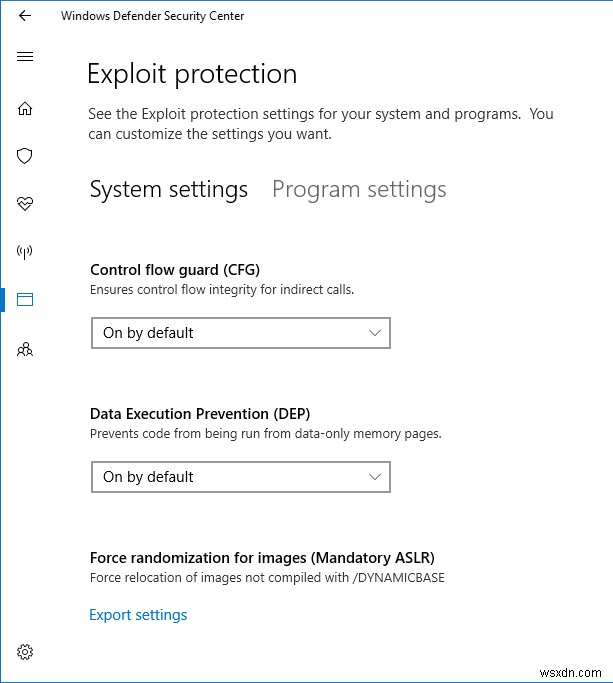
Tôi luôn ngạc nhiên vì quá ít người nhắc đến công cụ mạnh mẽ này. Nó hiệu quả, nhẹ tài nguyên, và làm tốt nhiệm vụ. Chương trình hợp pháp có thể gặp sự cố do code kém chất lượng, và bạn cần hiểu hệ thống để dùng thành thạo. Nhưng nếu làm được, mọi thứ sẽ suôn sẻ.
Dùng trình duyệt tốt
Các trình duyệt hiện đại đều ổn, nhưng Firefox nổi bật hơn. Tại sao? Nó hỗ trợ tiện ích mở rộng Manifest V2, bao gồm uBlock Origin (UBO) tuyệt vời – chặn quảng cáo, bộ theo dõi, và hơn thế. Không chỉ an toàn hơn, mà còn tiết kiệm dữ liệu, loại bỏ nội dung rác. Quảng cáo thường là vector truyền mã độc. UBO mang lại lợi ích ba chiều. Tương tự, cài NoScript Security Suite (NSS) trên Firefox để chặn script, font từ xa, v.v. Với hai công cụ này, bạn gần như miễn dịch các tấn công web.
Nếu dùng phần mềm email...
Dùng Thunderbird, Outlook? Hãy:
- Hiển thị email dạng văn bản thuần túy (plain text). Không HTML, không hình nhúng.
- Không xem trước email.
- Không mở email đáng ngờ. Đừng tò mò.
- Tắt tự động tải hình/đính kèm.
- Chỉ mở đính kèm khi chắc chắn 100% người gửi có ý định.
Các chương trình khác truy cập Internet
Quy tắc tương tự email:
- Không xem trước liên kết.
- Không tự động tải/mở/phát media.
- Không chia sẻ quá nhiều thông tin cá nhân (trạng thái, sinh nhật, v.v.).
- Cẩn trọng với người lạ.
Tệp đính kèm và media
Hạn chế tối đa. Nếu bắt buộc:
- Quét file qua VirusTotal (truy cập nhiều engine quét) nếu file không chứa dữ liệu nhạy cảm. Cũng quét IP/URL.
- Mở file đáng ngờ trong môi trường "cô lập" (sẽ nói sau).
Sao lưu vànapshot
Luôn giữ nhiều bản sao lưu đã xác minh. Dù nguyên nhân gì, mất dữ liệu sẽ xảy ra. Hãy đảm bảo khôi phục nhanh, nhẹ nhàng. Cũng có thể tạo snapshot hệ điều hành – rollback nhanh hơn cài lại từ đầu.
Kỹ thuật xã hội (Social Engineering)
Hầu như không ai bị tấn công bằng brute-force. Mọi người bị lừa bởi thủ thuật tâm lý: tham lam, vội vã, sợ hãi, vô tri. Cách phòng tránh:
- Giảm thiểu giao tiếp trực tuyến. Người không bạn bè không bị phản bội. Chỉ bị phản bội bởi người bạn tin tưởng. Logic.
- Không có con đường tắt trong cuộc sống.
- Nếu nghe quá tốt để là thật, thì đó không phải thật.
- Ngay cả khi nghe bình thường, nhớ quy tắc số 1.
Nếu thực hành các thói quen trên, cơ hội bị tấn công rất thấp, thậm chí cực thấp, bất kể có bản cập nhật hay không.
Tại sao vẫn cần cập nhật?
Chỉ có một lý do "thực" cho người dùng phổ thông: Tuân thủ (Compliance). Bạn có thể bị yêu cầu dùng hệ điều hành/phiên bản cụ thể để truy cập dịch vụ trực tuyến nhất định.
Ví dụ: ngân hàng, cổng công có thể yêu cầu hệ điều hành cập nhật. Yêu cầu thường mơ hồ:
- Dùng hệ điều hành cập nhật.
- Dùng trình duyệt cập nhật.
- Có biện pháp bảo mật cần thiết.
- Không tiết lộ mật mã, OTP, dữ liệu cá nhân.
Mục đầu tiên có thể "gây khó" cho người dùng Windows 10 sau tháng 10/2025 (không có ESU). Ngân hàng có thể khó cho bạn nếu cho rằng bạn vi phạm quy tắc. Xác suất thấp nhưng có thể xảy ra.
Do đó, bạn có thể cần hệ điều hành cập nhật. Đến tháng 10:
- Windows 10 + ESU (nếu không thể/không muốn, xem dưới).
- Windows 11 (có thể không muốn/không thể dùng).
- macOS – lý tưởng nhưng đắt. Nếu có tiền và Mac thay thế được Windows, đi thôi.
- Phiên bản Linux nào đó – thường miễn phí, hấp dẫn, sẽ tìm hiểu.
Giải pháp: Ảo hóa (Virtualization)
Cách nhanh, dễ, rẻ nhất để tuân thủ mà không thay đổi lớn: Ảo hóa.
- Phần mềm ảo hóa "ảo hóa" toàn bộ hệ thống máy tính trên hệ điều hành hiện tại.
- Tạo máy ảo với CPU, RAM, ổ đĩa riêng. Tạo máy tính mà không cần lắp ráp phần cứng. Chi phí gần như bằng 0, chỉ tốn chút dung lượng ổ đĩa.
- Chạy máy ảo trên hệ thống chính. Hệ thống gốc = HOST, máy ảo = GUEST. Windows 10 cài trên máy thật là host, hệ thống trong máy ảo là guest.
Tại sao điều này tốt?
- Chạy hệ điều hành GUEST tuân thủ trên HOST Windows 10, bên trong guest làm mọi hoạt động yêu cầu tuân thủ.
- Không thay đổi host, chỉ cài phần mềm ảo hóa. Tối thiểu sự gián đoạn.
- Tăng bảo mật – guest bị cô lập khỏi host. Sự cố trong guest bị kiềm chế.
- Hầu hết phần mềm ảo hóa hỗ trợ snapshot guest. Rollback trong giây. Linh hoạt cực cao.
- Chỉ giới hạn bởi phần cứng của bạn. Có thể chạy nhiều VM song song. Chi phí chỉ là ổ đĩa và RAM. Đa số máy để bàn rảnh rỗi, tận dụng tài nguyên.
- Đa số đạt được với chi phí tài chính = 0.
Lựa chọn phần mềm ảo hóa
Trong 20 năm, tôi viết nhiều về ảo hóa. Nếu cần chọn một hypervisor cụ thể, tôi khuyên dùng VirtualBox:
- Giấy phép GPLv3 – miễn phí sử dụng/phân phối tuân thủ giấy phép (chỉ áp dụng cho sản phẩm cốt lõi, không bao gồm Extension Pack).
- Chạy đa nền tảng: Windows, Linux, macOS.
- Hỗ trợ mạng phức tạp, truyền thiết bị (passthrough), snapshot.
Kích hoạt Guest Additions: có tăng tốc 3D (mức độ nhất định), thư mục chia sẻ host-guest (giảm bảo mật), USB 3.0, truyền thiết bị ngoại vi vào guest (USB, token phần cứng). Cần Extension Pack cho RDP, mã hóa – thành phần sở hữu, tùy chọn, miễn phí cho cá nhân/giáo dục.
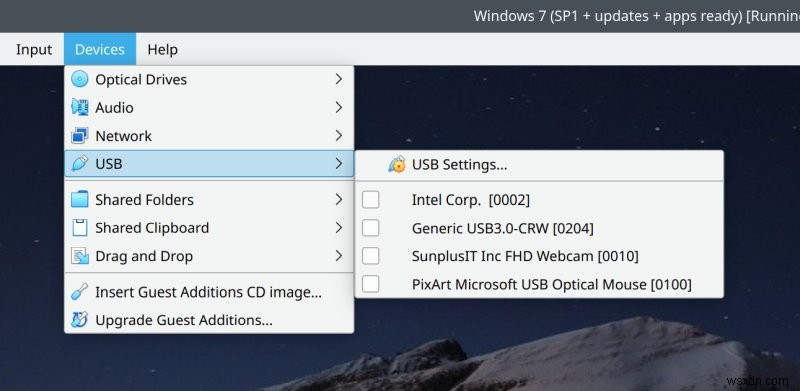
Chuyển tiếp thiết bị ngoại vi vào hệ điều hành khách.
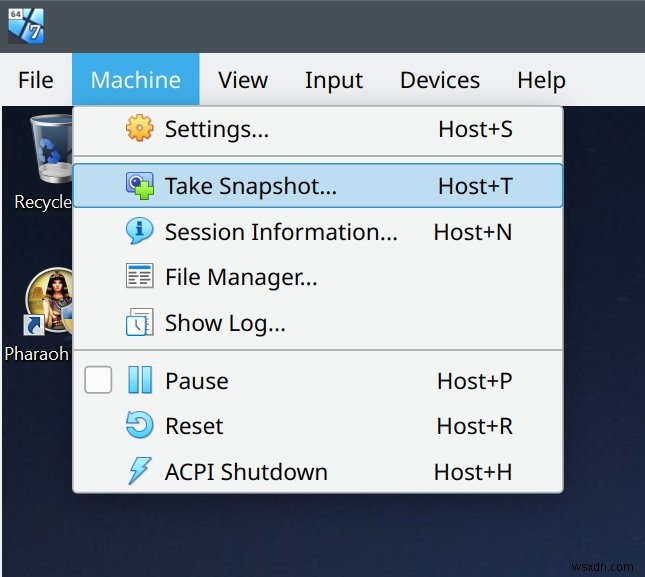
Tạo snapshot hệ điều hành.
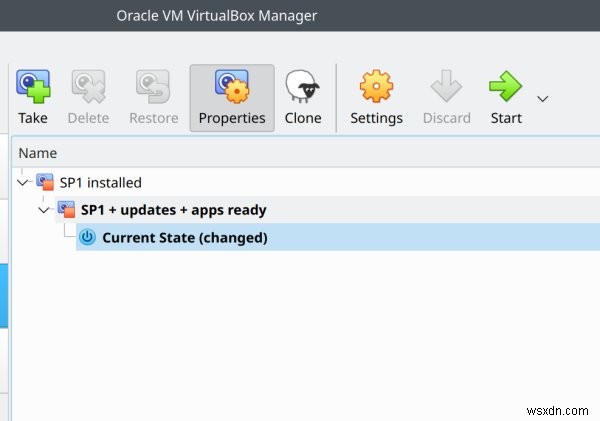
Ví dụ nostalgic: Windows 7 guest với vài snapshot.
Vậy bạn giữ Windows 10, cài VirtualBox, cấu hình một hoặc nhiều guest OS tuân thủ – đầy đủ hỗ trợ, vá lỗi, cập nhật. Xong!
Chọn hệ điều hành khách (Guest OS) nào?
Không có câu trả lời duy nhất. Nhưng câu trả lời chi phí zero là Linux.
Linux là hệ điều hành như Windows. Tóm lại, bạn cài desktop Linux đầy đủ làm guest, bên trong làm ngân hàng, cổng công, duyệt web, v.v.
Không chỉ một Linux. Nhiều bản phân phối (distribution): Ubuntu, Kubuntu, Fedora... Hướng dẫn cho người mới của tôi giải thích thêm.
- Đa số bản phân phối Linux miễn phí 100% cho người dùng cuối.
- Đa số cho phép sử dụng cá nhân và thương mại không giới hạn.
Dedo, bạn đang cố gắng lôi kéo người dùng sang Linux?
Chậm đã. Tôi KHÔNG cố chuyển đổi ai sang Linux, cũng không nói nó thay thế Windows. Ngược lại, tôi gợi ý ảo hóa + Linux guest chính vì không mong đợi người dùng thay đổi thói quen ngay lập tức.
- Hãy đọc hành trình từ Windows của tôi. Quá trình dài, phức tạp, 3 năm mới gần xong, dù tôi rành công nghệ. Không mong người thường làm được.
- Luôn ưu tiên chức năng: Hệ thống/công cụ nào đáp ứng nhu cầu? Nếu là Windows, cứ dùng. Bạn giữ Windows 10 vì nó hoạt động (cho bạn).
- Không dùng Linux vì "hype". Nhưng nó bổ sung tốt cho Windows. Xem báo cáo tương thích Steam gaming và cách tôi dùng laptop Titan (Linux + card đồ họa lai) – vẫn còn kịch bản Linux chưa đáp ứng đủ Windows. Nhưng cho 95% nhu cầu phổ biến, Linux chạy tốt không mất chức năng.
Lưu ý:
- Trình duyệt hiện đại hầu như chạy native trên Linux – Firefox, Chrome, Edge, Brave, Vivaldi. Mọi thứ dựa trên Web đều làm được.
- Nhiều game chạy tốt nhờ Proton của Steam. Nhưng ảo hóa không phù hợp chơi game. Mục đích Linux guest là tuân thủ, không phải giải trí. Bỏ qua yếu tố này. Chỉ để bạn biết nếu sau này cài Linux native (không ảo hóa).
Nên chọn bản phân phối Linux nào?
Theo tôi: bất cứ bản base Ubuntu, ưu tiên Ubuntu hoặc Kubuntu. Tùy giao diện/luồng làm việc bạn thích. Ubuntu kiểu Mac, Kubuntu kiểu Windows cổ điển. Tôi dùng Kubuntu vì thích hơn.
Lý do khuyến nghị hai bản này:
- Ubuntu phổ biến nhất.
- Hỗ trợ phần cứng/phần mềm tốt nhất cho gia đình.
- Dễ tìm câu trả lời kỹ thuật nhất.
- Canonical (công ty cha Ubuntu) cho đăng ký Ubuntu Pro miễn phí – nhận bản vá bảo mật 10-12 năm (mặc định 5 năm). Ubuntu 24.04 LTS: hỗ trợ đến 2029, với Pro kéo dài đến 2036.
- Ubuntu cung cấp tuân thủ DISA-STIG, FedRamp, NIST, SOX, HIPAA, FISMA, CIS, Common Criteria, PCI, ISO 27001, FIPS 140, Cyber Essentials. Hơn 25.000 gói tin, live kernel patching. Miễn phí cho người dùng gia đình!
- Dùng Pro trên tối đa 5 máy.
- Tuyệt vời, phải không.
Ubuntu làm được gì?
Rất nhiều. Tôi test tuân thủ và tương thích nhiều, chưa gặp chướng ngại vật nghiêm trọng. Thử cổng chính phủ, ngân hàng (kể cả token phần cứng với chứng chỉ). Dùng PayPal v.v. Thú vị: bạn dễ gặp vấn đề do trình duyệt (Firefox vs Chrome) chứ không phải do OS (Windows vs Linux).
Điều Ubuntu KHÔNG làm được (và không ảnh hưởng nhu cầu tuân thủ):
- Chạy một số chương trình như Microsoft Office (phiên bản online vẫn chạy). Đây là hạn chế lớn nhất của Linux nói chung, nhưng không liên quan bảo mật.
- Một số game chỉ chạy Windows, tuy Steam nỗ lực khắc phục. Ngược lại, một số game Windows chạy tốt hơn trên Linux. Lại nói, không phải yếu tố "bắt buộc" tuân thủ sau tháng 10/2025. Chỉ là thêm thắt.
Tóm lại: Khởi động Ubuntu, cập nhật, dùng Firefox/Chrome/Edge/Brave bên trong – bạn tuân thủ mọi yêu cầu bảo mật hiện đại. Có thể một dịch vụ hiếm hoi yêu cầu chỉ Windows, nhưng tôi chưa gặp. Hệ thống cập nhật, trình duyệt cập nhật = vàng. Miễn phí.
Ảo hóa: Host Windows 10, Guest Linux
Cài đặt lý tưởng. Rối rối tối thiểu, thay đổi tối thiểu. Windows 10 vẫn đầy đủ chương trình/game. Cần làm việc nghiêm trọng, cần bảo mật/tuân thủ? Mở VirtualBox, khởi động Ubuntu/Kubuntu, đảm bảo cập nhật, làm ngân hàng hay gì đó.
Thực tế, kịch bản này an toàn hơn Windows mặc định!
- Thiết kế/mô hình sử dụng Linux khiến nó ít bị mã độc hơn Windows.
- Ubuntu/Kubuntu mặc định chạy tài khoản tiêu chuẩn.
- Không cần tường lửa (trên Ubuntu) – tất cả cổng đối ngoại đóng. Chỉ liên quan nếu expose Ubuntu trực tiếp Internet, nhưng vẫn là điểm mạnh. Dù không qua Windows, không tường lửa, Ubuntu vẫn không bị tấn công mạng.
- Chương trình ảo hóa thêm lớp cô lập. Cài đặt đúng = gần như kín đáo. Mặc định VM chạy mạng cô lập (dải 10.0.0.x), không giao tiếp với host hay máy khác trong LAN. Chỉ có Internet. Guest không biết chạy trên gì, host có thể là bất kỳ OS nào.
- Nếu "xảy ra chuyện", rollback snapshot.
- Linh hoạt gần như vô hạn: nhiều VM cho mục đích khác nhau. Mỗi ngân hàng một VM. VM test. VM lướt web. Windows tốn tiền license, Ubuntu/Kubuntu miễn phí – dùng 1 hay 30 instance tùy bạn. Giới hạn: dung lượng ổ, trí tưởng tượng, thời gian.
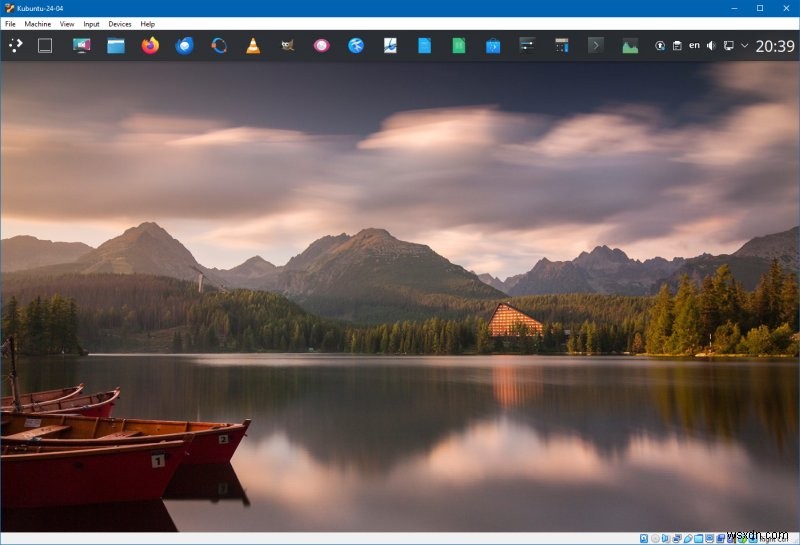
VirtualBox chạy trên Windows 10. Đây là Kubuntu 24.04 guest. Đã cập nhật, dùng được, tuân thủ, what else. Có vài trình duyệt: 2 Firefox (tarball + snap), Chrome, Edge. Truy cập mọi dịch vụ online không vấn đề. Tạo nhiều snapshot, thường xuyên lấy baseline mới – nếu sai sót, rollback dễ dàng.
Rủi ro bảo mật?
Phần dưới gần như giả tưởng khoa học viễn tưởng, nhưng tôi nêu ra để bạn hiểu đầy đủ hàm ý tuân thủ:
- Trong kịch bản trên, Windows chỉ định tuyến mạng. VirtualBox dùng adapter mạng riêng, chuyển tiếp đến host Windows, rồi đến router, và ngược lại. Về mặt kỹ thuật, nếu có lỗ hổng cực kỳ nghiêm trọng trong ngăn xếp mạng Windows (như ví dụ này), và router cho phép gói tin đặc chế nhắm vào Linux guest qua (cực kỳ hiếm), host Windows có thể bị "nhiễm". Nhưng cơ hội bạn tự phá hoại máy mình cao hơn nhiều so với việc này xảy ra trong thực tế.
- Để Windows "đi sai" trong điều kiện này, cần lỗ hổng critical trong driver mạng, và gói tin độc hại kích hoạt thành công. Nhưng traffic đi không phát sinh từ Windows, traffic về không được lọc/phân tích bởi Windows trước. Cần kỹ thuật hack siêu cấp, đến mức bạn phải thán phục. Không ai tốn công cho "nhân dân bình thường" như chúng ta. Là người bình thường đã cho bạn mức bảo mật cao.
- Có thể lỗ hổng trong hypervisor (VirtualBox) cho phép guest OS bị nhiễm truy cập bộ nhớ VM khác hoặc host. Nhưng yêu cầu: Linux guest phải bị nhiễm trước, hypervisor phải có lỗ hổng, Linux guest phải nhận biết và truyền payload sang host. Có thể? Có. Khả thi? Không. Bạn tự gây hại cao gấp 1000 lần. Trên giấy tờ có thể xảy ra. Trên giấy tờ bạn cũng có thể chết do sét đánh.
- Nếu hỏi tôi: chạy Windows 11 + trình duyệt bất kỳ, cơ hội bị khai thác trên OS và trình duyệt đó cao hơn là Linux guest + cùng trình duyệt bị nhiễm. Sau đó còn cần lây lan qua lớp ảo hóa, hoặc Windows 10 có tường lửa bị kích hoạt bởi gói tin thường... Không. Không thể tin nổi.
Đủ cho trường hợp này. Chuyển sang kịch bản nâng cao hơn.
Ảo hóa: Host Linux, Guest Windows 10
Kịch bản nâng cao. Ngụ ý bạn cài được Linux trên phần cứng thật, nhưng vẫn có nhu cầu Windows. Tôi chính là ví dụ: tác giả viết sách, cần gửi bản thảo cho nhà xuất bản – bắt buộc dùng Microsoft Office, định dạng DOCX. Đời là vậy.
- Trên Slimbook Titan, tôi dùng Kubuntu (có Pro). Cập nhật đầy đủ, tuân thủ.
- Dùng Linux cho tác vụ hàng ngày (cổng chính phủ, v.v.).
- Cài Windows 10 Pro làm máy ảo.
- Bên trong cài Office 2010 Professional. Đã hết hỗ trợ nhưng không sao – vẫn mở/tạo DOCX. Cần gì thì dùng, lưu vào thư mục chia sẻ, lấy ra ở Linux.
- Sau tháng 10/2025, máy ảo Win10 sẽ ngắt mạng hoàn toàn. Là hệ thống offline hoàn toàn -> an toàn tuyệt đối từ đe dọa Internet. Vẫn chạy các chương trình không có tương đương trên Linux.
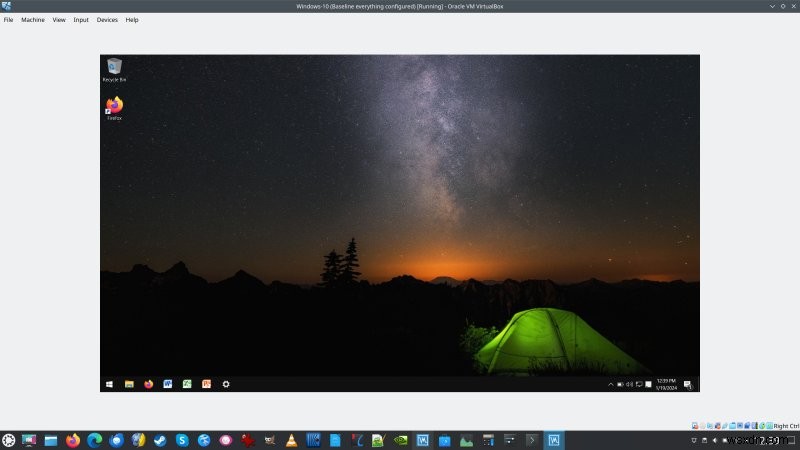
Windows 10 chạy trong VirtualBox trên Kubuntu. Có Office. Có thể đặt hoàn toàn offline, không mạng, bảo mật xuất sắc mà không mất chức năng mong đợi.
Các kịch bản nâng cao khác: Dual boot, Linux native
Nhấn mạnh: Tôi KHÔNG nói bạn nên hoặc có thể làm điều này. Tôi không ảo tưởng việc chuyển sang Linux dễ dàng, hoặc Linux đáp ứng mọi nhu cầu. Nhưng nếu bạn có thể chuyển, không bị giới hạn bởi phần mềm hay khả năng cài đặt/cấu hình, hãy xem xét đây là "di sản" Windows 10 của bạn.
Dual boot
Ý tưởng: cài Linux song song Windows 10. Phân vùng lại ổ cứng, cài OS kia vào khoảng trống. Khởi động vào bất kỳ cái nào tùy ý. Nhưng cần bảo trì nhiều hơn, gián đoạn công việc, cần rất thạo cấu hình này. Có thể gặp vấn đề phần cứng (driver...). Không dành cho người yếu tim.
Tôi viết vài hướng dẫn về cách làm. Dành cho Win7/Win8 nhưng vẫn áp dụng 100%. Đặc biệt mọi thứ về quản lý ổ đĩa không thay đổi. Học bài 2 cũng bao gồm UEFI boot – thứ bạn sẽ gặp hôm nay.
Linux native
Nếu có máy dự phòng, thử Linux native. Ghi ISO Linux lên USB, boot trên máy đó. Hầu hết distro có môi trường live – test giao diện/hành vi trước khi cài. Thử cái này không thích, thử cái kia, không thay đổi gì.
Vậy bạn có hộp chuyên dụng chạy Linux, dùng cho mục đích tuân thủ, hệ thống cập nhật, trình duyệt hiện đại... Vẫn giữ Windows 10 cho tác vụ khác (game...).
Cài trên phần cứng thật hơi rùng rợn, nhưng có thể luyện tập qua ảo hóa trước! Tạo bao nhiêu VM tùy ý, cấu hình nhiều distro, chơi với quản lý ổ đĩa, phân vùng, thậm chí tạo dual boot! Khi đã thoải mái với ký hiệu, lệnh, bước cài OS mới an toàn, chuyển sang phần cứng thật. Tôi viết về này hàng chục/trăm lần. Xem review distro Linux hoặc bài phần cứng liên quan. Ví dụ: tôi cũng dùng Slimbook Executive chạy Kubuntu. Rất ngon.
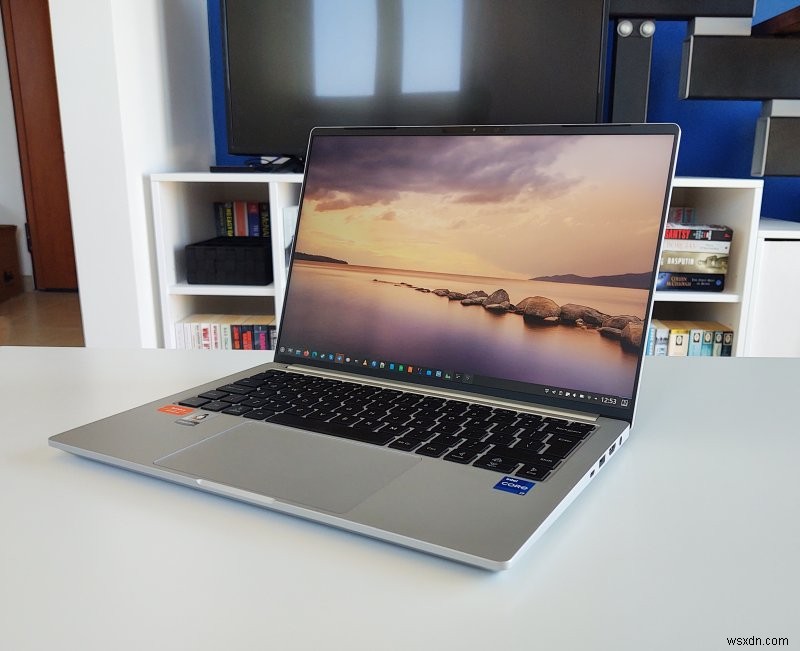
Slimbook Executive của tôi, một hệ thống Linux native khác tôi dùng.
Kết luận
Cuối vòng đời Windows 10 KHÔNG phải là cuối thế giới. Xa lắm mới là.
- Bạn ít bị phiền bởi những lời nhắc nâng cấp vô nghĩa.
- Các phiên bản Enterprise của Windows 10 vẫn được hỗ trợ đến 2031/32, thậm chí lâu hơn. Với 50% máy Windows vẫn chạy phiên bản này, bạn có thể cài tiền hỗ trợ phần mềm/game cho '10 còn nhiều năm.
- Với hardening tốt và duyệt web thông minh, bạn không ở trong nguy hiểm lớn.
Nếu tuân thủ (compliance) làm bạn lo lắng, hãy thử Linux, miễn phí, thay đổi tối thiểu. Với ảo hóa, bạn chỉ bổ sung vào thiết lập, không mất chức năng, thậm chí tăng bảo mật. Nếu cần "lướt web rủi ro", làm trong VM Linux đặc biệt. Sai thì xóa, rollback snapshot, whatever. Dù bạn dùng Windows 11, thêm Linux guest vẫn tăng bảo mật!
Test 3 năm qua của tôi cho kết quả tích cực. Linux chưa bao giờ kích hoạt cảm biến báo động khi làm việc online. Ngược lại, trình duyệt thì có. Vì nhiều trang web (dở) chỉ code cho Chromium, giống như thời IE6, một số dịch vụ có thể fail trên Firefox. Nhưng không phải do Linux. Do lập trình kém, yêu cầu trình duyệt. Vì mọi trình duyệt hiện đại chạy tốt trên Linux, nên không thành vấn đề. Tôi test truyền token phần cứng bảo mật qua VirtualBox – hoạt động như phép thuật. Kinh nghiệm thực tế.
Đó là các lựa chọn cho tháng 10/2025. Hardening bảo mật, sử dụng thông minh, ảo hóa, trình duyệt cập nhật – bạn không cần đóng "cúng" cho Microsoft, hay dùng Windows 11 vô nghĩa. Bạn có thể tuân thủ VÀ an toàn. Thực tế, kết hợp Linux vào phương trình, bạn an toàn hơn Windows đơn độc bao giờ. Vậy đừng than vãn, giữ máy Windows 10 nếu muốn/cần, và làm thêm chút công việc/tử nghiệm với Linux. Tôi tin bạn sẽ bất ngờ sارة.
Chúc vui.