
Tôi nhận thấy hiện tượng lạ khi cố truy cập thư mục SYSVOL và NETLOGON trong miền từ Windows 10/Windows Server 2016. Khi cố truy cập miền bằng đường dẫn UNC \\<domain.com>\SYSVOL hoặc bằng địa chỉ IP bộ điều khiển miền \\192.168.100.10\Netlogon, xuất hiện lỗi 'Access is denied' và hộp thoại Windows Security yêu cầu nhập thông tin đăng nhập để truy cập thư mục. Sau khi nhập thông tin domain user hợp lệ thậm chí domain administrator, thư mục vẫn không mở.
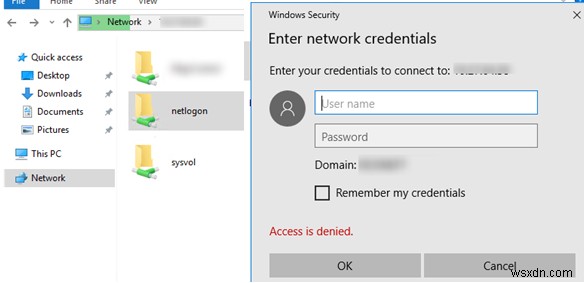
Trong khi đó, cùng thư mục Sysvol/Netlogon mở bình thường (không cần mật khẩu) nếu bạn chỉ định tên host hoặc FQDN của bộ điều khiển miền: \\be-dc1.domain.com\sysvol hoặc đơn giản \\be-dc1\sysvol.
Cũng có thể xảy ra sự cố áp dụng Group Policy trên máy tính gặp vấn đề. Bạn có thể tìm thấy lỗi với EventID 1058 trong log Event Viewer:
The processing of Group Policy failed. Windows attempted to read the file \\domain.com\sysvol\domain.cpo\Policies\{GPO GUID}\gpt.ini from a domain controller and was not successful. Group Policy settings may not be applied until this event is resolved.
Điều này liên quan đến cài đặt bảo mật Windows mới bảo vệ máy tính miền khỏi chạy mã (logon script, executable) và lấy file cấu hình policy từ nguồn không tin cậy — UNC hardening. Cài đặt bảo mật Windows 10/Windows Server 2016 yêu cầu các mức bảo mật sau được dùng để truy cập thư mục UNC với bảo mật nâng cao (thư mục chia sẻ SYSVOL và NETLOGON):
- Mutual Authentication của máy chủ và máy khách. Kerberos được dùng để xác thực. (NTLM không được hỗ trợ.) Đây là lý do bạn không thể truy cập share SYSVOL và NETLOGON trên bộ điều khiển miền bằng địa chỉ IP. Mặc định
RequireMutualAuthentication=1. - Integrity là kiểm tra chữ ký SMB. Nó cho phép đảm bảo dữ liệu trong phiên SMB không bị sửa đổi khi truyền. Chữ ký SMB được hỗ trợ từ SMB 2.0 trở lên (SMB v1 không hỗ trợ ký phiên SMB). Giá trị mặc định
RequireIntegrity=1. - Privacy liên quan đến mã hóa dữ liệu trong phiên SMB. Được hỗ trợ từ SMB v3.0 (Windows 8/Windows Server 2012 trở lên). Giá trị mặc định
RequirePrivacy=0. Nếu bạn có máy tính hoặc bộ điều khiển miền chạy Windows cũ (Windows 7/Windows Server 2008 R2 trở xuống) trong mạng, đừng dùng RequirePrivacy=1. Nếu không, client cũ sẽ không truy cập được share mạng trên bộ điều khiển miền.
Ban đầu, những thay đổi này được thực hiện trong Windows 10 năm 2015 như một phần của bản cập nhật bảo mật MS15-011 và MS15-014. Nó dẫn đến thay đổi trong thuật toán Multiple UNC Provider (MUP) giờ dùng các quy tắc đặc biệt để truy cập thư mục quan trọng trên bộ điều khiển miền: \\*\SYSVOL và \\*\NETLOGON.
Các đường dẫn UNC được bảo vệ bị tắt mặc định trên Windows 7 và Windows 8.1.
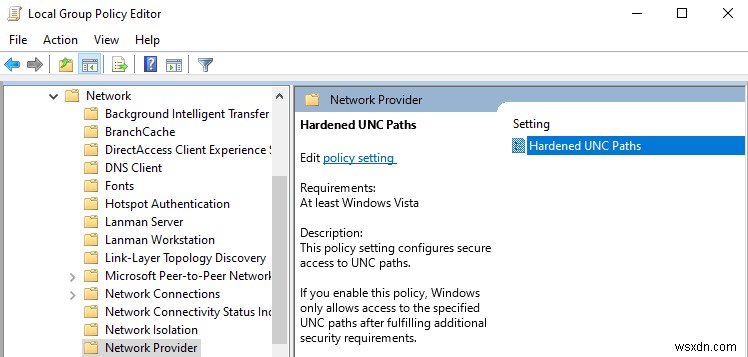
Để truy cập SYSVOL và NETLOGON, bạn có thể thay đổi cài đặt UNC hardening trong Windows 10 bằng Group Policy. Bạn có thể dùng cài đặt bảo mật đặc biệt để truy cập các đường dẫn UNC khác nhau trong policy Hardened UNC Paths.
- Mở Local Group Policy Editor (gpedit.msc);
- Đi đến Computer Configuration -> Administrative Templates -> Network -> Network Provider;
- Bật policy Hardened UNC Paths;
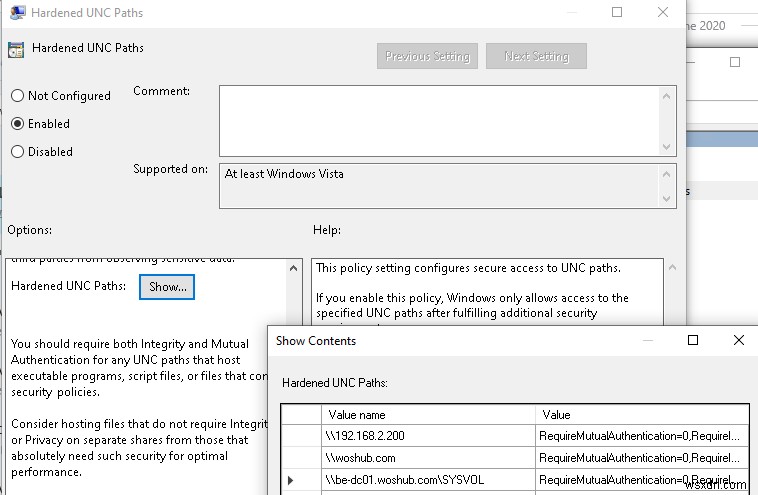
- Nhấn nút Show và tạo entry cho đường dẫn UNC đến Netlogon và Sysvol. Để tắt hoàn toàn UNC hardening cho thư mục cụ thể (không khuyến khích!), chỉ định giá trị:
RequireMutualAuthentication=0,RequireIntegrity=0,RequirePrivacy=0
Bạn có thể dùng các định dạng đường dẫn UNC sau:
\\192.168.200.2(địa chỉ IP bộ điều khiển miền)\\domain.com\\DCName
Hoặc bạn có thể cho phép truy cập Sysvol và Netlogon độc lập với đường dẫn UNC (trên bất kỳ DC nào):
\\*\SYSVOL\\*\NETLOGON
Chỉ định tất cả tên miền (tên bộ điều khiển miền) hoặc địa chỉ IP bạn cần.
Microsoft khuyến nghị dùng các cài đặt sau để truy cập an toàn thư mục UNC quan trọng:
- \\*\NETLOGON
RequireMutualAuthentication=1, RequireIntegrity=1 - \\*\SYSVOL
RequireMutualAuthentication=1, RequireIntegrity=1
Bây giờ bạn chỉ cần cập nhật policy trên máy tính bằng lệnh gpupdate /force và kiểm tra xem có truy cập được Sysvol và Netlogon không.
Bạn có thể cấu hình các tham số này bằng GPO miền tập trung hoặc các lệnh sau trên client: (Các lệnh này sẽ tắt xác thực Kerberos khi truy cập thư mục SYSVOL và NETLOGON trên bộ điều khiển miền. NTLM sẽ được dùng thay thế, và bạn có thể mở thư mục được bảo vệ trên DC bằng địa chỉ IP.)
reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\SYSVOL" /d "RequireMutualAuthentication=0" /t REG_SZ /f
reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\NETLOGON" /d "RequireMutualAuthentication=0" /t REG_SZ /f
Các lệnh này có thể hữu ích nếu:
- Bạn có phiên bản administrative templates cũ trên bộ điều khiển miền (DC chạy Windows Server 2008 R2/ Windows Server 2012) không có tham số Hardened UNC Paths;
- Client không lấy được cài đặt Domain Policy do Sysvol không truy cập được và bạn không thể triển khai cài đặt registry này.