
Trong bài viết này, chúng tôi sẽ chỉ cách khôi phục bộ điều khiển miền Active Directory từ bản sao lưu System State được tạo trước đó (xem bài viết Sao lưu Active Directory) và thảo luận các loại và nguyên tắc khôi phục AD DC.
Giả sử bộ điều khiển miền AD của bạn đã gặp sự cố và bạn muốn khôi phục nó từ bản sao lưu. Trước khi bắt đầu khôi phục DC, bạn phải hiểu kịch bản nào sẽ được sử dụng. Nó phụ thuộc vào việc bạn có bộ điều khiển miền khác trong mạng và tình trạng cơ sở dữ liệu Active Directory trên chúng.
Cách Khôi Phục Bộ Điều Khiển Miền Sử Dụng Replication?
Khôi phục DC thông qua replication AD tiêu chuẩn không hoàn toàn là khôi phục DC từ bản sao lưu. Bạn có thể sử dụng kịch bản này nếu bạn có nhiều bộ điều khiển miền trong mạng doanh nghiệp và tất cả đều hoạt động bình thường. Kịch bản này liên quan đến cài đặt máy chủ mới với việc thăng cấp nó thành bộ điều khiển miền ADDS mới trên cùng site. DC cũ đơn giản bị xóa khỏi AD.
Đây là cách dễ dàng nhất không liên quan đến bất kỳ thay đổi AD không thể đảo ngược. Trong kịch bản này, cơ sở dữ liệu ntds.dit, file GPO và nội dung thư mục SYSVOL sẽ tự động replicate sang bộ điều khiển miền mới từ các DC vẫn trực tuyến.
Nếu cơ sở dữ liệu ADDS nhỏ và DC khác có sẵn qua liên kết mạng tốc độ cao, phương pháp trên nhanh hơn khôi phục DC từ bản sao lưu.
Các Loại Khôi Phục Active Directory: Authoritative & Non-Authoritative
Có hai loại khôi phục bộ điều khiển miền AD từ bản sao lưu mà bạn phải hiểu rõ trước khi thực hiện:
- Authoritative Restore — sau khi khôi phục đối tượng AD, replication được thực hiện từ DC đã khôi phục sang tất cả các bộ điều khiển miền khác. Loại khôi phục này dùng khi một DC hoặc tất cả DC cùng thất bại (ví dụ sau tấn công ransomware hoặc virus) hoặc cơ sở dữ liệu NTDS.DIT bị hỏng được replicate trên toàn miền. Trong chế độ này, giá trị USN (Update Sequence Number) của tất cả đối tượng AD được khôi phục tăng thêm 100.000. Do đó, các DC sẽ xem tất cả đối tượng được khôi phục là mới hơn và chúng sẽ được replicate trong miền. Hãy dùng Authoritative Restore cực kỳ cẩn thận!!! Khi Authoritative Restore, bạn sẽ mất hầu hết các thay đổi AD được thực hiện sau khi tạo bản sao lưu (thành viên nhóm AD, thuộc tính Exchange, v.v.).
- Non-authoritative Restore — sau khi khôi phục cơ sở dữ liệu AD, bộ điều khiển thông báo cho các DC khác rằng nó đã được khôi phục từ bản sao lưu và cần các thay đổi AD mới nhất (một DSA Invocation ID mới được tạo cho DC). Bạn có thể dùng phương pháp khôi phục này ở các site từ xa khi khó khăn replicate nhanh cơ sở dữ liệu AD lớn qua kênh WAN chậm hoặc nếu bạn có dữ liệu/ứng dụng quan trọng trên máy chủ.
Khôi Phục Bộ Điều Khiển Miền Active Directory Từ Bản Sao Lưu System State
Giả sử bạn chỉ có một DC trong miền. Với lý do nào đó, máy chủ vật lý chạy DC đã thất bại.
Bạn có một bản sao lưu System State khá mới của bộ điều khiển miền và muốn khôi phục Active Directory trên máy chủ hoàn toàn mới bằng Authoritative Restore.
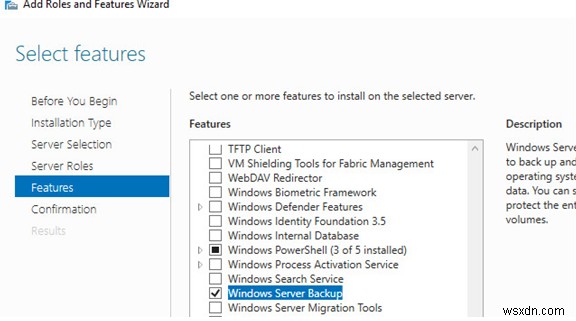
Để bắt đầu khôi phục DC, bạn phải cài đặt cùng phiên bản Windows Server như trên DC thất bại. Cài đặt vai trò ADDS (không cấu hình) và tính năng Windows Server Backup trong Windows Server vừa cài.
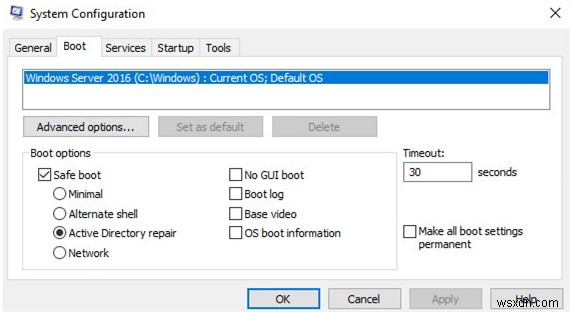
Để khôi phục Active Directory, bạn phải khởi động máy chủ ở chế độ DSRM (Directory Services Restore Mode). Để làm điều đó, chạy msconfig và chọn tùy chọn Safe Boot -> Active Directory repair trong tab Boot.
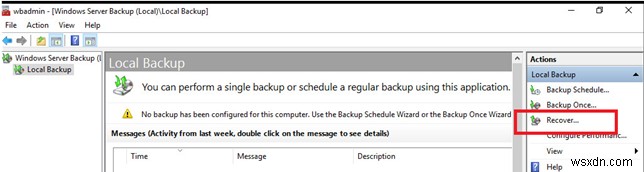
Khởi động lại máy chủ. Nó sẽ boot vào DSRM. Chạy Windows Server Backup (wbadmin) và chọn Recover ở menu bên phải.
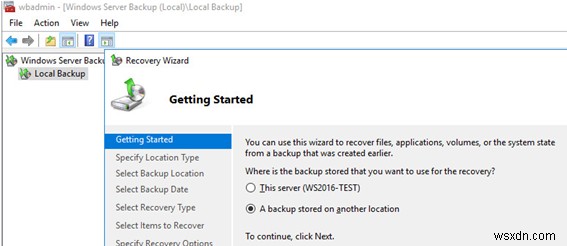
Trong Recovery Wizard, chọn 'A backup stored on another location'.
Sau đó chọn ổ đĩa chứa bản sao lưu của DC AD cũ hoặc chỉ định đường dẫn UNC đến nó.
Để WSB thấy bản sao lưu trên ổ đĩa, hãy đặt thư mục WindowsImageBackup chứa bản sao lưu vào thư mục gốc ổ đĩa. Bạn có thể kiểm tra xem có bản sao lưu trên ổ đĩa không bằng lệnh:
wbadmin get versions -backupTarget:D:
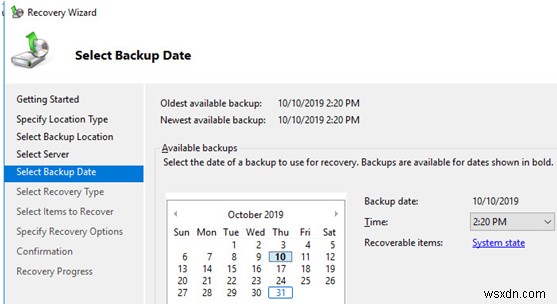
Chọn ngày bản sao lưu dùng để khôi phục.
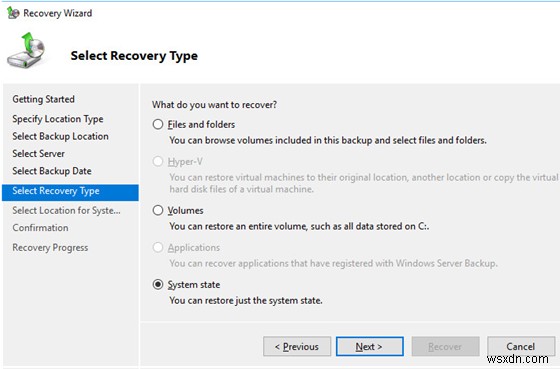
Chọn System State để khôi phục.
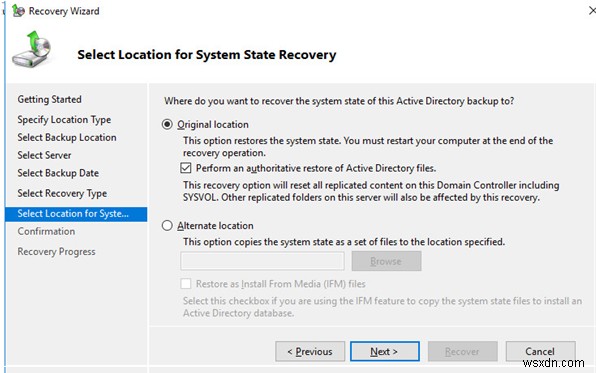
Chọn Original location và tích Perform an authoritative restore of Active Directory files.
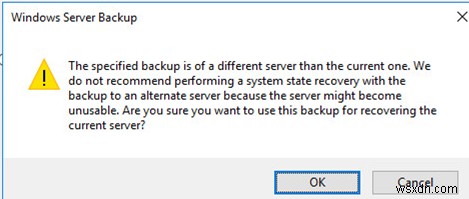
Hệ thống sẽ cảnh báo rằng đó là bản sao lưu của máy chủ khác và nếu khôi phục trên máy chủ khác có thể không hoạt động. Nhấn OK.
Đồng ý với cảnh báo khác:
Windows Server Backup Note: This recovery option will cause replicated content on the local server to re-synchronize after recovery. This may cause potential latency or outage issues.
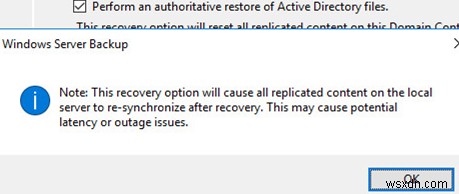
Sau đó quá trình khôi phục bộ điều khiển miền AD trên máy chủ mới sẽ bắt đầu. Khi kết thúc, máy chủ sẽ yêu cầu khởi động lại (tên máy chủ mới sẽ thay đổi thành hostname DC từ bản sao lưu).
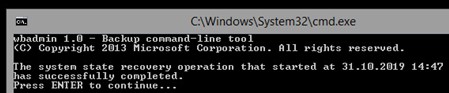
Khởi động máy chủ ở chế độ bình thường (tắt DSRM bằng msconfig).
Đăng nhập vào máy chủ bằng tài khoản có quyền domain admin.
Khi chạy console Active Directory Users and Computers (ADUC) lần đầu, tôi nhận được lỗi sau:
Active Directory Domain Services Naming information cannot be located for the following reason: The server is not operational.
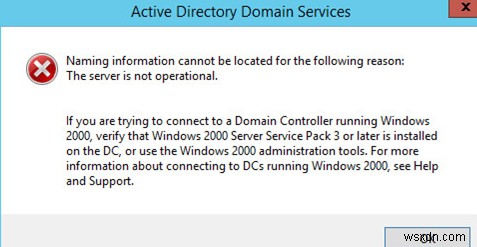
Không có thư mục SYSVOL và NETLOGON trên bộ điều khiển miền đã khôi phục. Để sửa lỗi này:
- Chạy regedit.exe;
- Đi đến khóa registry HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters;
- Thay đổi giá trị SysvolReady từ 0 thành 1;
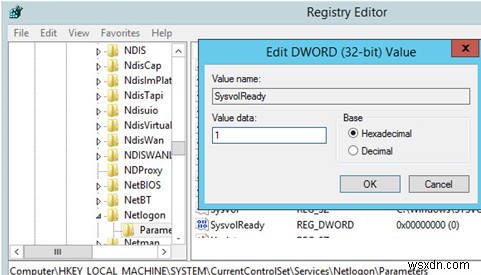
- Sau đó khởi động lại dịch vụ NetLogon:
net stop netlogon & net start netlogon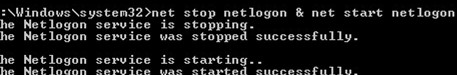
Thử mở ADUC lại. Bạn sẽ thấy cấu trúc miền.
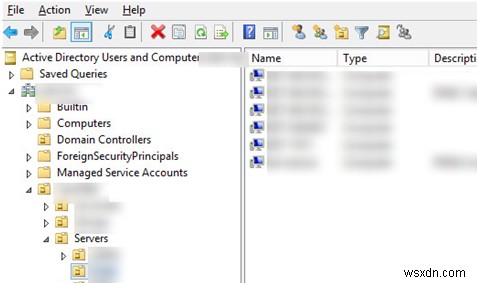
Vậy bạn đã khôi phục thành công bộ điều khiển miền AD ở chế độ Authoritative Restore. Sau đó tất cả đối tượng trong Active Directory sẽ tự động replicate sang các bộ điều khiển miền khác.
Nếu bạn chỉ còn một DC, hãy đảm bảo nó nắm giữ tất cả 5 vai trò FSMO và seize chúng nếu cần.
Cách Khôi Phục Các Đối Tượng AD Riêng Lẻ Từ Bản Sao Lưu?
Nếu bạn muốn khôi phục các đối tượng AD cụ thể, hãy dùng Active Directory Recycle Bin. Nếu thời gian tombstone lifetime đã hết hoặc AD Recycle Bin chưa được bật, bạn có thể khôi phục các đối tượng AD riêng lẻ bằng chế độ Authoritative Restore.
Tóm lại, quy trình có các bước sau:
- Khởi động DC ở chế độ DSRM;
- Hiển thị danh sách bản sao lưu có sẵn:
wbadmin get versions - Bắt đầu khôi phục bản sao lưu đã chọn:
wbadmin start systemstaterecovery –version:[your_version] - Xác nhận khôi phục DC (ở chế độ Non-Authoritative)
- Sau khi khởi động lại, chạy
ntdsutil activate instance ntdsauthoritative restore
Chỉ định đường dẫn LDAP đầy đủ đến đối tượng bạn muốn khôi phục. Bạn có thể khôi phục toàn bộ OU:
restore subtree ″OU=Users,DC=woshub,DC=com″
Hoặc một đối tượng AD đơn lẻ:
restore object “cn=Test,OU=Users,DC=woshub,DC=com”
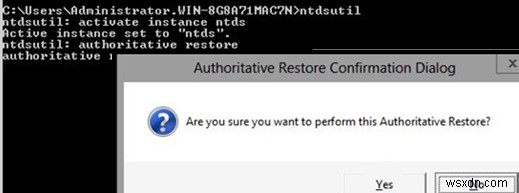
Lệnh này sẽ từ chối replication của các đối tượng (đường dẫn) chỉ định từ các bộ điều khiển miền khác và tăng USN của đối tượng thêm 100.000.
Thoát ntdsutil: quit
Khởi động DC ở chế độ bình thường và đảm bảo đối tượng đã được khôi phục.