
Chính sách mật khẩu 세분화 (Fine-Grained Password Policies - FGPP) cho phép bạn tạo nhiều chính sách mật khẩu cho người dùng hoặc nhóm cụ thể. Nhiều chính sách mật khẩu có sẵn kể từ phiên bản Windows Server 2008 của Active Directory. Trong các phiên bản AD trước đó, bạn chỉ có thể tạo một chính sách mật khẩu cho mỗi domain (sử dụng Default Domain Policy).
Trong bài viết này, chúng tôi sẽ chỉ cách tạo và cấu hình nhiều Password Setting Objects trong domain Active Directory.
Khái niệm Fine-Grained Password Policies
Fine-Grained Password Policies cho phép quản trị viên tạo nhiều Password Setting Objects (PSO) tùy chỉnh trong domain AD. Trong PSO, bạn có thể đặt yêu cầu mật khẩu (độ dài, độ phức tạp, lịch sử) và tùy chọn khóa tài khoản. Các chính sách PSO có thể được gán cho người dùng hoặc nhóm cụ thể, nhưng không phải cho container Active Directory (OU). Nếu PSO được gán cho người dùng, thì cài đặt chính sách mật khẩu từ Default Domain Policy GPO không còn được áp dụng cho người dùng đó.
Ví dụ, sử dụng chính sách FGPP, bạn có thể tăng yêu cầu về độ dài và độ phức tạp mật khẩu cho tài khoản quản trị viên, tài khoản dịch vụ hoặc người dùng có quyền truy cập từ xa vào tài nguyên domain (qua VPN hoặc DirectAccess).
Yêu cầu cơ bản để sử dụng nhiều chính sách mật khẩu FGPP trong domain:
- Mức độ chức năng domain Windows Server 2008 hoặc mới hơn;
- Chính sách mật khẩu có thể được gán cho người dùng hoặc Global (!) security groups;
- FGPP được áp dụng hoàn toàn (bạn không thể đặt một số cài đặt mật khẩu trong GPO, và một số trong FGPP)
Cách tạo Password Setting Policy (PSO) trong Active Directory?
Trên Windows Server 2012 và mới hơn, bạn có thể tạo và chỉnh sửa Fine-Grained Password Policies từ giao diện đồ họa của console Active Directory Administration Center (ADAC).
Phiên bản AD này cũng bao gồm Active Directory Recycle Bin, cho phép bạn khôi phục đối tượng AD đã xóa, và Managed Service Accounts (gMSA).
Trong ví dụ này, chúng tôi sẽ chỉ cách tạo và gán chính sách mật khẩu riêng cho nhóm Domain Admins.
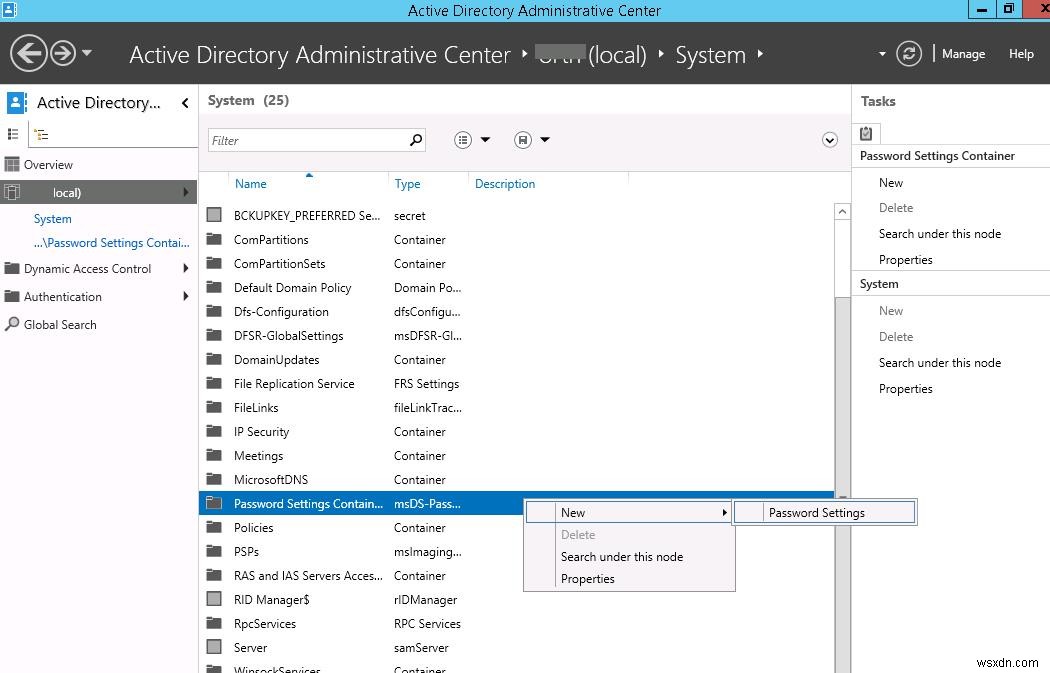
Khởi động Active Directory Administrative Center (dsac.msc), chuyển sang chế độ tree view và mở rộng container System. Tìm Password Settings Container, nhấp chuột phải vào nó, và chọn New → Password Settings.
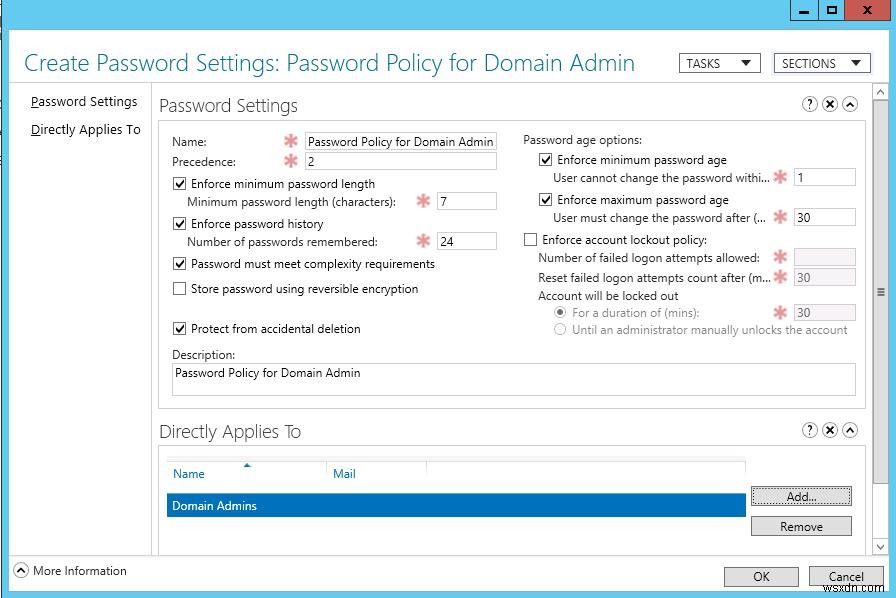
Chỉ định tên chính sách mật khẩu (trong ví dụ của chúng tôi là Password Policy for Domain Admins) và cấu hình các cài đặt của nó (độ dài tối thiểu và độ phức tạp của mật khẩu, số lượng mật khẩu lưu trong lịch sử, cài đặt khóa, tần suất thay đổi mật khẩu, v.v.).
Mỗi tham số PSO (lớp msDS-PasswordSettings) được mô tả bởi một thuộc tính AD riêng biệt:
- msDS-LockoutDuration
- msDS-LockoutObservationWindow
- msDS-LockoutThreshold
- msDS-MaximumPasswordAge
- msDS-MinimumPasswordAge
- msDS-MinimumPasswordLength
- msDS-PasswordComplexityEnabled
- msDS-PasswordHistoryLength
- msDS-PasswordReversibleEncryptionEnabled
- msDS-PasswordSettingsPrecedence
Chú ý thuộc tính Precedence. Thuộc tính này xác định mức ưu tiên của chính sách mật khẩu hiện tại. Nếu một đối tượng có nhiều chính sách FGPP được gán, chính sách có giá trị thấp nhất trong trường Precedence sẽ được áp dụng.
Lưu ý.
- Nếu người dùng có hai chính sách với cùng giá trị Precedence được gán, chính sách có GUID thấp hơn sẽ được áp dụng.
- Nếu người dùng có nhiều chính sách được gán, và một trong số chúng được bật qua nhóm bảo mật AD, và cái khác được gán trực tiếp cho tài khoản người dùng, thì chính sách gán cho tài khoản sẽ được áp dụng.
Sau đó thêm nhóm hoặc người dùng trong phần Direct Applies To để áp dụng chính sách (trong trường hợp của chúng tôi, là Domain Admins). Chúng tôi khuyên bạn nên áp dụng chính sách PSO cho nhóm thay vì người dùng riêng lẻ. Lưu chính sách.
Sau đó, chính sách mật khẩu này sẽ được áp dụng cho tất cả thành viên của nhóm Domain Admins.
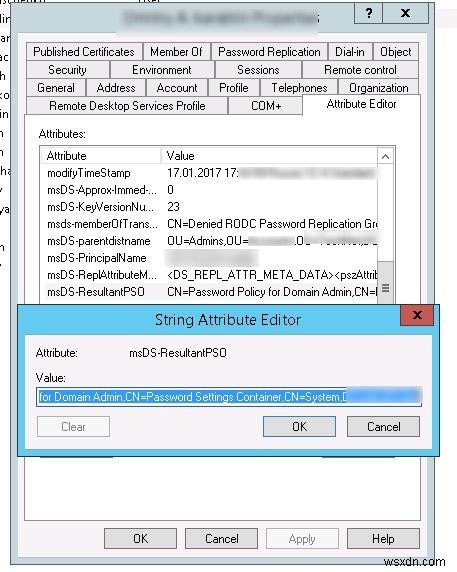
Khởi động console Active Directory Users and Computers (dsa.msc) (với tùy chọn Advanced Features được bật) và mở thuộc tính của bất kỳ người dùng nào từ nhóm Domain Admins. Chuyển đến tab Attribute Editor và chọn tùy chọn Constructed trong trường Filter .
Tìm thuộc tính người dùng msDS-ResultantPSO . Thuộc tính này hiển thị chính sách mật khẩu được bật cho người dùng (CN=Password Policy for Domain Admin,CN=Password Settings Container,CN=System,DC=woshub,DC=com).
Bạn cũng có thể lấy chính sách PSO hiện tại cho người dùng bằng công cụ dsget:
dsget user "CN=Max,OU=Admins,DC=woshub,DC=com" –effectivepso

Cấu hình Fine-Grained Password Policies (PSOs) bằng PowerShell
Bạn có thể quản lý chính sách mật khẩu PSO bằng PowerShell (module Active Directory PowerShell phải được cài đặt trên máy tính của bạn).
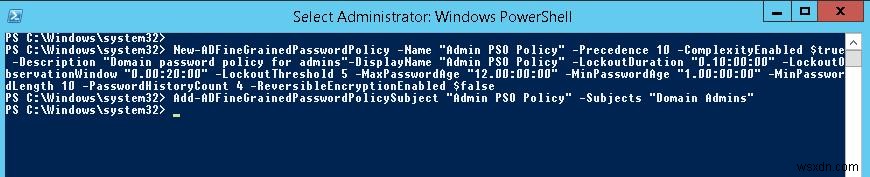
Cmdlet New-ADFineGrainedPasswordPolicy được dùng để tạo PSO mới:
New-ADFineGrainedPasswordPolicy -Name “Admin PSO Policy” -Precedence 10 -ComplexityEnabled $true -Description “Domain password policy for admins”-DisplayName “Admin PSO Policy” -LockoutDuration “0.20:00:00” -LockoutObservationWindow “0.00:30:00” -LockoutThreshold 6 -MaxPasswordAge “12.00:00:00” -MinPasswordAge “1.00:00:00” -MinPasswordLength 8 -PasswordHistoryCount 12 -ReversibleEncryptionEnabled $false
Bây giờ bạn có thể gán chính sách mật khẩu cho nhóm người dùng:
Add-ADFineGrainedPasswordPolicySubject “Admin PSO Policy” -Subjects “Domain Admins”
Để thay đổi cài đặt chính sách PSO:
Set-ADFineGrainedPasswordPolicy "Admin PSO Policy" -PasswordHistoryCount:"12"
Liệt kê tất cả chính sách FGPP trong domain:
Get-ADFineGrainedPasswordPolicy -Filter *
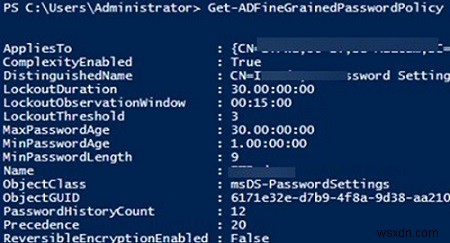
Sử dụng lệnh Get-ADUserResultantPasswordPolicy để lấy chính sách mật khẩu kết quả áp dụng cho người dùng cụ thể.
Get-ADUserResultantPasswordPolicy -Identity jsmith
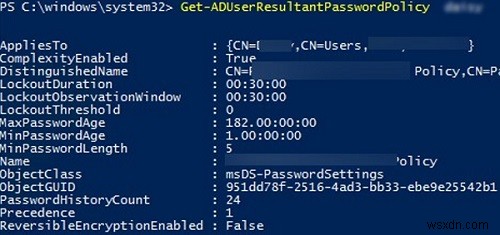
Tên PSO áp dụng cho người dùng được chỉ định trong trường Name.
Bạn có thể hiển thị danh sách chính sách PSO được gán cho nhóm Active Directory bằng cmdlet Get-ADGroup:
Get-ADGroup "Domain Admins" -properties * | Select-Object msDS-PSOApplied
Để hiển thị cài đặt chính sách mật khẩu mặc định từ Default Domain Policy GPO, chạy lệnh:
Get-ADDefaultDomainPasswordPolicy
Mặc dù sử dụng chính sách mật khẩu Fine-Grained, người dùng vẫn có thể sử dụng mật khẩu yếu, như P@ssw0rd, Pa$$w0rd, v.v. Chúng tôi khuyên bạn nên kiểm tra định kỳ domain của mình để tìm mật khẩu yếu của người dùng.