
Bạn có thể sử dụng Active Directory để lưu trữ an toàn bản sao khóa khôi phục BitLocker (mật khẩu) từ máy tính client. Điều này rất tiện lợi nếu bạn có nhiều người dùng sử dụng BitLocker để mã hóa dữ liệu của họ. Bạn có thể cấu hình Group Policies trong domain của mình để khi mã hóa bất kỳ ổ đĩa nào bằng BitLocker, máy tính sẽ lưu khóa khôi phục trong tài khoản đối tượng máy tính của nó trong AD (giống như lưu mật khẩu administrator cục bộ được tạo bằng LAPS).
Cách cấu hình Group Policy để lưu khóa khôi phục BitLocker trong AD?
Để tự động lưu (sao lưu) khóa khôi phục BitLocker vào domain Active Directory, bạn cần cấu hình một GPO đặc biệt.
- Mở bảng điều khiển Domain Group Policy Management (
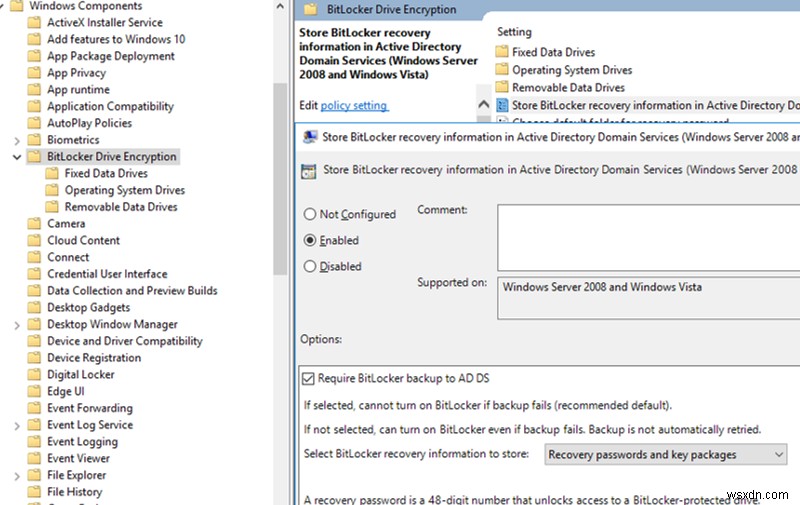
gpmc.msc), tạo GPO mới và liên kết nó với OU chứa máy tính bạn muốn bật tự động lưu khóa BitLocker trong AD; - Đi đến Computer Configuration → Administrative Templates → Windows Components → BitLocker Drive Encryption;
- Bật chính sách Store BitLocker recovery information in Active Directory Domain Services với các cài đặt sau: Require BitLocker backup to AD DS và Select BitLocker recovery information to store: Recovery passwords and key packages;
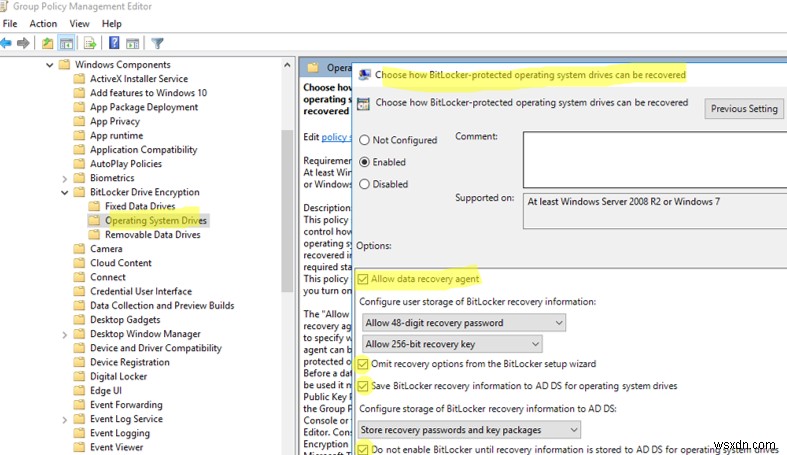
- Sau đó đi đến Computer Configuration → Policies → Administrative Templates → Windows Components → BitLocker Drive Encryption → Operating System Drives và bật chính sách Choose how BitLocker-protected operating system drives can be recovered. Lưu ý rằng khuyến khích kiểm tra Do not enable BitLocker until recovery information is stored to AD DS for operating system drives. Nếu bạn kiểm tra tùy chọn này, BitLocker sẽ không bắt đầu mã hóa ổ đĩa cho đến khi máy tính lưu khóa khôi phục mới trong AD (nếu bạn là người dùng di động, bạn sẽ phải đợi kết nối tiếp theo đến mạng domain);
- Trong trường hợp của chúng tôi, tự động lưu khóa BitLocker được bật cho ổ đĩa hệ điều hành. Nếu bạn muốn lưu khóa khôi phục BitLocker cho thiết bị media ngoài hoặc ổ đĩa khác, hãy cấu hình chính sách tương tự trong các phần GPO này: Fixed Data Drives và Removable Data Drives;
- Cập nhật cài đặt Group Policy trên client:
gpupdate /force - Mã hóa ổ đĩa hệ thống của máy tính chạy Windows 10 Pro bằng BitLocker (Turn BitLocker on);
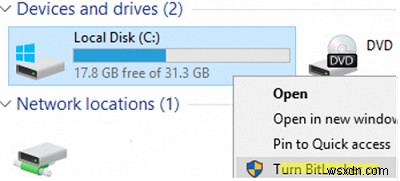
- Windows 10 sẽ lưu khóa khôi phục BitLocker cho máy tính trong Active Directory và mã hóa ổ đĩa. Bạn có thể có nhiều mật khẩu khôi phục BitLocker cho một máy tính (ví dụ, cho các thiết bị di động khác nhau).
Nếu ổ đĩa máy tính đã được mã hóa bằng BitLocker, bạn có thể đồng bộ thủ công vào AD. Chạy lệnh:
manage-bde -protectors -get c:
Sao chép giá trị Numerical Password ID (ví dụ, 22A6A1F0-1234-2D21-AF2B-7123211335047).
Chạy lệnh dưới đây để lưu khóa khôi phục vào tài khoản AD của máy tính hiện tại:
manage-bde -protectors -adbackup C: -id {22A6A1F0-1234-2D21-AF2B-7123211335047}
Bạn sẽ thấy thông báo này:
Recovery information was successfully backed up to Active Directory
Hoặc bạn có thể sao lưu khóa khôi phục BitLocker cho ổ đĩa hệ thống vào Active Directory bằng PowerShell:
BackupToAAD-BitLockerKeyProtector -MountPoint $env:SystemDrive -KeyProtectorId ((Get-BitLockerVolume -MountPoint $env:SystemDrive ).KeyProtector | where {$_.KeyProtectorType -eq "RecoveryPassword" }).KeyProtectorId
Cách xem và quản lý khóa khôi phục BitLocker trong Active Directory?
Để quản lý khóa khôi phục BitLocker từ snap-in Active Directory Users and Computers (ADUC, dsa.msc), bạn phải cài đặt Remote Server Administration Tools (RSAT).
Trong Windows Server, bạn có thể cài đặt tính năng BitLocker Drive Encryption Administration Utility bằng Server Manager (nó chứa BitLocker Drive Encryption Tools và BitLocker Recovery Password Viewer).
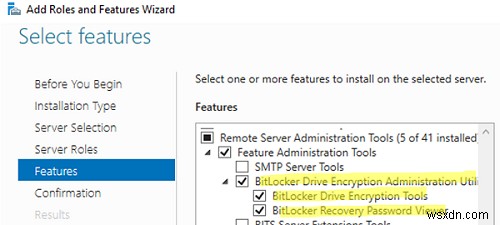
Hoặc bạn có thể cài đặt các tính năng Windows Server này bằng PowerShell:
Install-WindowsFeature RSAT-Feature-Tools-BitLocker-BdeAducExt, RSAT-Feature-Tools-BitLocker-RemoteAdminTool, RSAT-Feature-Tools-BitLocker
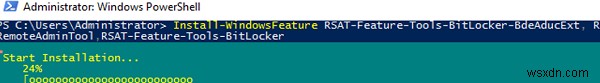
Trong Windows 10, bạn phải cài đặt RSAT-Feature-Tools-BitLocker từ RSAT.
Bây giờ, nếu bạn mở thuộc tính của bất kỳ máy tính nào trong console ADUC, bạn sẽ thấy tab mới BitLocker Recovery.
Ở đây bạn có thể xem khi nào mật khẩu được tạo, lấy Password ID và khóa khôi phục BitLocker.
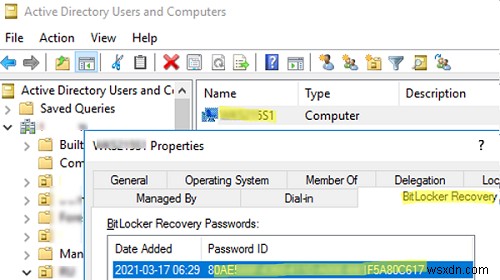
Sau đó, nếu người dùng quên mật khẩu BitLocker của mình, họ có thể nói 8 ký tự đầu của khóa khôi phục hiển thị trên màn hình máy tính cho quản trị viên, và quản trị viên có thể tìm khóa khôi phục của máy tính trong ADUC bằng Action —> Find BitLocker recovery password và nói nó cho người dùng. Mật khẩu khôi phục (số 48 chữ số) sẽ giúp mở khóa ổ đĩa được bảo vệ bởi Bitlocker.
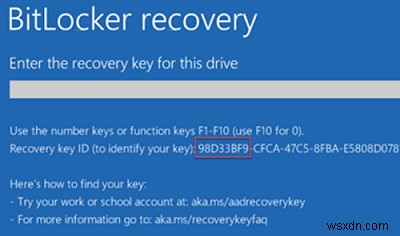
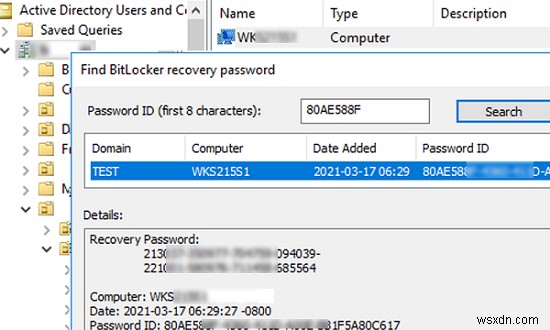
Mặc định, chỉ domain administrator mới có thể xem khóa khôi phục BitLocker. Trong Active Directory, bạn có thể ủy quyền quyền xem khóa khôi phục BitLocker trong OU cụ thể cho bất kỳ nhóm người dùng nào. Để làm điều đó, hãy ủy quyền quyền xem giá trị thuộc tính msFVE-RecoveryInformation.
Vì vậy, trong bài viết này, chúng tôi đã chỉ cách cấu hình sao lưu tự động khóa khôi phục BitLocker trong Active Directory. Nếu người dùng quên mật khẩu BitLocker, bạn có thể lấy nó và khôi phục quyền truy cập vào dữ liệu trên thiết bị của người dùng.
Nếu khu vực thông tin hệ thống BitLocker của ổ cứng bị hỏng, bạn có thể thử giải mã dữ liệu theo bài viết này.