
Việc nhận ra email lừa đảo mạo danh ngân hàng, Amazon hay thậm chí là bạn bè đang trở nên dễ dàng hơn. Các cuộc lừa đảo từ người lạ cũng khá dễ phát hiện.
Thực sự có dễ dàng như vậy?
Một chiêu trò lừa đảo email mới đang bùng nổ tại Anh (và có khả năng lan rộng sang Mỹ, Canada và nhiều nơi khác) mang tính lừa gạt trong sự đơn giản của nó. Tóm lại, nó không giả mạo là từ doanh nghiệp hay tổ chức mà bạn có liên hệ. Nó cũng không mạo danh tin nhắn từ bạn bè hay người thân.
Thực tế, nó khá rõ ràng trong việc thừa nhận người gửi có thông tin về bạn. Chiêu bài nằm ở cách trình bày và tệp đính kèm.
Chiêu Trò "Biết Bạn Sống Ở Đâu"
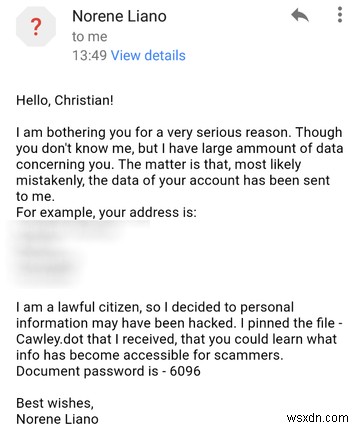
Vài ngày trước, một email bất thường xuất hiện trong hộp thư của tôi. Nó không bị công cụ quét email chặn, cũng không bị đánh dấu là spam, và có vẻ như đến từ một người tốt bụng đang cố gắng giúp đỡ tôi…
Chào Christian! Tôi phiền bạn vì một lý do rất nghiêm trọng. Dù bạn không biết tôi, nhưng tôi có một lượng lớn dữ liệu liên quan đến bạn. Vấn đề là, rất có thể do nhầm lẫn, dữ liệu tài khoản của bạn đã được gửi cho tôi. Ví dụ, địa chỉ của bạn là: [ĐỊA CHỈ CHÍNH XÁC CỦA TÔI, ĐÃ GIẤU] Tôi là một công dân tuân thủ pháp luật, nên tôi quyết định thông tin cá nhân của bạn có thể đã bị hack. Tôi ghim tệp - Cawley.dot mà tôi nhận được, để bạn biết thông tin gì đã trở nên dễ tiếp cận cho kẻ lừa đảo. Mật khẩu tài liệu là - 6096 Chúc tốt lành Norene Liano
Đây là một bức thư khá thú vị, phải không? Ngay từ cái nhìn đầu tiên, chúng ta thấy một email hữu ích từ Norene Liano (có thể là tên giả hoặc tên tài khoản email bị botnet kiểm soát), gửi cho bạn một phần dữ liệu cá nhân của chính bạn. Họ không muốn kẻ lừa đảo gây hại cho bạn.
Thật tử tế!
Nhưng nếu chúng ta nhìn kỹ hơn, sẽ thấy có chuyện gì khác đang diễn ra; điều gì đó chỉ ra đây là một chiêu trò lừa đảo khéo léo.
Tất Nhiên, Đây Là Chiêu Trò Lừa Đảo!
Khi lần đầu nhận được email này, tôi đang đi lại, nên nó được nhận trên ứng dụng Gmail trên thiết bị Android của tôi. Rõ ràng đây là lừa đảo (cả khái niệm ai đó "gửi" dữ liệu của tôi cho mình đã là dấu hiệu rõ ràng) — tuy nhiên việc email chứa địa chỉ nhà thực tế của tôi khiến tôi khá lo ngại.
Tuy nhiên, nghiên cứu cho thấy có nhiều nơi có thể tìm thấy địa chỉ của tôi. Phần đáng lo ngại là sự khớp giữa địa chỉ email và địa chỉ bưu chính của tôi. Điều này cho thấy một cửa hàng trực tuyến, ngân hàng, đơn vị tiện ích hoặc doanh nghiệp khác mà tôi có quan hệ tiêu dùng đã bị xâm nhập.
Với rất nhiều vụ mất dữ liệu xảy ra trong nhiều năm, việc thu hẹp phạm vi rất khó, nhưng ở giai đoạn này tôi nghi ngờ eBay. Đây là một trong vài tài khoản trực tuyến có địa chỉ của tôi, và đã là mục tiêu của các vụ hack lớn trong những năm gần đây. An ninh kém đến mức chúng tôi từng khuyên nên bỏ qua hoàn toàn trang đấu giá trực tuyến này.
Bạn Đã Bị "Pwned" Chưa?
Nguồn gốc của dữ liệu địa chỉ tiếp tục kích thích sự tò mò của tôi. Một số người gợi ý sổ đăng ký cử tri Anh hoặc một tổ chức từ thiện. Tuy nhiên, do thiếu báo cáo hack gần đây về các tổ chức này, tôi vẫn nghi ngờ eBay.
Và điều này có nghĩa là chiêu trò này không chỉ tập trung ở Anh. Sớm hay muộn nó sẽ tấn công Canada, Mỹ, Châu Âu, Úc… và sau đó là khắp nơi trên thế giới.
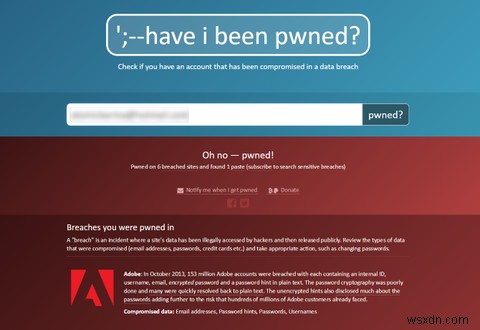
Dù dữ liệu có đến từ vụ hack eBay hay không, bạn nên kiểm tra trang web Have I Been Pwned?. Sử dụng biểu mẫu để nhập địa chỉ email và kiểm tra xem vi phạm nào liên quan đến dữ liệu của bạn.
Nếu tìm thấy gì, hãy chắc chắn thay đổi mật khẩu của bạn.
Tệp Đính Kèm
Sự hiện diện của địa chỉ bưu chính thực sự là "của cà rốt" để kéo bạn vào. Nếu bạn nhận được tin nhắn này từ người lạ, mang địa chỉ nhà của bạn, bạn sẽ muốn kiểm tra thông tin nào khác đã bị rò rỉ, đúng không?
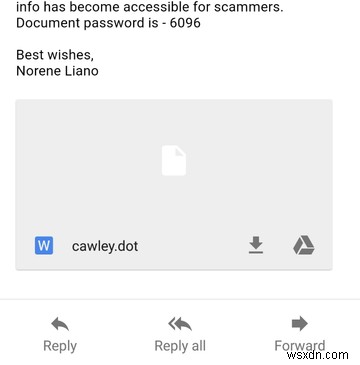
Tệp đính kèm đi kèm các tin nhắn này ở định dạng DOT, dùng cho tài liệu mẫu Microsoft Word. Đây là loại tệp hữu ích để tạo mẫu tài liệu chuẩn — có thể là thư từ — có thể tái sử dụng nhiều lần. Nó cũng có khả năng chạy macro.
Kịch bản macro đã gây ra nhiều vấn đề bảo mật trong quá khứ, đến mức chúng bị tắt theo mặc định. Một số chuyên gia bảo mật khuyên nên tránh hoàn toàn Microsoft Office do mối đe dọa từ macro.
Nếu bạn mở tệp đính kèm và đã cài Word trên máy tính, bạn sẽ thấy lời nhắc nhập mật khẩu nêu trong email (trong trường hợp của tôi là 6096). Sau đó sẽ hiển thị màn hình Tài Liệu Này Được Bảo Vệ! yêu cầu bạn bật macro. Để làm điều này, bạn sẽ nhấp nút Bật Nội Dung.
Đừng làm điều này!
Đây chính là lúc cái bẫy bật lên. Việc bật macro sẽ dẫn đến việc máy tính của bạn bị nhiễm mã độc Troj/Agent-AURH zombie. Đây là phần mềm bot; mã độc sẽ giao tiếp với mạng điều khiển và chờ lệnh. Có thể nó sẽ ép máy tính bạn tham gia tấn công DDOS. Hoặc mã độc có thể tải xuống phần mềm độc hại khác — từ worm đến mã độc mã hóa dữ liệu tống tiền đều có thể xảy ra.
Không Bao Giờ Mở Tệp Đính Kèm Email Lạ!
Lúc này, công cụ quét email nên đã được cập nhật với dữ liệu hồ sơ của vụ quét này. Nếu chưa, bạn biết phải cảnh giác điều gì. Chúng tôi建议 bạn giữ cảnh giác với an ninh trực tuyến và máy tính, và tránh mở tệp đính kèm email không mong đợi.
Thực tế, hãy tránh tất cả tệp đính kèm email với phần mở rộng bất thường. Trong thời đại lưu trữ đám mây, không có lý do thực sự ai phải gửi tài liệu khi họ có thể chia sẻ từ đám mây.
Nếu bạn nhận được email gây bối rối, cách tốt nhất là để đó cho đến khi tìm được người bạn biết và tin tưởng để xin ý kiến. Nếu người đó am hiểu công nghệ hơn bạn, càng tốt. Đừng hỏi người gửi để xin lời khuyên. Chúng có thể sẽ bảo bạn mở tệp đính kèm!
Nếu nghi ngờ, hãy xóa. Không ai gửi tiền cho bạn qua email, nên bạn sẽ không mất gì bằng cách bỏ qua nó.
Bạn có từng nhận được email loại này? Bạn đã mở hay xóa? Hãy chia sẻ trong bình luận.