
Trojan Thay Đổi DNS ExtenBro Là Gì?
ExtenBro là một Trojan thay đổi DNS, chặn người dùng truy cập các trang web bảo mật để ngăn không cho tải phần mềm diệt virus. Khi cài đặt, một Scheduled Task được tạo để tự động chạy Trojan khi khởi động.
Khi chạy, ExtenBro thay đổi cài đặt DNS của máy tính sang các máy chủ sau:
45.86.180.227
185.162.93.213
116.203.6.218
185.130.104.222
Khi máy tính dùng các DNS này, không thể kết nối đến các domain của phần mềm bảo mật nổi tiếng. Theo test của BleepingComputer, bao gồm:
avast.com
avg.com
bitdefender.com
kaspersky.com
malwarebytes.com
sophos.com
Khi truy cập các trang này, trình duyệt báo lỗi:
This site can't be reached www.malwarebytes.com's server IP address could not be found.
Try running Windows Network Diagnostics.
DNS_PROBE_FINISHED_NXDOMAIN
Trojan này cũng thêm một root certificate vào Windows Certificate Store, cho phép giám sát lưu lượng mã hóa khi duyệt web.
Thêm chi tiết về ExtenBro tại đây.
ExtenBro Được Cài Đặt Như Thế Nào?
ExtenBro thường đi kèm (bundled) với các chương trình miễn phí không công bố đầy đủ rằng phần mềm khác sẽ được cài cùng. Do đó, hãy chú ý kỹ thỏa thuận và màn hình cài đặt khi cài bất kỳ thứ gì từ Internet. Nếu màn hình cài đặt có tùy chọn Custom hoặc Advanced, hãy chọn chúng vì thường tiết lộ phần mềm thứ ba sẽ cài kèm. Nếu thỏa thuận/màn hình cài nói sẽ cài toolbar hoặc adware không mong muốn, hãy hủy cài ngay và không dùng phần mềm miễn phí đó.
Nếu không chắc ExtenBro cài như thế nào, khả năng lớn là do gói adware. Vì chương trình này cài mà không xin phép, chặn truy cập web và cài root certificate, bạn nên gỡ bỏ nó. Dùng hướng dẫn dưới để gỡ miễn phí.
Phương Pháp Gỡ Bỏ Trojan ExtenBro
- Hướng dẫn tự thực hiện
- Hỗ trợ miễn phí qua diễn đàn
Hướng Dẫn Tự Thực Hiện
Hướng dẫn chứa thông tin nâng cao nhưng viết để ai cũng làm được. Hãy sao lưu dữ liệu trước khi bắt đầu.
Nếu không thoải mái thay đổi cài đặt máy tính, đừng lo! Nhận hỗ trợ miễn phí một-một trên diễn đàn.
Các Bước Gỡ Bỏ ExtenBro DNS Changing Trojan:
- BƯỚC 1: In hướng dẫn trước khi bắt đầu.
- BƯỚC 2: Dùng Rkill chấm dứt chương trình đáng ngờ.
- BƯỚC 3: Quét malware/PUP bằng Malwarebytes Anti-Malware.
- BƯỚC 4: Quét và dọn dẹp bằng Zemana AntiMalware.
- BƯỚC 5: Dùng AdwCleaner gỡ adware.
- BƯỚC 6: Quét bằng HitmanPro.
- BƯỚC 7: Chạy Secunia PSI tìm chương trình lỗi thời/dễ bị tấn công.
Chi Tiết Các Bước (Tương Tự Hướng Dẫn Genius Search)
Lưu ý: Các bước 1-20 y hệt quy trình gỡ Genius Search (Rkill → Malwarebytes bật rootkit scan → Zemana Deep Scan → AdwCleaner → HitmanPro). Để tránh lặp lại, dưới đây tóm tắt điểm khác biệt:
Điểm Khác Biệt Quan Trọng
- ExtenBro thay đổi DNS hệ thống → sau khi gỡ malware, bắt buộc kiểm tra và khôi phục DNS về tự động (DHCP) hoặc DNS tin cậy (1.1.1.1, 8.8.8.8).
- ExtenBro cài root certificate → vào
certmgr.msc(Current User) vàcertlm.msc(Local Machine), xóa certificate lạ do ExtenBro thêm (thường có tên ngẫu nhiên hoặc "ExtenBro"). - Kiểm tra Scheduled Task: Task Scheduler → Task Scheduler Library → xóa task lạ tên ngẫu nhiên chạy khi logon.
Bước 1-3: Rkill
Tải Rkill (iExplore.exe) về desktop, chạy để dừng tiến trình ExtenBro và malware khác. Không reboot sau Rkill.
Bước 4-11: Malwarebytes Anti-Malware
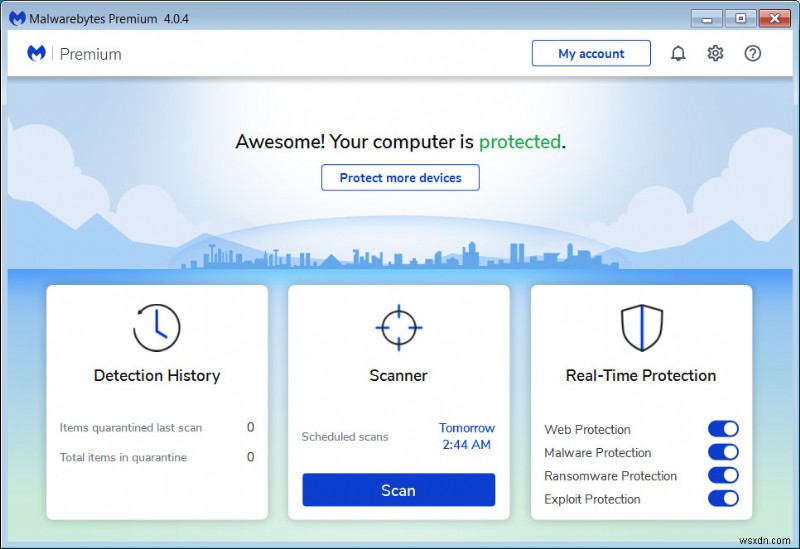
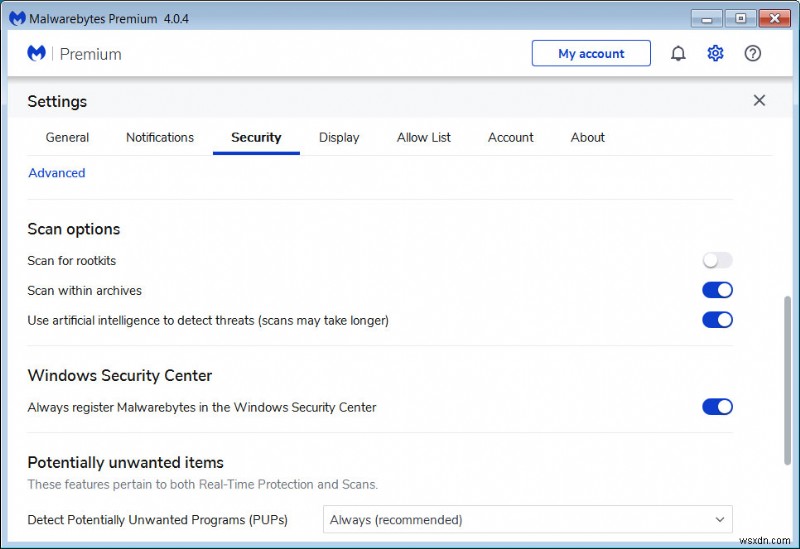
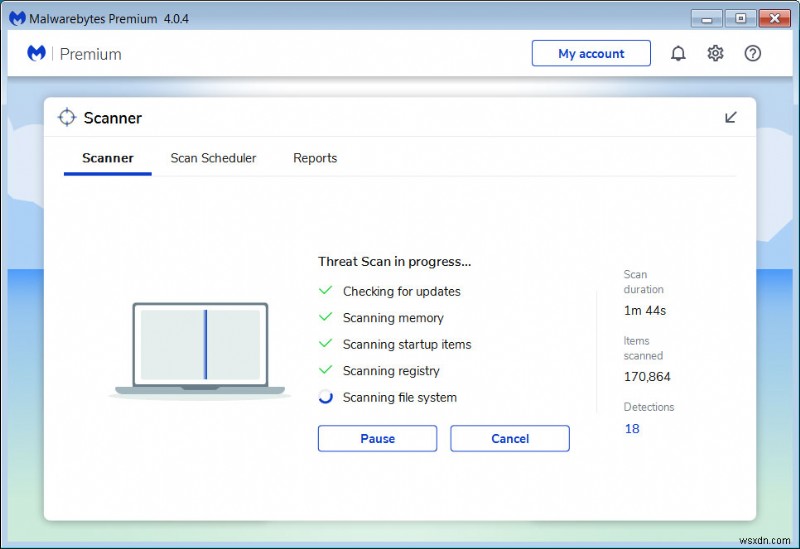
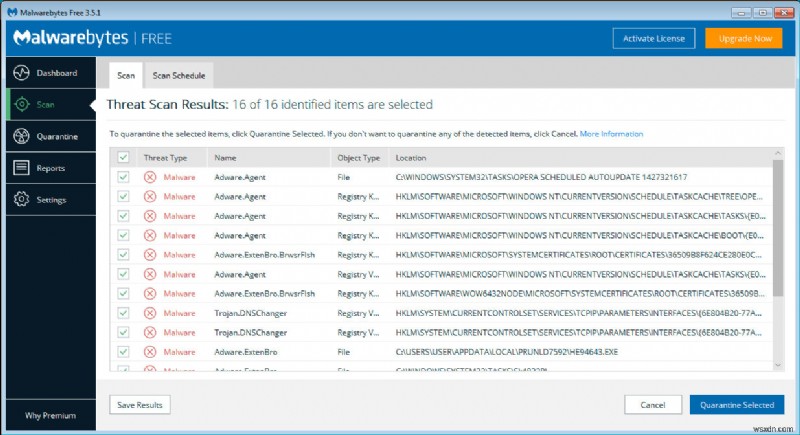
Cài MBAM, bật Scan for rootkits (Settings → Security), chạy Scan, nhấn Quarantine để xóa. Reboot nếu yêu cầu.
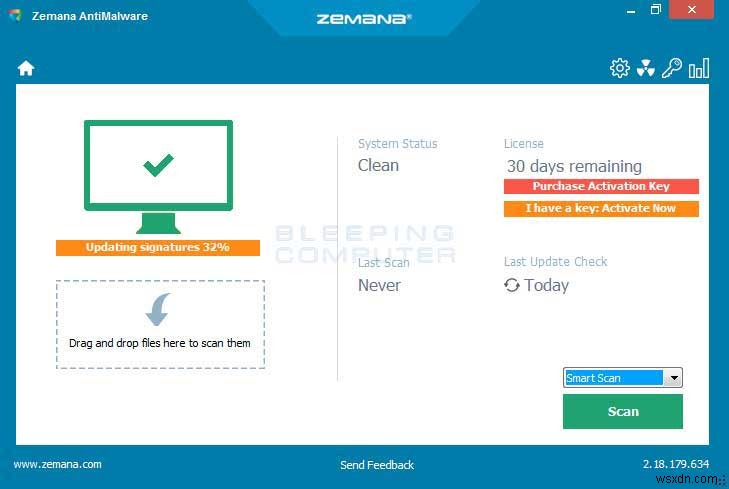
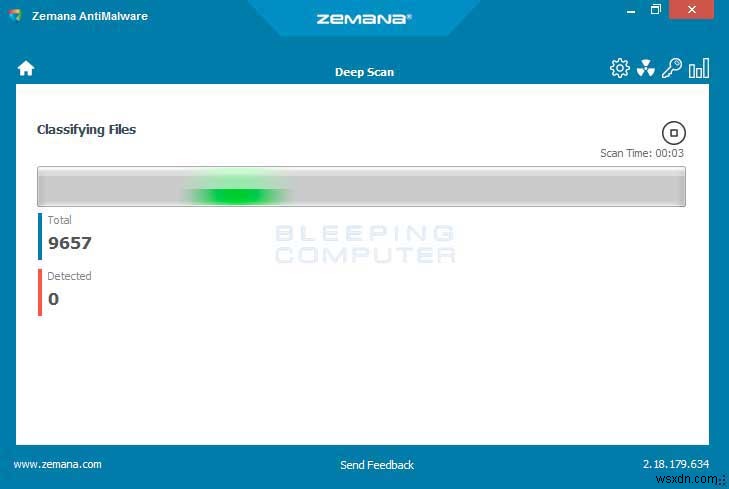
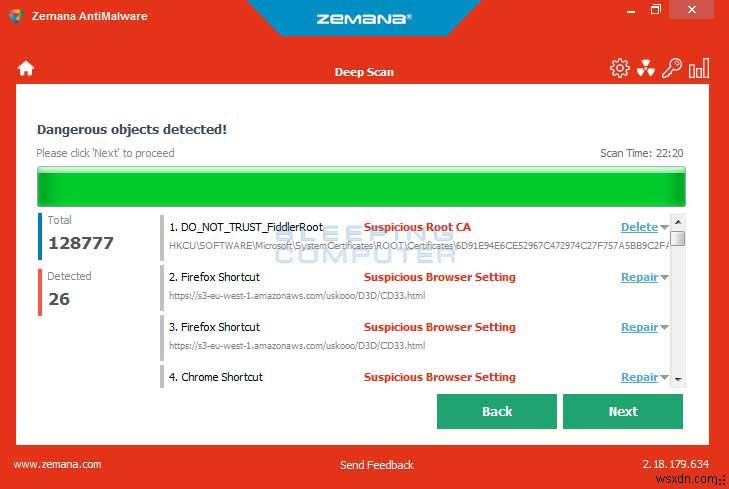
Bước 12-19: Zemana AntiMalware
Cài ZAM, chọn Deep Scan, quét, nhấn Next để dọn dẹp. Tạo Restore Point tự động.
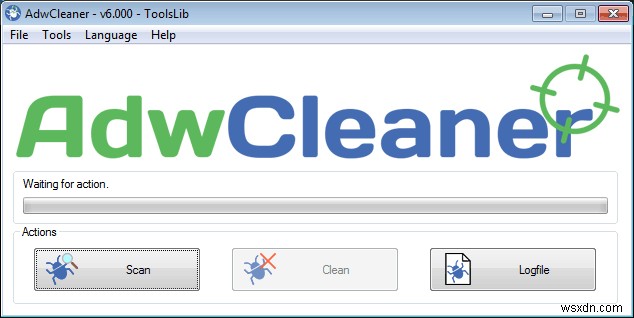
Bước 20-24: AdwCleaner
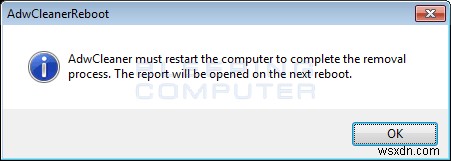
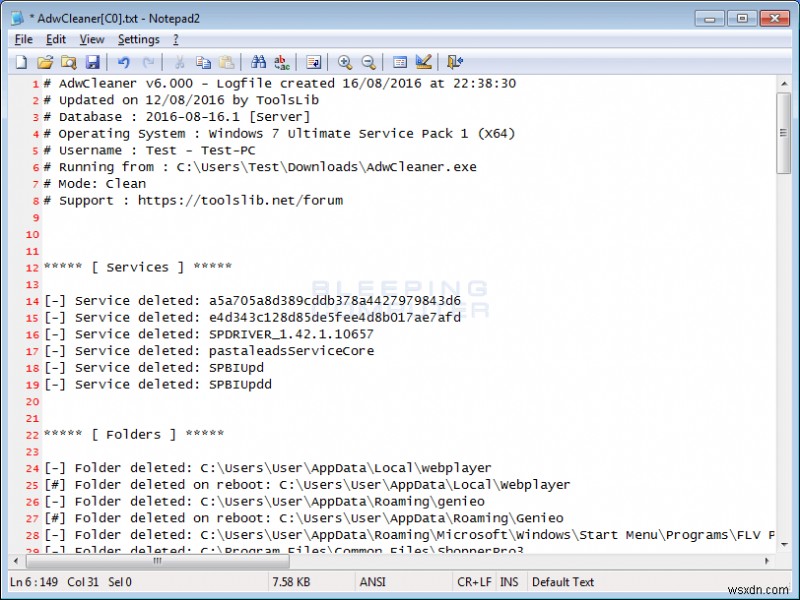
Cài AdwCleaner, Scan → Clean → reboot → xem log.
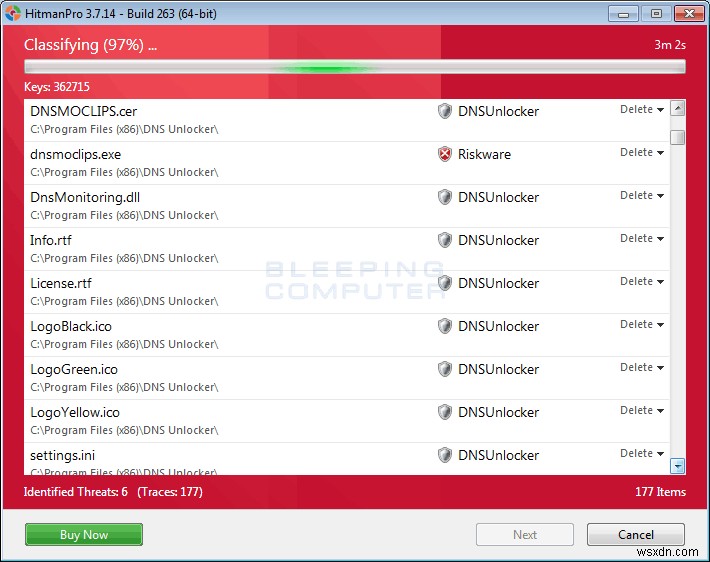
Bước 25-28: HitmanPro
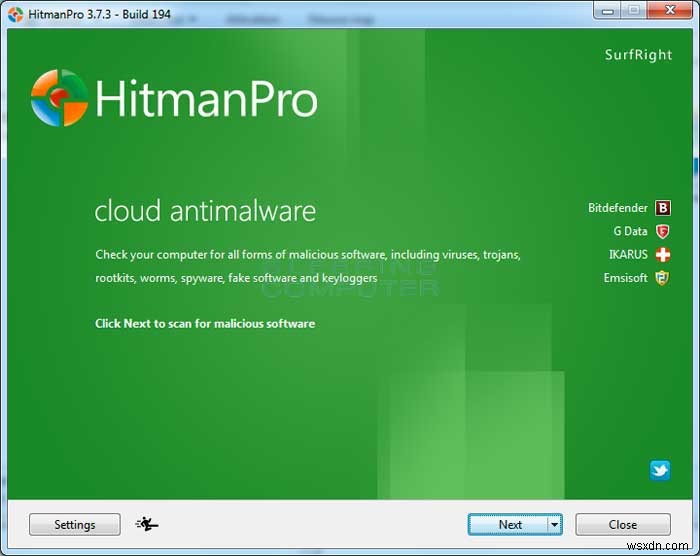
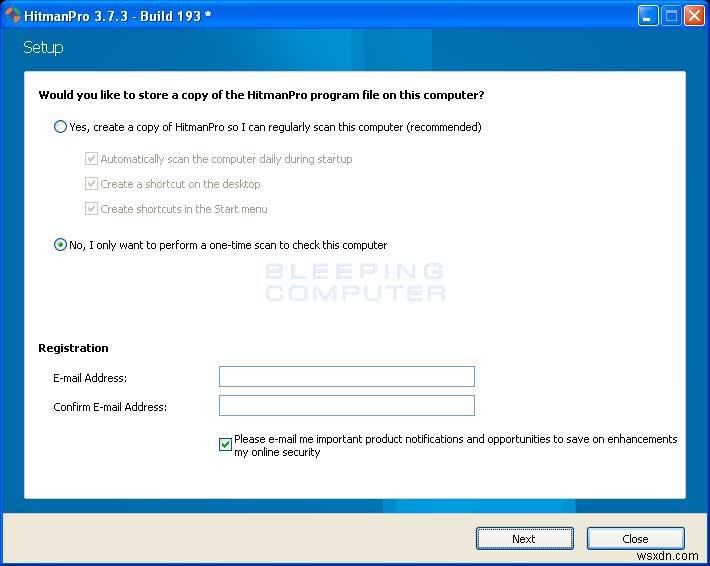
Tải phiên bản đúng (x64/x86), chạy, chọn quét một lần hoặc cài bản dùng thử, Next để quét → Next để xóa → reboot nếu cần.
Sau Khi Gỡ Xong – Bắt Buộc Làm
- Khôi phục DNS: Control Panel → Network and Internet → Network Connections → chuột phải adapter → Properties → Internet Protocol Version 4 (TCP/IPv4) → Properties → chọn Obtain DNS server address automatically HOÀN nhập DNS tin cậy (Cloudflare 1.1.1.1 / Google 8.8.8.8).
- Xóa root certificate: Win+R →
certmgr.msc→ Trusted Root Certification Authorities → Certificates → xóa certificate lạ. Làm tương tự vớicertlm.msc(Run as admin). - Xóa Scheduled Task: Task Scheduler → Task Scheduler Library → xóa task tên lạ, trigger "At log on".
- Flush DNS cache: CMD (Admin) →
ipconfig /flushdns.
Bạn Có Được Bảo Vệ Đầy Đủ?
Bản free của Malwarebytes, Zemana, HitmanPro chỉ quét/dọn, không bảo vệ thời gian thực. Muốn an toàn hoàn toàn, mua bản premium.
Malwarebytes Anti-Malware
Mua bản đầy đủ có bảo vệ thời gian thực, quét theo lịch, lọc web.
Zemana AntiMalware
Mua bản đầy đủ có second opinion scanner, cloud scan, siêu nhanh.
HitmanPro
Mua bản đầy đủ phát hiện virus, trojan, rootkit, spyware trên máy đã bảo vệ, dùng cloud + behavioral detection.
Disclaimer: Chúng tôi nhận hoa hồng nhưng chỉ khuyên do hiệu quả.
Lưu Ý
Hướng dẫn tự trợ giúp. Dùng tại rủi ro. BleepingComputer không chịu trách nhiệm. Cần giúp gỡ malware? Đăng trên diễn đàn Virus, Trojan, Spyware, and Malware Removal Logs. Thắc mắc? Đăng ở Am I infected? What do I do?.