
Bạn rất háo hức cho chuyến đi. Bạn đặt khách sạn. Mọi thứ trông bình thường.
Rồi một tin nhắn đến, trông như tin nhắn theo dõi thông thường từ dịch vụ khách. Nó đề cập chuyến đi của bạn, bao gồm tên khách sạn, ngày đi, và chi tiết thanh toán.
Nó trông hợp pháp, nhưng nó không phải.
Đây là một phần của xu hướng lừa đảo đang tăng mà nhà nghiên cứu mối đe dọa tại Gen (công ty đứng sau Norton) gọi là lừa đảo chiếm chỗ đặt phòng (Reservation Hijack scam). Nó hiệu quả đến mức nào vì nó tận dụng chi tiết bảo mật mà chỉ bạn và khách sạn bạn đặt mới nên biết.
Tháng 4/2026, Booking.com, nền tảng đặt phòng du lịch trực tuyến lớn, cảnh báo bên trái phép đã truy cập thông tin đặt phòng của một số khách, bao gồm tên, thông tin liên lạc, và dữ liệu đặt chỗ, theo báo cáo của The Guardian về vụ vi phạm. Số khách bị ảnh hưởng không được công bố. Sự cố như này có thể cho kẻ tấn công bối cảnh cần thiết để tung ra lừa đảo chiếm chỗ đặt phòng.
Lừa đảo chiếm chỗ đặt phòng là gì?
Lừa đảo chiếm chỗ đặt phòng (Reservation Hijack scam) là loại lừa đảo nhắm mục tiêu (phishing nhắm mục tiêu) dùng chi tiết đặt phòng khách sạn thật để làm tin nhắn cảm giác hợp pháp, lừa du khách chia sẻ chi tiết thanh toán hoặc thông tin nhạy cảm.
Trong trường hợp nâng cao, kẻ lừa truy cập hệ thống khách sạn hoặc nền tảng đặt chỗ như Booking.com, cho phép họ liên hệ khách qua kênh thường được coi là tin cậy và an toàn. Nghĩa là tin nhắn bạn nhận không chỉ trông thật, mà còn đến qua nền tảng bạn tin, làm cho lừa đảo khó phát hiện đáng kể. Đó là điều làm cho lừa đảo này hiệu quả. Nó không yêu cầu bạn tin tin nhắn trông lạ. Nó yêu cầu bạn tin tin nhắn đã trông và cảm giác rất quen thuộc.
Nhà nghiên cứu Norton khám phá gì
Nhà nghiên cứu Norton đã quan sát sự gia tăng lừa đảo khai thác dữ liệu đặt chỗ thật và nền tảng du lịch tin cậy.
Phát hiện chính bao gồm:
- Kẻ lừa ngày càng nhắm vào du khách có đặt chỗ đang hoạt động, không phải người dùng ngẫu nhiên.
- Tin nhắn được gửi qua kênh tin cậy, bao gồm nền tảng đặt chỗ và email trông chính thống.
- Tấn công thường liên quan đến yêu cầu thanh toán cấp bách gắn với đặt chỗ hợp pháp.
- Việc dùng chi tiết đặt chỗ thật làm cho lừa đảo này hiệu quả đáng kể hơn lừa đảo truyền thống.
Sự xuất hiện lừa đảo chiếm chỗ đặt phòng phản ánh xu hướng rộng hơn: kẻ lừa đang chuyển từ tin nhắn chung chung sang tấn công cá nhân hóa, có bối cảnh cao.
Kẻ lừa lấy chi tiết đặt chỗ của bạn như thế nào
Một trong những phần không an lòng nhất của lừa đảo này là kẻ tấn công dường như biết nhiều đến đâu. Trong một số trường hợp, kẻ lừa truy cập chi tiết đặt chỗ của bạn bằng cách:
- Xâm phạm tài khoản khách sạn hoặc đối tác bằng cách nhắm nhân viên khách sạn bằng tấn công lừa đảo hoặc khai thác mật khẩu yếu.
- Khai thác nhà cung cấp thứ ba kết nối với hệ thống đặt chỗ.
- Truy cập công cụ nhắn tin nền tảng để giả mạo cơ sở lưu trú hợp pháp.
Nếu bạn bị nhắm bởi một trong những lừa đảo này, không nhất thiết nghĩa là tài khoản cá nhân bạn bị hack. Trong một số trường hợp, công ty nắm dữ liệu của bạn có thể đã bị vi phạm, lộ thông tin khách hàng thật mà kẻ tấn công dùng để làm tin nhắn xuất hiện hợp pháp hơn.
Lừa đảo diễn ra như thế nào
Lừa đảo chiếm chỗ đặt phòng thường bắt đầu bằng tin nhắn liên quan đến đặt chỗ du lịch bạn vừa làm. Nó có thể đến qua email, SMS, WhatsApp, thậm chí qua hệ thống nhắn tin của nền tảng đặt chỗ. Vì nó tham chiếu chi tiết thật, nó không ngay lập tức gây nghi ngờ.
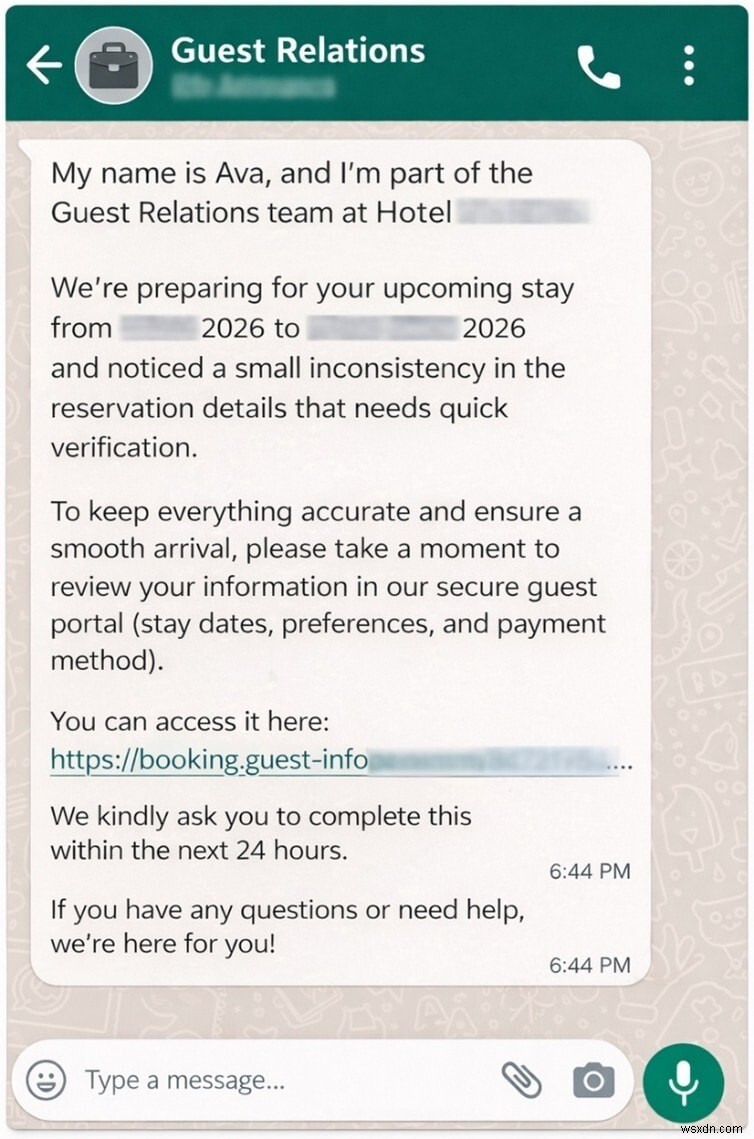
Tin nhắn thường giới thiệu một vấn đề, như sự cố với thanh toán hoặc cần xác minh đặt chỗ. Thường có cảm giác cấp bách, gợi ý đặt chỗ có thể bị hủy nếu bạn không hành động nhanh.
Từ đó, bạn được dẫn đến trang thanh toán trông hợp pháp nhưng thực tế được thiết kế để lấy thông tin tài chính hoặc cá nhân. Khi bạn đến bước này, bối cảnh cảm giác thật đến mức nhiều người không nghĩ đến việc đặt câu hỏi.
Tại sao lừa đảo này lại thuyết phục
Điều làm cho lừa đảo này khác biệt là mức độ cá nhân hóa. Thay vì đoán mò, kẻ tấn công có thể đã biết bạn đi đâu, khách sạn nào, và ở bao lâu.
Bối cảnh đó tạo ra cảm giác tin cậy mạnh mẽ. Tin nhắn không cảm giác ngẫu nhiên hoặc ngoài cuộc. Nó cảm giác như một phần của trải nghiệm du lịch điển hình.
Và đó chính xác là mục đích.
Kẻ lừa không còn chỉ cố gắng lừa bạn bằng email viết kém. Chúng dùng thông tin thật và khoảnh khắc thật trong cuộc sống bạn để làm yêu cầu cảm giác hoàn toàn hợp lý.
Kẻ lừa có thể làm gì với thông tin của bạn
Bị lừa bởi lừa đảo chiếm chỗ đặt phòng có thể dẫn đến nhiều hơn một khoản phí gian lận đơn lẻ.
Tùy thuộc vào thông tin được chia sẻ, kẻ lừa có thể thực hiện mua hàng trái phép dùng chi tiết thanh toán, đánh cắp thông tin cá nhân để đánh cắp danh tính, cố gắng lừa đảo thêm dùng dữ liệu của bạn, hoặc làm gián đoạn kế hoạch du lịch nếu đặt chỗ bị ảnh hưởng.
Tác động có thể lan ra ngoài chuyến đi, đặc biệt nếu thông tin nhạy cảm bị xâm phạm.
Cách an toàn khi đặt khách sạn
Nguyên tắc quan trọng nhất cần nhớ là: hãy tin đặt chỗ, không tin tin nhắn.
Nếu bạn bao giờ được yêu cầu hành động trên đặt chỗ, hãy chậm lại và xác minh tin nhắn độc lập. Một vài bước đơn giản có thể giúp bảo vệ bạn:
Cách tránh lừa đảo chiếm chỗ đặt phòng
- Đừng nhấp liên kết thanh toán trong tin nhắn: Tạm dừng và xác minh tính hợp pháp của tin nhắn, ngay cả khi nó trông như từ khách sạn hoặc nền tảng đặt chỗ.
- Đi thẳng đến nguồn: Đăng nhập trang web đặt chỗ hoặc liên hệ khách sạn dùng kênh liên lạc chính thức. Nếu tin nhắn đáng ngờ đến từ bên trong nền tảng, hãy thử liên hệ khách sạn hoặc nền tảng đặt chỗ bằng điện thoại.
- Cảnh giác cấp bách: Đừng cảm thấy bị ép hành động nhanh. Ngôn ngữ cấp bách trong tin nhắn thường là cờ đỏ là một phần của lừa đảo.
Những bước nhỏ này có thể giúp bạn tránh biến đặt chỗ thật thành thiệt hại thực.
Qué làm nếu bạn nghĩ mình bị nhắm mục tiêu
Nếu bạn tin bạn có thể đã tương tác với tin nhắn lừa đảo, hãy hành động nhanh:
- Liên hệ ngân hàng hoặc nhà cung cấp thẻ tín dụng ngay lập tức.
- Giám sát tài khoản cho hoạt động trái phép.
- Đổi mật khẩu tài khoản đặt chỗ và email.
- Báo cáo sự cố cho nền tảng đặt chỗ và cơ quan chức năng.
Hành động nhanh có thể giúp hạn chế thiệt hại tiềm ẩn.
Tại sao các lừa đảo này đang tăng?
Lừa đảo như chiếm chỗ đặt phòng đang phổ biến hơn khi kẻ tấn công dùng chiến thuật nhắm mục tiêu, tiên tiến hơn. Thay vì dựa vào lừa đảo chung chung, chúng tận dụng chi tiết cá nhân, nền tảng tin cậy, và thông điệp tùy chỉnh để hòa thông tin liên lạc của chúng liền mạch vào trải nghiệm hàng ngày.
Cùng lúc, đặt chỗ du lịch tăng vọt, tạo cơ hội hơn cho kẻ lừa khai thác đặt chỗ hoạt động và tiếp cận du khách đúng lúc họ mong đợi liên lạc.
Kết quả là loại lừa đảo mới không trông đáng ngờ chút nào.
Ngày nay, an toàn trực tuyến không chỉ về việc phát hiện cờ đỏ lớn: lừa đảo quá thuyết phục để chỉ dựa vào trực giác. Thay vào đó, nó về việc đảm bảo bạn có bảo vệ An ninh mạng mạnh, thêm lớp bảo mật ngay cả khi cảnh giác bị lỏng.
Phần mềm hỗ trợ AI như Norton 360 Deluxe có thể giúp bạn dẫn trước kẻ lừa một bước bằng cách chặn trang web đáng ngờ, bắt tấn công lừa đảo tiềm ẩn, và khóa chặt thông tin cá nhân để bạn có thể du lịch (và đặt chỗ) với tự tin hơn.
- Luis Corrons
- Tuyên truyền viên An ninh
Luis Corrons là Tuyên truyền viên An ninh cho Gen (Avast, AVG, Avira, Norton) & lãnh đạo hội đồng tại AMTSO & MUTE. Ông là diễn giả nổi bật tại các sự kiện ngành.
Lưu ý biên tập: Bài viết của chúng tôi cung cấp thông tin giáo dục và được viết để nâng cao nhận thức về chủ đề quan trọng trong An toàn mạng. Sản phẩm và dịch vụ Norton có thể không bảo vệ chống lại mọi loại mối đe dọa, gian lận, hoặc tội phạm chúng tôi viết về. Để biết chi tiết về cách chúng tôi nghiên cứu, viết, và xem xét bài viết, xem Chính sách biên tập.