
Bị tấn công làm biến dạng website (Website defacement) là điều tồi tệ nhất.
Không chỉ bị hack, hacker còn treo "biển neon" cho cả thế giới thấy: không ai nên truy cập site bạn.
Phần tồi tệ nhất?
Hacker làm bừa site bạn không mong đợi bạn làm được gì.
Bạn có thể đang ở đây vì:
- Hack quá rõ ràng. Hacker là "kẻ xấu" thực sự, làm bừa site hoàn toàn.
- Plugin bảo mật gắn cờ nguy cơ biến dạng website tiềm ẩn.
Dù trường hợp nào, bạn cần giải pháp nhanh. Tin tốt: nếu bạn dùng WordPress, chúng tôi có giải pháp.
Hãy đơn giản hóa.
Tất nhiên, nếu hack rõ ràng, bạn chỉ cần quick fix.
Đừng lo. Chúng tôi sẽ chỉ cách quay lại tập trung kinh doanh thay vì xem tấn công biến dạng phá hủy business.
Nếu chắc chắn site bị malware biến dạng, hãy để chúng tôi giúp bạn tập trung kiếm tiền thay vì lo bảo mật/hacker.
Bài này sẽ:
- Giúp dọn site sạch sẽ một lần cho tất;
- Giải thích site bị nhiễm như thế nào;
- Và cách ngăn site WordPress không bị hack lại.
Phần hay nhất?
Chúng tôi làm mà không mồ hôi hột.
Đi nào!
Site Bạn Có Thực Sự Bị Malware Biến Dạng Website?
Nếu plugin bảo mật gắn cờ nguy cơ trông như sau:
Severity: enPotentiallySuspiciousThreatType File: wp-content/plugins/jetpack/changelog.txt File signature: 211c7b5d2292dcd474aaeef3bd2255f4 Threat signature: 65b0f2becffb61cb9f5fba232f7b9987 Threat name: Heur.HTML.Defacement.gen.F4248 Threat: Fatal Error... Details: Website Potentially Defaced”Bạn cần xem chuyện này với thái độ hoài nghi.
Khả năng lớn đây là false positive (báo động giả). Thông báo lỗi này do Quterra sinh ra, nhưng Wordfence và Sucuri cũng có thể báo động giả.
Việc tốt nhất bây giờ: chắc chắn có thực sự threat hay không.
Cài MalCare và quét miễn phí site. Nếu có threat thật, bạn sẽ biết ngay. Thuật toán học của MalCare chỉ gửi cảnh báo khi thực sự có vấn đề. Cách hoạt động đi sâu hơn các scanner khác.
Sau đó, quay lại bài này để xem làm gì nếu thực sự nhiễm.
Nếu chắc chắn biến dạng website là vấn đề, tiếp tục đọc.
Malware Biến Dạng Website Chính Xác Là Gì?
Thực tế, không có MỘT malware nào gây biến dạng site.
Tấn công biến dạng thường là kết quả của tấn công khác. Site bạn có thể bị:
- SQL injection
- Cross-site scripting (XSS)
- Hacked redirect malware
- Biến thể malware WP-VCD.PHP
Nhiều cách khác nhau dẫn đến nhiễm.
Một chắc chắn: nó đang phá hoại site bạn.
Có nhiều biến thể malware biến dạng site.
Chúng tôi sẽ đi qua các triệu chứng phổ biến nhất tiếp theo.
Triệu Chứng Của Tấn Công Biến Dạng Website
Triệu chứng rõ ràng nhất: thông báo "hacked" như này:

Loại biến dạng này rất dễ nhận thấy.
Nếu bạn đang gặp trường hợp này, hãy nhảy đến phần dọn dẹp site WordPress.
Nhưng đây không phải loại biến dạng duy nhất.
Bạn cũng có thể gặp popup, nội dung, redirect trái phép chứa:
- Nội dung khiêu dâm
- Ma túy và steroid bất hợp pháp
- Quảng cáo thù h tôn giáo
- Thông điệp thù h chính trị
Phiên bản phổ biến khác: nội dung site hiển thị ngôn ngữ lạ như này:

Thường do SQL injection hoặc hacked redirect malware. Dù thế nào, cách sửa chúng tôi đưa ra sẽ hiệu quả!
Cách Dọn Dẹp Tấn Công Biến Dạng Site?
Có 2 cách sửa vấn đề biến dạng site:
- Dọn dẹp bằng MalCare trong < 60 giây
- Dọn thủ công trong 2 giờ (CÓ THỂ KHÔNG HIỆU QUẢ)
Đã đến lúc đánh bại hacker và lấy lại kiểm soát cuộc sống. Sau phần này, một cách hay cách khác – bạn có thể tập trung business thay vì lo bảo mật website.
Cách Dọn Biến Dạng Site Bằng MalCare Trong < 60 Giây
MalCare là bộ bảo mật toàn diện bao gồm:
- Malware Scanning (Quét mã độc)
- Instant 1-Click Malware Removal (Dọn mã độc 1-click tức thì)
- WordPress Site Protection (Bảo vệ site WordPress)
Và nhiều tính năng hay khác bảo vệ site khỏi hacker và malware.
Thuật toán học nâng cao của MalCare xác định nguồn tấn công và gỡ bỏ nhanh chóng mà không làm hỏng site.
Với các plugin bảo mật WordPress khác, bạn rủi ro làm hỏng site hoàn toàn. Một số plugin premium cung cấp dịch vụ tốt hơn, nhưng đó chính xác là dịch vụ.
Nói đơn giản: Plugin khác phân công engineer dọn site thủ công. Mất thời gian và bạn sẽ "trả mũi" tiền dọn site.
Bạn có biết: với hầu hết plugin dọn mã độc hàng đầu, bạn trả tiền riêng cho mỗi lần dọn?
Chúng tôi biết. Bạn bị "giam cầm" bởi chính plugin hứa hẹn bảo vệ bạn!
Cách dùng MalCare dọn biến dạng site:
Bước 1: Cài Đặt MalCare
Cài plugin MalCare từ website chúng tôi.
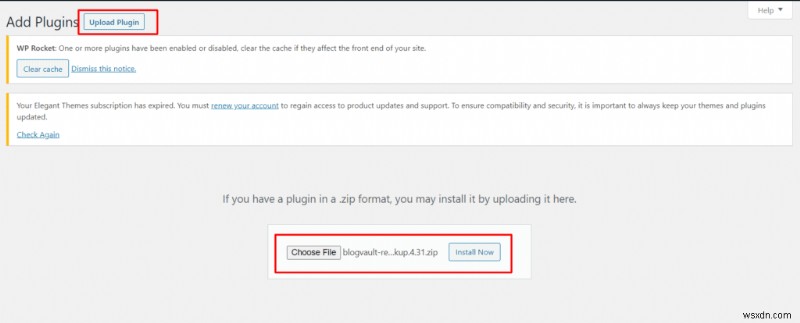
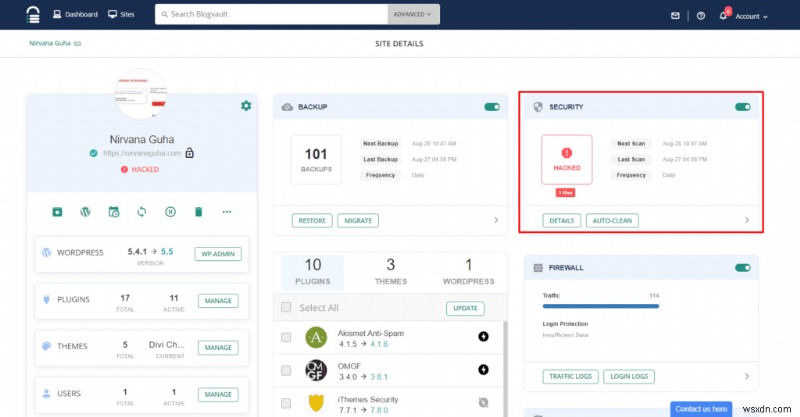
Bước 2: Quét Site
Dùng MalCare quét site tự động:
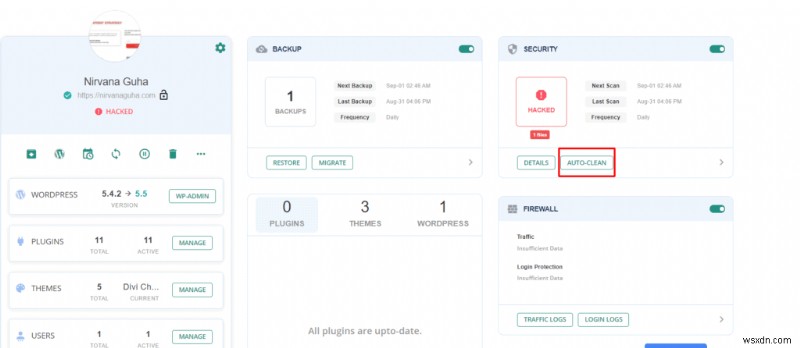
Bước 3: Dọn Site 1 Click
Click 'Auto-clean' để dọn tức thì:
Khi xong, bạn chắc chắn nên xem hướng dẫn bảo vệ site khỏi tấn công tương lai.
Bạn nhận tất cả này chỉ $89/năm!
Gia nhập 250.000 site khác và cài MalCare hôm nay.
Cách Dọn Biến Dạng Site Thủ Công (KHÔNG KHUYẾN NGHỊ)
Dọn mã độc thủ công không bao giờ là ý tưởng hay.
Tại sao?
Đơn giản – quá khó xác định nguồn nhiễm qua phân tích thủ công.
Với tấn công biến dạng site, không cách nào biết loại malware nào nhiễm site nếu không kiểm tra sâu.
Phần tồi tệ nhất: bạn có thể làm hỏng site trong quá trình.
Được rồi, phần sau nói về một số phương pháp thủ công có thể hiệu quả. Lại nói, không đảm bảo.
Phần 1: Kiểm Tra File Core WordPress Tìm Mã Độc
File core WordPress điều khiển hành vi site. Nhiễm file này thường là ưu tiên số 1 của hacker. 2 lý do:
- Rất khó phân biệt code tốt/xấu
- Không ai thích động chạm core file – sửa sai có thể làm hỏng site
Bước 1: Kiểm Tra Phiên Bản WordPress Trên Site
Làm theo bước trong bài Kinsta để check version WordPress.
Một số hack nâng cao, bạn không vào được dashboard. Không sao. Dù không vào dashboard, vẫn tìm được version WordPress.
Bước 2: Tải File WordPress Site Qua cPanel
Bài Clook hướng dẫn tải file từ cPanel trực tiếp. May mắn không cần tải từng file. Vào cPanel site, dùng Backup Wizard tải file.
Bước 3: Tải Phiên Bản WordPress Của Site
Tải file WordPress gốc tại đây. Check version từ bước 1, tìm đúng version trong list, click 'Download'.
Bước 4: Chạy Diffchecker
Chúng tôi để phần tồi tệ nhất cuối cùng.
Bây giờ bạn phải so sánh file WordPress site với file WordPress gốc. Dùng diffchecker tìm khác biệt code.
CẢNH BÁO: Không xóa code trừ khi bạn 100% chắc đó là bad code.
Phần 2: Kiểm Tra Backdoor
Backdoor là đoạn code cho hacker truy cập site WordPress. Hacker để backdoor để đảm bảo tái nhiễm site ngay cả khi bạn dọn sạch. Thường là mã PHP độc hại.
Cách dễ: search file các function PHP độc hại như:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
LƯU Ý: Các function này không tự nhiên độc hại. Nhiều plugin WordPress dùng chính các function này cho task thiết yếu. Vì vậy, trừ khi bạn 100% chắc bạn đang làm gì, KHÔNG xóa file hoặc nội dung. Có thể làm hỏng hoàn toàn site.
Phần 3: Xóa Tài Khoản Admin Lạ
Trong một số trường hợp (như hacked redirect malware), hacker tạo tài khoản admin giả cho mình. Cách khác để lấy lại kiểm soát site nếu bạn dọn sạch biến dạng.
Như đã nói, hacker không tin bạn thắng được.
Giải pháp đơn giản: vào dashboard WordPress xóa tài khoản admin đáng ngờ.
Sau đó, đổi mật khẩu tất cả user cho chắc.
Phần 4: Quét File Plugin Và Theme
Bạn có thể tải file plugin/theme từ WordPress repository.
Sau đó chạy diffchecker lại trên file plugin/theme. Quy trình giống diffcheck core file.
Nhưng càng phiền toái. Có thể không có bản update plugin vá vulnerability.
Không chỉ vậy, có thể không tìm thấy version plugin trên repo. Hầu hết theme/plugin premium không công khai.
Phần 5: Quét Và Dọn Database
Chạy.
Không đùa. Đó là lời khuyên chính thức. Nếu phải dọn database thủ công, hãy chạy đi.
Một lỗi nhỏ có thể ruines mọi cơ hội hồi phục site.
Ngoài ra, bạn có thể search database từ khóa malware giống như scan file backdoor. Khái niệm giống nhau, nhưng biến động hơn.
Tìm từ khóa malware biết:
- <script>
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
CẢNH BÁO: Điều này không guarantee gì. Bạn có thể dọn sạch site. Có thể làm hỏng hoàn toàn. Cách tồi nào cũng tồi.
Và xong!
Bạn dọn sạch biến dạng site được không?
Cho biết ở comment dưới.
Nếu thủ công không hiệu quả, cài MalCare dọn biến dạng trong 60 giây và quay lại kiếm tiền.
Site Bị Nhiễm Từ Đâu Lúc Đầu?
Không có câu trả lời rõ ràng.
Xin lỗi, nhưng đó chính là sức mạnh của tấn công biến dạng site.
Thực tế, biến dạng site không phải một loại malware.
Biến dạng site là hậu quả của tấn công malware.
Malware phổ biến gây biến dạng:
- SQL injections
- Cross-site scripting
- Hacked redirect malware
- Biến thể WP-VCD.PHP malware
Nhưng đây chỉ là danh sách malware "chủng loại".
Mỗi loại có hàng trăm biến thể và có thể 숨 ở bất kỳ đâu trên site WordPress.
Tin tốt: có cách ngăn chặn không xảy ra lại.
Cách Ngăn Chặn Tấn Công Biến Dạng Site?
Có nhiều cách hack site WordPress.
Dưới đây danh sách biện pháp hardening bảo mật hôm nay:
Sử Dụng Nguyên Tắc Đặc Quyền Tối Thiểu (POLP)
WordPress có user role khác nhau không phải vô cớ. Admin có quyền cao nhất. Vì vậy, cực kỳ cẩn trọng khi cấp admin.
Pro Tip: Nếu nhiều guest contributor, cấp quyền Author. Sau khi xong bài, thu hồi quyền ngay.
Không Dùng Email Admin Mặc Định
Đừng dùng admin@yoursite.com làm email administrator.
Hầu hết hacker dùng email này cho tấn công lừa đảo (phishing).
Khi có login credential, bạn xong.
Quá Nhiều Plugin Không Tốt
Plugin, nhất là outdated, dễ bị khai thác. Plugin thường tự hào khai site dùng chúng kèm version. Update tất cả plugin và xóa plugin không cần.
Xóa Thông Báo Lỗi Trên Trang Đăng Nhập
Bao giờ thấy lỗi "Wrong password"?
Khi hacker thấy đó, họ biết password sai, username đúng. Nếu đoán đúng pass, họ vào tài khoản như ăn kẹo!
Giới Hạn Upload File
Cẩn trọng với loại file upload cho phép. Có hack đã知: hacker upload favicon chứa mã PHP độc hại. Bạn tưởng upload hình ảnh vô hại. Thực tế bạn giúp hacker tạo admin account.
Sử Dụng SSL/TLS
Chứng chỉ SSL không phải đỉnh cao bảo mật.
Nhưng tốt hơn không có gì.
Đảm bảo dùng SSL cho tất cả trang và asset site. Đặc biệt quan trọng với multisite.
Quét Site Hàng Ngày
Cài scanner miễn phí MalCare quét site malware hàng ngày tự động. MalCare cung cấp bot protection, firewall toàn diện kèm quét/dọn mã độc. Thực sự, bạn không thể sai với nó.
Tiếp Theo Là Gì?
Hầu hết hacker thành công vì admin WordPress không rành bảo mật. Cách đơn giản: đầu tư giải pháp mạnh như MalCare. Nhưng tối thiểu, hãy tự trang bị kiến thức về các loại hack.
Tham gia Facebook Group chúng tôi – chia sẻ miễn phí mẹo tận dụng WordPress. Vừa vượt 1.000 thành viên, hoàn toàn free.
Comment cho biết bài viết hữu ích như thế nào.
Chúng tôi giải quyết vấn đề của bạn chưa? Cho biết!
Hẹn gặp lại!