
Bot là ký sinh trùng tàn phá gây thiệt hại đáng kể cho trang web WordPress. Bot được dùng để hack trang web, đánh cắp dữ liệu, và sập trang web để勒索赎金.
Nếu bạn có trang web WooCommerce, thông tin sản phẩm và giá cả là mỏ vàng. Bot được dùng để cào (scrape) và bán dữ liệu cho đối thủ cạnh tranh.
Tóm lại, bot là mối đe dọa bảo mật lớn, gây thiệt hại hàng tỷ đô la mỗi năm trên toàn cầu. Bảo vệ Bot cho WordPress là phần không thể thương lượng trong bảo mật trang web.
Trong bài viết này, chúng ta sẽ nói về cách bảo vệ trang web, khách truy cập và dữ liệu khỏi bot spam, đồng thời đảm bảo trải nghiệm tốt nhất cho trang web. Phần tốt nhất: bạn chỉ cần cài đặt MalCare.
Bot chính xác là gì?
Dưới đây là sự thật ngạc nhiên nhiều người không nghĩ đến: không phải mọi khách truy cập WordPress đều là con người. Từ 25% đến 50% tổng lưu lượng trang web WordPress là lưu lượng bot.
Bot là chương trình được thiết kế truy cập trang web vì nhiều lý do khác nhau. Như chúng ta sẽ thấy, một số lý do tốt; nhưng đại đa số nhằm gây hại và thiệt hại.
Bot tốt (Good bots)
Sau khi đọc tác động xấu của bot xấu, có thể muốn chặn hết. Đây không phải giải pháp, vì bot tốt thiết yếu cho mọi trang web.
- Google dùng bot (GoogleBot) lập chỉ mục trang web để mọi người tìm thấy bạn. Quan trọng cho SEO rằng GoogleBot có truy cập không bị cản trở.
- Nếu bạn chạy quảng cáo, nền tảng quảng cáo có thể thu thập dữ liệu trang để xác định quảng cáo phù hợp. Ngược lại, nếu chạy quảng cáo kéo traffic, mạng quảng cáo cũng có bot thu thập dữ liệu.
- Bot hợp pháp khác: bot giám sát uptime cảnh báo khi site sập, bộ xử lý thanh toán. API cho phép kết nối dịch vụ mở rộng chức năng cũng dùng bot.
Bot tốt cần được cho phép truy cập. Bảo vệ Bot MalCare cho WordPress chỉ chặn thông minh hoạt động bot xấu, không bao giờ chặn truy cập bot tốt.
Bot xấu (Bad bots)
Năm 2020, gần 25% tổng lưu lượng internet là hoạt động bot xấu.
Bot thường chịu trách nhiệm về những thứ chúng ta ghét trên internet: đánh cắp, vi phạm quyền riêng tư, giả mạo, cào dữ liệu (scraping) và thậm chí làm chậm trang web.
Khách hàng thấy khó sử dụng cửa hàng trực tuyến? Bạn thấy ton bình luận spam? Trang web không tải được? Đều là dấu hiệu hoạt động bot xấu.
Thiệt hại do bot gây ra
Chúng ta đã dùng từ "thiệt hại" nhiều lần. Hãy nói cụ thể: bot spam có thể làm gì cho WordPress?
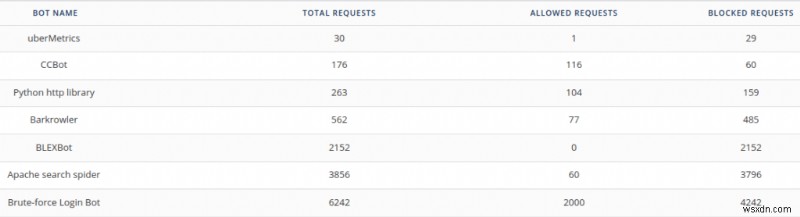
- Tấn công brute force: Để truy cập trái phép, hàng nghìn tổ hợp user/pass được ném vào trang web.
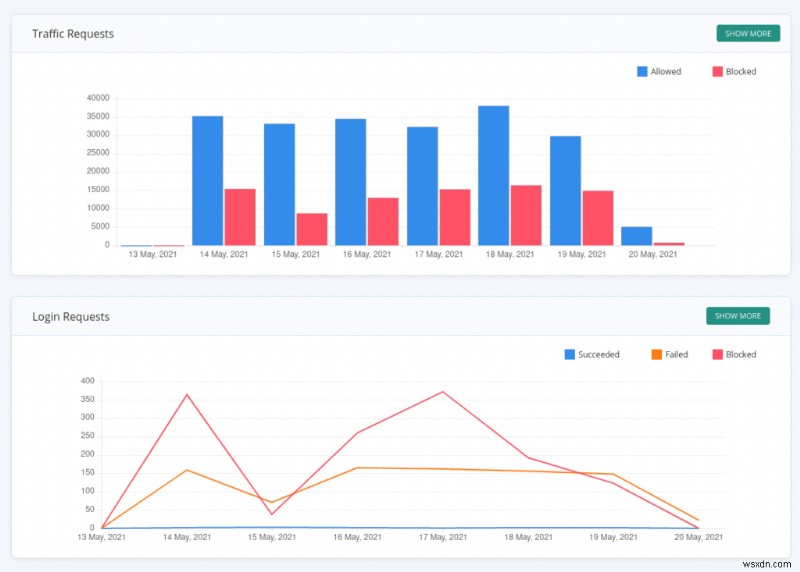
Đây gọi là tấn công brute force, ngoài nguy hiểm truy cập trái phép, còn làm quá tải trang web với hàng loạt yêu cầu. Thường hoạt động tăng này làm cạn kiệt tài nguyên, ngăn user hợp pháp truy cập. Brute force có thể sập hẳn trang web.
- Tiêu thụ quá mức tài nguyên server: Bot dùng CPU, băng thông với yêu cầu lặp lại. Yêu cầu do brute force hoặc cào dữ liệu.


Nếu dùng shared hosting, host chắc chắn giới hạn tài nguyên, nếu không sẽ ảnh hưởng hiệu năng các site khác trên cùng server. Bạn sẽ thấy hiệu năng web giảm. Bot dùng tài nguyên nên dành cho request của khách, gây trải nghiệm kém.
- Tấn công mã độc (Malware): Bot dùng để hack vào web và đánh cắp — xếp hạng SEO, dữ liệu khách, dữ liệu của bạn — mọi thứ bạn đạt được.

Nguồn: Statista
Tại sao Bảo vệ Bot WordPress của MalCare hiệu quả?
Lợi thế lớn của plugin Bảo vệ Bot WordPress MalCare là hoạt động ngay lập tức (out of the box). Bạn không cần cấu hình, cập nhật, hay giám sát. Bạn nhận được bảo vệ bot tốt nhất cho WordPress, không cần động ngón tay — trừ cài plugin.
Chặn thông minh bot xấu và IP độc hại
Tường lửa MalCare bảo vệ hơn 250.000 trang web toàn cầu liên kết với các nhà cung cấp hosting hàng đầu. Chúng tôi phân tích dữ liệu từ mỗi trang web, và chặn trước spambot và IP xấu từ tất cả các site chúng tôi bảo vệ.
Điều này nghĩa là bất kỳ trang web nào MalCare bảo vệ đều nhận được bảo vệ tốt nhất hiện có, đặc biệt quan trọng vì đe dọa liên tục tiến hóa.
Không cần cấu hình hoặc hardening trang web
Admin WordPress làm nhiều việc cực đoan bảo vệ site, ngăn tấn công spambot. Một số admin xác định quốc gia là nguồn chính bot traffic. Nếu không mong đợi traffic từ quốc gia đó, họ chặn toàn bộ quốc gia. Geo-blocking là giải pháp thiếu chính xác, không tốt. Tương tự, admin chặn thủ công IP xấu, nhưng đây là giải pháp tốn công, không mở rộng.
Nhiều bài hardening WordPress khuyên ẩn trang đăng nhập để ngăn brute force. Chúng tôi không ủng hộ thực hành này nhiều lý do, một trong đó: bot vẫn có thể thử truy cập qua request XML-RPC.
Bảo vệ thời gian thực (Real-time protection)
Bảo vệ Bot WordPress phải thực hiện real-time khi request đến, mới có ích. Request không nên chạm đến server web, từ đó ngăn chặn tấn công như credential stuffing và brute force làm chậm web hoặc gây downtime.
Không làm chậm trang web
Bảo vệ Bot spam WordPress chặn bot xấu trước khi WordPress tải. Điều này giảm tài nguyên bot dùng trên site. Phân tích dữ liệu bot cần nhiều sức xử lý. Tất cả việc nặng nhọc này do server MalCare làm, không gánh nặng cho site của bạn.
Yêu cầu hợp pháp không bao giờ bị chặn
MalCare phân tích request dựa trên ma trận 25+ đặc điểm để phát hiện hành vi độc hại trong bot. Bot thu thập như GoogleBot được phép truy cập site bình thường, như các bot tốt khác.
Trong trường hợp hiếm gặp bạn nghĩ bot/IP bị chặn nhầm, bạn vào dashboard và whitelist (cho phép).
Tác động của Bảo vệ Bot Spam WordPress đến traffic của bạn?
Bot hiếm khi, gần như không bao giờ, xuất hiện trong Google Analytics. Do đó, bạn sẽ không thấy giảm số liệu thống kê.
Tiếp theo là gì?
Tính năng bảo vệ bot WordPress độc quyền của MalCare, đã được thử nghiệm thực chiến trên web với các nhà cung cấp hosting lớn nhất. Chúng tôi đã bảo vệ hơn 100.000 trang web, điều này làm quy trình mạnh mẽ hơn, khó hơn cho kẻ xấu đánh bại.
Chúng tôi sẽ tiếp tục tinh chỉnh thuật toán bảo vệ bot, phù hợp với cảnh quan đe dọa mở rộng.
Có câu hỏi? Liên hệ chúng tôi! Chúng tôi rất乐意倾听您的反馈。