
Hai gói NPM phổ biến với tổng lượt tải hàng tuần khoảng 22 triệu bị phát hiện nhiễm mã độc bằng cách truy cập trái phép vào tài khoản nhà phát triển, trong một cuộc tấn công chuỗi cung cấp khác nhắm vào kho phần mềm mã nguồn mở.
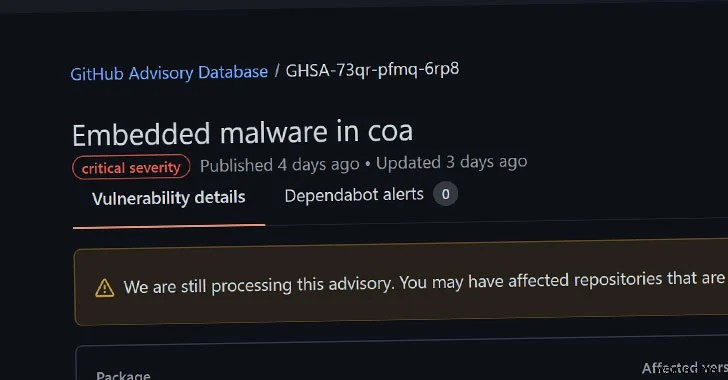
Hai thư viện liên quan là "coa", một trình phân tích tùy chọn dòng lệnh, và "rc", một trình tải cấu hình, cả hai đều bị sửa đổi để bao gồm mã độc "tương tự" đánh cắp mật khẩu bởi kẻ tấn công nặc danh.
Gói NPM (NPM Package) là gì?
Cho môi trường runtime JavaScript Node.js, npm (Còn gọi là Node Package Manager) là trình quản lý gói mặc định. Nó bao gồm client dòng lệnh, thường gọi là npm, và npm registry, cơ sở dữ liệu trực tuyến các gói công khai và riêng tư trả phí. Client có thể truy cập registry, và trang web npm dùng để duyệt và tìm gói có sẵn. npm, Inc. chịu trách nhiệm quản lý gói và registry.
COA là gì?
Command-Option-Argument (COA) là trình phân tích tùy chọn dòng lệnh nhằm tận dụng tối đa việc формализовать API chương trình. Khi bạn xây dựng định nghĩa về lệnh, tùy chọn, đối số, kết quả liên quan tự động sinh ra như Program API cho app dựa trên COA, văn bản trợ giúp dòng lệnh, và hoàn thành shell.
Theo bản tư vấn GitHub ngày 4 tháng 11, tất cả phiên bản coa từ 2.0.3 trở lên – 2.0.3, 2.0.4, 2.1.1, 2.1.3, 3.0.1, 3.1.3 – bị ảnh hưởng, và người dùng phiên bản bị ảnh hưởng được khuyên hạ cấp về 2.0.2 càng sớm càng tốt và kiểm tra hệ thống hoạt động đáng ngờ.
rc là gì?
Đây là trình tải cấu hình không thể cấu hình cho người lười. Cài đặt cấu hình của bạn sẽ kết hợp với mặc định bạn chọn và đối tượng mặc định xác định sẽ thay đổi nếu bạn truyền nó vào.
Tương tự, mã độc được phát hiện trong phiên bản 1.2.9, 1.3.9, 2.3.9 của rc, với bản tư vấn độc lập khuyên người dùng hạ cấp về 1.2.8. Gói này nên được coi là bị xâm phạm trên bất kỳ máy nào cài hoặc chạy nó. Tất cả bí mật và khóa trên máy đó nên được xoay vòng từ máy khác càng sớm càng tốt. Gói nên gỡ cài đặt, nhưng vì toàn bộ kiểm soát máy có thể đã trao cho thực thể bên ngoài, không chắc chắn việc gỡ sẽ xóa phần mềm độc hại kết quả từ cài đặt.
Systweak Antivirus: Bảo vệ thời gian thực chống Malware
Systweak Antivirus cung cấp bảo vệ thời gian thực cho máy tính chống mọi loại tấn công độc hại. Nó cũng bao gồm plugin trình duyệt StopAllAds, lọc quảng cáo phiền toái và bảo vệ máy bằng cách chặn tải xuống hoặc truy cập malware và phần mềm độc hại khác. Systweak Antivirus bảo vệ máy 24/7, 365 ngày/năm. Nó cải thiện hiệu suất hiện tại bằng cách đóng vai trò giải pháp cuối cùng cho mọi nhu cầu bảo mật.
Bảo vệ thời gian thực. Systweak Antivirus là một trong ít giải pháp antivirus phát hiện mối đe dọa/ứng dụng tiềm ẩn dựa trên hành vi trên máy.
Rất dễ dùng. Chương trình có giao diện người dùng đơn giản cả gia đình đều dùng được.
Nhẹ (Light-Weight). Vì không ngốn tài nguyên CPU, phần mềm tiêu thụ ít tài nguyên hệ thống nhất được coi là tốt nhất.
Duyệt web an toàn (Secure Web Browsing). Là thuật ngữ chỉ việc duyệt Internet an toàn. Chương trình cho phép truy cập Internet dùng plugin chặn quảng cáo lọc quảng cáo.
Loại bỏ mục không mong muốn từ menu khởi động máy. Người dùng có thể vô hiệu hóa thành phần làm máy khởi động lâu hơn.
Lời kết về 22 triệu lượt tải gói NPM với backdoor malware
Điều tra thêm mẫu mã độc cho thấy đây là biến thể DanaBot, virus Windows đánh cắp thông tin đăng nhập và mật khẩu, lặp lại hai sự kiện tương tự tháng trước dẫn đến xâm phạm UAParser.js và xuất bản gói NPM Roblox giả mạo (typosquatting). "Chúng tôi mạnh mẽ khuyến nghị dùng trên tài khoản NPM để bảo vệ tài khoản và gói khỏi tấn công tương tự," NPM cảnh báo trong tweet.
Theo dõi chúng tôi trên mạng xã hội – Facebook, Instagram và YouTube. Đối với bất kỳ thắc mắc hoặc đề xuất, vui lòng cho chúng tôi biết trong phần bình luận bên dưới. Chúng tôi rất乐意回复您并提供解决方案。我们定期发布技巧和窍门,以及与技术相关的常见问题的答案。