
Một câu chuyện về chiến dịch tội phạm mạng do Microsoft và các đối tác tại 35 quốc gia thực hiện.
Để mọi thứ đều dễ dàng tiếp cận, Internet kết nối hàng nghìn, thậm chí hàng triệu máy tính - điều này tuyệt vời. Nhưng khi các hoạt động tội phạm phát triển nhờ vào điều này, mọi thứ trở nên tồi tệ hơn.
Botnet là một ví dụ điển hình. Đó là mạng lưới các máy tính bị nhiễm độc có khả năng lây lan sang các máy khác và lan truyền phần mềm độc hại. Một khi máy tính bị nhiễm, tội phạm mạng có thể điều khiển nó từ xa để lan truyền nhiễm.
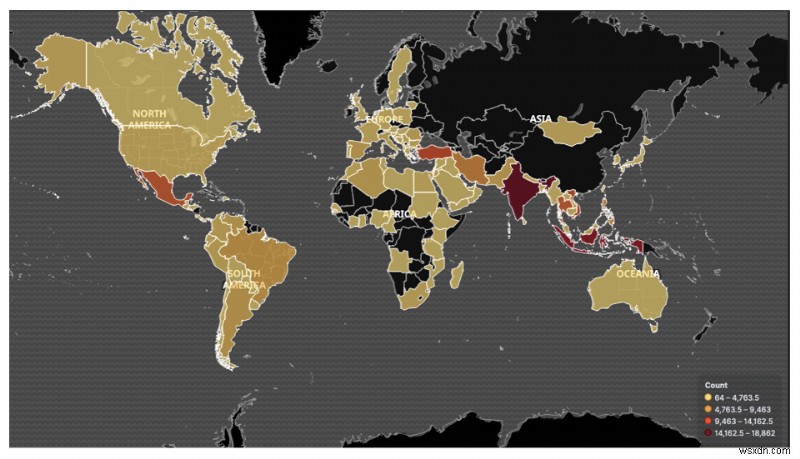
Nguy hiểm nhất trong số đó là Necurs – một botnet có mạng lưới lớn nhất trong hệ sinh thái email rác với nạn nhân ở mọi quốc gia.
Nhận thức được điều này, Microsoft và các đối tác đã triệt phá Necurs, tạo nên bước đột phá lớn nhất thế giới trong cuộc chiến chống lại tin tặc.
Botnet Necurs là gì?
Được phát hiện năm 2012, botnet Necurs được cho là chịu trách nhiệm cho 90% mã độc lan truyền qua email trong giai đoạn 2016-2019. Được vận hành từ Nga, nó nổi tiếng với việc phân phối GameOver, Trickbot và chủ yếu là mã mờ Locky.
Được dùng như một spambot, mã độc này lan truyền qua tệp đính kèm email hoặc adware. Khi xâm nhập hệ thống, Necurs sử dụng rootkit chế độ hạt nhân để ẩn mình và vô hiệu hóa các ứng dụng bảo mật như Windows Firewall. Khác với hầu hết các botnet, Necurs có bản chất mô-đun, cho phép người vận hành thay đổi cách thức hoạt động theo thời gian.
Microsoft và các đối tác đã chiếm đoạt điều gì để thực hiện?
Nhà sản xuất hệ điều hành, cùng với các đối tác tại 35 quốc gia – các nhà cung cấp dịch vụ web, cơ quan CERT, công ty an ninh mạng, v.v. – đã phối hợp triệt phá Necurs thông qua các biện pháp pháp lý và kỹ thuật.
Các biện pháp pháp lý bao gồm sự cho phép từ Tòa án Quận Mỹ để kiểm soát cơ sở hạ tầng Necurs được dùng để phân phối mã độc có thể lây nhiễm hơn 6 triệu tên miền duy nhất trong 25 tháng tới, theo dự đoán của Microsoft.
Không chỉ vậy, công ty còn hợp tác với dịch vụ giám sát web BitSight, các nhà cung cấp dịch vụ Internet, các nhóm ứng cứu khẩn cấp máy tính để thực hiện việc triệt phá. Tất cả đây là kết quả của nỗ lực 8 năm theo dõi sự phát triển của Necurs.
Trong một kỳ điều tra 58 ngày, Microsoft quan sát thấy một hệ thống bị nhiễm Necurs có thể gửi tổng cộng 3,8 triệu email rác đến hơn 40,6 triệu nạn nhân tiềm năng. Điều này khiến việc triệt phá botnet này trở nên thiết yếu.
Để đưa mọi thứ vào quỹ đạo, Microsoft đã phá vỡ thuật toán tạo tên miền (DGA) được Necurs triển khai để đăng ký tên miền mới và thực hiện tấn công.
DGA là gì?
Về cơ bản, đây là một con dao hai lưỡi, một kỹ thuật ngẫu nhiên tạo ra tên miền theo các khoảng thời gian cố định, giúp tác giả mã độc liên tục chuyển đổi vị trí của máy chủ C&C và duy trì liên lạc số không bị gián đoạn với các máy bị nhiễm.
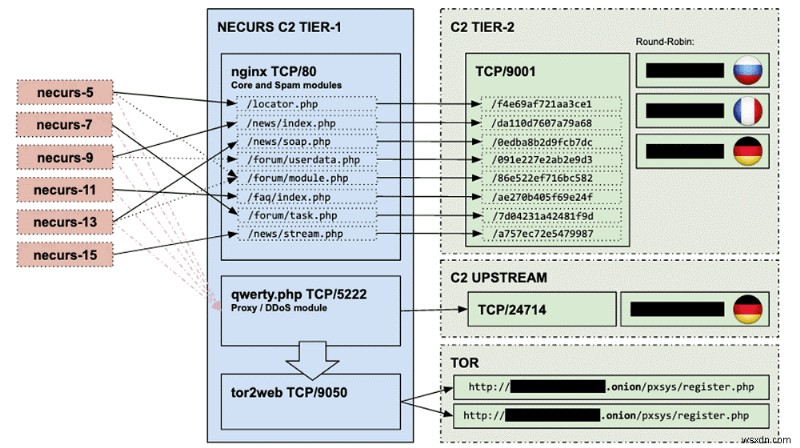
Microsoft đã báo cáo các tên miền này cho các cơ quan đăng ký trên toàn cầu và khiến các tên miền bị chặn, không thể trở thành một phần của cơ sở hạ tầng Necurs.
Mạng lưới của Necurs lớn đến đâu?
Với mạng lưới hơn 9 triệu máy tính, botnet có thể thực hiện nhiều cuộc tấn công rác như lừa đảo dược phẩm giả, lừa đảo chứng khoán và lừa đảo hẹn hò Nga. Ngoài ra, nó có thể thực hiện tấn công DDoS và các chức năng nâng cao giúp né tránh các cơ chế bảo mật trong tổ chức.
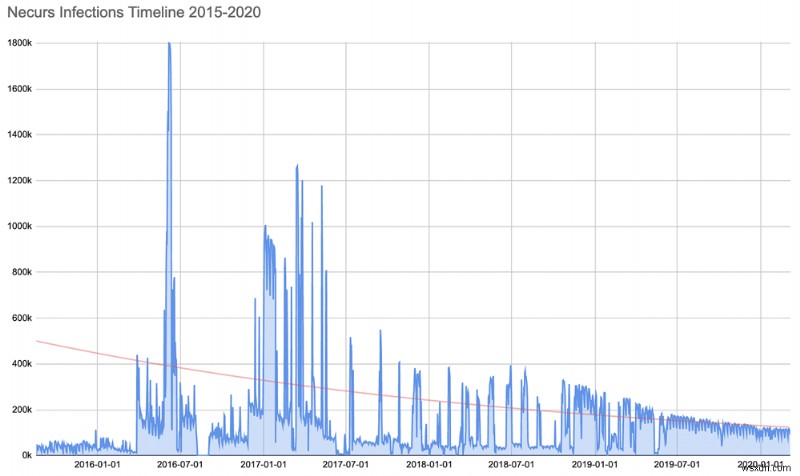
Kẻ tấn công sử dụng mạng lưới bot này để phân phối mã độc như GameOver Zeus, Dridex, Locky, Trickbot, gửi email rác, khai thác tiền mã hóa, đánh cắp danh tính, lừa đảo tình cảm và tài chính.
Necurs đã chết? Hay đang bị thay thế?
Chắc chắn, Microsoft đã triệt phá Necurs – một botnet có khả năng gửi email độc hại bằng cách lọc bỏ bộ lọc rác. Nhưng điều này không có nghĩa là sẽ không còn các tấn công nhắm mục tiêu nữa. Tội phạm mạng hiện đang quan tâm đến mã độc Emotet và coi nó là sự thay thế của Necurs.
Nếu điều đó đúng, khoảng 2 triệu hệ thống sẽ bị nhiễm Emotet – một mã độc tồn tại trên hệ thống bị nhiễm, có khả năng đọc nội dung email và chèn mình vào các cuộc hội thoại đang diễn ra giữa các bên tin cậy trong tổ chức.
Điều này có nghĩa là sẽ có thêm các cuộc tấn công trojan. Cách duy nhất để được bảo vệ là theo dõi tất cả các hoạt động bạn thực hiện trực tuyến. Với điều này, chúng tôi hy vọng các công ty, nhà nghiên cứu tiếp tục săn lùng thêm các nhiễm trùng như vậy và loại bỏ chúng để chúng ta được an toàn.
Nếu bạn nghĩ chúng ta có thể làm thêm điều gì khác, hãy chia sẻ suy nghĩ và cho chúng tôi biết có thể làm gì. Suy nghĩ và phản hồi của bạn rất quý giá, hãy chia sẻ nhé.