
Khi tải ứng dụng cho Android, thường thức là chỉ dùng ứng dụng Google Play.畢竟, ai biết malware nào gói trong ứng dụng tải từ trang web ngẫu nhiên? Vì vậy, Google Play là nơi tải ứng dụng an toàn và đáng tin cậy. Thật không may, dù là nơi tốt nhất lấy app, nó chắc chắn không foolproof (hoàn hảo)!
Gần đây người ta phát hiện một chủng malware Android, gọi là FalseGuide, lây nhiễm lên đến 2 triệu điện thoại Android. Nó làm thế nào, và ý nghĩa gì cho ứng dụng nói chung?
Phương Pháp
Tên "FalseGuide" tiết lộ cách app được phân phối. Chúng tận dụng app hướng dẫn game (game guide apps), một tập hợp app phổ biến trên Android store. Game thủ luôn tìm hướng dẫn cho game họ chơi, vì khó hoặc có cơ chế ẩn. Mặc dù tra hướng dẫn online không mới, app đưa chúng vào định dạng tương tác mới. Điều này có nghĩa game thủ khắp thế giới truy cập Google Play tìm app giúp họ vượt qua game.
Kẻ phát triển malware lén FalseGuide vào bằng cách ngụy trang nó thành hướng dẫn game. Những hướng dẫn độc hại này được viết cho game hot, như Terraria và World of Tanks, để đảm bảo phân phối tối đa. Sau khi tải lên, họ chỉ đợi người tải hướng dẫn bằng hàng nghìn. Dấu hiệu đầu tiên có gì sai trong thế giới hướng dẫn game xuất hiện ngày 24/4/2017, nhưng app cũ nhất chứa malware được tải lên Google Play ngày 14/2/2017. Nghĩa là malware có vài tháng tự do lưu thông trên thiết bị.
Về mặt phân phối malware, lên Google Play làm cho việc phân phối cực kỳ dễ. Bằng cách giấu malware trong hướng dẫn game hot, người ta tưởng vì trên Google Play nên 100% an toàn. Dưới giả định sai lầm Play store không thể sai, người tải app không suy nghĩ lần hai, lây nhiễm thiết bị với FalseGuide. Qua đó, FalseGuide lây 2 triệu thiết bị trong 2 tháng.
Danh sách đầy đủ app phát hiện có malware có thể tìm gần cuối bài Check Point chính thức.
FalseGuide Làm Gì?
Mọi malware có mục đích. Từ cắp thông tin đến phá hoại, mọi tấn công độc hại có động cơ. Mục tiêu FalseGuide bây giờ khi nắm 2 triệu thiết bị?
Mục tiêu FalseGuide như sau:
- Người dùng tìm và tải hướng dẫn game bị nhiễm. App yêu cầu quyền cài đặt "device admin" (quản trị thiết bị) để thực hiện nhiệm vụ. Người dùng chấp nhận và cài app.
- FalseGuide, giờ có quyền device admin, thiết lập để không thể xóa bởi người dùng.
- FalseGuide sau đó đăng ký dịch vụ "Firebase Cloud Messaging" без sự biết của người dùng. Dịch vụ này cho phép nhà phát triển app gửi tin nhắn/thông báo đến app và được phát triển với ý định tốt. FalseGuide tìm và đăng ký chủ đề trùng tên với app nó lồng trong, sau đó chờ hướng dẫn tiếp.
- Qua chủ đề Firebase, FalseGuide nhận tin nhắn từ kẻ phát triển malware để cài và chạy lệnh độc hại.
Kết quả là mảnh malware không xóa được lắng nghe và thực thi lệnh từ người phân phối. Lệnh có thể từ cài adware trên điện thoại đến khởi động tấn công DDoS lên server nạn nhân. Tóm lại, FalseGuide cho kẻ phân phối malware tự do làm gì họ muốn với thiết bị người dùng.
Nó Được Chấp Nhận Như Thế Nào?
Vấn đề với app như FalseGuide là chúng ngụy trang thành app vô hại, sau đó trở nên độc hại sau khi cài. Điều này được làm bằng cách đảm bảo app gốc chứa zero mã độc. Nghĩa là "carrier app" (app vाहक) sẽ pass screening Google Play không phát hiện malware.
Chỉ sau khi cài trên thiết bị một thời gian nó nhận hướng dẫn qua Firebase. Những hướng dẫn này sau đó đưa mã độc malware cần để hoạt động. Điều này cho phép botnet như FalseGuide thiết lập mình trên Google Play trôi dưới radar chống malware chặt chẽ.
Tiến Lên Phía Trước
Sau khi botnet được thiết lập dưới mũi Google, chúng ta, người dùng, có thể làm gì để tránh tấn công?
Đầu tiên, nếu nghi ngờ điện thoại bị FalseGuide, hãy tải và chạy giải pháp antivirus uy tín cho Android. Nếu không chắc gì an toàn gì không, chúng tôi đã chạy danh sách app antivirus khuyến nghị để bạn thử.
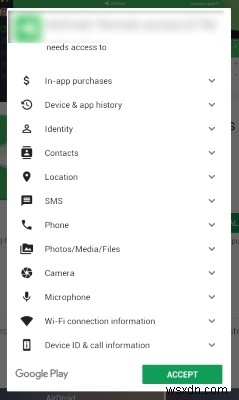
Bất kể bạn bị nhiễm hay không, câu chuyện này nhắc nhở phải cẩn thận với thiết bị Android. Dù Google Play là nơi an toàn nhất tải app, nó chắc chắn không hoàn hảo! Luôn đọc popup "Device Permissions" (Quyền thiết bị) và đảm bảo app không yêu cầu đi nơi nó không nên. Nếu app đơn giản bắt đầu xin quyền khu vực quan trọng của điện thoại, đừng cài nó.
Người Dùng Bị Lừa Đi Đuối (Misguided Users)
Với hơn 2 triệu thiết bị bị nhiễm, FalseGuide là câu chuyện cảnh báo về cách không nên giả định app 100% an toàn chỉ vì trên app store chính thức. Bây giờ bạn biết FalseGuide hoạt động ra sao, nó lan truyền như thế nào, và cách tránh tấn công tương tự tương lai.
Bạn từng bị nhiễm bởi app từ app store chính thức? Kể câu chuyện của bạn trong bình luận!