
Quy định Bảo vệ Dữ liệu Chung (GDPR) của Liên minh Châu Âu được bàn luận nhiều tròn 2 năm vào cuối tháng này. Di sản của nó là gì, và nó có tổng thể triển khai thành công để tăng cường quyền riêng tư số, hay nó đã thất bại thảm hại & làm quyền riêng tư tệ hại hơn cho công dân EU? Vâng, nhìn kỹ hơn vào tác động của nó gợi ý điều sau!
Trung tâm chính của khung Quy định Bảo vệ Dữ liệu Chung (GDPR) là về bảo vệ quyền riêng tư của cá nhân, mà không làm rối loạn dữ liệu của họ được lưu trữ bởi bất kỳ tổ chức, tổ chức nhà nước, hoặc công ty tiện ích nào. Sau khi thảo luận nhiều năm khi GDPR có hiệu lực, các nhà điều hành đã cho tổ chức đủ thời gian (hai năm) để tuân thủ. Tuy nhiên, thực tế đã rối rắm ngay trong và sau giai đoạn chạy đường, như khai thuế muộn, bài luận kỳ hạn, v.v.
Nếu bạn mới với thuật ngữ, đây là một số bài viết trước của chúng tôi bạn có thể xem để biết thêm về "Quy định Bảo vệ Dữ liệu Chung."
- Tất Cả Những Gì Bạn Cần Biết Về GDPR
- Tác Động Của GDPR Trên Quy Mô Toàn Cầu
- GDPR Là Thách Thức Thực Sự Cho Doanh Nghiệp Của Bạn?
GDPR Có Nguy Cơ Thất Bại? Câu hỏi gay gắt này được đặt ra bởi trình duyệt bảo vệ quyền riêng tư- Brave. "Việc đang diễn ra cực kỳ tồi tệ, quy định không được triển khai đúng cách, và Ủy ban Châu Âu cần điều tra các quốc gia thành viên vì không trang bị cho Cơ quan Giám sát Dữ liệu (Data Watchdogs) với nhân sự chuyên biệt, công cụ & tài nguyên khác." báo cáo gần đây của Brave khẳng định.
Với việc phát hành White Paper & Nộp đơn khiếu nại đến Ủy ban EU, Brave đã liệt kê tất cả lý do tiềm ẩn cho sự thất bại của Quy định Bảo vệ Dữ liệu Chung. Tóm lại, "lý do duy nhất tại sao GDPR Đang Thất Bại, là do Nỗ lực kém của Chính phủ Quốc gia và không phải vì Cơ quan Bảo vệ Dữ liệu (DPAs). Các tổ chức chịu trách nhiệm không điều phối đủ quỹ và tài nguyên cho các cơ quan này, dẫn đến thất bại lớn trong việc thực thi GDPR." nói Johnny Ryan, Chief Policy & Industry Relations Officer, Brave.
Nhìn kỹ vào nghiên cứu của họ, dường như Chính phủ đang thất bại trong việc tuân thủ chính sách.
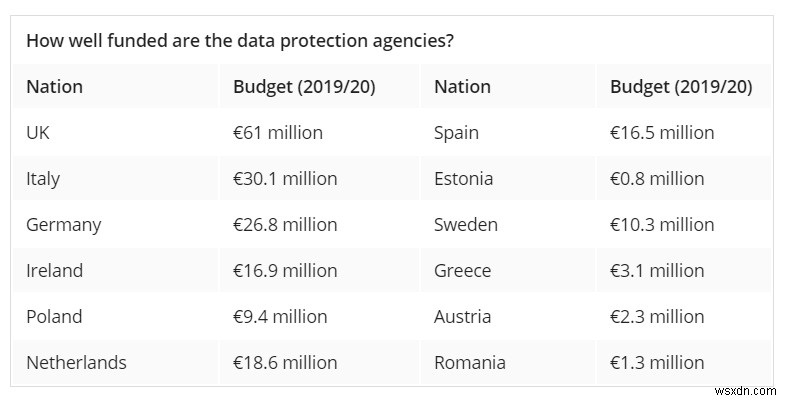
Dưới Đây Là Các Lý Do Chính Cho Sự Thất Bại Của GDPR, Như Được Xác Định Trong Báo Cáo Của Brave.
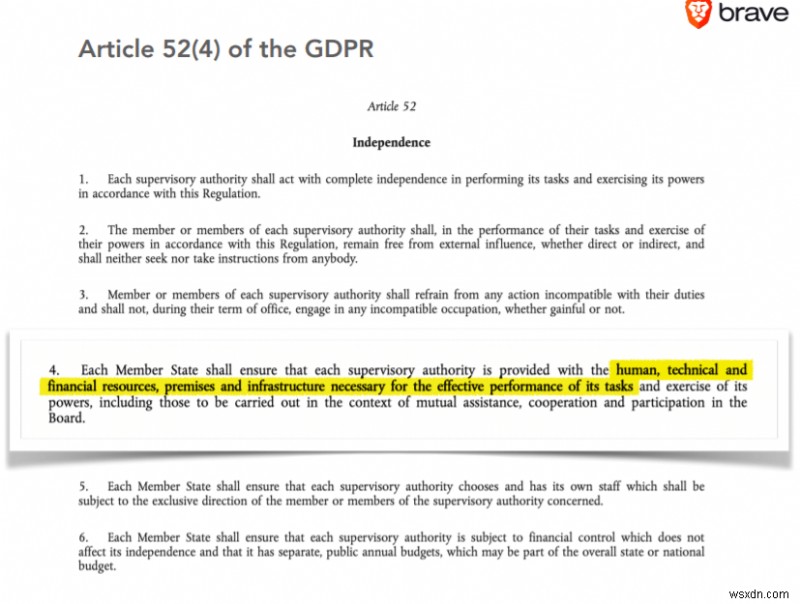
1. Theo Điều 52(4) của GDPR, Chính phủ Quốc gia bắt buộc phải cung cấp cho nhà điều hành đủ tài nguyên (cả con người & tài chính) để thực hiện nhiệm vụ. (Điều này không xảy ra ngay bây giờ, theo nghiên cứu của Brave).
2. Thực thi đối nghịch mạnh mẽ là thiết yếu. Quy định phải có thể điều tra đúng cách 'big tech' & đáp trả mà không sợ phiền toái do kháng cáo. Tuy nhiên, chính phủ quốc gia các nước Châu Âu không cung cấp đủ tài nguyên để làm như vậy.
3. Chính phủ Các Nhà Nước Thành Viên EU đã thất bại trong việc phát triển khả năng thực thi công nghệ cần thiết để đáp ứng những gì GDPR đòi hỏi.
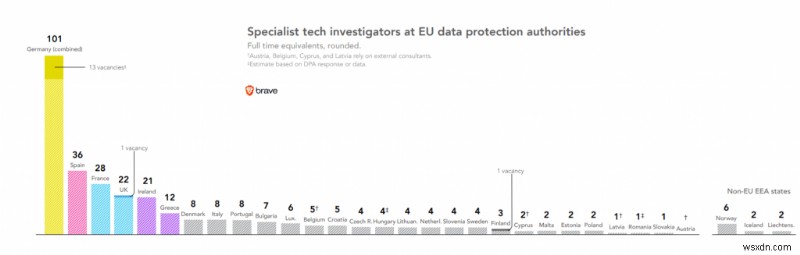
- Chỉ có sáu DPA (Cơ quan Bảo vệ Dữ liệu) quốc gia có hơn 10 điều tra viên, trong khi bảy cơ quan chỉ có hai chuyên gia công nghệ hoặc ít hơn.
- Tăng ngân sách DPA đạt đỉnh 24% năm 2019 cho việc triển khai GDPR. Tuy nhiên, hiện Chính phủ đã chậm quá trình phân bổ này xuống chỉ còn 15%
- ICO của Anh (Văn phòng Ủy viên Thông tin) là DPA lớn & đắt giá nhất, trong khi họ chỉ có 3% chuyên gia công nghệ trong nhân sự.
- Uy ban Bảo vệ Dữ liệu Ireland là cơ quan điều hành GDPR chủ chốt cho Facebook & Google tại Châu Âu. Tuy nhiên, số liệu chỉ ra số khiếu nại chỉ tăng so với ngân sách được phân bổ.
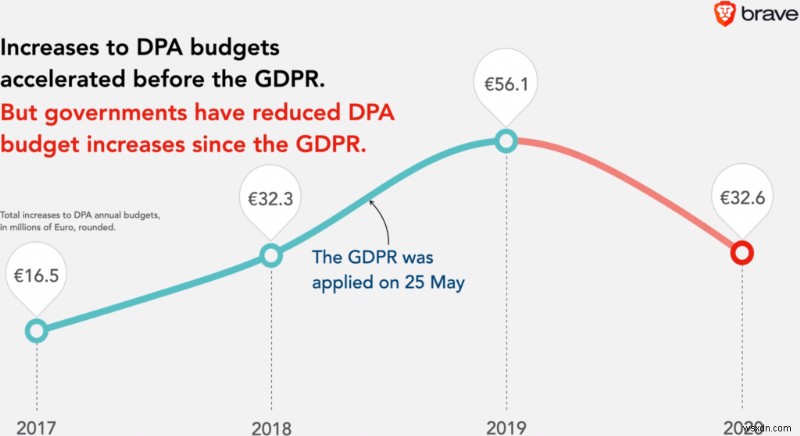
- Chính phủ Estonia phân bổ ngân sách nhỏ thứ ba €750.331 cho việc thực thi GDPR.
- Bồ Đào Nha đã cắt giảm đáng kể ngân sách Cơ quan Bảo vệ Dữ liệu của mình €203.000. (Bạn có thể tham khảo biểu đồ dưới để xem Ngân sách DPA ở các nước khác?)
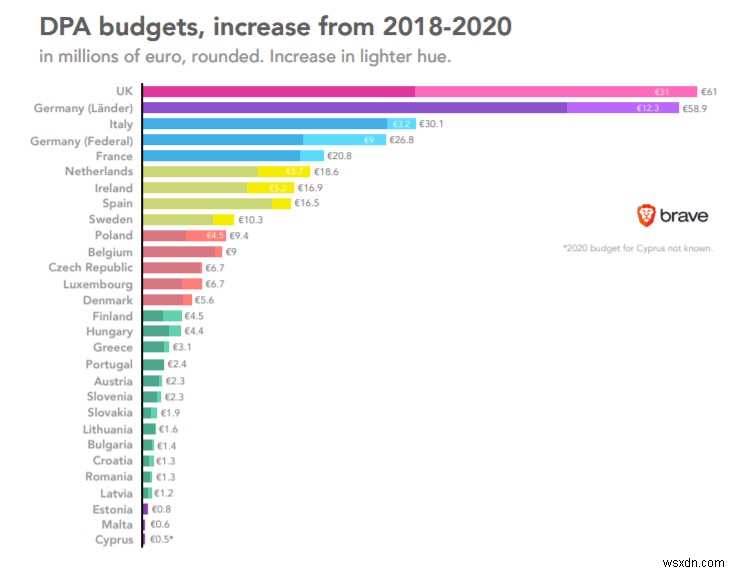
4. Trên khắp Châu Âu, chỉ có 305 chuyên gia công nghệ làm việc chuyên biệt cho các DPA. Nửa số cơ quan bảo vệ dữ liệu Châu Âu chỉ có ngân sách hàng năm dưới €5 triệu.
5. Theo thống kê, tháng 6/2018, công ty tự báo cáo hơn 1.700 vi phạm dữ liệu & tăng đáng kể lên 36.000 năm 2019, con số khổng lồ so với tỷ lệ báo cáo hàng năm trước.
6. Theo khảo sát do công ty luật DLA Piper phát hành, trên khắp Châu Âu, gần 60.000 vi phạm được báo cáo, chỉ trong tám tháng triển khai GDPR.
7. Vụ vi phạm dữ liệu tồi tệ nhất làm tin tức, là khi Ghostery gửi email thông báo cộng đồng về thay đổi chính sách quyền riêng tư. Email dường như liên quan đến GDPR. Tuy nhiên, thay vì gửi email cho từng người dùng, Ghostery gửi hàng loạt & quên BCC người nhận khác. Do vậy, hàng nghìn mail ID được bảo vệ đã bị lộ. Kết quả? Vi phạm chính sách quyền riêng tư người dùng!
8. Một tỷ lệ nhỏ chuyên gia công nghệ được tìm thấy chuyên tâm tham gia khám phá vấn đề GDPR secteur tư nhân. Chuyên gia khẳng định sự suy giảm GDPR phải quy cho Chính phủ EU và không phải cho cơ quan bảo vệ dữ liệu.
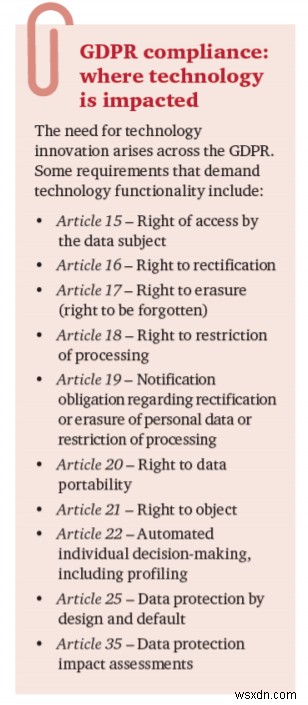
9. Tổ chức thuộc luật quyền riêng tư phải giữ hồ sơ dấu vết dữ liệu cá nhân họ nắm về người tiêu dùng & nhân viên. Nhưng chỉ 33% công ty thuộc GDPR và 25% thuộc CCPA (Luật Quyền Riêng Tư Người Tiêu Dùng California) không theo dõi chia sẻ dữ liệu chút nào.
10. Đức là quốc gia duy nhất làm tương đối tốt khi nói đến thực thi GDPR. Nó tuyển dụng hơn 29% tất cả chuyên gia công nghệ DPA của Châu Âu. Với €58.9 triệu đầu tư hàng năm, vào DPA, Đức dẫn đầu, sau Anh với €61.
Hơn 29% chuyên gia công nghệ EU đang làm cho DPA khu vực & liên bang Đức. Các nước EU còn lại xa sau trong đóng góp cho việc bổ nhiệm chuyên gia công nghệ.
11. Luật Bảo vệ Dữ liệu đối mặt rào cản nghiêm trọng trong kỷ nguyên số & sự xuất hiện của Big Data là yếu tố chủ chốt. Trong kỷ nguyên, nơi công chúng tận hưởng các ưu điểm công nghệ Internet cung cấp. Đồng thời, họ cũng đối mặt với vi phạm tiềm ẩn dẫn đến mất mát dữ liệu riêng tư & mật.
Ví dụ, Trung Quốc thiếu tuân thủ quy tắc & quy định cụ thể khi nói đến quản lý thông tin người dùng. Hơn nữa, họ thậm chí không có hệ thống giám sát tốt trong kỷ nguyên Big Data.
12. Đã có nhiều nói, về cách công nghệ giúp chống lại tác động của COVID-19. Tuy nhiên, Pháp, một trong những quốc gia bị đau đớn nhất, do đại dịch, đang làm chính xác điều sẽ mở cửa cho hacker & xâm phạm dữ liệu riêng tư của người dùng.
Ứng dụng được phát triển để theo dõi lan truyền Coronavirus dùng Bluetooth contact tracing được thiết kế với dữ liệu người dùng được bảo vệ, được bảo vệ bởi tính năng bảo mật của Apple. Tuy nhiên, thay vì thích ứng ứng dụng và đảm bảo quyền riêng tư, dựa trên báo cáo Bloomberg, cơ quan Pháp đã yêu cầu Apple tắt tính năng bảo mật tại Pháp. Theo Bộ trưởng Số Pháp, Cedric O, "Chúng tôi yêu cầu Apple gỡ bỏ rào cản kỹ thuật để cho phép chúng tôi phát triển giải pháp y tế chủ quyền Châu Âu sẽ được liên kết với hệ thống y tế của chúng tôi". Đúng rồi!
13. DPA tại Châu Âu đã phạt €400 triệu cho công ty, vì vi phạm quy tắc và quy định. Nhưng rõ ràng, không cái nào xuất phát từ Cộng hòa Ireland, dù thực tế; nó là trung tâm của một vài công ty công nghệ lớn nhất thế giới.
14. Các khoản phạt lớn nhất cho đến nay dưới GDPR đã được áp dụng tại Anh. Nó định phạt British Airways £183M & chuỗi khách sạn Marriott £99M vi phạm bảo vệ dữ liệu.
Làm Sao Chính Phủ Có Thể Cứu GDPR?
Vâng, theo Báo cáo Brave, chưa quá muộn để triển khai quy định và kiểm soát hoàn toàn nó.
- Chính phủ Quốc gia nên tập trung đầu tư nhiều hơn vào chuyên gia điều tra công nghệ & trả lương cạnh tranh để thu hút tài năng tốt nhất.
- Chính phủ nên cung cấp đủ hỗ trợ tài chính cho DPA để thực thi đối nghịch & bảo vệ quyết định của họ chống kháng cáo pháp lý bởi Big Tech.
- Ban Bảo vệ Dữ liệu EU nên thành lập Đơn vị Điều Tra Công Nghệ chuyên biệt để hỗ trợ DPA.
- Ủy ban Châu Âu cũng nên tập trung vào việc khởi động thủ tục vi phạm chống lại các quốc gia thành viên không tuân thủ Điều 52(4) của GDPR.
GDPR chỉ mới là tư thế công khai, chứ không phải bảo vệ quyền riêng tư. Quy định chỉ đưa ra lời hứa rỗng cho cá nhân mà Chính phủ của họ chưa giao. Trong lúc đó, các quốc gia khác có thể phân tích tất cả thành công & thất bại tiềm ẩn nằm với GDPR. Chúng nên bắt đầu cân nhắc cách họ thích ứng hầu hết tham số hiệu quả & tránh những vấn đề.