
Vụ Cambridge Analytica lạm dụng dữ liệu người dùng Facebook thu hút sự chú ý của hàng triệu người toàn cầu. Nó khiến mọi người nhận ra tầm quan trọng của quyền riêng tư dữ liệu & bảo vệ dữ liệu hơn bao giờ hết. Với sự quan tâm ngày càng lớn về quyền riêng tư & an ninh dữ liệu. Cảm ơn Liên minh Châu Âu đã nhận ra vấn đề tổ chức lưu trữ, xử lý, phân tích & sử dụng dữ liệu cá nhân khách hàng như thế nào và ban hành quy định mạnh mẽ — GDPR — quy định quy tắc mới nghiêm ngặt về bảo vệ dữ liệu khách hàng.
Vậy quy định này quy định gì, hãy cùng tìm hiểu trong bài viết.
GDPR là gì?
GDPR (General Data Protection Regulation — Quy định Bảo vệ Dữ liệu Chung) là luật của Liên minh Châu Âu có thể ảnh hưởng đến bất kỳ công ty nào nắm giữ hoặc xử lý dữ liệu cho công dân EU. Nó được khung khổ để bắt buộc doanh nghiệp bảo vệ dữ liệu cá nhân của công dân EU trong các giao dịch giữa các quốc gia thành viên EU.
Vấn đề dữ liệu đã là tin tức lớn những tháng qua, với các ông lớn công nghệ bị chỉ trích vì quản lý và an ninh dữ liệu kém. GDPR buộc công ty phải chăm sóc & xử lý dữ liệu cá nhân của công dân một cách hợp lý. Do đó, nó đảm bảo cách họ sử dụng dữ liệu phù hợp với kỳ vọng công chúng và quyền riêng tư. Theo luật này, tổ chức cũng chỉ được nắm giữ và xử lý dữ liệu thực sự cần thiết.
GDPR nhằm bảo vệ quyền riêng tư dữ liệu bao gồm:
- Thông tin cơ bản: tên, địa chỉ, số CMND, thông tin liên lạc, v.v.
- Dữ liệu sinh trắc học (Biometric Data)
- Dữ liệu chủng tộc/đệ tộc (Racial/Ethnic Data)
- Ý kiến chính trị (Political Opinions)
- Dữ liệu web: Vị trí, Địa chỉ IP, Dữ liệu Cookie, v.v.
Mặc dù GDPR được thi hành từ 25/5/2018, nhưng ý tưởng ra đời từ hai năm trước, tháng 4/2016.
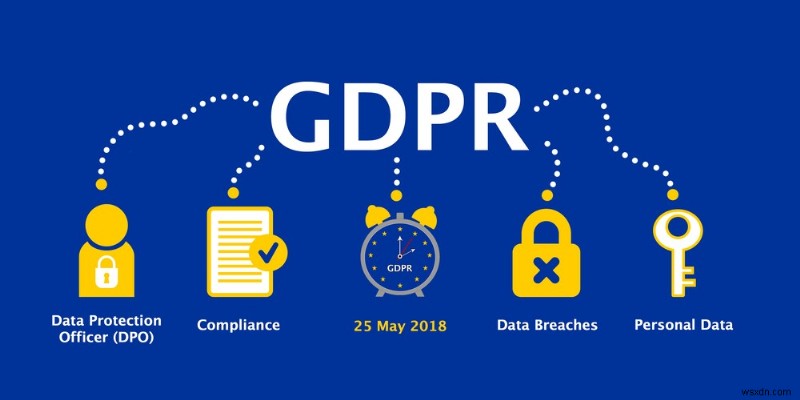
Theo GDPR, Dữ liệu cá nhân nên:
- Xử lý công bằng, minh bạch, khách hàng biết rõ dữ liệu của họ được dùng/ sẽ dùng như thế nào.
- Ghi nhận cho mục đích cụ thể và hợp pháp.
- Duy trì chính xác, cập nhật & chỉ dùng khi cần thiết.
- Chuẩn bị & xử lý cách đảm bảo bảo vệ dữ liệu.
Đọc thêm: 5 tài liệu truyền cảm hứng để bạn an toàn hơn trực tuyến
Tại sao cần GDPR?
Lý do soạn thảo GDPR là mong muốn của EU đưa Luật Quyền riêng tư dữ liệu & Bảo vệ dữ liệu vào một đường. Như cách dữ liệu người dùng được sử dụng, đặc biệt bởi nền tảng như Amazon, Facebook, Google, Twitter — những nơi "đóng gói" người dùng với Adware miễn là các ông lớn công nghệ bán thông tin người dùng cho họ. Hậu quả nguy hiểm của việc cho phép quyền hạn rộng lớn đó được minh họa rõ rệt trong vụ Cambridge Analytica, nơi hàng triệu hồ sơ được thu hoạch để ảnh hưởng bầu cử Tổng thống Mỹ 2016.
Lý do tiếp theo: khắc phục các vấn đề dữ liệu mà Internet & Cloud cho phép các nền tảng này sử dụng & lạm dụng dữ liệu cá nhân của công chúng.
Loại công ty nào thuộc phạm vi quy định này?
- Bất kỳ công ty nào lưu trữ, hoặc kiểm soát dữ liệu công dân EU trong các quốc gia EU.
- Không quan trọng công ty có ở ranh giới EU hay không, ngay cả khi công ty có khách hàng châu Âu & lưu trữ dữ liệu của họ theo bất kỳ cách nào. Công ty đó cũng sẽ thuộc phạm vi GDPR.
- Công ty có hơn 250 nhân viên.
- Dưới 250 thành viên, nhưng hệ thống xử lý dữ liệu ảnh hưởng đến chủ thể dữ liệu, hoặc bao gồm thông tin nhạy cảm về cư dân châu Âu.
Về cơ bản, điều này có nghĩa là hầu như mọi công ty đều phải coi GDPR là ưu tiên hàng đầu trong mục tiêu và quy định doanh nghiệp.
GDPR có ý nghĩa gì đối với tổ chức?
Mọi tổ chức nắm giữ và sử dụng dữ liệu công dân EU, buộc phải tuân thủ quy tắc mới theo luật này, bất kể công ty đặt trụ sở ở đâu. Cho đến nay, công ty thường khai thác dữ liệu bằng cách tích lũy qua nhiều phương tiện. Nhưng điều này sẽ dừng lại. Tất cả tổ chức nắm dữ liệu người dùng bằng cách theo dõi hành vi trực tuyến phải xin sự đồng ý từ khách hàng bằng ngôn ngữ thân thiện và chỉ được dùng tập dữ liệu đó trong thời gian giới hạn.
Ý nghĩa đối với người thường?
Vì bắt buộc tổ chức phải xin đồng ý người dùng trước khi xem thông tin cá nhân. Người dùng sẽ gặp cảnh báo và yêu cầu đồng ý thường xuyên. Đây là nỗ lực tập thể, nên người dùng cũng được khuyến khích đọc điều khoản và điều kiện ít nhất một lần.
Doanh nghiệp phải thực hiện những thay đổi gì?
Do xuất hiện GDPR, công ty phải áp dụng các phương pháp khác nhau để lưu trữ và xử lý dữ liệu cá nhân với sự đồng ý của cá nhân.
- Đảm bảo có nơi an toàn lưu trữ tất cả dữ liệu nhạy cảm. Đảm bảo dữ liệu chính xác & bảo mật. Có sẵn khi cần, được mã hóa tốt và sao lưu.
- Nhớ rằng nhà cung cấp của bạn cũng tuân thủ GDPR. Bất kỳ nhà cung cấp dịch vụ nào bạn dùng để xử lý dữ liệu phải tuân thủ tiêu chuẩn GDPR.
- Báo cáo Văn phòng Ủy viên Thông tin (ISO) nếu vi phạm dữ liệu xảy ra, phải báo cáo trong 72 giờ. Bạn chỉ cần quy trình chạm (touch process) để nhanh chóng phát hiện và phản ứng vi phạm dữ liệu.
- Cập nhật liên tục, vì rất nhiều truy vấn sẽ nảy sinh, khi mọi người nhận thức hơn về quyền riêng tư dữ liệu. Họ có thể hỏi bạn đang nắm giữ và sử dụng dữ liệu như thế nào, bạn cần rất nhạy bén với những yêu cầu đó.
- Bạn cần bổ nhiệm DPO (Data Protection Officer) đảm bảo bảo vệ PII (Thông tin nhận dạng cá nhân) không xung đột lợi ích. Tùy tổ chức, không nhất thiết thuê DPO toàn thời gian. Có thể thuê DPO ảo làm cố vấn & làm việc khi cần.
- Bạn phải tạo kế hoạch bảo vệ dữ liệu 수정 & cập nhật phù hợp yêu cầu GDPR.
- Công ty nhỏ có thể bị ảnh hưởng lớn hơn bởi GDPR. Họ có thể thiếu nguồn lực đáp ứng yêu cầu GDPR — Nguồn lực bên ngoài, cố vấn & chuyên gia kỹ thuật có thể hỗ trợ lớn trong quá trình và giảm thiểu gián đoạn nội bộ.
- GDPR yêu cầu minh bạch hoàn toàn. Người dùng có thể yêu cầu xóa dữ liệu bất cứ lúc nào (quyền được quên). Sửa dữ liệu và kiểm soát dữ liệu theo quy trình chính thức. Và nếu vi phạm dữ liệu xảy ra, họ phải được thông báo sớm nhất.
Đọc thêm: 7 xu hướng có thể mời gọi nhiều cuộc tấn công mạng hơn
Công nghệ giúp doanh nghiệp tuân thủ GDPR như thế nào?
Với sự xuất hiện của GDPR, công ty nên dành nguồn lực để bảo vệ dữ liệu khỏi vi phạm, quản trị rủi ro & tuân thủ. Dù công ty không nằm ở EU, GDPR bao phủ tất cả dữ liệu công dân EU nếu công ty xử lý dữ liệu đó, phải tuân thủ quy định. Do lượng dữ liệu xử lý & xử lý quá lớn, quy định này được báo cáo là một trong những quy định đắt giá nhất lịch sử. Công ty phải xác định & đáp ứng rõ ràng chính sách và thủ tục theo luật GDPR để tuân thủ. Doanh nghiệp cần "vắt áo quần" trước khi luật có hiệu lực, nếu không sẽ bị phạt tiềm năng 4% doanh thu toàn cầu hoặc 20 triệu Euro (mức nào lớn hơn).
Dưới đây là một số công nghệ tuyệt vời giúp công ty đáp ứng yêu cầu GDPR.
Quản lý và Bảo mật dữ liệu
Bảo vệ dữ liệu công ty nghĩa là hạn chế truy cập trái phép. Dữ liệu dễ bị vi phạm ngay cả khi vị trí công khai, nên bước đầu chặn xâm nhập là bảo vệ nơi lưu trữ dữ liệu. Để bảo mật dữ liệu, cần mã hóa nó bằng thuật toán nhất định để xây dựng tường chắn chống vi phạm dữ liệu. Kể từ khi áp dụng Điện toán đám mây (Cloud Computing), tổ chức có thể yên tâm dữ liệu được lưu trữ tốt và vượt xa tầm tay của bất kỳ thiệt hại vật lý nào. Dữ liệu mã hóa loại bỏ nhu cầu quan sát của Data Protection Officer, vì khóa giải mã phải được cung cấp để đọc, sửa và quản lý dữ liệu. Ngoài phương tiện bảo mật, tổ chức cần duy trì kiểm toán thông tin để giám sát giao dịch dữ liệu: từ đâu đến, tồn tại bao lâu trong cơ sở dữ liệu, và cách chia sẻ — từ đó quản trị dữ liệu tốt hơn.
Blockchain
Là một trong những công nghệ mới nổi bật nhất vài năm qua, chắc chắn nắm giữ nhiều sức mạnh và đã chứng minh giá trị theo thời gian. Blockchain cho phép lưu trữ dữ liệu trong sổ cái phân tán (distributed ledgers), nơi dữ liệu được mã hóa bằng mật mã học. Lưu trữ trong sổ cái phân tán nghĩa là phân quyền dữ liệu giữa nhiều vị trí địa lý và con người, đóng vai trò "người chứng kiến" trong trường hợp tấn công mạng. Dữ liệu trong các sổ cái này bất biến (immutable) — không thể sửa hoặc xóa. Nó giảm xác suất tấn công thành công gần như bằng 0 vì mọi bản sao phân tán phải bị tấn công cùng lúc.
Nền tảng hỗ trợ API (API-enabled platform)
Mọi tổ chức phải tập trung kiến trúc quản lý API để áp dụng quy tắc thu thập sự đồng ý cho việc lấy nội dung và thông báo cho người dùng về quy định truy cập dữ liệu. Đây là nền tảng nhanh và rẻ hơn, vì nó giảm thời gian nhà phát triển cần để kết nối công nghệ với tổ chức.
GDPR ảnh hưởng đến ngành Công nghệ như thế nào?
Theo ngành công nghệ, GDPR là "thách thức tuân thủ thảm họa nhất trong lịch sử". GDPR sẵn sàng thay đổi hệ thống thu thập và sử dụng dữ liệu người dùng. Các công ty công nghệ sẽ đối mặt thách thức lớn để sẵn sàng tuân thủ GDPR. Thách thức lớn nhất cho các công ty thao túng thông tin người dùng gần đây là phải tài liệu hóa tất cả "dữ liệu cá nhân" của người dùng. Có hướng dẫn nhất định عما được phân loại dưới "dữ liệu cá nhân". Công ty phải bàn giao dữ liệu ở định dạng có thể tải xuống hoặc xóa theo yêu cầu. Toàn bộ quy trình này sẽ cần tuyển thêm nhân viên, chi phí không hề rẻ. Công ty Điện toán đám mây (Cloud Computing) là bị tác động nặng nhất vì người dùng có thể yêu cầu xóa toàn bộ dữ liệu của họ — vấn đề cho nhà cung cấp lưu trữ đám mây lưu trữ dữ liệu thay mặt công ty khác.
Chỉ một vài công ty báo cáo sẵn sàng tuân thủ quyền riêng tư dữ liệu, phần còn lại phải tiêu tốn tài sản lớn để làm vậy.
GDPR và Mạng xã hội
Facebook sở hữu nền tảng chia sẻ ảnh "Instagram" sắp ra mắt công cụ giúp người dùng tải xuống dữ liệu cá nhân bao gồm ảnh, video & tin nhắn. Khi chuẩn bị cho GDPR EU, công cụ này giúp người dùng biết thông tin gì họ chia sẻ với Instagram. Theo báo cáo, Người phát ngôn Instagram nói: "Chúng tôi đang xây dựng công cụ di động dữ liệu mới. Bạn sớm có thể tải bản sao những gì bạn chia sẻ trên Instagram, bao gồm ảnh, video và tin nhắn."
Vì GDPR nhằm trao quyền cho khách hàng — họ có thể yêu cầu xóa dữ liệu, từ chối thu thập dữ liệu tương lai, hoặc yêu cầu bản sao dữ liệu họ dùng để chuyển sang nền tảng khác. Sẽ sớm có thêm chi tiết về công cụ, tính năng. Nhưng hiện tại nó cho phép tải xuống & xuất những gì bạn chia sẻ với Instagram.

Đọc thêm: An ninh mạng đang cải thiện hay tệ đi?
Nhìn về phía trước:
Thông điệp cho tổ chức: nhận thức về cơ sở dữ liệu của bạn — nơi thông tin nhạy cảm/dữ liệu được lưu trữ, ai có quyền truy cập, và ai nên có quyền truy cập — sẽ trở thành vấn đề then chốt.
Tất cả tổ chức trung và lớn cần sẵn sàng tuân thủ GDPR trước tháng 5/2018. Hơn nữa, GDPR mang lại cơ hội lớn cho tổ chức nâng cấp khả năng an ninh. Dù có thể thay đổi tư duy của nhiều tổ chức vì cho đến nay họ coi dữ liệu là tài sản và khai thác không có quy định, nhưng từ nay họ phải chi tiết hơn về dữ liệu tích lũy và luồng dữ liệu.