Tất cả người dùng quản trị hệ thống đều có một mối quan tâm rất thực tế – bảo mật thông tin đăng nhập qua kết nối Remote Desktop. Điều này là do phần mềm độc hại có thể lây lan sang máy tính khác qua kết nối desktop và tạo ra mối đe dọa tiềm ẩn cho dữ liệu của bạn. Đó là lý do Windows OS hiển thị cảnh báo "Đảm bảo bạn tin tưởng máy tính này, kết nối với máy tính không tin cậy có thể gây hại cho máy tính của bạn" khi bạn thử kết nối với remote desktop.
Trong bài viết này, chúng ta sẽ xem tính năng Remote Credential Guard (Bảo vệ thông tin đăng nhập từ xa), được giới thiệu trong Windows 10, có thể giúp bảo vệ thông tin đăng nhập remote desktop trong Windows 10 Enterprise và Windows Server như thế nào.
Remote Credential Guard trong Windows 10
Tính năng này được thiết kế để loại bỏ các mối đe dọa trước khi chúng phát triển thành tình huống nghiêm trọng. Nó giúp bạn bảo vệ thông tin đăng nhập qua kết nối Remote Desktop bằng cách chuyển hướng các yêu cầu Kerberos trở lại thiết bị yêu cầu kết nối. Nó cũng cung cấp trải nghiệm đăng nhập đơn (single sign-on) cho các phiên Remote Desktop.
Trong trường hợp thiết bị đích bị xâm phạm, thông tin đăng nhập của người dùng không bị lộ vì cả thông tin đăng nhập và các dẫn xuất của nó không bao giờ được gửi đến thiết bị đích.
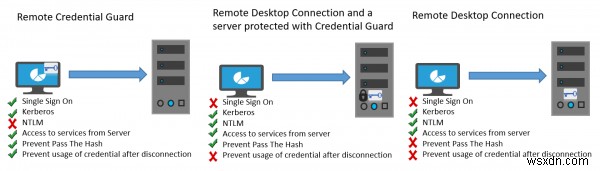
Cách hoạt động của Remote Credential Guard rất giống với sự bảo vệ của Credential Guard trên máy cục bộ, trừ việc Credential Guard còn bảo vệ thông tin đăng nhập miền đã lưu qua Credential Manager.
Một cá nhân có thể sử dụng Remote Credential Guard theo các cách sau:
- Vì thông tin đăng nhập của Quản trị viên có đặc quyền cao, chúng phải được bảo vệ. Bằng cách sử dụng Remote Credential Guard, bạn có thể yên tâm rằng thông tin đăng nhập của mình được bảo vệ vì nó không cho phép thông tin đăng nhập truyền qua mạng đến thiết bị đích.
- Nhân viên Helpdesk trong tổ chức của bạn phải kết nối với các thiết bị tham gia miền có thể bị xâm phạm. Với Remote Credential Guard, nhân viên Helpdesk có thể dùng RDP để kết nối với thiết bị đích mà không làm lộ thông tin đăng nhập của mình cho phần mềm độc hại.
Yêu cầu phần cứng và phần mềm
Để đảm bảo Remote Credential Guard hoạt động trơn tru, hãy đảm bảo các yêu cầu sau của Remote Desktop client và server được đáp ứng.
- Remote Desktop Client và server phải tham gia vào miền Active Directory.
- Cả hai thiết bị phải cùng tham gia một miền, hoặc Remote Desktop server phải tham gia miền có quan hệ tin cậy (trust relationship) với miền của thiết bị client.
- Xác thực Kerberos phải được bật.
- Remote Desktop client phải chạy ít nhất Windows 10 phiên bản 1607 hoặc Windows Server 2016.
- Ứng dụng Remote Desktop Universal Windows Platform không hỗ trợ Remote Credential Guard, hãy dùng ứng dụng Remote Desktop classic Windows.
Bật Remote Credential Guard qua Registry
Để bật Remote Credential Guard trên thiết bị đích, mở Registry Editor và truy cập khóa sau:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
Thêm một giá trị DWORD mới tên DisableRestrictedAdmin. Đặt giá trị của cài đặt Registry này thành 0 để bật Remote Credential Guard.
Đóng Registry Editor.
Bạn có thể bật Remote Credential Guard bằng cách chạy lệnh sau từ CMD với quyền quản trị:
reg add HKLM\SYSTEM\CurrentControlSet\Control\Lsa /v DisableRestrictedAdmin /d 0 /t REG_DWORD
Bật Remote Credential Guard bằng Group Policy
Có thể sử dụng Remote Credential Guard trên thiết bị client bằng cách thiết lập Group Policy hoặc dùng tham số với Remote Desktop Connection.
Từ Group Policy Management Console, điều hướng đến Computer Configuration > Administrative Templates > System > Credentials Delegation.
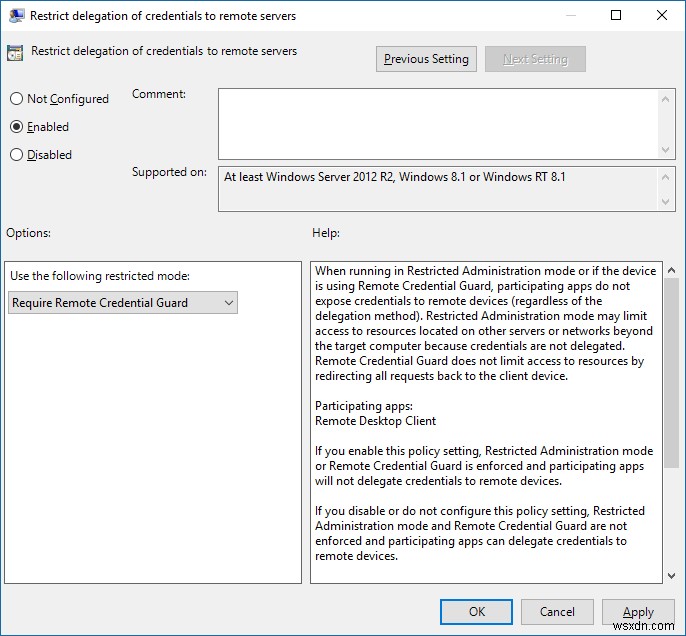
Bây giờ, nhấp đúp vào Restrict delegation of credentials to remote servers (Hạn chế ủy quyền thông tin đăng nhập đến server từ xa) để mở hộp Properties.
Trong hộp Use the following restricted mode (Sử dụng chế độ hạn chế sau), chọn Require Remote Credential Guard (Yêu cầu Remote Credential Guard). Tùy chọn khác Restricted Admin mode (Chế độ Admin hạn chế) cũng có mặt. Ý nghĩa của nó là khi không thể dùng Remote Credential Guard, nó sẽ dùng Restricted Admin mode.
Trong mọi trường hợp, cả Remote Credential Guard lẫn Restricted Admin mode đều không gửi thông tin đăng nhập dưới dạng văn bản thuần túy (clear text) đến Remote Desktop server.
Cho phép Remote Credential Guard, bằng cách chọn tùy chọn 'Prefer Remote Credential Guard' (Ưu tiên Remote Credential Guard).
Nhấp OK và thoát Group Policy Management Console.
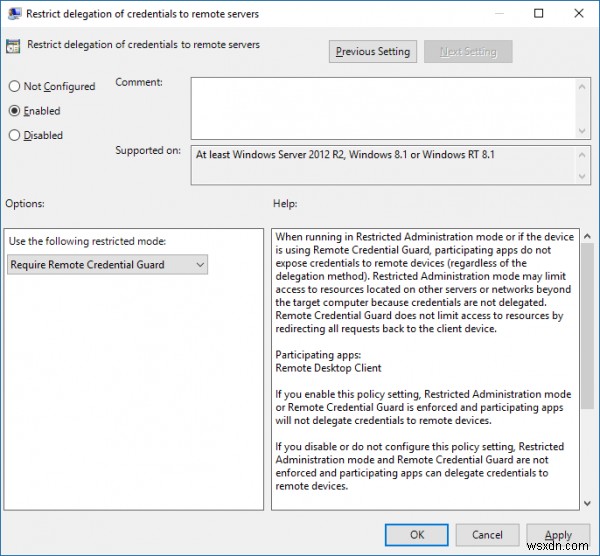
Bây giờ, từ command prompt, chạy gpupdate.exe /force để đảm bảo Group Policy object được áp dụng.
Sử dụng Remote Credential Guard với tham số Remote Desktop Connection
Nếu bạn không dùng Group Policy trong tổ chức, bạn có thể thêm tham số remoteGuard khi khởi động Remote Desktop Connection để bật Remote Credential Guard cho kết nối đó.
mstsc.exe /remoteGuard
Những lưu ý khi sử dụng Remote Credential Guard:
- Remote Credential Guard không thể dùng để kết nối với thiết bị tham gia Azure Active Directory.
- Remote Desktop Credential Guard chỉ hoạt động với giao thức RDP.
- Remote Credential Guard không bao gồm device claims (khiên thiết bị). Ví dụ, nếu bạn truy cập file server từ xa và file server yêu cầu device claim, truy cập sẽ bị từ chối.
- Server và client phải xác thực bằng Kerberos.
- Các miền phải có quan hệ tin cậy, hoặc cả client và server đều phải tham gia cùng một miền.
- Remote Desktop Gateway không tương thích với Remote Credential Guard.
- Không có thông tin đăng nhập nào bị rò rỉ đến thiết bị đích. Tuy nhiên, thiết bị đích vẫn tự lấy Kerberos Service Tickets.
- Cuối cùng, bạn phải dùng thông tin đăng nhập của người dùng đang đăng nhập vào thiết bị. Việc dùng thông tin đăng nhập đã lưu hoặc khác với của bạn là không được phép.
Bạn có thể đọc thêm về chủ đề này tại Technet.
Liên quan: Cách tăng số lượng kết nối Remote Desktop trong Windows 10.