
Tác giả: Rahul Awati
Ngày xuất bản: 14/08/2023
Chế độ Khôi phục Dịch vụ Thư mục (Directory Services Restore Mode - DSRM) là một tùy chọn khởi động Chế độ An toàn (Safe Mode) dành cho bộ điều khiển miền (domain controllers) của Windows Server. DSRM cho phép quản trị viên sửa chữa, khôi phục hoặc khôi phục lại cơ sở dữ liệu Active Directory (AD). Khởi động lại bộ điều khiển miền trong DSRM sẽ đưa nó ngoại tuyến (offline) để nó chỉ hoạt động như một máy chủ thông thường.
DSRM tương tự như Chế độ An toàn trong hệ điều hành Windows. Tuy nhiên, nó chỉ khả dụng trong bộ điều khiển miền Windows Server. Chế độ DSRM có sẵn trong các phiên bản Windows Server sau:
- Windows Server 2022
- Windows Server 2019
- Windows Server 2016
- Windows Server 2012 R2
- Windows Server 2008 R2
- Windows Server 2008
- Windows Server 2003
Mục đích chính của DSRM là giúp quản trị viên hệ thống đăng nhập vào hệ thống để khôi phục hoặc sửa chữa cơ sở dữ liệu AD. Để sử dụng DSRM, quản trị viên phải tạo tài khoản quản trị cục bộ DSRM với mật khẩu. Họ phải sử dụng tài khoản đó khi cần đăng nhập vào bộ điều khiển miền với DSRM — trong quá trình khởi động máy chủ — và để khôi phục bản sao lưu AD sau lỗi hoặc sự cố hệ thống. Mật khẩu tài khoản quản trị ít khi thay đổi trong quá trình triển khai bộ điều khiển miền. Tuy nhiên, nó có thể được đặt lại cho bất kỳ máy chủ nào trong miền mà không cần khởi động lại máy chủ bằng công cụ Ntdsutil.
DSRM So Với Chế Độ An Toàn (Safe Mode)
Đối với bộ điều khiển miền Windows Server, DSRM khác với Chế độ An toàn. DSRM được dùng khi bộ điều khiển miền cố gắng khởi động trong Chế độ An toàn nhưng không thể. Nói chung, DSRM chỉ bắt buộc khi AD bị hỏng và không cho phép quản trị viên đăng nhập bằng thông tin đăng nhập AD thông thường. Trong những tình huống này, AD không khởi động bình thường, do đó DSRM là bắt buộc, đặc biệt khi thực hiện khôi phục AD toàn miền (domain-wide) hoặc toàn rừng (forest-wide).
Quy Trình Đăng Nhập Vào Tài Khoản DSRM Cho Quản Trị Viên
Để khởi động lại bộ điều khiển miền trong DSRM, quản trị viên phải đăng nhập vào tài khoản quản trị DSRM. Quy trình bao gồm các bước sau:
- Khởi động DSRM, nhấp vào Chuyển người dùng (Switch User) > Người dùng khác (Other User).
- Tại tên tài khoản đăng nhập, gõ .\Administrator.
- Đặt lại mật khẩu DSRM cho tài khoản .\Administrator bằng công cụ dòng lệnh Ntdsutil.
- Nếu máy chủ AD không hoạt động, đặt lại mật khẩu DSRM bằng công cụ khôi phục mật khẩu mất (lost-password recovery tool).
Khi đăng nhập vào tài khoản DSRM, lời nhắc đăng nhập ban đầu có thể hiển thị tên tài khoản là MyDomain\Administrator. Tuy nhiên, điều đó không hoạt động, vì vậy người dùng quản trị phải nhấp vào Chuyển người dùng trước và gõ thủ công tên .\Administrator.
Khởi động thủ công trong DSRM cũng có thể thực hiện bằng cách nhấn phím F8 liên tục sau màn hình tự kiểm tra.POST của BIOS và trước khi logo Windows xuất hiện. Thao tác này mở menu văn bản với các tùy chọn khởi động nâng cao, như Directory Services Restore Mode hoặc DS Restore Mode. Quản trị viên có thể chọn tùy chọn và nhấn Enter để vào DSRM.
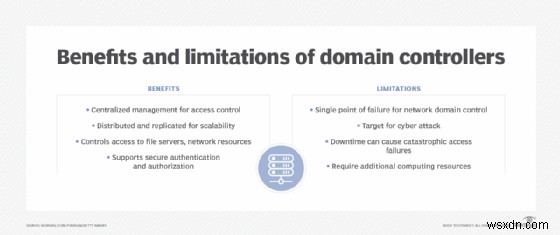
Mặc dù bộ điều khiển miền giúp các tổ chức lớn bảo vệ xác thực và ủy quyền truy cập mạng, chúng đi kèm chi phí.
Quy Trình Đặt Lại Mật Khẩu Quản Trị DSRM Trong Windows Server
Khi AD được cài đặt trên Windows Server và trong quá trình thăng cấp (promotion) bộ điều khiển miền, trình hướng dẫn cài đặt nhắc quản trị viên chọn mật khẩu DSRM. Mật khẩu này cung cấp cho quản trị viên một "cửa sau" (backdoor) vào cơ sở dữ liệu nếu sau này có sự cố. Mật khẩu cũng thiết yếu cho các tác vụ bảo trì và khôi phục trong DSRM; tuy nhiên, nó không cung cấp quyền truy cập vào miền hoặc bất kỳ dịch vụ nào.
Nếu quản trị viên quên hoặc mất mật khẩu DSRM, họ có thể thay đổi nó bằng công cụ dòng lệnh Ntdsutil. Công cụ này tích hợp với tiện ích Setpwd đã là một phần của Microsoft Windows kể từ Windows 2000. Thủ tục đặt lại mật khẩu quản trị DSRM trong Windows Server như sau:
- Nhấp Bắt đầu (Start) > Chạy (Run), gõ Ntdsutil, sau đó nhấp OK.
- Tại dấu nhắc lệnh Ntdsutil, gõ set dsrm password.
- Tại dấu nhắc lệnh DSRM, gõ reset password on server null để đặt lại mật khẩu trên máy chủ hiện tại, hoặc reset password on server <tên_máy_chủ> để đặt lại trên máy chủ khác.
- Gõ mật khẩu mới.
- Tại dấu nhắc lệnh DSRM, gõ q.
- Tại dấu nhắc lệnh Ntdsutil, gõ lại q để thoát.
Mật khẩu DSRM có thể được đặt lại cho máy chủ quản trị viên đang làm việc hoặc cho bộ điều khiển miền khác trong miền. Mỗi lần mật khẩu thay đổi, một ID Sự kiện Windows (4794) được tạo ra để các quản trị viên được ủy quyền khác có thể thấy các lần thử này và xác định xem có lần thử nào được thực hiện bởi người không phải quản trị viên hoặc người dùng độc hại.
Rủi Ro Bảo Mật Của DSRM
Mật khẩu tài khoản quản trị DSRM có thể bị kẻ xấu lợi dụng, tạo ra rủi ro bảo mật lớn cho tổ chức. Ví dụ, tác nhân đe dọa (threat actors) có thể dùng mật khẩu để tạo một cửa sau vĩnh viễn vào bộ điều khiển miền. Cửa sau này cho phép họ duy trì sự hiện diện bền bỉ (persistence) trong mạng doanh nghiệp và truy cập AD bất kỳ lúc nào để xâm nhập tài nguyên và dữ liệu nhạy cảm. Chúng cũng có thể đánh cắp thông tin đăng nhập từ AD, thao túng tài khoản dịch vụ đặc quyền và chặn gói tin truyền thông bằng cách sử dụng chức năng Phân giải Tên Multicast Vòng cục bộ (Local Loop Multicast Name Resolution) trong Windows.
Trong một số trường hợp, hacker cũng có thể đánh cắp băm (hash) tài khoản đặc quyền hoặc leo thang đặc quyền (privilege escalation) bằng cách khai thác lỗ hổng mở hoặc qua tấn công xã hội (social engineering). Mật khẩu tài khoản quản trị DSRM bị quên, mất hoặc mặc định cũng tăng nguy cơ tấn công malware, trinh sát Giao thức Truy cập Thư mục Nhẹ (LDAP reconnaissance) và thậm chí thống trị miền (domain dominance). Truy cập không bị kiểm soát vào AD cũng có thể cho phép kẻ tấn công xâm phạm quy trình sao lưu của tổ chức và trích xuất tất cả dữ liệu AD từ tệp ntds.dit.
Để tránh các rủi ro này, người dùng quản trị phải thường xuyên cập nhật mật khẩu tài khoản DSRM. Ngoài ra, họ không được sử dụng mật khẩu mặc định. Cũng quan trọng là đặt mật khẩu tài khoản duy nhất cho từng bộ điều khiển miền.
Các thực hành bảo mật tốt khác để giữ an toàn mật khẩu tài khoản quản trị DSRM bao gồm:
- Trong Registry, đặt giá trị khóa HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior thành 1.
- Trong Registry, đảm bảo giá trị khóa HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior không được đặt thành 2.
- Giám sát Windows Event ID 4794, và đặt cảnh báo để thông báo cho quản trị viên nếu chúng xảy ra.
Tìm hiểu kỹ thuật khắc phục sự cố phổ biến trong AD và mẹo khắc phục sự cố sao chép (replication).
Đọc Thêm Về Chế Độ Khôi Phục Dịch Vụ Thư Mục (DSRM)
- Cách Chế độ An toàn Windows 11 hoạt động và khi nào nên dùng
- Khôi phục lại với các phương pháp khôi phục Active Directory
- Học cách thực hiện sao lưu và khôi phục DNS
- Khắc phục sự cố máy chủ DNS cho Linux và Windows
- Cách thực hiện sao lưu và khôi phục thành viên nhóm AD
Tìm Hiểu Sâu Hơn Về Quản Trữ Danh Tính & Truy Cập Microsoft
-
Cách triển khai Windows LAPS để bảo mật chặt chẽ hơn
Tác giả: Brien Posey
-
Bộ điều khiển miền (Domain Controller) là gì?
Tác giả: Gavin Wright
-
Triển khai bộ điều khiển miền chỉ đọc (read-only) cho bảo mật, tốc độ
Tác giả: Damon Garn
-
Tính năng Active Directory mới tới trong Windows Server 2025
Tác giả: Brien Posey