
MyBB, trước đây MyBulletinBoard, là phần mềm diễn đàn miễn phí mã nguồn mở dựa trên PHP & MySQL. Gần đây phát hiện lỗ hổng critical Stored XSS (Cross-Site Scripting) và RCE (Remote-code Execution) ở phiên bản 1.8.20 và trước. Bất kỳ kẻ xấu nào chỉ có tài khoản trên diễn đàn đều có thể chiếm bàn quản trị (hijack board) bằng cách gửi tin nhắn riêng độc hại đến admin hoặc tạo bài viết độc hại.
Lỗ hổng gây ra
Các lỗ hổng chính trong MyBB:
Lỗi Parsing trong Bài viết & Tin nhắn riêng
Thứ nhất: lỗi parsing không phát hiện JavaScript. Khi kẻ xấu gửi admin tin nhắn riêng chứa mã JavaScript độc hại, nó vượt qua bảo mật. Lỗ hổng chỉ cần admin mở mail. Không hành động khác cần thiết để hacker kiểm soát toàn bộ board. Ngay khi attacker mở PM, họ có toàn quyền truy cập tài khoản user, thread riêng và tin nhắn trong database board.
Lỗ hổng Remote Code Execution
Thứ hai: stored Remote Code Execution (RCE). Chỉ khai thác được bởi người có quyền admin. Nhưng lỗi parsing tin nhắn riêng cho hacker kiểm soát từ xa và lưu mã PHP độc vào database.
Web bị hack? Kiểm tra PHP malware scanner Astra ngay
Chi tiết Kỹ thuật
'Parsing' nghĩa là phân tích chuỗi. Cơ bản: parsing = sanitize đầu vào user và chuyển thành mycodes hoặc bbcodes. Bbcodes là cách diễn đàn nhúng ảnh, link, video vào bài viết.
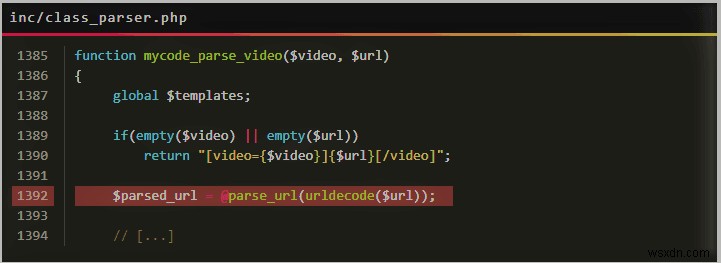
Parsing bắt đầu bằng bỏ qua tất cả HTML tag và dấu ngoặc kép. Sau đó chuyển bbcode thành iframe.

Nhưng do bbcode chuyển sang HTML markup ở bước khác, bbcode [url] làm hỏng iframe src bằng cách chuyển sang HTML markup và dấu ngoặc kép. Kết quả được render.

Nếu không có lỗ hổng, không thể tiêm bbcode vào bbcode khác. Dẫn đến event handler onload được tiêm vào tag <iframe>. Event handler kích hoạt ngay khi trang trong iframe load → không cần tương tác user để chạy mã JavaScript độc hại.
Web bị hack? Kiểm tra PHP malware scanner Astra ngay
Cập nhật lên phiên bản mới nhất
MyBB đã vá lỗ hổng ở phiên bản 1.8.21. Cập nhật lên phiên bản này là bước tức thì. Để chắc chắn không bị tấn công, cài Web Application Firewall. WAF cung cấp hệ thống giám sát liên tục và bảo vệ thêm.
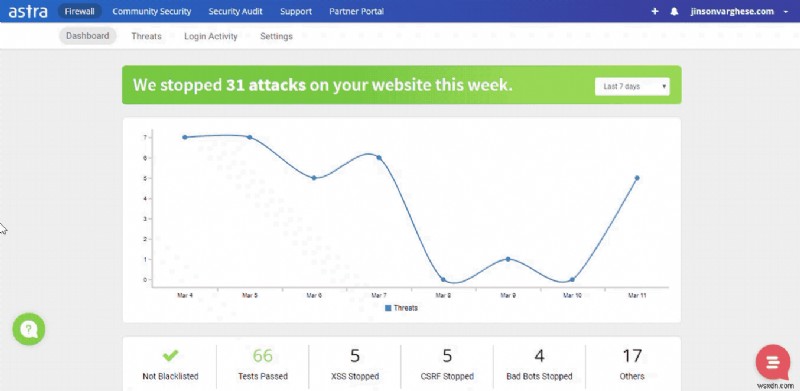
Astra Firewall là tường lửa bảo vệ web khỏi XSS, SQLi, CSRF, bad bots, OWASP top 10 & 100+ tấn công mạng khác. Dashboard Astra trông như sau:
Thử demo Astra ngay!