
Giao thức Internet phiên bản 4 (IPv4) là một trong những giao thức cốt lõi của các phương pháp internetworking dựa trên tiêu chuẩn trong Internet và các mạng chuyển mạch gói tin khác. IPv4 vẫn là giao thức Internet được triển khai rộng rãi nhất. Thống kê IPv6 của Google cho thấy 44,29% lưu lượng đến các dịch vụ Google vào ngày 24 tháng 4 năm 2025 là qua IPv6, ngụ ý 55,71% qua IPv4.
Cẩm nang này sẽ đưa bạn đi qua mọi khía cạnh của IPv4, từ hiểu địa chỉ IP đến kiểm tra header gói tin và phân mảnh. Bạn sẽ học:
Cách địa chỉ IP hoạt động và các định dạng khác nhau của chúng
Các lược đồ định địa chỉ mạng từ độ dài cố định đến CIDR
Các địa chỉ IPv4 đặc biệt và 용도 của chúng
Cấu trúc và mục đích của mọi trường trong header IPv4
Cách IPv4 xử lý phân mảnh gói tin qua các mạng khác nhau
Dù bạn là kỹ sư mạng, nhà phát triển phần mềm hay chuyên gia IT, hiểu IPv4 rất quan trọng để làm việc với mạng máy tính hiện đại.
Nội dung chúng ta sẽ bao gồm:
Bối cảnh
Hiểu địa chỉ IP
Network ID và Host ID
Cách xác định phần Network và Host
Phương pháp độ dài cố định
Nhược điểm ở đây là gì? 🤔
Định địa chỉ theo lớp (Classful Addressing)
Gán địa chỉ IP
Nhược điểm ở đây là gì? 🤔
CIDR: Định tuyến liên miền không phân lớp
- Ví dụ thực tế
Mặt nạ mạng con (Subnet Masks)
Tóm tắt giữa khóa – Địa chỉ IPv4
Kiểm tra bản thân
Chuyển đổi giữa ký hiệu tiền tố và mặt nạ mạng con
Làm việc ngược với mặt nạ mạng con
Tiền tố không căn chỉnh theo byte
Xác định thành viên mạng
Các địa chỉ IPv4 đặc biệt
Địa chỉ "Host này": 0.0.0.0
Địa chỉ "Mạng này"
Địa chỉ Broadcast
Địa chỉ Loopback: 127.0.0.0/8
Tóm tắt các địa chỉ IPv4 đặc biệt
Header IPv4
Cấu trúc Header
Header IPv4 – Tóm tắt giữa khóa
Phân mảnh IPv4
Tại sao cần phân mảnh
Cách phân mảnh hoạt động trong IP
Trường Identification
Fragment Offset
Cờ More Fragments và Don't Fragment
Ví dụ phân mảnh
Phân mảnh IPv4 – Tóm tắt
Tóm tắt – IPv4
Định địa chỉ và cấu trúc mạng
Cấu trúc Header IPv4
Phân mảnh
Lời kết
Về tác giả
Tài liệu tham khảo bổ sung
Ghi chú nhanh trước khi bắt đầu
Bạn có thể tìm thêm nội dung về mạng máy tính trên kênh YouTube của tôi: Computer Networks Playlist
Tôi đang viết một sách về Mạng máy tính! Bạn có quan tâm đọc các phiên bản ban đầu và đưa ra phản hồi? Gửi email cho tôi: gitting.things@gmail.com
Bối cảnh
IP là viết tắt của "Internet Protocol", do đó IPv4 là Internet Protocol phiên bản 4. Nó được mô tả trong RFC 791 bởi IETF, xuất bản tháng 9 năm 1981, và được triển khai cho production lần đầu năm 1982 trên SATNET (Mạng vệ tinh gói tin Đại Tây Dương), một mạng vệ tinh sớm hình thành phân đoạn ban đầu của Internet.
IPv4 là không kết nối (connectionless) và hoạt động theo mô hình giao hàng nỗ lực tối đa (best-effort delivery). Điều này có nghĩa là nó không đảm bảo giao hàng, thứ tự đúng của các gói tin, hoặc tính hợp lệ của dữ liệu. Nó được thiết kế để nhanh và linh hoạt.
Hiểu địa chỉ IP
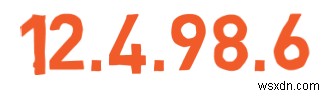
Địa chỉ IP là địa chỉ logic, phân cấp, cung cấp năng lượng cho hầu hết các kết nối Internet ngày nay. Mỗi địa chỉ gồm 4 byte, hoặc 32 bit. Chúng thường được viết dưới dạng ký hiệu thập phân dấu chấm, ví dụ:
Kiểm tra bản thân – Địa chỉ sau có đại diện cho địa chỉ IP hợp lệ không?
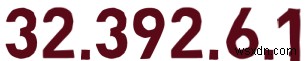
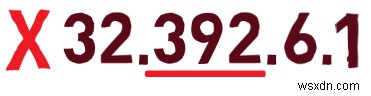
Không. Vì các dấu chấm tách các byte khác nhau, mỗi giá trị phải nằm giữa 0 và 255. Vì số 392 lớn hơn 255, nó không thể được biểu diễn trong một byte đơn lẻ.
Network ID và Host ID
Địa chỉ IP có hai phần: một nhận diện mạng (hay network ID) thuộc về tất cả các host trong mạng và một nhận diện host (hay host ID) xác định host cụ thể trong mạng này.
Nhận diện mạng sẽ giống nhau cho tất cả các host trong mạng, và cũng được gọi là "tiền tố". Ví dụ, xem xét nhận diện mạng là 201.22.3. Cho rằng đây là tiền tố mạng, các địa chỉ sau:
201.22.3.15 201.22.3.91 Thuộc cùng một mạng, vì chúng chia sẻ cùng một tiền tố. Địa chỉ đầu tiên thuộc host số 15 trong mạng này, và địa chỉ thứ hai thuộc host số 91.
Địa chỉ này có tiền tố khác, hoặc nhận diện mạng khác, và do đó thuộc một mạng khác:
201.22.14.50 Trong các ví dụ trên, có nhận diện mạng gồm 3 byte, hoặc 24 bit, và nhận diện host gồm 1 byte, hoặc 8 bit.

Cách xác định phần Network vs Host
Một câu hỏi nảy sinh: làm thế nào bạn biết bit nào là phần network ID, và bit nào là phần host ID? Một số phương pháp đã phát triển theo thời gian để giải quyết thách thức này.
Phương pháp độ dài cố định
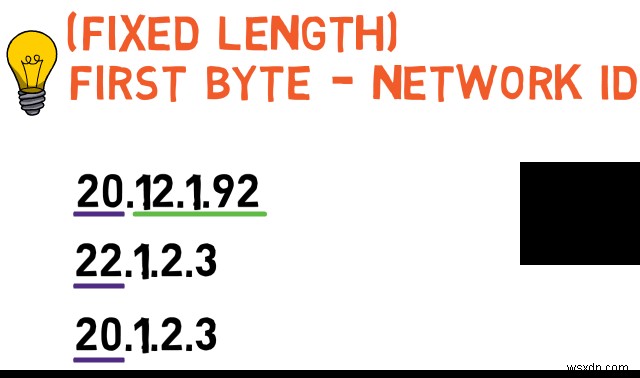
Xét giải pháp này: Với mọi địa chỉ IP, byte đầu tiên, có ý nghĩa nhất (most-significant) sẽ đại diện cho network ID, và ba byte còn lại, ít ý nghĩa nhất (least-significant) sẽ đại diện cho host ID. Cách này rất dễ đọc địa chỉ IP. Ví dụ cho địa chỉ này:
20.12.1.92 Bạn biết rằng nó mô tả mạng 20, và host 12.1.92 bên trong mạng đó. Bất kỳ địa chỉ IP nào không bắt đầu bằng 20, như 22.1.2.3, sẽ nằm trong một mạng khác, và bất kỳ địa chỉ IP nào bắt đầu bằng 20, như 20.1.2.3, sẽ nằm trong cùng mạng.
Nhược điểm ở đây là gì? 🤔
Chỉ với một byte (8 bit) để đại diện cho network ID, bạn chỉ có 2^8, tức 256, mạng khác nhau. Tất nhiên, thực tế có nhiều mạng hơn thế rất nhiều. Ngay cả những ngày đầu Internet, các trường đại học và công ty lớn mỗi nơi đều cần nhận diện mạng riêng.
Nói chung, sử dụng độ dài cố định cho network ID và độ dài cố định cho host ID không đủ linh hoạt. Nếu bạn quyết định hai byte có ý nghĩa nhất sẽ đại diện cho network ID và hai byte ít ý nghĩa nhất sẽ đại diện cho host ID, bạn có thể biểu diễn tối đa 2^16, tức 65.536 mạng, cũng không đủ. Hơn nữa, một số mạng, như của các công ty lớn, có thể yêu cầu nhiều hơn 65.536 host ID.
Định địa chỉ theo lớp (Classful Addressing)
Giải pháp nằm ở việc cung cấp sự linh hoạt. Xét phương pháp khác gọi là "định địa chỉ theo lớp". Trong phương pháp này, số bit dành cho network ID thay đổi từ địa chỉ này sang địa chỉ khác, và bạn có thể biết network ID bằng cách nhìn vào byte đầu tiên, có ý nghĩa nhất của địa chỉ.
Bất kỳ địa chỉ nào bắt đầu bằng số giữa
1và127thuộc "Lớp A", nghĩa là network ID của nó gồm 1 byte, để lại 3 byte cho host ID.Bất kỳ địa chỉ nào bắt đầu bằng số giữa
128và191thuộc "Lớp B", nghĩa là network ID của nó dài 2 byte, và host ID cũng dài 2 byte.Bất kỳ địa chỉ nào bắt đầu bằng số giữa
192và223thuộc "Lớp C", do đó nó có 3 byte network ID, và 1 byte host ID.
Bạn có thể thấy biểu diễn đầy đủ của phương pháp này trong bảng dưới:
LớpKhoảng byte đầuKích thước Network IDKích thước Host ID A1 - 1271 byte3 bytes B128 - 1912 bytes2 bytes C192 - 2233 bytes1 byte D224 - 239(multicast) E240 - 255(dự trữ) 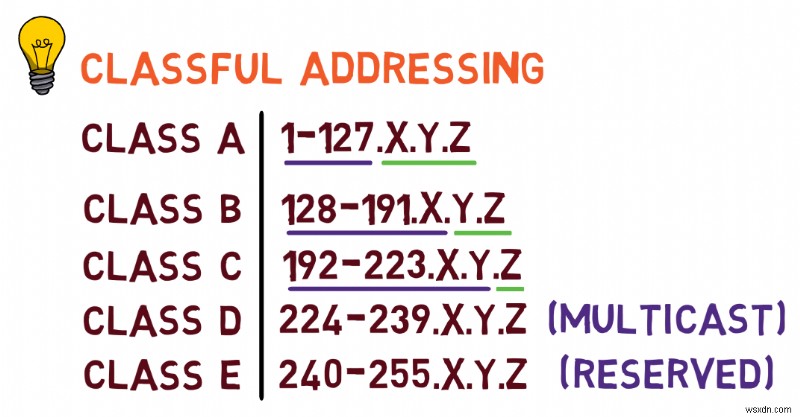
Ví dụ, địa chỉ này thuộc lớp nào?
(1) 130.12.204.5 Vì nó bắt đầu bằng 130, nằm giữa 128 và 191, nó thuộc "Lớp B". Điều này nghĩa là network ID của nó là 130.12, và host ID là 204.5. Hãy đánh dấu nó là "địa chỉ số 1".
Địa chỉ này và địa chỉ sau (2) có thuộc cùng mạng không?
(2) 130.90.2.40 Không, vì chúng có nhận diện mạng khác nhau, chúng không nằm trong cùng mạng.
Địa chỉ sau thuộc lớp nào?
(3) 200.1.1.9 Nó thuộc lớp C, vì giá trị byte đầu tiên, 200, nằm giữa 192 và 223. Điều này nghĩa là nhận diện mạng của nó là 200.1.1, và bất kỳ địa chỉ nào bắt đầu bằng tiền tố này sẽ nằm trong cùng mạng. Địa chỉ cụ thể này mô tả host 9 trong mạng này.
Để hoàn thiện bức tranh, địa chỉ bắt đầu bằng giá trị giữa 224 và 239 thuộc "Lớp D" – tức địa chỉ multicast – địa chỉ thuộc về nhiều thiết bị. Địa chỉ bắt đầu bằng giá trị giữa 240 và 255 được dự trữ cho dùng sau. Địa chỉ bắt đầu bằng 0 là địa chỉ đặc biệt.
Gán địa chỉ IP
Trong Internet sơ khai, địa chỉ IPv4 được gán cho các tổ chức bởi Internet Assigned Numbers Authority (IANA). Khi Internet phát triển, trách nhiệm này được phân phối cho năm Regional Internet Registries (RIRs) xử lý cấp phát địa chỉ cho các vùng địa lý khác nhau. Các tổ chức lớn nhận khối địa chỉ dựa trên nhu cầu, với các lớp địa chỉ xác định kích thước các khối này.
Nhược điểm ở đây là gì? 🤔
Mặc dù định địa chỉ theo lớp cho phép linh hoạt hơn so với phương pháp độ dài cố định, ngay cả phương pháp này cũng chưa đủ linh hoạt.
Xét kịch bản này: Một công ty khởi nghiệp nhỏ chỉ có hai người sáng lập cần nhận diện mạng. Họ cần lớp nào?
Lấy lớp A hoặc B sẽ quá thừa, nên họ có thể lấy lớp C – cho phép 256 địa chỉ. Điều này nhiều hơn nhu cầu hiện tại, nhưng cho phép mở rộng. Điều gì xảy ra nếu khởi nghiệp phát triển hơn 256 nhân viên (và thiết bị)?
Lúc này, họ sẽ cần lấy địa chỉ lớp B, cho không ít hơn 65.536 địa chỉ, khi họ chỉ cần một chút hơn 256 địa chỉ. Điều này nghĩa là lãng phí hơn 60.000 địa chỉ.
Điều này trở thành vấn đề thực vào đầu những năm 1990 khi Internet phát triển nhanh hơn. Nhu cầu về nhiều địa chỉ IP hơn trở nên rõ ràng, và sự cạn kiệt sắp tới của không gian địa chỉ IPv4 đã hiện diện. Các trường hợp lãng phí 60.000 địa chỉ không thể dung nhận được nữa.
CIDR: Định tuyến liên miền không phân lớp (Classless Interdomain Routing)
Một trong các biện pháp xử lý thiếu hụt địa chỉ là bỏ định địa chỉ theo lớp vào năm 1993 và chuyển sang phương pháp khác gọi là CIDR – Classless Interdomain Routing. Phương pháp này vẫn được dùng đến ngày nay.
CIDR cho phép linh hoạt khi chọn network ID và host ID. Nó cho phép quản trị mạng tạo các mạng con có kích thước chính xác, thay vì bị giới hạn bởi Lớp A, B, hoặc C.
Hãy bắt đầu với ví dụ đơn giản. Trong ký hiệu CIDR, chúng ta thêm hậu tố chỉ số bit dùng cho phần mạng:
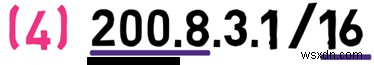
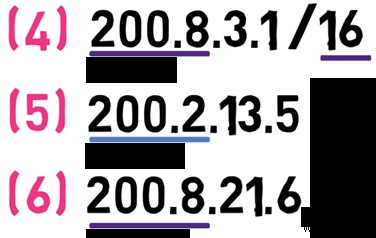
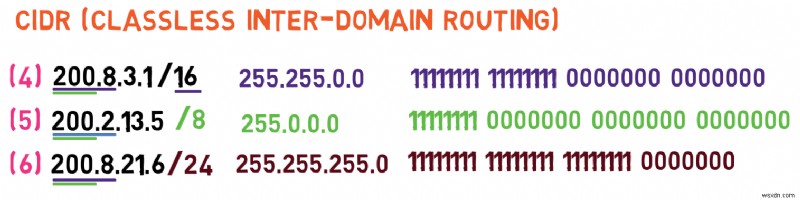
(4) 200.8.3.1/16 Ký hiệu dấu gạch chéo này chỉ định số bit mô tả network ID. Trong ví dụ (4) trên, 16 bit đầu tiên (hoặc 2 byte) dùng cho network ID. Vậy, trong trường hợp này, 200.8 là nhận diện mạng, và 3.1 là nhận diện host. Thực tế 200.8 là network ID nghĩa là tất cả địa chỉ từ 200.8.0.0 đến 200.8.255.255 nằm trong mạng này.
Xét các địa chỉ bổ sung:
(5) 200.2.13.5 (6) 200.8.21.6 Cho tiền tố địa chỉ này là 16 bit, hoặc 2 byte, địa chỉ nào thuộc cùng mạng với ví dụ (4) (200.8.3.1/16)?
Địa chỉ đầu tiên (5) (200.2.13.5) không thuộc mạng này, vì 16 bit đầu – 200.2, khác với 16 bit đầu của địa chỉ ví dụ.
Địa chỉ thứ hai (6) (200.8.21.6) thuộc cùng mạng với địa chỉ ví dụ.
Ví dụ thực tế
Trong thực tế, một ISP có thể nhận một khối lớn như 104.16.0.0/12 từ RIR. Điều này cho họ kiểm soát tất cả địa chỉ từ 104.16.0.0 đến 104.31.255.255. ISP sau đó có thể cấp phát các mạng con nhỏ hơn cho khách hàng, như cho một doanh nghiệp nhỏ một mạng con /24 với 256 địa chỉ, hoặc công ty lớn hơn một mạng con /20 với 4.096 địa chỉ.
Mặt nạ mạng con (Subnet Masks)
Cách khác để biểu diễn tiền tố mạng là sử dụng mặt nạ mạng con, như sau:
255.255.0.0 Khi chuyển sang nhị phân, 255 trong thập phân bằng tám 1 trong nhị phân – tức tất cả bit đều bật. Vậy nếu dịch mặt nạ này sang nhị phân, bạn được:
11111111 11111111 00000000 00000000 Nói cách khác, 16 bit bật, nghĩa là tiền tố mạng 16 bit. Cả hai quy ước (ký hiệu CIDR và mặt nạ mạng con) đều được dùng rất thường xuyên.

Với CIDR, một địa chỉ có thể nằm trong các mạng khác nhau cho các tiền tố mạng hoặc mặt nạ mạng con khác nhau. Nếu bạn xét cùng ví dụ địa chỉ với tiền tố khác, nói 8 bit – cả hai địa chỉ bổ sung sẽ thuộc cùng mạng, vì tất cả chia sẻ 8 bit đầu – 200.
Làm thế nào để trình bày tiền tố mạng 8 bit dưới dạng mặt nạ mạng con? Bạn cần 8 bit đầu bật, nghĩa là 255 trong thập phân, và các bit còn lại tắt, kết quả mặt nạ mạng con:
255.0.0.0 
Điều gì xảy ra nếu bạn dùng tiền tố mạng 24 bit? Trước tiên, làm sao biểu diễn nó dưới dạng mặt nạ mạng con? Bạn cần 24 bit bật, tức 3 lần 8 bit bật, kết quả:
255.255.255.0 
Bây giờ, cả hai địa chỉ bổ sung đều không nằm trong cùng mạng với địa chỉ ví dụ, vì chúng không chia sẻ network ID 200.8.3.
Lưu ý tiền tố mạng không bắt buộc phải đại diện cho byte đầy đủ. Ví dụ, bạn có thể dùng tiền tố mạng 12 bit, hoặc 11 bit, hoặc 22 bit. Khi độ dài tiền tố không phải bội số của 8, mặt nạ mạng con sẽ có giá trị khác 0 hoặc 255 ở một vị trí.
Điều này giải quyết vấn đề công ty khởi nghiệp. Nếu khởi nghiệp có 300 nhân viên, họ cần lấy network ID 23-bit, để lại 9 bit cho host trong mạng của họ. Nghĩa là 2^9, tức 512 địa chỉ, nên đủ.
Tóm tắt giữa khóa – Địa chỉ IPv4
Trong phần này, bạn đã học về địa chỉ IPv4. Địa chỉ IP là địa chỉ logic, phân cấp, gồm 4 byte. Địa chỉ IP có hai phần: nhận diện mạng thuộc về tất cả host trong mạng, và nhận diện host xác định host cụ thể trong mạng.
Bạn đã khám phá các tùy chọn xác định network ID và host ID:
Phương pháp độ dài cố định – quá cứng nhắc và hạn chế
Phương pháp định địa chỉ theo lớp – tốt hơn nhưng vẫn lãng phí
CIDR (Classless Interdomain Routing) – linh hoạt và hiệu quả
CIDR cung cấp sự linh hoạt lớn hơn và giúp khắc phục vấn đề thiếu hụt địa chỉ IPv4 đáng kể. Tuy nhiên, CIDR chỉ là một phần giải quyết thiếu hụt địa chỉ IPv4, các giải pháp khác bao gồm NAT (Network Address Translation) và cuối cùng là IPv6.
Phần tiếp theo sẽ khám phá các địa chỉ IPv4 đặc biệt và sau đó kiểm tra header của gói tin IPv4.
Kiểm tra bản thân
Bây giờ thực hành các khái niệm bạn đã học và đảm bảo bạn thoải mái với chúng.
Hãy dành chút thời gian thử trả lời các câu hỏi sau trước khi xem đáp án.
Chuyển đổi giữa ký hiệu tiền tố và mặt nạ mạng con
Làm thế nào bạn biểu diễn tiền tố mạng 16 bit, viết như /16, dưới dạng mặt nạ mạng con?
Bạn cần 16 bit bật. Khi 8 bit bật bạn được 255 trong thập phân, nên bạn dùng:
255.255.0.0 
Cho tiền tố mạng này, các địa chỉ này có thuộc cùng mạng không?
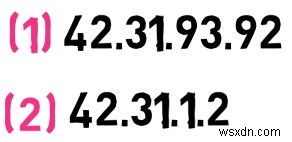
Có, chúng thuộc, vì chúng chia sẻ cùng 16 bit có ý nghĩa nhất, hoặc hai byte.
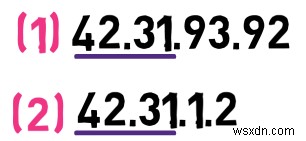
Địa chỉ này có thuộc cùng mạng với các địa chỉ trước không?
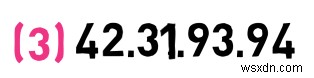
Có, nó thuộc. Lại chia sẻ cùng hai byte có ý nghĩa nhất.
Còn địa chỉ này? Có thuộc cùng mạng với các địa chỉ trước không?
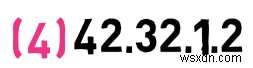
Không, vì hai byte đầu không phải 42.31 – đây là mạng khác. Vậy địa chỉ này mô tả host 1.2, trong mạng 42.32.
Làm việc ngược với mặt nạ mạng con
Hãy thử ngược lại. Bạn có mặt nạ mạng con này:
255.255.255.0 Làm thế nào biểu diễn nó dùng tiền tố mạng?
Bạn có ba lần 255, nghĩa là ba lần 8 bit bật, tổng cộng 24 bit bật. Vậy bạn cũng viết /24. Nghĩa là 3 byte.

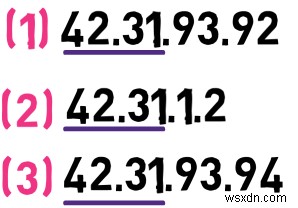
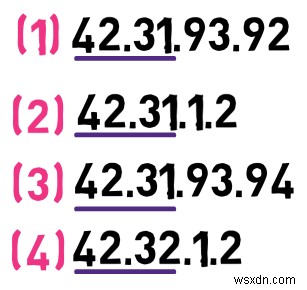
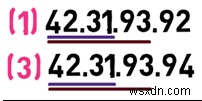
Cho mặt nạ mạng con này, địa chỉ (1) và (3) ở trên có thuộc cùng mạng không?
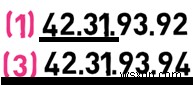
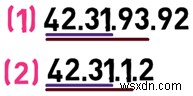
Chúng thuộc, vì cả hai có cùng ba byte có ý nghĩa nhất – mạng 42.31.93.
Còn địa chỉ (1) và (2)?
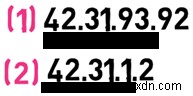
Cho tiền tố mạng này, chúng không thuộc cùng mạng. Địa chỉ đầu thuộc mạng 42.31.93, và địa chỉ thứ hai thuộc mạng 42.31.1.
Tiền tố không căn chỉnh theo byte
Tiền tố mạng không bắt buộc căn chỉnh 8 bit, hay byte đầy đủ. Giả sử bạn có tiền tố mạng 14 bit. Làm thế nào chuyển nó sang mặt nạ mạng con?
Byte đầu tiên rõ ràng: bạn có 8 bit bật, nên byte đầu là 255. Còn byte tiếp theo?
Trong nhị phân, bạn muốn có sáu 1 thêm, và hai 0 – trong nhị phân bạn viết:
11111100 Chuyển sang thập phân, số nhị phân này đại diện 252. Vậy mặt nạ mạng con của bạn là:
255.252.0.0 Cách chuyển đổi khác: Bạn biết tám 1 trong nhị phân đại diện 255 thập phân. Bạn cũng biết 11 nhị phân là 3, nên bạn chỉ cần trừ 3 từ 255 được 252.

Tiếp theo, thử ngược lại. Bạn có mặt nạ mạng con sau:
255.255.224.0 Bao nhiêu bit đại diện cho tiền tố mạng?
Hai byte đầu rõ ràng: bạn có 16 bit. Chuyển byte thứ ba sang nhị phân: 224 thập phân là 11100000 nhị phân. Nghĩa là bạn có thêm ba 1, nên bạn viết mặt nạ mạng con trên như tiền tố /19 bit – 16 bit cho hai byte 255, và 3 bit thêm cho byte 224.

Xác định thành viên mạng
Xét các địa chỉ sau:
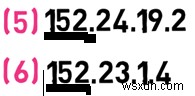
Chúng có thuộc cùng mạng không? 🤔
Tùy thuộc vào mặt nạ mạng con.
Nếu tiền tố mạng là /8, thì chúng thuộc cùng mạng, vì chia sẻ cùng network ID.
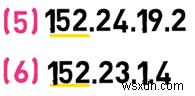
Ngược lại, nếu tiền tố mạng là /16, thì chúng có network ID khác nhau, và do đó không thuộc cùng mạng. Nhưng tiền tố ở giữa thì sao? Chúng có nằm cùng mạng với tiền tố /9? /14?
Cách tiếp cận câu hỏi này là chuyển byte thứ hai của các địa chỉ sang nhị phân. Với địa chỉ đầu, byte này là 24, nhị phân là:
00011000 Với địa chỉ thứ hai, byte thứ hai là 23, nhị phân là:
00010111 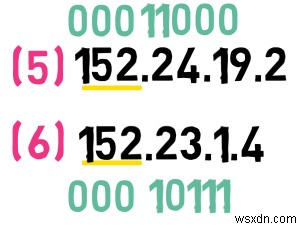
Bạn thấy 4 bit có ý nghĩa nhất trong byte thứ hai là giống nhau. Nếu cộng 8 bit đầu của địa chỉ, bạn thấy 12 bit có ý nghĩa nhất của các địa chỉ này giống nhau.
Vậy, nếu bạn có tiền tố mạng /11, các địa chỉ này có thuộc cùng mạng không?
Có, chúng thuộc – 11 bit có ý nghĩa nhất của chúng giống nhau.
Còn /13?
Không, với tiền tố mạng này, chúng không chia sẻ cùng nhận diện mạng, vì bit thứ 13 của chúng khác nhau.
Các địa chỉ IPv4 đặc biệt
Bây giờ bạn đã thoải mái với địa chỉ IP và mặt nạ mạng con, hãy khám phá một số địa chỉ IP có ý nghĩa đặc biệt.
Địa chỉ "Host này": 0.0.0.0
Địa chỉ 0.0.0.0 nghĩa là "host này" và dùng trong hai kịch bản:
Thứ nhất, khi máy khởi động và chưa có địa chỉ IP. Địa chỉ IP là địa chỉ logic cần gán cho máy. Trước khi gán, thiết bị không có địa chỉ IP nào. Nếu thiết bị cần giao tiếp ở giai đoạn này, nó có thể dùng địa chỉ đặc biệt này, 0.0.0.0.
Thứ hai, khi viết ứng dụng mạng cần lắng nghe kết nối đến trên tất cả giao diện mạng. Ví dụ, nếu máy có hai giao diện – một với IP 1.1.1.1, và một với 2.2.2.2 – lắng nghe trên địa chỉ 0.0.0.0 nghĩa là chấp nhận kết nối bất kể giao diện mạng nào nhận được.
Địa chỉ "Mạng này"
Một lớp địa chỉ đặc biệt khác là những địa chỉ bắt đầu bằng số không, nơi số không nghĩa là "mạng này."
Ví dụ, nếu bạn có máy với địa chỉ:
12.34.55.55 Và tiền tố mạng 16 bit, máy này có thể gửi gói tin đến thiết bị khác trên mạng dùng địa chỉ đầy đủ, ví dụ 12.34.66.66, hoặc thay thế dùng ký hiệu số không đặc biệt và gửi gói tin đến:
0.0.66.66 Điều này nghĩa là "gửi gói tin đến host 66.66 trên mạng này." Tất nhiên, người nhận cũng phải biết tiền tố mạng liên quan để diễn giải đúng địa chỉ này.
Địa chỉ Broadcast
Địa chỉ 255.255.255.255, nơi tất cả bit đặt thành 1, là địa chỉ của tất cả host trong mạng cục bộ – địa chỉ broadcast. Điều này tương tự địa chỉ broadcast trong Ethernet (FF:FF:FF:FF:FF:FF). Trong cả hai trường hợp, tất cả bit đều đặt thành 1.
Sử dụng nhận diện mạng phù hợp nơi phần host ID tất cả đặt thành 1 có thể dùng để gửi gói tin broadcast đến mạng từ xa. Ví dụ, xem xét mạng 12.34.0.0/16 và mạng khác với network ID 12.35.0.0/16. Nếu máy tại 12.34.55.55 muốn gửi gói tin đến tất cả thiết bị trong mạng kia, nó có thể dùng địa chỉ đích: 12.35.255.255.
Mặc dù điều này được phép theo đặc tả IP (RFC), thực tế tính năng này thường bị vô hiệu hóa vì có thể tạo lỗ hổng bảo mật.
Địa chỉ Loopback: 127.0.0.0/8
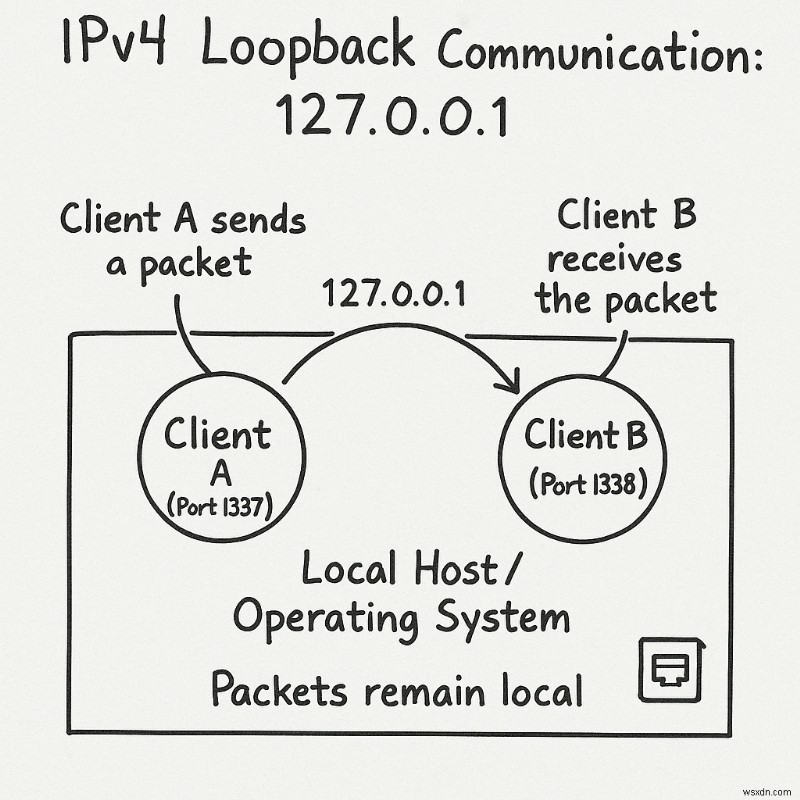
Tất cả địa chỉ trong mạng 127.0.0.0/8 (tức tất cả địa chỉ bắt đầu bằng 127) là địa chỉ loopback. Gói tin gửi đến bất kỳ địa chỉ nào trong này không được đặt lên mạng vật lý mà được xử lý cục bộ trong hệ điều hành. Điều này cực kỳ hữu ích cho phát triển và gỡ lỗi.
Ví dụ, khi phát triển chương trình chat đơn giản, bạn cần hai client trao đổi dữ liệu. Cách tiếp cận một là dùng hai máy vật lý khác nhau, nhưng này nhàm chán – bạn viết tin nhắn trên máy một, kiểm tra máy hai xem đã nhận chưa, rồi viết tin nhắn trên máy hai, quay lại máy một để xác nhận nhận.
Cách đơn giản hơn nhiều là dùng địa chỉ loopback. Cả hai client có thể chạy trên cùng một máy và kết nối với nhau. Bạn có thể chạy hai chương trình client khác nhau trên cùng máy vật lý và trao đổi tin nhắn giữa chúng mà không cần máy bổ sung.
Ví dụ, bạn có thể dùng địa chỉ 127.0.0.1, với một client lắng nghe cổng 1337 và client kia cổng 1338. Khi client A gửi gói tin đến client B, gói tin này không bao giờ rời card mạng của bạn mà nằm trong hệ điều hành. Client B nhận gói tin từ giao diện loopback như thể nó đã được nhận từ mạng vật lý.
Sau khi gỡ lỗi xong, mã client của bạn không cần thay đổi – sự khác biệt duy nhất là chúng sẽ giao tiếp dùng địa chỉ IP thật thay vì địa chỉ loopback.
Tóm tắt các địa chỉ IPv4 đặc biệt
Để tóm tắt các địa chỉ IPv4 đặc biệt bạn đã học:
Địa chỉ đặc biệtÝ nghĩaCách dùng0.0.0.0"Host này"Dùng khi khởi động hoặc lắng nghe trên tất cả giao diện Địa chỉ bắt đầu bằng 0"Mạng này"Gửi đến host trên mạng cục bộ 255.255.255.255BroadcastGửi đến tất cả host trên mạng cục bộ Network ID với tất cả 1 ở phần hostBroadcast có hướngGửi đến tất cả host trên mạng cụ thể 127.0.0.0/8LoopbackKiểm thử và gỡ lỗi không dùng mạng vật lý Phần tiếp theo bạn sẽ học về cấu trúc header IPv4.
Bây giờ bạn hiểu địa chỉ IP, mạng con, và địa chỉ đặc biệt, đã đến lúc kiểm tra chi tiết cấu trúc header IPv4.
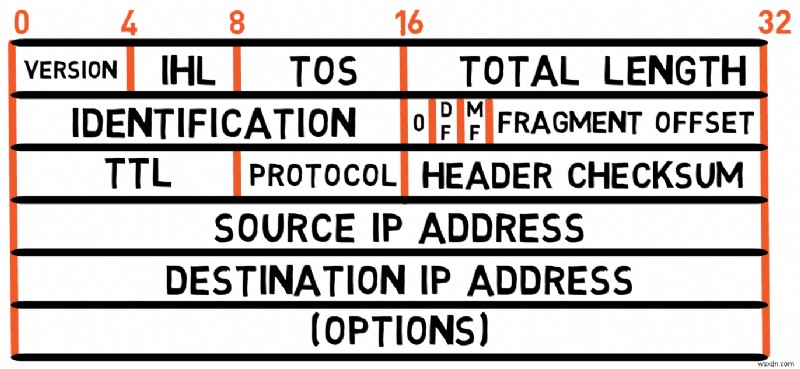
Sơ đồ trên cho thấy header IPv4 theo định nghĩa trong RFC 791. Hãy kiểm tra từng trường:
Version (4 bit)
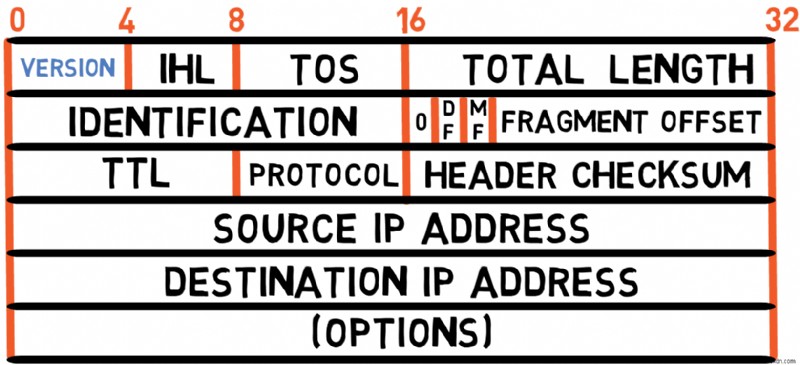
Header bắt đầu bằng trường Version, gồm 4 bit. Đối với gói tin IPv4, version là 4, nên trường này luôn mang giá trị 4 (hoặc 0100 nhị phân).
❓ Tại sao header bắt đầu bằng trường Version? 🤔
(Lưu ý – khi tôi bắt đầu câu bằng dấu ❓ – đó là câu hỏi dành cho bạn, khuyến khích bạn thử trả lời trước khi đọc tiếp).
Lý do là các trường còn lại có thể khác nhau tùy theo phiên bản. Nếu thiết bị mạng đọc gói tin IP và trường version mang giá trị 4, nó sẽ kỳ vọng phần còn lại của gói tin tuân theo cấu trúc IPv4. Nếu mang giá trị khác, như 6, các trường còn lại khác, như trong IPv6.
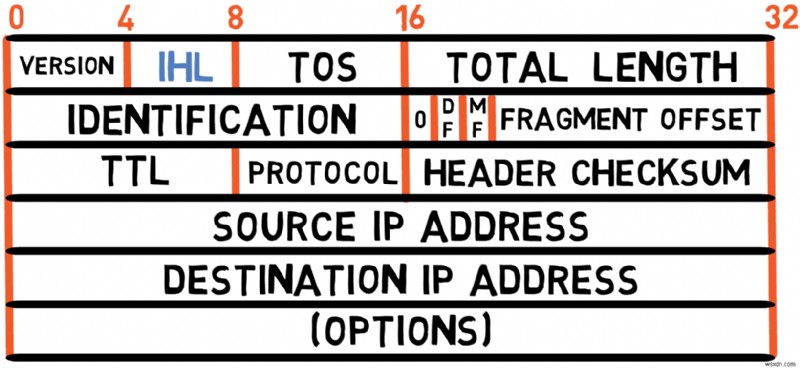
Trường này chỉ độ dài của chính header.
❓ Tại sao cần chỉ độ dài? 🤔
Khác với Ethernet, nơi kích thước header cố định, độ dài header IPv4 có thể thay đổi do các trường tùy chọn. Đối với gói tin IP không có tùy chọn đặc biệt, header gồm 20 byte, là trường hợp phổ biến nhất.
Trường IHL không chỉ độ dài tính bằng byte trực tiếp mà bằng đơn vị 4-byte word. Vậy để chỉ độ dài 20 byte, giá trị là 5 (5 × 4 = 20). Mã hóa này cho phép trường chỉ dùng 4 bit mà vẫn chỉ độ dài header lên đến 60 byte (khi IHL = 15).
Một gói tin IPv4 phổ biến do đó bắt đầu bằng byte 0x45 trong hệ thập lục phân, nghĩa là phiên bản 4 của giao thức IP, và header dài 20 byte.
Type of Service (TOS) (8 bit)
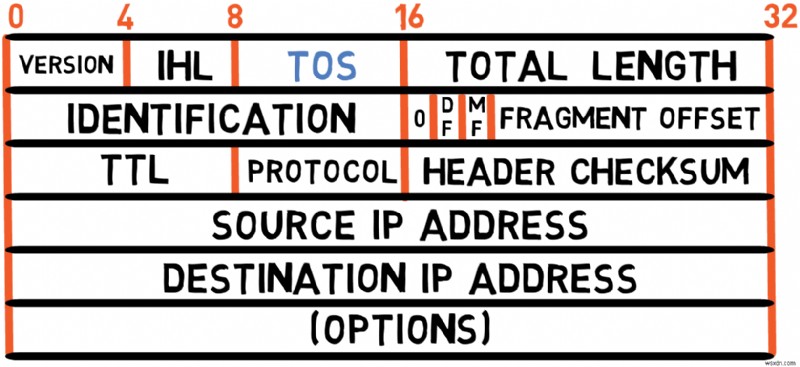
Ý tưởng đằng sau trường này là không phải gói tin nào cũng quan trọng như nhau. Bạn có thể muốn ưu tiên một số gói tin hơn những cái khác.
Ví dụ, gói tin mang dữ liệu thời gian thực (như giọng nói hoặc hội nghị video) nhạy cảm về thời gian hơn gói tin mang email hoặc tải file. Nếu router đang chịu tải cao, lý tưởng nhất nó nên ưu tiên gói tin nhạy cảm thời gian.
Trường Type of Service cho phép người gửi chỉ độ ưu tiên của gói tin. Tuy nhiên, trên Internet công cộng, trường này thường bị router bỏ qua vì bất kỳ người gửi nào cũng có thể đặt giá trị ưu tiên bất kỳ. Trong hầu hết trường hợp, trường này mang giá trị 0.
Total Length (16 bit)
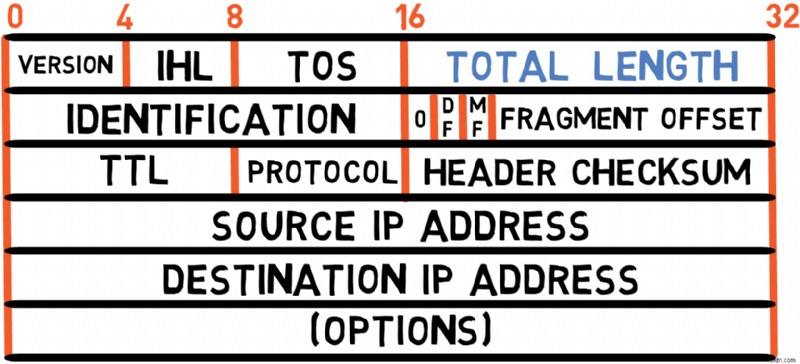
Trường này chỉ tổng độ dài gói tin IP, bao gồm cả header và payload (dữ liệu).
❓ Tại sao cần chỉ độ dài? 🤔
Rất tiếc, lớp IP không nhất thiết biết nếu một số byte trong gói tin thực tế là padding của lớp hai. Tôi đã mô tả chi tiết trong bài trước, nơi tôi chỉ ra trong giao thức Ethernet, một số trường hợp, thực thể Ethernet nhận không thể phân biệt byte nào thuộc payload và byte nào chỉ là padding. Lớp IP cần biết chính xác byte nào thuộc gói tin thực tế, do đó trường Total Length.
❓ Kích thước tối đa của gói tin IPv4 là bao nhiêu? 🤔
Vì trường này dài 16 bit, gói tin IPv4 tối đa chứa 2^16-1 byte, tức 65.535 byte, bao gồm header. Kích thước tối thiểu là 20 byte, chỉ gồm header không có tùy chọn hay payload.
Các trường phân mảnh (32 bit)
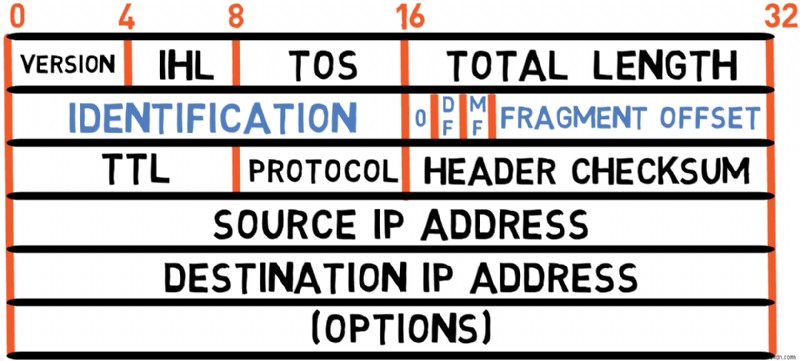
Bốn byte tiếp theo dành cho kiểm soát phân mảnh. Tôi sẽ bao gồm các trường này trong phần riêng, vì chủ đề phức tạp đáng được chú ý đặc biệt.
Time to Live (8 bit)
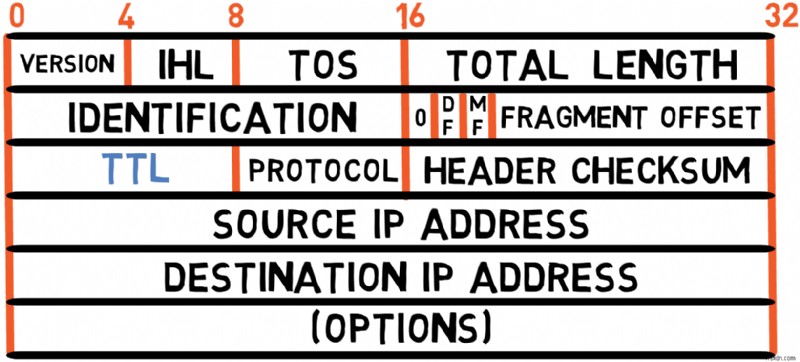
Dù tên gọi, trường này không đo thời gian thực mà là số nhảy định tuyến (routing hops) tối đa gói tin có thể đi qua trước khi bị loại bỏ.
Để hiểu mục đích, xem kịch bản: Nếu Máy A gửi gói tin đến Máy B qua loạt router, nhưng có vòng lặp định tuyến nơi Router 2 gửi đến Router 3, gửi đến Router 4, gửi quay lại Router 2, gói tin có thể lưu thông vô hạn, tiêu thụ băng thông và không bao giờ đến đích.
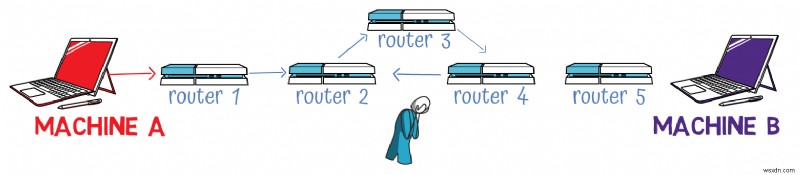
Trường TTL ngăn chặn điều này bằng cách đặt giới hạn số nhảy gói tin có thể thực hiện:
Người gửi đặt giá trị TTL ban đầu (thường
64hoặc128)Mỗi router xử lý gói tin giảm TTL đi
1Nếu router nhận gói tin với TTL =
1, nó giảm thành0và loại bỏ gói tinRouter sau đó gửi thông báo ICMP "Time Exceeded" trở lại người gửi ban đầu
Điều này không giải quyết vấn đề gốc của vòng lặp định tuyến, nhưng ngăn chặn gói tin lưu thông mãi mãi.
Trong IPv6, trường này được đổi tên "Hop Limit", mô tả chính xác hơn chức năng của nó.
Protocol (8 bit)
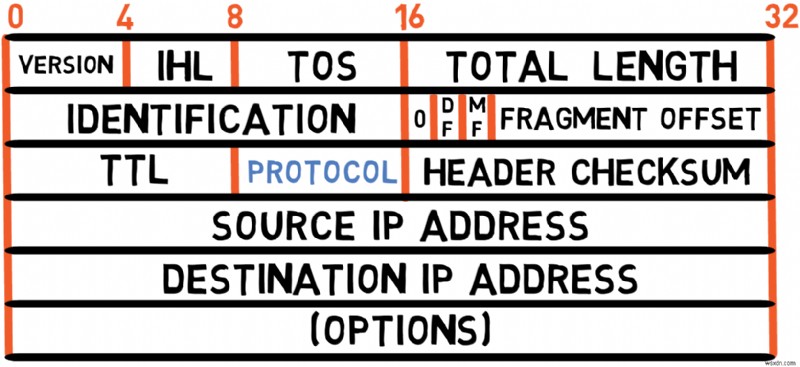
Trường này mô tả payload của gói tin IPv4. Ví dụ:
Giá trị
6nghĩa là payload là TCPGiá trị
17nghĩa là payload là UDP
Điều này giúp hệ thống nhận biết trình xử lý giao thức nào nên xử lý nội dung gói tin. Nó tương tự trường Type trong Ethernet, chỉ định giao thức của lớp được đóng gói trong khung Ethernet.
Header Checksum (16 bit)
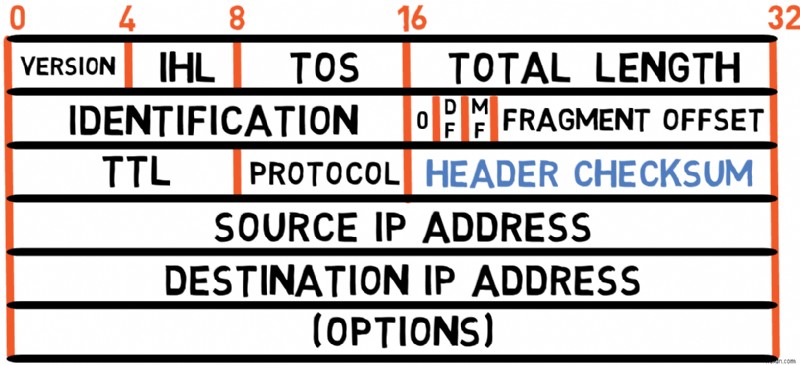
Đây là checksum 16-bit dùng để xác minh tính hợp lệ của header (tức trừ payload). Người gửi tính giá trị này dựa trên các trường header, và người nhận cũng tính để xác thực header được nhận đúng.
❓ Checksum phải tính lại bởi mỗi router. Tại sao? 🤔
Vì trường TTL thay đổi ở mỗi nhảy. Ví dụ, nếu gói tin bắt đầu TTL = 7, mỗi router sẽ:
Xác minh checksum hiện tại dựa trên TTL =
7Giảm TTL thành
6Tính checksum mới dựa trên TTL =
6Chuyển tiếp gói tin với checksum mới
Nếu xác minh checksum thất bại, thiết bị loại bỏ gói tin. Điều này ngăn chặn gói tin với header hỏng (có thể có địa chỉ đích sai, ví dụ) được chuyển tiếp.
Địa chỉ Nguồn và Đích (32 bit mỗi)
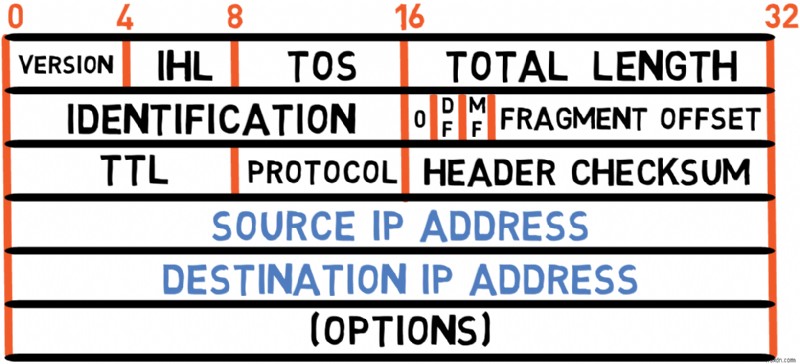
Các trường này chứa địa chỉ IPv4 nguồn và đích, tương ứng. Mỗi trường dài 4 byte (32 bit), như bạn đã học ở các phần trước về định địa chỉ IPv4.
Options (Độ dài biến đổi)
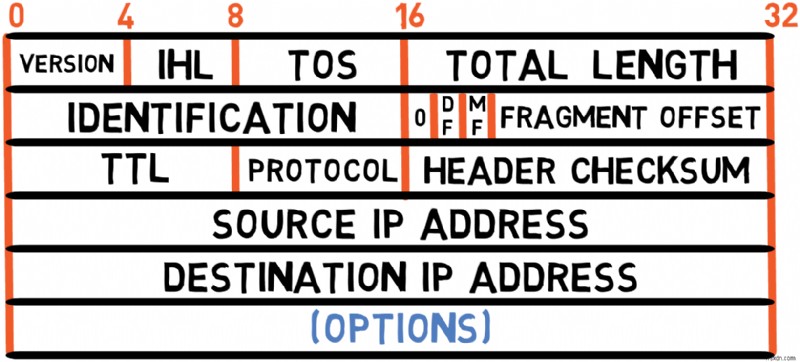
Hầu hết gói tin IPv4 không bao gồm tùy chọn, nhưng khi có, chúng cung cấp chức năng bổ sung:
Record Route: Mỗi router xử lý gói tin thêm địa chỉ của nó vào tùy chọn này, tạo dấu vết đường đi của gói tin
Source Routing: Cho phép người gửi chỉ định tuyến gói tin nên đi:
Strict Source Routing: Toàn bộ tuyến phải tuân theo chính xác
Loose Source Routing: Các router nhất định phải đi qua, nhưng đường chính xác giữa chúng linh hoạt
Padding
Trong một số trường hợp, header kết thúc bằng byte padding (thường 0).
❓ Tại sao header IPv4 có padding?🤔
Như đã giải thích, trường IHL chỉ độ dài header theo đơn vị 4-byte, nên tổng độ dài header phải là bội số của 4 byte. Nếu tùy chọn làm độ dài header không chia hết cho 4, byte padding (thường 0) được thêm để đạt bội số 4 tiếp theo.
Ví dụ, nếu bạn có 3 byte tùy chọn, bạn cần 1 byte padding để tổng độ dài header thành bội số 4 byte.
Bây giờ bạn đã học cấu trúc header IPv4, trừ các trường phân mảnh mà tôi sẽ bao gồm trong phần tiếp theo.
Header IPv4 đóng gói hiệu quả tất cả thông tin định tuyến và kiểm soát cần thiết vào cấu trúc nhỏ gọn, thường 20 byte (không có tùy chọn). Thiết kế này cho phép xử lý nhanh bởi router đồng thời cung cấp sự linh hoạt cần thiết cho giao tiếp Internet. Thật đáng ngạc nhiên IPv4 vẫn nổi bật như vậy, nhiều thập kỷ sau khi xuất bản.
Phần tiếp theo bạn sẽ học về phân mảnh IPv4.
Phân mảnh IPv4
Ở phần trước, bạn đã học hầu hết cấu trúc header IPv4, ngoại trừ 32 bit dành cho phân mảnh. Chủ đề này đáng được chú ý đặc biệt, vì nó tiết lộ khía cạnh quan trọng về cách gói tin IP di chuyển qua các mạng khác nhau.
Tại sao cần phân mảnh
Để hiểu phân mảnh là gì và tại sao cần nó, xem kịch bản mạng sau:
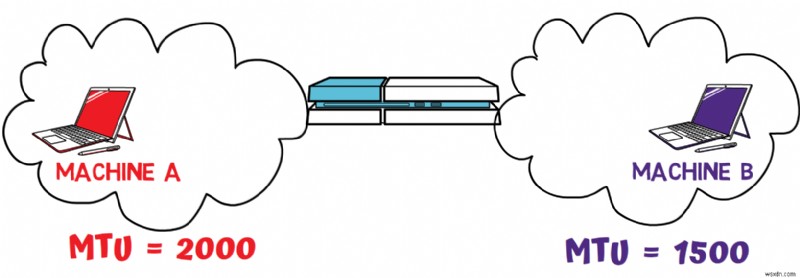
Trong sơ đồ này, bạn có hai mạng khác nhau, Máy A ở mạng một và Máy B ở mạng hai. Một router chuyển tiếp gói tin giữa hai mạng này.
Hai mạng này có Maximum Transmission Units (MTU) khác nhau. MTU là kích thước khung tối đa có thể truyền trong mạng. Ví dụ:
Máy B kết nối mạng Ethernet MTU
1500byteMáy A kết nối mạng khác MTU
2000byte
MTU khác nhau xuất phát từ giao thức và phần cứng khác nhau của các mạng. Ethernet có MTU 1500 byte. Kích thước tối đa này được chọn vì RAM đắt vào cuối những năm 1970 khi Ethernet được lên kế hoạch, và bộ nhận cần nhiều RAM hơn nếu khung có thể lớn hơn. Các mạng khác được thiết kế ở thời điểm khác nơi giá RAM có thể thấp hơn, hoặc chỉ có các yếu tố khác ảnh hưởng MTU.
Xét kịch bản: Máy A muốn gửi gói tin đến Máy B. Gói tin này dài 1800 byte. Từ góc độ A, không có vấn đề vì mạng của nó hỗ trợ gói tin cỡ này. Máy A truyền gói tin.
Khi router nhận gói tin này, nó gặp vấn đề: không thể đơn giản chuyển tiếp gói tin đến mạng B vì gói tin quá lớn cho MTU của mạng. Router phải phân mảnh gói tin – tách thành các mảnh nhỏ hơn lên đến 1500 byte, sau đó sẽ được lắp ráp lại bởi Máy B.
Cách phân mảnh hoạt động trong IP
Xét thêm kịch bản. Router cần lấy gói tin IP 1800 byte và tách thành hai mảnh, mỗi mảnh lên đến 1500 byte. Nếu Máy A gửi gói tin 1800 byte khác đến Máy B, router cũng phải tách cái đó – kết quả bốn mảnh khác nhau sẽ được lắp ráp thành hai gói tin riêng biệt.
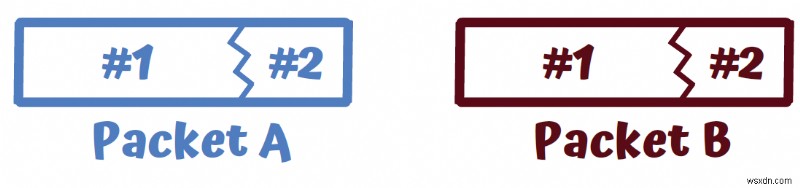
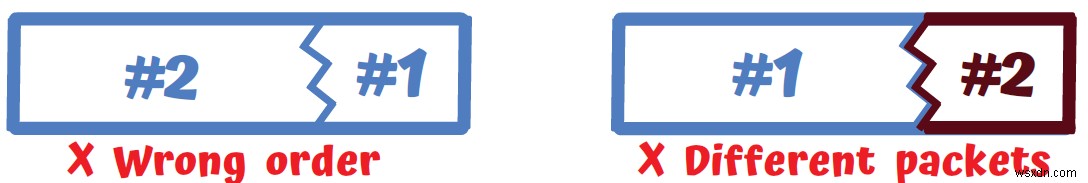
Khi Máy B nhận các mảnh này, nó phải đảm bảo lắp ráp mảnh #1 với mảnh #2 của gói tin A, và mảnh #1 với mảnh #2 của gói tin B – chứ không phải, ví dụ, mảnh #1 của gói tin A với mảnh #2 của gói tin B. Nó cũng phải lắp ráp theo thứ tự đúng – cấu trúc gói tin gồm #1#2 chứ không phải #2#1.
Trường Identification
Trước hết, tập trung đảm bảo Máy B lắp ráp các mảnh của cùng gói tin (ví dụ mảnh #1 và #2 của gói tin A, thay vì mảnh #1 của A và mảnh #2 của B). Điều này đạt được bằng trường identification của IPv4. Các mảnh thuộc cùng gói tin sẽ có cùng giá trị identification. Ví dụ, cả hai mảnh của gói tin A có identification = 100, và cả hai mảnh của gói tin B có identification = 200.
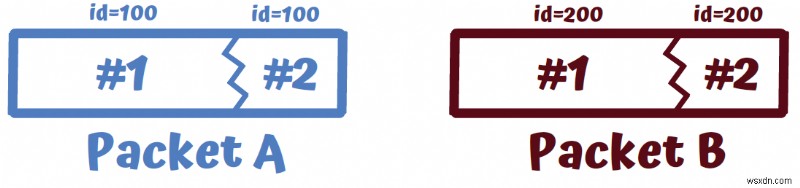
Quan trọng lưu ý: chia sẻ giá trị identification không đủ để mảnh thuộc cùng gói tin. Các mảnh cùng gói tin phải cũng chia sẻ:
Cùng địa chỉ IP nguồn
Cùng địa chỉ IP đích
Cùng giá trị protocol (chỉ payload là TCP, UDP, v.v.)
Fragment Offset
Vì IP là giao thức không kết nối, không đảm bảo mảnh đến Máy B theo thứ tự đúng. Mảnh #2 của gói tin A có thể đến trước mảnh #1. Để xử lý vấn đề này, mỗi mảnh mang trường Offset, chỉ độ lệch từ đầu gói tin gốc.
Trường Offset gồm 13 bit, nghĩa là mang giá trị từ 0 đến 8191 (2^13-1). Điều này đặt ra vấn đề tiềm ẩn, vì kích thước tối đa gói tin IP có thể 65.535 byte (vì trường Total Length của header IP gồm 16 bit).
Để giải quyết hạn chế này, giá trị mã hóa trong trường Offset thực tế nhân với 8 (2^3). Nghĩa là kích thước tối thiểu mảnh là 8 byte, trừ mảnh cuối cùng.
❓ Tại sao gói tin IP mang offset tính bằng byte chia 8, thay vì chỉ số thứ tự mảnh?🤔
Dù dùng số thứ tự có vẻ đơn giản hơn, nó sẽ tạo vấn đề khi gói tin cần phân mảnh nhiều lần.
Ví dụ, nếu Máy A gửi gói tin đến router đầu, phân mảnh thành 1480 byte và 320 byte, và các mảnh này gửi đến router khác cần phân mảnh nữa thành mảnh nhỏ hơn, bạn sẽ đánh số chúng như thế nào?
Với offset byte, giải pháp đơn giản – nếu mảnh đầu offset 0 và mảnh tiếp theo offset 1480, nếu cần tách thành mảnh tối đa 800 byte, ta có:
Mảnh đầu:
800byte offset0Mảnh hai:
680byte offset800Mảnh ba:
320byte offset1480
Cờ More Fragments và Don't Fragment
Khi Máy B nhận một mảnh, nó cần biết đây là gói tin hoàn chỉnh hay còn mong đợi mảnh thêm. Cho mục đích này, mỗi mảnh IP mang bit More Fragments (MF) đặt thành 1 cho mọi mảnh không phải mảnh cuối của gói tin. Đối với mảnh cuối, đặt thành 0.
Trường hợp gói tin gồm một mảnh duy nhất – bit MF sẽ đặt 0, và trường offset cũng giữ giá trị 0 (tức 13 bit 0).
Bit khác liên quan phân mảnh là bit Don't Fragment (DF). Khi cờ này bật, thiết bị trung gian không nên phân mảnh gói tin gốc, ngay cả khi vượt quá MTU. Thay vào đó, chúng nên loại bỏ nó và thường gửi thông báo ICMP "Fragmentation Needed" về nguồn.
Trong ví dụ, nếu Máy A đặt bit Don't Fragment = 1, router sẽ loại bỏ gói tin, và thông báo cho Máy A.
Lưu ý ngay sau trường identification và trước cờ DF, có bit dự trữ đặt 0. Bit này được dự trữ phòng khi cần trong tương lai, lý do không rõ đối với tác giả gốc của IPv4.
Ví dụ phân mảnh
Xét lại ví dụ – Máy A ở mạng MTU 2000, Máy B ở mạng MTU 1500. Máy A gửi gói tin 1800 byte.
❓ Bạn có thể điền giá trị vào các bảng này?
Mảnh đầu:
Total Length Identification Don't Fragment More Fragments OffsetMảnh hai:
Total Length Identification Don't Fragment More Fragments OffsetVới ví dụ trên, giá trị các trường phân mảnh liên quan trong IP như sau:
Mảnh đầu:
Total Length:
1500(bao gồm20byte header IP, nên1480byte payload)Identification:
1337(giá trị tùy ý)Don't Fragment bit:
0(tắt, cho phép phân mảnh thêm nếu cần)More Fragments bit:
1(bật, vì không phải mảnh cuối)Offset:
0(là mảnh đầu)
Mảnh hai:
Total Length:
340(bao gồm20byte header IP, nên320byte payload – cộng với mảnh đầu đạt1800byte payload)Identification:
1337(giống mảnh đầu, chỉ chúng thuộc nhau)Don't Fragment bit:
0(tắt, cho phép phân mảnh thêm nếu cần)More Fragments bit:
0(tắt, vì là mảnh cuối)Offset:
185(1480/8 = 185, hoặc0xB9hex)
Phân mảnh IPv4 – Tóm tắt
Bạn đã học phần cuối của Header IPv4: phân mảnh. Phân mảnh cần thiết để gói tin IP đi qua mạng với MTU khác nhau. Header IPv4 bao gồm một số trường chuyên biệt hỗ trợ phân mảnh:
Identification (16 bit): Xác định mảnh nào thuộc nhau
Flags (3 bit): Bao gồm cờ "More Fragments" và "Don't Fragment"
Fragment Offset (13 bit): Chỉ vị trí mảnh trong gói tin gốc
Với kiến thức này, bạn hiểu mọi bit và byte của header IPv4 và cách gói tin IP đi qua mạng với đặc điểm khác nhau.
Tóm tắt – IPv4
Trong hướng dẫn toàn diện này về IPv4, bạn đã học về các khối xây dựng cơ bản của giao tiếp Internet. Hãy tóm tắt khái niệm chính:
Định địa chỉ và cấu trúc mạng
Địa chỉ IPv4 là số 32-bit thường viết ký hiệu thập phân dấu chấm
Mạng có thể xác định bằng các phương pháp:
Phương pháp độ dài cố định (lịch sử)
Định địa chỉ theo lớp (A, B, C, D, E)
CIDR (phương pháp hiện đại cho phép kích thước mạng linh hoạt)
Địa chỉ đặc biệt phục vụ mục đích cụ thể:
0.0.0.0cho "host này"127.0.0.0/8cho loopback255.255.255.255cho broadcast
Header chứa các trường quan trọng cho định tuyến và xử lý gói tin:
Version và IHL để diễn giải header
Type of Service cho ưu tiên lưu lượng
Total Length cho kích thước gói tin
Các trường kiểm soát phân mảnh
TTL ngăn vòng lặp định tuyến vô hạn
Protocol xác định giao thức được đóng gói
Checksum phát hiện lỗi
Địa chỉ nguồn và đích
Phân mảnh
Cho phép gói tin IPv4 đi qua mạng với MTU khác nhau
Sử dụng ba trường chính:
Identification nhóm mảnh
Flags kiểm soát phân mảnh
Fragment Offset lắp ráp gói tin
Lời kết
Mặc dù IPv4 có hạn chế, đặc biệt là ràng buộc không gian địa chỉ, thiết kế thanh lịch và tính năng vững chắc đã cho phép nó vẫn là xương sống của Internet hơn bốn thập kỷ. Hiểu IPv4 cung cấp bối cảnh thiết yếu làm việc với mạng hiện đại và giúp chuyển đổi sang giao thức mới như IPv6.
Về tác giả
Omer Rosenbaum là Giám đốc Công nghệ của Swimm. Ông là tác giả kênh YouTube Brief. Ông cũng là chuyên gia đào tạo an ninh mạng và người sáng lập Checkpoint Security Academy. Ông tác giả Gitting Things Done (tiếng Anh) và Computer Networks (tiếng Hebrew). Bạn có thể tìm ông trên Twitter.
Tài liệu tham khảo bổ sung
- Computer Networks Playlist - trên kênh Brief của tôi
Học lập trình miễn phí. Chương trình mã nguồn mở của freeCodeCamp đã giúp hơn 40.000 người tìm được việc làm với tư cách là nhà phát triển. Bắt đầu ngay