
Windows Command Processor là dịch vụ Windows cần thiết liên quan đến command prompt, tự động chạy khi khởi động. Việc xóa nó khỏi khởi động hoặc kill tiến trình có thể khiến PC bị treo hoặc sập. Tuy nhiên, tác giả mã độc như virus, worm, trojan cố tình đặt tên tiến trình trùng với file hệ thống để né tránh phát hiện. Vì vậy, nhiều người báo cáo bị phiền toái bởi cửa sổ bật lên "Windows Command Processor". Nhiều người báo cáo cửa sổ này xuất hiện khi đang cố gắng chạy trình duyệt hoặc file tải từ mạng.
Windows Command Processor là gì?
Nếu Windows Command Processor là file hệ thống hợp pháp, tại sao lại có cửa sổ bật lên? Nếu bạn gặp vấn đề này, có thể do mã độc. Khi được thực thi, mã độc này liên tục bật cửa sổ yêu cầu cấp phép mở Windows Command Processor. Nhấn Cancel không ngăn chặn được vì nó xuất hiện lại sau giây lát, rất khó chịu. Thậm chí phần mềm diệt virus như AVG, Avira hay Norton cũng không thể ngăn cửa sổ này.
Mã độc Windows Command Processor này được báo cáo là trojan, có thể mời thêm mối đe dọa qua mạng, làm chậm PC, treo máy và thậm chí làm tê liệt chương trình diệt virus và anti-spyware. Bằng cách thêm mục registry, virus này tự thêm vào danh sách khởi động để chạy tự động mỗi khi khởi động lại PC.
Dưới đây là cách loại bỏ mã độc này. Thực hiện tuần tự; nếu phương pháp 1 không hiệu quả, hãy thử phương pháp tiếp theo.
Phương pháp 1: Xóa file virus thủ công
Hầu hết mã độc tự nhân bản ẩn trong thư mục appdata. Từ đây, chúng có thể tự chạy khi khởi động, khiến việc xóa chúng trở nên khó khăn nếu không dừng tiến trình trước. May mắn là Safe Mode chỉ khởi động các chương trình thiết yếu để chạy Windows (dù cả antivirus và card mạng cũng không chạy trong safe mode). Điều này giúp dễ dàng xóa mã độc.
- Chuột phải vào thanh taskbar và chọn 'Start task manager'.
- Trong task manager, chuyển tab Processes và tìm các tiến trình đáng ngờ với tên ngẫu nhiên. Điều này giúp xác định mã độc sau này.
- Bạn cũng có thể vào Registry Editor tìm các mục đáng ngờ. Nhấn Windows Key + R để mở Run, gõ regedit và Enter, sau đó truy cập khóa này và tìm mục đáng ngờ: HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
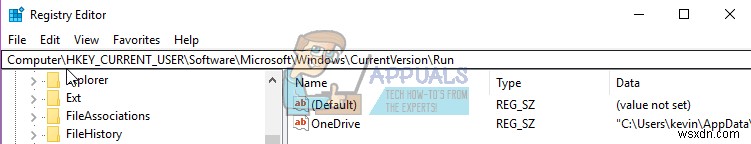
Hoặc thực hiện clean boot theo hướng dẫn tại đây - Trên Windows 10 và 8, giữ Shift và khởi động lại PC (Trên Windows 7 và cũ hơn, khởi động lại và nhấn F8 khi boot). Sẽ hiện menu boot options. Bạn có thể xem hướng dẫn boot vào safe mode tại đây.
- Chọn 'Safe mode' và nhấn Enter.
- Đi đến thư mục C:\Users\'Your UserName'\AppData\Roaming và tìm file thực thi (exe) và file có tên ngẫu nhiên. Bạn sẽ thấy các file được tạo ngẫu nhiên bởi mã độc, với tên khá ngắn như "sadfispodcixg" hoặc "gsdgsodpgsd" hoặc "gfdilfgd" hoặc "fsayopphnkpmiicu" hoặc "labsdhtv" nên dễ nhận biết. Xóa các file này. Xóa cả thư mục liên quan, file .txt hoặc log.
- Đi đến C:\Users\'Your UserName'\AppData\Local và làm tương tự.
- Đi đến C:\Users\'Your UserName'\AppData\Local\Temp và làm tương tự. Bạn có thể xóa toàn bộ thư mục này vì chỉ chứa file tạm do chương trình tạo ra.
- Sau khi hoàn tất, khởi động lại PC.
Phương pháp 2: Dùng MalwareBytes, AdwCleaner và Combofix để quét và sửa PC
Nếu phần mềm antivirus không tự động tìm thấy mã độc này, bạn có thể dùng MalwareBytes và AdwCleaner. Combofix là quét sâu hơn, sẽ quét file và registry và cố gắng sửa chữa. Nếu bước 1 không hiệu quả, hãy thử bước 2.
Bước 1: Quét bằng MalwareBytes và AdwCleaner
- Tải và cài đặt MalwareBytes từ đây.
- Tải và cài đặt AdwCleaner từ đây.
- Trên Windows 10 và 8, giữ Shift và khởi động lại PC (Trên Windows 7 và cũ hơn, khởi động lại và nhấn F8 khi boot). Chọn boot vào 'Safe mode with networking'.
- Sau khi boot vào safe mode, mở MalwareBytes và thực hiện Full Scan. Xem hướng dẫn chi tiết cách dùng MalwareBytes tại đây.
- Mở AdwCleaner và thực hiện Full Scan. Xem hướng dẫn chi tiết cách dùng AdwCleaner tại đây.
- Xóa toàn bộ mã độc được tìm thấy. Phiên bản mới nhất của hai phần mềm chống mã độc và gián điệp này sẽ dọn sạch PC của bạn.
Bước 2: Quét với Combofix
- Nếu không tìm thấy mã độc hoặc vấn đề chưa được khắc phục, bạn cần chạy Combofix.
- Điều quan trọng nhất khi chạy nó là tắt tất cả chương trình diệt virus và chạy Combofix từ Desktop.
- Double click vào combofix trên Desktop để chạy. Đồng ý với tuyên bố miễn trừ trách nhiệm.
- Combofix sẽ tạo điểm khôi phục hệ thống và backup registry phòng khi có sự cố.
- Combofix sẽ quét PC và thử phát hiện xem Windows Recovery Console đã cài đặt chưa. Nếu chưa, sẽ có thông báo yêu cầu cài đặt qua kết nối internet. Nhấn 'Yes'.
- Sau khi cài đặt, sẽ có lời nhắc khác. Nhấn yes để quét mã độc.
- Combofix sẽ quét PC tìm các nhiễm biết từ giai đoạn 1 đến 50.
- File log sẽ được tạo ra.
- Có thể ComboFix, ngay từ lần chạy đầu tiên, đã khắc phục vấn đề bạn gặp, nhưng bạn có thể kiểm tra file log để lấy hướng dẫn thêm.
- Hướng dẫn phổ biến trong file log là cập nhật hoặc gỡ bỏ các chương trình cũ dễ bị tấn công, ví dụ Adobe Reader và Java.
- Nhấn phím Windows logo + R để mở "run box".
- Gõ 'ComboFix /uninstall' và nhấn Enter.
- Thao tác này sẽ gỡ Combofix, xóa thư mục và file liên quan, ẩn phần mở rộng file, ẩn file hệ thống/ẩn và xóa cache System Restore, tạo điểm khôi phục mới.
PS: Nếu bạn đã tạo điểm khôi phục hệ thống, bạn có thể dùng nó để quay lại lúc PC hoạt động bình thường. Bạn có thể mất một số chương trình, nhưng dữ liệu cá nhân sẽ giữ nguyên. Chỉ cần gõ 'restore' trong menu Start và chọn 'System Restore' rồi làm theo hướng dẫn để reset hệ thống về thời điểm hoạt động tốt.