
Cuộc tấn công mạng tinh vi liên tục nhằm vào cá nhân và các tổ chức lớn — bao gồm quân đội Mỹ — cho thấy các mối đe dọa tiến triển nhanh chóng không chỉ đe dọa người tiêu dùng mà còn cả các tổ chức có nguồn lực và được bảo vệ tốt nhất. Tìm hiểu thêm về các virus và mã độc mới nhất, tại sao lừa đảo và tấn công phishing trở thành vectơ tấn công bền bỉ, và AI đang thay đổi cảnh quan đe dọa như thế nào.
Virus máy tính, mã độc và các mối đe dọa khác hiện tại năm 2024
Cảnh quan đe dọa liên tục phát triển khi tội phạm mạng tìm cách mới để đưa virus máy tính hiện đại và mã độc khác lên thiết bị và mạng. Nhưng hằng số duy nhất là mối đe dọa mã độc tiếp tục tăng trưởng và tiến hóa.
Một sự phát triển nổi bật năm 2023 là về ransomware (mã độc勒索), tháng 3 đã phá vỡ kỷ lục tấn công ransomware với mức tăng 62% so với cùng kỳ năm trước. Xu hướng này tiếp diễn rộng rãi năm 2024, với tấn công ransomware ở mức cao kỷ lục tháng qua tháng và năm qua năm.
Nhưng trong khi ransomware có thể là cách yêu thích của tin tặc để獲利 từ tội phạm mạng, các loại mã độc khác vẫn là nỗi ám ảnh thường trực, và các vectơ tấn công ngày càng tinh vi bao gồm trojan và tải xuống drive-by khiến mọi loại mã độc khó phòng thủ hơn.
Dưới đây là 7 mối đe dọa mã độc máy tính hàng đầu cần cảnh giác năm 2024:
RaaS
LockBit 3.0
8Base
SocGholish
Clop
Akira
Ransomware Cập Nhật Windows (Cyborg)
1. RaaS
Trước đây, ransomware bị giới hạn ở những kẻ xấu có kiến thức và khả năng tự tạo phần mềm. Điều đó đã thay đổi với sự trỗi dậy của Ransomware as a Service (RaaS — Ransomware dưới dạng dịch vụ). Bất kỳ ai hiện nay cũng có thể trả tiền cho "chuyên gia" thực hiện các cuộc tấn công tinh vi cho họ.
RaaS là xu hướng đáng lo ngại vì nó cung cấp công cụ mã độc tinh vi cho tin tặc ít hoặc không có kinh nghiệm, giúp tấn công ransomware lan rộng và khó dự đoán hơn. Khi mức độ truy cập mới này vào mã độc phát triển, số lượng cuộc tấn công bất ngờ và thất thường do các nhóm RaaS cho phép looks set to increase in the coming years.
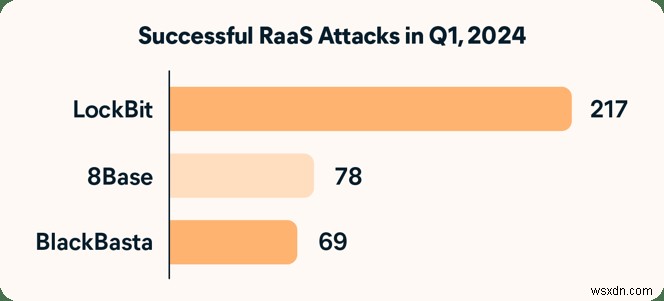
LockBit vẫn là RaaS thành lập và phổ biến nhất trong quý 1 năm 2024, với 217 cuộc tấn công khai thác thành công được công khai, chiếm nhiều cuộc tấn công RaaS hơn tổng cộng của 8Base và BlackBasta — hai nhóm ransomware lớn tiếp theo.
2. LockBit 3.0
Nhóm ransomware LockBit hoạt động từ năm 2020. Điều khiến LockBit 3.0 khác biệt so với các phiên bản trước của phần mềm độc hại của nhóm là nó đã trở nên mô-đun, nghĩa là mã độc lây nhiễm hệ thống theo từng giai đoạn, khiến nó khó phát hiện và ngăn chặn hơn nhiều so với các phiên bản cũ kém bí mật hơn.
Dưới đây là cái nhìn gần hơn về các sự cố LockBit gần đây:
LockBit được dùng để đánh cắp 3.000 bản vẽ và sơ đồ từ Maximum Industries, nhà sản xuất bộ phận SpaceX.
Khẳng định của nhóm LockBit rằng họ đã lấy dữ liệu từ TSMC, nhà sản xuất bán dẫn, và yêu cầu tiền chuộc 70 triệu USD.
Phát hiện biến thể phụ mới của LockBit 3.0 với tính năng tự lan truyền mô phỏng sự lan truyền của virus máy tính truyền thống.
Sau khi Cơ quan Tội phạm Quốc gia Anh (NCA), FBI, và Europol tổ chức phá hoại chung chống lại hoạt động LockBit, bao gồm kiểm soát các trang web do nhóm ransomware sử dụng, LockBit đã tấn công từ máy chủ mới sử dụng bộ mã hóa cập nhật.
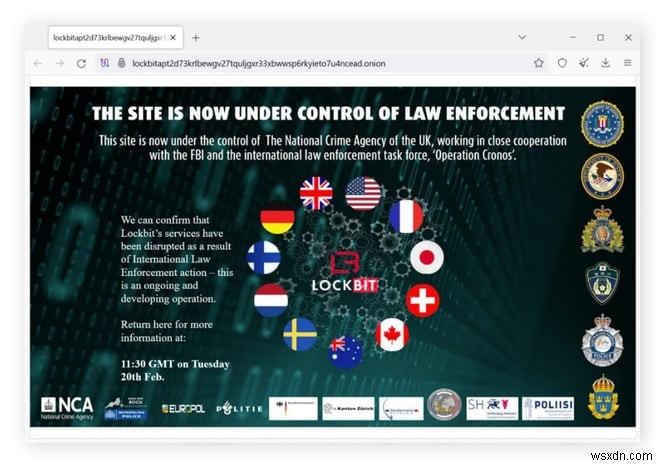 Thông báo trên trang web LockBit bị cơ quan thực thi pháp luật tịch thu. Nguồn: Báo cáo Đe dọa Avast 2024 và BBC.
3. 8Base
Nhóm ransomware 8Base hoạt động từ tháng 3 năm 2022, với hơn 356 nạn nhân bị tấn công vào tháng 5 năm 2024. Nhóm thu hút sự chú ý đáng kể vào tháng 6 năm 2023 sau sự gia tăng hoạt động mạnh mẽ.
8Base xu hướng nhắm mục tiêu doanh nghiệp với phương pháp勒索 kép — đánh cắp và mã hóa dữ liệu trước khi sử dụng thủ đoạn "đ点名羞辱" để buộc trả tiền chuộc. Họ có điểm tương đồng với nhóm khác, RansomHouse, dẫn đến lời đồn rằng 8Base là phân nhánh. Và vẫn còn bất định về ý định và cách tiếp cận đằng sau 8Base.
4. SocGholish
SocGholish chiếm 60% trong top 10 chủng mã độc ảnh hưởng đến người dùng Windows đầu năm 2024, khiến nó trở thành một trong những mối đe dọa lớn nhất năm nay. Còn gọi là FakeUpdates, SocGholish tồn tại từ ít nhất năm 2017.
Đây là một downloader (bộ tải xuống) được phân phối bằng drive-by-download (tải xuống lái xe), nơi người dùng vô tình tải mã độc từ trang web bị xâm phạm hoặc độc hại, sau khi bị lừa nhấp vào liên kết cập nhật trình duyệt hoặc phần mềm giả.
Cách tấn công mã độc SocGholish thường diễn ra:
Cập nhật trình duyệt giả: Tin tặc tạo trang web độc hại hoặc xâm phạm trang web hợp pháp để hiển thị cảnh báo cập nhật phần mềm giả mạo gần giống thông báo cập nhật thật từ các trình duyệt phổ biến.
Tải xuống độc hại: Nếu người dùng tin vào cập nhật giả, họ sẽ được chuyển hướng đến trang tải xuống, và tệp tin tưởng vô hại được tải xuống và thực thi mà không cần tương tác thêm.
Mã độc thứ cấp: Mã độc thứ cấp như trojan truy cập từ xa (RATs) có thể được triển khai để kiểm soát hệ thống hoặc đánh cắp dữ liệu nhạy cảm.
5. Clop
Ransomware Clop (còn gọi là CLOP, Cl0p, và TA505) được coi là một trong những mối đe dọa nguy hiểm nhất đối với an ninh dữ liệu ngày nay. Đây là phiên bản hiện đại của CryptoMix, được xác định lần đầu năm 2016, nhắm vào máy tính Windows. Nhóm Nga chịu trách nhiệm về ransomware đã tuyên bố sở hữu nhiều vụ vi phạm dữ liệu lớn, bao gồm tấn công BBC và British Airways.
Mối nguy hiểm do ransomware Clop tạo ra làm tiêu đề báo suốt năm 2023, khi mã độc này nhắm vào nhiều doanh nghiệp, cơ quan chính quyền liên bang Mỹ, và chính quyền bang Minnesota và Illinois. Đại học Johns Hopkins tại Baltimore và hệ thống đại học toàn bang Georgia cũng là nạn nhân của tấn công Clop trong cùng giai đoạn.
"Nhóm Nga chịu trách nhiệm (cho Clop) đã tuyên bố sở hữu nhiều vụ vi phạm dữ liệu lớn, bao gồm tấn công BBC và British Airways."
Đáp lại, CISA và FBI đã công bố cảnh báo về nhóm ransomware Clop, tiết lộ tội phạm mạng đã dùng tiêm SQL để khai thác lỗ hổng trong phần mềm truyền dữ liệu MOVEit. Lỗ hổng cho phép họ truy cập dữ liệu do dịch vụ lưu trữ, bao gồm thông tin nhạy cảm về cơ quan chính quyền và người dùng cá nhân.
6. Akira
Akira là một trong những mối đe dọa ransomware mới nổi thu hút sự chú ý đại chúng nhờ danh tiếng đòi tiền chuộc hàng trăm triệu USD. Vì mức phí khổng lồ này, nạn nhân doanh nghiệp khó lòng thấy lại dữ liệu bị đánh cắp — trừ khi nó được công khai trên trang web của nhóm trên dark web.
Akira là mối đe dọa mạng mới nổi đáng lo ngại và đã được liên kết với một số tấn công cao cấp, bao gồm:
Một cuộc tấn công lớn vào Đại học Mercer tại Georgia.
Việc lấy cắp 543 GB dữ liệu từ trang web Hệ thống Trường học Công Middlesex tại Virginia.
Mã hóa và勒索 máy chủ, log, và thông tin cá nhân nhân viên tại Ngân hàng Phát triển Nam Phi.
7. Ransomware Cập Nhật Windows (Cyborg)
Một trong những nguyên tắc cơ bản của an ninh mạng là đảm bảo thiết bị chạy hệ điều hành và phần mềm mới nhất. Nhưng một số tin tận lợi dụng điều này để tấn công nạn nhân bằng bản cập nhật giả chứa mã độc.
Mặc dù ransomware cập nhật Windows không phải vectơ tấn công mới, ransomware đổi mới tiếp tục được phát triển để khai thác email cập nhật cài đặt giả mạo từ các công ty phần mềm uy tín như Microsoft.
Một trong những loại mã độc phổ biến nhất dùng trong các cuộc tấn công này gọi là ransomware Cyborg, một dạng ransomware khá điển hình lần đầu xuất hiện năm 2019. Khi kích hoạt, Cyborg quét qua máy tính đích, mã hóa mọi tệp tin nó tìm thấy.
Hoạt động đe dọa toàn cầu
Quy mô mối đe dọa do mã độc tạo ra là mối quan tâm nghiêm trọng cho cả cá nhân và tổ chức trên toàn thế giới. Theo Báo cáo Đe dọa Gen từ quý 2 năm 2024, có mức tăng 46% so với cùng kỳ năm trước về số cuộc tấn công mạng được quan sát trong giai đoạn tháng 4-6, với lừa đảo là mối đe dọa chủ đạo và trình duyệt/web là bề mặt tấn công chính.
Hoạt động tấn công mạng rộng khắp được phản ánh trong Báo cáo Rủi ro Con người SoSafe 2024, cho thấy một nửa tổ chức được khảo sát đã từng bị tấn công thành công trong ba năm qua. Tiềm năng tấn công cấp hệ thống tàn phá được gạch đầu dòng bằng nghiên cứu 2023 cho thấy 43% tất cả tấn công ransomware truy cập PowerShell, trong khi惊人的 91% tất cả tấn công lấy cắp dữ liệu.
Mối đe dọa không giới hạn ở công ty và tổ chức tư nhân. Quân đội Mỹ đang chủ động tìm kiếm mã độc trong hệ thống được cho là do tác nhân Trung Quốc gieo cấy. Nếu không được kiểm soát, quan chức hành chính Mỹ lo ngại mã độc có thể làm gián đoạn lưới điện, hệ thống truyền thông, cấp nước, và cơ sở hạ tầng quân sự và dân sự quan trọng khác.
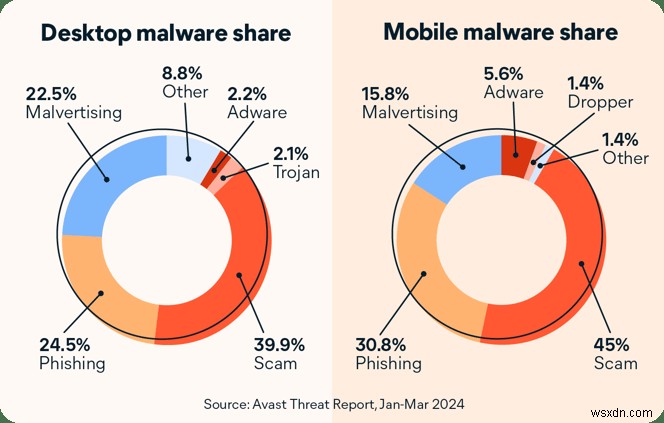
Ngoài ra, kỹ thuật xã hội (social engineering) hiện là vectơ tấn công chính cho mã độc di động và desktop, nghĩa là lừa đảo và liên lạc phishing lấn át nguy hiểm do mã độc truyền thống như trojan hay adware. Nói cách khác, thay vì lỗ hổng phần mềm, con người hiện là cổng khai thác bị lợi dụng nhiều nhất cho virus và mã độc khác.
Để biết thêm, hãy xem timeline các cuộc tấn công mạng đáng kể ảnh hưởng đến cơ quan chính phủ và mục tiêu giá trị cao trên toàn cầu của Trung tâm Nghiên cứu Chiến lược và Quốc tế (CSIS).
May mắn thay, các công cụ an ninh mạng mới nhất có thể giúp ngăn chặn tấn công từ các mối đe dọa mới và đang nổi lên. Báo cáo Đe dọa Avast quý 1 năm 2024 cho thấy Avast đã chặn hơn 3 tỷ cuộc tấn công và hơn 500 triệu URL nguy hiểm trong giai đoạn ba tháng.
Tương lai của virus và mã độc dựa trên AI
Một trong những thách thức lớn nhất trong an ninh mạng ngày nay là sự trỗi dậy của virus và mã độc dựa trên AI được tạo ra nhờ công cụ hack AI tùy chỉnh như Worm GPT.
BlackMamba
Các nhà nghiên cứu đã phát triển mã độc proof-of-concept tinh vi tên BlackMamba có thể tận dụng trí tuệ nhân tạo để tạo động tải trọng độc hại. Cách tiếp cận độc đáo này khiến phát hiện trở nên khó khăn, vì mã độc có thể thay đổi chữ ký để né tránh phòng thủ truyền thống.
BlackMamba có khả năng keylogging (ghi phím), đánh cắp thông tin nhạy cảm, và thiết lập truy cập từ xa vào hệ thống bị xâm phạm. Kỹ thuật obfuscation (làm rối) tiên tiến và bản chất thích ứng của nó đại diện cho thách thức lớn cho các chuyên gia bảo mật trong việc theo kịp các mối đe dọa đang phát triển.
Kịch bản lừa đảo (Phishing scripts)
AI tạo sinh (Generative AI) cũng sẽ giúp tin tặc tạo ra khối lượng lớn kịch bản lừa đảo tinh vi và thuyết phục hơn. Và sẽ rất khó cho chuyên gia bảo mật nhận diện và bảo vệ chống lại các email phishing cá nhân hóa cao độ sử dụng deepfake âm thanh và video để bắt chép liên lạc hợp pháp.
 Tấn công phishing dựa trên AI ngày càng tinh vi và khó phát hiện.
Ngay bây giờ, kết quả đáng lo ngại từ SoSafe cho thấy một phần ba người dùng nhấp vào nội dung độc hại trong email phishing — và một nửa trong số họ tiếp tục nhập thông tin nhạy cảm. Điều đó có nghĩa gì cho tương lai của an ninh mạng vẫn còn chưa biết.
Khi các BlackMamba thực tế được thả tự do vào thế giới số của chúng ta, và tin nhắn phishing trở nên khó phát hiện hơn, việc có phần mềm bảo mật tiên tiến để kiềm chế kẻ xấu là bắt buộc. Nhưng cần cách tiếp cận toàn diện, nghĩa là thực hiện một loạt biện pháp an toàn.
Cách bảo vệ chống lại virus và mối đe dọa mới nhất
Với sự phức tạp của cuộc tấn công mạng ngày càng tăng, triển khai toàn bộ phổ công cụ và thực hành an ninh trực tuyến quan trọng hơn bao giờ hết. Bạn có thể giảm thiểu rủi ro bị tấn công bằng cách tuân thủ các mẹo an toàn internet tốt nhất.
Mẹo an toàn trực tuyến
Xác thực đa yếu tố: Kích hoạt xác thực hai yếu tố (2FA) hoặc xác thực đa yếu tố (MFA) cho tài khoản và thiết bị của bạn bất cứ nơi nào có thể.
Quản lý mật khẩu: Tạo mật khẩu mạnh, duy nhất và sử dụng trình quản lý mật khẩu để theo dõi tất cả.
Cài đặt cập nhật: Giữ ứng dụng và phần mềm cập nhật để hưởng lợi từ các bản vá bảo mật mới nhất.
Phần mềm an ninh mạng: Cài đặt và sử dụng công cụ an ninh mạng tin cậy như phần mềm chống mã độc, tường lửa, và VPN.
Bảo vệ an ninh và quyền riêng tư toàn diện với Avast
Muốn cải thiện an ninh trực tuyến và bảo vệ thiết bị khỏi virus máy tính mới nhất? Tải Avast One, giải pháp an ninh all-in-one với phát hiện và xóa mã độc thời gian thực dựa trên động cơ phát hiện mối đe dọa đoạt giải, giúp đối phó với virus mới nổi và các mối đe dọa trực tuyến khác. Nhận bảo mật sắt thép ngay hôm nay — miễn phí.