
Khoảng 33% người dùng Chromium có cài đặt某种 trình duyệt plugin (browser plugin). Thay vì là công nghệ ngách (niche) chỉ dành cho power user, add-on đã trở nên mainstream (phổ biến), với phần lớn đến từ Chrome Web Store và Firefox Add-Ons Marketplace.
Nhưng chúng an toàn đến đâu?
Theo nghiên cứu sắp trình bày tại Hội nghị IEEE về Bảo mật và Quyền riêng tư, câu trả lời là không mấy an toàn. Nghiên cứu do Google tài trợ tìm thấy hàng chục triệu người dùng Chrome cài某种 add-on dựa trên malware (add-on based malware), chiếm 5% tổng traffic Google.
Nghiên cứu dẫn đến gần 200 plugin bị gỡ khỏi Chrome App Store, và đặt dấu hỏi lớn về an ninh tổng thể của marketplace.
Vậy Google làm gì để giữ an toàn cho chúng ta, và bạn phát hiện add-on giả mạo (rogue add-on) như thế nào? Tôi đã tìm hiểu.
Add-on đến từ đâu? (Where Add-Ons Come From)
Gọi chúng là gì — browser extension, plugin, hay add-on — chúng đến từ cùng nơi. Nhà phát triển độc lập, thứ ba (third-party) tạo sản phẩm họ cảm thấy phục vụ nhu cầu, hoặc giải quyết vấn đề.
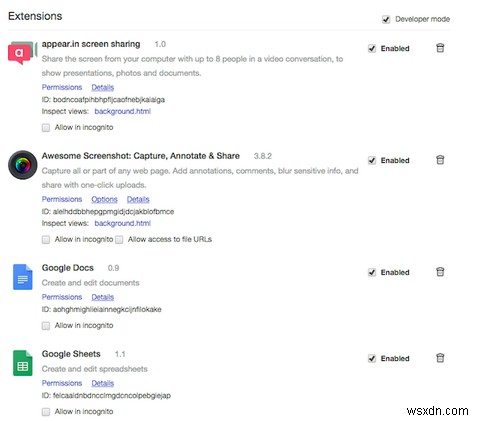
Browser add-on thường viết bằng công nghệ web: HTML, CSS, JavaScript, và thường xây cho một trình duyệt cụ thể, tuy có dịch vụ thứ ba hỗ trợ tạo plugin đa nền tảng.
Khi plugin đạt mức hoàn thành và được test, nó được phát hành. Có thể phân phối plugin độc lập, tuy nhiên đa số nhà phát triển chọn phân phối qua store extension của Mozilla, Google, Microsoft.
Mặc dù, trước khi chạm máy người dùng, nó phải được test đảm bảo an toàn. Đây là cách nó hoạt động trên Google Chrome App Store.
Giữ Chrome an toàn (Keeping Chrome Safe)
Từ lúc submit extension đến xuất bản, có 60 phút chờ. Điều gì xảy ra đây? Phía sau, Google đảm bảo plugin không chứa logic độc hại (malicious logic), hoặc bất cứ thứ gì có thể xâm phạm quyền riêng tư hoặc an toàn người dùng.
Quy trình này gọi là 'Enhanced Item Validation' (EIV - Xác thực mục nâng cao), một chuỗi kiểm tra nghiêm ngặt kiểm tra mã plugin và hành vi khi cài đặt, để xác định malware.
Google cũng xuất bản 'hướng dẫn phong cách' (style guide) nói cho developer biết hành vi được phép, và ngắt cấm hành vi khác. Ví dụ, cấm dùng inline JavaScript — JavaScript không lưu trong file riêng — để giảm nguy cơ tấn công cross-site scripting.
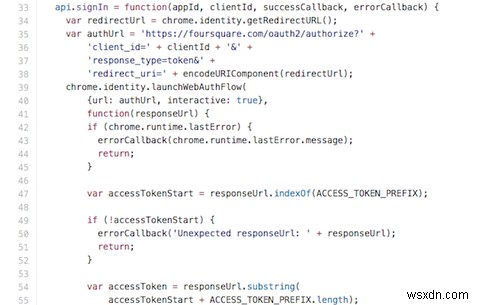
Google cũng khuyến cáo mạnh mẽ không dùng 'eval' — cấu trúc lập trình cho phép code thực thi code, có thể đưa đến rủi ro bảo mật đủ loại. Cũng không thích plugin kết nối dịch vụ remote non-Google, vì điều này đặt rủi ro tấn công Man-In-The-Middle (MITM).
Đây là bước đơn giản, nhưng phần lớn hiệu quả giữ an toàn người dùng. Javvad Malik, Chuyên gia bảo mật tại Alienware, nghĩ đây là bước đúng hướng nhưng lưu ý thách thức lớn nhất giữ an toàn người dùng là vấn đề giáo dục.
"Phân biệt phần mềm tốt và xấu ngày càng khó. Để nói cách khác, phần mềm hợp pháp của người này là virus đánh cắp danh tính, xâm phạm quyền riêng tư, được code trong lòng địa ngục của người kia. Đừng hiểu sai, tôi hoan nghênh động thái Google gỡ bỏ extension độc hại — một số không nên công khai từ đầu. Nhưng thách thức tiếp theo cho công ty như Google là kiểm soát (policing) extension và định nghĩa giới hạn hành vi chấp nhận được. Một cuộc hội thoại vượt ra ngoài an ninh hoặc công nghệ và là câu hỏi cho xã hội dùng internet tại đại."
Google nhằm đảm bảo người dùng được thông báo rủi ro liên quan đến cài plugin trình duyệt. Mỗi extension trên Chrome Web Store rõ ràng về quyền (permissions) yêu cầu, và không thể vượt quá quyền bạn cho. Nếu extension yêu cầu làm việc có vẻ bất thường, bạn có lý do nghi ngờ.
Nhưng đôi khi, như chúng ta biết, malware lọt lỗ hổng.
Khi Google sai (When Google Gets It Wrong)
Google, bất ngờ, giữ con tàu khá chặt. Không nhiều thứ lọt qua mắt xích, ít nhất về Chrome Web Store. Khi có chuyện, nó tệ.
- AddToFeedly là plugin Chrome cho phép thêm trang web vào đăng ký RSS Feedly. Ban đầu sản phẩm hợp pháp của developer hobbyist, nhưng bị mua với giá 4 chữ số 2014. Chủ mới sau đó "tiêm" adware SuperFish vào plugin, chèn quảng cáo vào trang và sinh popup. SuperFish nổi tiếng đầu năm nay khi tiết lộ Lenovo cài sẵn nó trên laptop Windows dòng thấp.
- WebPage Screenshot cho phép chụp ảnh toàn bộ trang web đang truy cập, cài trên hơn 1 triệu máy. Tuy nhiên, nó cũng truyền thông tin người dùng đến một địa chỉ IP duy nhất tại Mỹ. Chủ WebPage Screenshot phủ nhận sai phạm, khẳng định đó là phần của quy trình quality assurance. Google đã gỡ nó khỏi Chrome Web Store.
- Adicionar Ao Google Chrome là extension giả mạo (rogue) chiếm đoạt tài khoản Facebook, chia sẻ status, bài đăng, ảnh trái phép. Malware lan qua trang web giả mạo YouTube, bảo người dùng cài plugin để xem video. Google đã gỡ plugin.
Với việc hầu hết người dùng Chrome làm phần lớn công việc máy tính, việc những plugin này lọt khe hở令人不安. Nhưng ít nhất có thủ tục để fail (thất bại). Khi bạn cài extension từ nơi khác, bạn không được bảo vệ.
Giống như người dùng Android có thể cài app bất kỳ, Google cho bạn cài bất kỳ Chrome extension nào, bao gồm cái không từ Chrome Web Store. Điều này không chỉ cho người tiêu dùng thêm lựa chọn, mà để developer test code họ làm trước khi gửi duyệt.
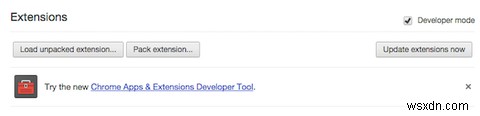
Tuy nhiên, quan trọng nhớ rằng bất kỳ extension cài thủ công nào không qua quy trình test nghiêm ngặt của Google, và có thể chứa mọi hành vi không mong muốn.
Bạn bị rủi ro đến đâu? (How At Risk Are You?)
Năm 2014, Google vượt IE của Microsoft thành trình duyệt thống trị, chiếm gần 35% người dùng Internet. Kết quả, đối với ai muốn kiếm tiền nhanh hoặc phân phối malware, nó vẫn là mục tiêu hấp dẫn.
Google, phần lớn, đã ứng phó. Có sự cố, nhưng chúng độc lập (isolated). Khi malware lọt qua, họ xử lý nhanh chóng và chuyên nghiệp như mong đợi từ Google.
Tuy nhiên, rõ ràng extension và plugin là vector tấn công tiềm năng. Nếu bạn dự định làm gì nhạy cảm như đăng nhập ngân hàng trực tuyến, bạn có thể muốn làm ở trình duyệt riêng không plugin hoặc cửa sổ ẩn danh (incognito). Và nếu bạn có extension liệt kê ở trên, gõ chrome://extensions/ vào thanh địa chỉ Chrome, tìm và xóa chúng, để an tâm.
Bạn từng vô tình cài malware Chrome? Sống sót kể lể? Tôi muốn nghe. Thả bình luận dưới đây, chúng ta trò chuyện.