
Spear phishing là gì?
Tấn công spear phishing là loại tấn công lừa đảo được cá nhân hóa cao để nhắm vào một cá nhân hoặc nhóm nhỏ cụ thể. Sử dụng kỹ thuật kỹ thuật xã hội, kẻ spear phishing tận dụng kiến thức về mục tiêu để lừa họ tiết lộ thông tin nhạy cảm, nhấp liên kết độc hại, hoặc tải mã độc.
Biết chi tiết cá nhân như công việc, họ tên, ngày sinh, sở thích chuyên nghiệp, hoặc thói quen duyệt web giúp kẻ spear phishing xây dựng cái cớ thuyết phục khiến lừa đảo khó phát hiện hơn.
Khác với email lừa đảo hàng loạt, tin nhắn spear phishing cảm giác thật và quen thuộc. Và sự cá nhân hóa đó có hiệu quả: trong một xem xét 50 tỷ email qua 3,5 triệu hộp thư, Barracuda, công ty an ninh mạng, phát hiện spear phishing chỉ chiếm dưới 0,1% tổng email nhưng gây ra 66% vi phạm dữ liệu.
Dưới đây là cái nhìn gần hơn về spear phishing là gì, cách nó hoạt động, và mẹo bảo vệ mình.
Spear phishing hoạt động như thế nào?
Trong an ninh mạng, spear phishing hoạt động bằng cách tận dụng thông tin cá nhân để tạo tin nhắn lừa đảo tùy chỉnh trông hợp pháp và giành niềm tin của một cá nhân được nhắm mục tiêu.
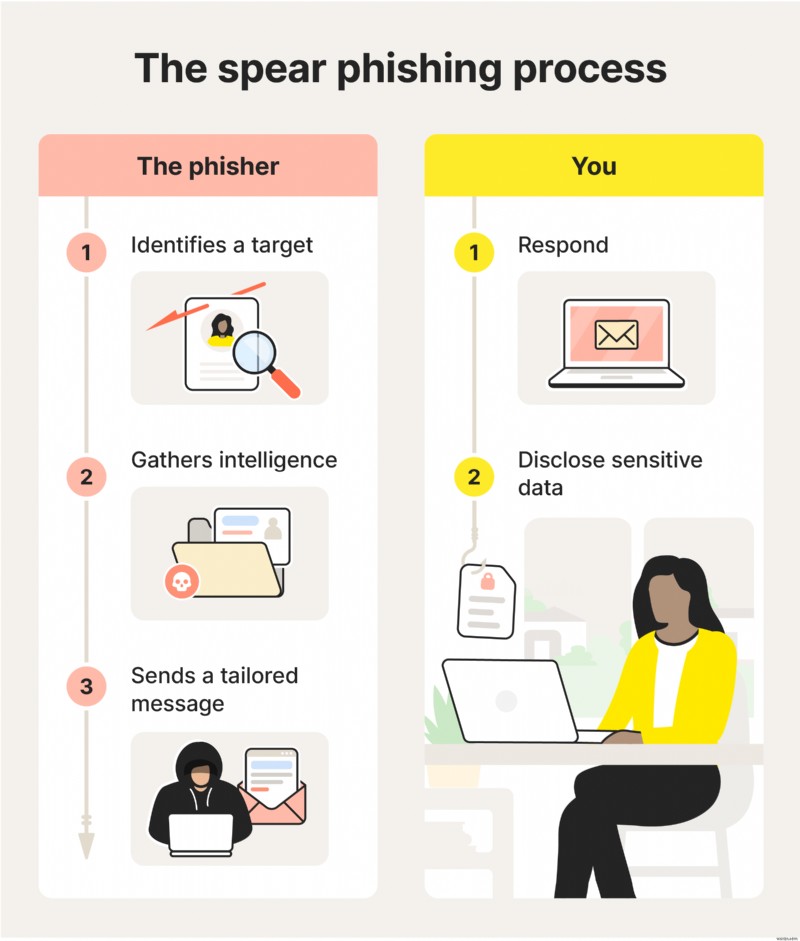
Dưới đây là cách nó thường xảy ra:
- Kẻ lừa xác định mục tiêu: Kẻ tấn công quyết định ai là mục tiêu và họ muốn đạt được gì, như truy cập tài khoản hoặc hệ thống cụ thể, thông tin tài chính, thậm chí số an sinh xã hội.
- Kẻ lừa thu thập thông tin: Họ nghiên cứu mục tiêu dùng thông tin công khai, vi phạm dữ liệu, hoặc mạng xã hội để học chi tiết làm cho tấn công đáng tin cậy hơn. Kẻ lừa có thể tìm vai trò công việc, thói quen, hoặc thành viên gia đình.
- Kẻ lừa soạn thảo tin nhắn: Dùng chi tiết thu thập được, kẻ tấn công tạo tin nhắn cá nhân hóa xuất hiện liên quan và đáng tin cậy, thường giả mạo liên hệ tin cậy, tổ chức, hoặc thẩm quyền để giảm sự nghi ngờ của mục tiêu.
- Tin nhắn được gửi đi: Kẻ tấn công gửi tin nhắn qua kênh mục tiêu thường dùng, như email, tin nhắn (tấn công smishing), cuộc gọi (tấn công vishing), hoặc nền tảng mạng xã hội.
- Bạn phản hồi: Nếu bạn rơi vào trò lừa, bạn có thể bị lừa nhấp liên kết đến trang web độc hại, mở tệp đính kèm nhiễm mã độc, hoặc phản hồi với thông tin nhạy cảm.
- Dữ liệu bị đánh cắp: Kẻ tấn công dùng tương tác để lấy thông tin đăng nhập, chi tiết tài chính, hoặc dữ liệu nhạy cảm khác, sau đó có thể dùng cho chiếm đoạt tài khoản, lừa đảo, đánh cắp danh tính, hoặc tấn công tiếp theo.
Thành công của chiến dịch spear phishing phụ thuộc lớn vào bao nhiêu nghiên cứu và tùy chỉnh được bỏ vào tấn công. Sự tập trung vào chất lượng hơn số lượng nghĩa là hacktivist (kích hoạt xã hội qua hack) và hacker do chính phủ tài trợ đôi khi được xác định là đứng sau tấn công spear phishing.
Spear phishing so với Phishing so với Whaling
Khác biệt chính giữa phishing, spear phishing, và whaling là ai là mục tiêu, và tại sao họ bị nhắm mục tiêu. Tấn công phishing nhắm vào nhóm lớn, spear phishing nhắm vào một người hoặc nhóm rất nhỏ, cụ thể, và whaling nhắm vào mục tiêu đơn lẻ, giá trị cao.
Dưới đây là cái nhìn chi tiết về sự khác biệt:
- Phishing: Kẻ tấn công gửi tin nhắn chung chung đến số lượng lớn người nhận, dựa vào số lượng hơn là cá nhân hóa. Tin nhắn không tùy chỉnh cho cá nhân cụ thể và thường nhằm đánh cắp thông tin đăng nhập, chi tiết thanh toán, hoặc thông tin cơ bản khác. Mặc dù thiệt hại cá nhân có thể nhỏ hơn, chiến dịch phishing vẫn có thể gây thiệt hại rộng rãi.
- Spear phishing: Kẻ tấn công nhắm vào cá nhân hoặc nhóm nhỏ cụ thể và cá nhân hóa tin nhắn dùng chi tiết đã biết, như vai trò công việc, mối quan hệ, hoặc hoạt động gần đây. Vì tin nhắn xuất hiện liên quan và đáng tin cậy hơn, tấn công spear phishing có khả năng thành công cao hơn và có thể dẫn đến chiếm đoạt tài khoản, đánh cắp danh tính, hoặc lừa đảo tài chính nhắm mục tiêu.
- Whaling: Hình thức spear phishing nhắm mục tiêu cao độ tập trung vào cá nhân giá trị cao, như giám đốc điều hành hoặc người quyết định cấp cao. Tấn công whaling được thiết kế để khai thác thẩm quyền hoặc truy cập và thường cố gắng kích hoạt giao dịch tài chính lớn, lộ dữ liệu nhạy cảm công ty, hoặc xâm phạm hệ thống quan trọng.
Vì vậy, mặc dù ý định lừa ai đó cấp quyền hoặc tiết lộ thông tin nhạy cảm giống nhau cho cả ba, mức độ nhắm mục tiêu thay đổi cả độ khó phát hiện lừa đảo và mức độ nghiêm trọng của thiệt hại.
Ví dụ spear phishing thực tế
Dưới đây là một số ví dụ thực tế cho thấy cách kẻ spear phishing dùng thông điệp nhắm mục tiêu để truy cập hệ thống, đánh cắp tiền, và vi phạm dữ liệu nhạy cảm.
Chiến dịch lừa đảo nhắm vào đội hỗ trợ khách hàng
Trong một tấn công bị phát hiện năm 2025, kẻ spear phishing gửi email ngân hàng giả đến địa chỉ email đội hỗ trợ của công ty sản xuất. Tin nhắn xuất hiện như yêu cầu thanh toán hợp pháp kèm tệp ZIP trong email.
Khi người nhận mở tệp đính kèm, nó cài spyware trên thiết bị. Mã độc này lặng lẽ ghi phím nhấn và thu thập mật khẩu đã lưu và dữ liệu nhạy cảm khác để gửi lại (hay "xuất dữ liệu" trong thuật ngữ an ninh mạng) cho kẻ tấn công.
Troyan truy cập từ xa nhắm vào nỗ lực chiến tranh Ukraine
Trong chiến dịch spear phishing này, được gọi là PhantomCaptcha, kẻ tấn công nhắm vào tổ chức hỗ trợ và văn phòng chính quyền khu vực Ukraine tham gia nỗ lực cứu trợ chiến tranh. Đây là chuỗi spear phishing đa giai đoạn được cho là mất sáu tháng để lên kế hoạch.
Dưới đây là tổng quan cách tấn công spear phishing PhantomCaptcha xảy ra:
- Mồi nhử ban đầu: Mục tiêu nhận PDF bị nhiễm được thiết kế trông như thông báo chính phủ hợp pháp.
- Lừa đảo dựa trên CAPTCHA giả: PDF dẫn người nhận đến trang CAPTCHA giả hướng dẫn họ nhấp "Tôi không phải robot".
- Mã độc được cài đặt: cú nhấp chuột khiến lệnh PowerShell ẩn chạy và cài mã độc trên thiết bị.
- Kẻ tấn công获得 điều khiển từ xa: Troyan truy cập từ xa (RAT) được triển khai, cho phép kẻ tấn công giám sát hoạt động, đánh cắp dữ liệu, và chạy lệnh từ xa.
Mặc dù email lừa đảo được gửi trong cửa sổ ngắn, mã độc chúng cài tạo rủi ro bảo mật dài hạn. Một khi Troyan truy cập từ xa đã có mặt, kẻ tấn công có thể duy trì truy cập bền vững, thực thi lệnh từ xa, và xuất dữ liệu theo thời gian, có thể cho phép tấn công tiếp theo vượt ra khỏi chiến dịch spear phishing ban đầu.
Lời mời cuộc họp đáng ngờ nhắm vào học sinh Edinburgh
Trong sự cố khác đầu năm 2025, nhân viên bộ phận giáo dục Hội đồng Edinburgh tại Scotland xác định email spear phishing với lời mời cuộc họp đáng ngờ gửi đến học sinh và phụ huynh. Hội đồng hành động nhanh, đặt lại tất cả mật khẩu học sinh như biện pháp phòng ngừa. Nhưng đáng tiếc, điều này khóa học sinh khỏi công cụ học tập trực tuyến quan trọng trong mùa thi.
Mặc dù không có dữ liệu bị xâm phạm, sự cố cho thấy một tin nhắn tin cậy đơn lẻ vẫn có thể gây xáo trộn thực tế, ngay cả khi bị phát hiện nhanh.
Mẹo bảo vệ mình khỏi tấn công spear phishing
Spear phishing được thiết kế trông cá nhân và đáng tin cậy, vì vậy أفضل phòng thủ là chậm lại và xác minh trước khi nhấp, mở, hoặc phản hồi. Dùng thói quen này để giảm rủi ro rơi vào tấn công spear phishing:
- Nhận thức về các kế hoạch lừa đảo: Tìm cờ đỏ thường thấy, như cấp bách bất ngờ, áp lực bỏ qua quy trình bình thường, yêu cầu bất thường về tiền hoặc thông tin nhạy cảm, và tin nhắn không khớp với giọng văn điển hình của người gửi.
- Kiểm tra chi tiết người gửi: Kẻ tấn công có thể giả mạo tên hiển thị trong khi dùng email trông giống. Mở rộng thông tin người gửi trong email và tìm lỗi chính tả, ký tự thừa, hoặc chữ/số bị hoán đổi.
- Xác minh liên kết trước khi nhấp: Di chuột qua để xem trước đích đến và chú ý tên miền lạ hoặc từ thừa (cẩn thận đừng nhấp!). Nếu cần truy cập tài khoản, gõ trang web vào trình duyệt hoặc dùng bookmark đã lưu thay vì nhấp liên kết.
- Xác nhận yêu cầu bất thường qua kênh khác: Nếu người gửi yêu cầu thông tin nhạy cảm, thẻ quà tặng, chuyển tiền, hoặc thông tin đăng nhập, hãy xác minh bằng cách gọi số đã biết hoặc nhắn tin người đó qua phương pháp riêng biệt, tin cậy.
- Coi tệp đính kèm như có thể không an toàn: Đừng mở tệp đính kèm không mong đợi, đặc biệt nếu chúng cấp bách hoặc mơ hồ, vì điều này có thể kích hoạt tải mã độc.
- Giảm 노출 trên trang web trung gian dữ liệu: Trang web trung gian dữ liệu thu thập và bán thông tin cá nhân kẻ tấn công có thể dùng để cá nhân hóa tin nhắn spear phishing. Công cụ quyền riêng tư, như những cái trong Norton 360 Deluxe, có thể giúp bạn chọn không tham gia (opt-out) nơi có thể, hạn chế thông tin bị lộ.
- Dùng bảo vệ tài khoản mạnh hơn: Dùng mật khẩu duy nhất, an toàn và trình quản lý mật khẩu. Bật 2FA hoặc xác thực dựa trên ứng dụng xác thực cho tài khoản then chốt, đặc biệt email, ngân hàng, và đăng nhập nơi làm việc.
- Giữ phần mềm cập nhật: Cập nhật phần mềm thường vá lỗ hổng bảo mật kẻ tấn công khai thác. Bật cập nhật tự động khi có thể.
- Giữ tệp sao lưu: Sao lưu định kỳ giúp khôi phục nếu mã độc hoặc ransomware khóa hoặc hỏng tệp được cài sau tấn công lừa đảo. Nếu cần dùng bản sao lưu, chỉ cần chắc chắn dùng bản từ trước khi mã độc cài trên thiết bị.
Qué làm nếu bạn nhấp liên kết spear phishing
Nếu bạn nhấp liên kết đáng ngờ, mở tệp đính kèm, hoặc nhập thông tin, hãy hành động nhanh để hạn chế thiệt hại và bảo mật tài khoản. Làm theo các mẹo này càng sớm càng tốt để giảm thiểu thiệt hại:
- Ngắt kết nối internet: Tắt Wi-Fi hoặc tắt dữ liệu di động để giảm cơ hội mã độc giao tiếp ra ngoài.
- Chạy quét chống mã độc: Dùng công cụ quét mã độc uy tín kiểm tra mã độc, spyware, hoặc công cụ truy cập từ xa và làm theo bước khắc phục khuyến nghị.
- Đổi mật khẩu: Đổi mật khẩu liên kết với tài khoản email, sau đó chuyển sang ngân hàng và tài khoản quan trọng khác. Dùng mật khẩu duy nhất, mạnh và đăng xuất các phiên khác.
- Bật xác thực hai yếu tố (2FA): Bật 2FA ngay lập tức (ưu tiên ứng dụng xác thực hoặc khóa bảo mật) để giảm rủi ro chiếm đoạt tài khoản nếu thông tin đăng nhập bị lấy.
- Giám sát hoạt động đáng ngờ: Kiểm tra đăng nhập không quen, email đặt lại mật khẩu bạn không yêu cầu, quy tắc chuyển tiếp mới trong email, và giao dịch trái phép. Tiếp tục giám sát vài tuần.
- Báo cáo tin nhắn: Báo cáo spear phishing cho nhà cung cấp email hoặc đội IT/bảo mật nơi làm việc. Nếu tin nhắn giả mạo công ty, báo cáo cho tổ chức đó nữa.
- Giám sát dấu hiệu đánh cắp danh tính: Nếu bạn chia sẻ dữ liệu cá nhân, theo dõi báo cáo tài chính và tín dụng cho hoạt động bất ngờ. Cân nhắc đặt cảnh báo lừa đảo hoặc đóng băng tín dụng nếu SSN bị lộ.
Bảo vệ mình chống spear phishing
Spear phishing có hiệu quả vì tấn công xuất hiện hợp pháp và đến đúng lúc, làm cho chúng khó phát hiện ngay cả khi bạn biết phải tìm gì. Phần mềm An ninh mạng chuyên dụng có thể giúp bạn bắt liên kết độc hại, trang web giả, và spyware khi sự cảnh giác bị lỏng.
Norton 360 Deluxe bao gồm bảo vệ lừa đảo AI mạnh mẽ giúp chặn trang web lừa đảo, quét tải xuống và tệp đính kèm tìm mã độc, và giám sát ứng dụng cho hành vi đáng ngờ có thể chỉ ra spyware. Nó cũng bao gồm trình quản lý mật khẩu, chống virus, VPN, và tính năng giám sát quyền riêng tư giúp bạn xóa thông tin cá nhân khỏi trang web trung gian dữ liệu.
Câu hỏi thường gặp
Tội phạm mạng dùng AI như thế nào trong spear phishing?
Tội phạm mạng giờ có thể dùng công cụ AI để tự động hóa tấn công spear phishing cá nhân hóa cao. Thay vì tạo thủ công cho số lượng nhỏ mục tiêu cụ thể, kẻ tấn công có thể dùng AI tạo email tùy chỉnh cho hàng nghìn cá nhân. Bằng cách phân tích thông tin công khai, mẫu viết, và hành vi trực tuyến, AI có thể giúp tạo email, tin nhắn, và trang web giả nghe tự nhiên và thuyết phục hơn. Điều này làm cho tấn công spear phishing khó phát hiện hơn và dễ tự động hóa hơn.
Clone phishing có giống spear phishing không?
Khác. Spear phishing nhắm vào người cụ thể dùng chi tiết cá nhân hóa để làm tin nhắn cảm giác hợp pháp. Trong khi đó, clone phishing là loại spear phishing mà một tin nhắn thật, đã nhận trước đó, được sao chép và gửi lại với liên kết hoặc tệp đính kèm độc hại thay cho bản gốc.
Lưu ý biên tập: Bài viết của chúng tôi cung cấp thông tin giáo dục và được viết để nâng cao nhận thức về chủ đề quan trọng trong An toàn mạng. Sản phẩm và dịch vụ Norton có thể không bảo vệ chống lại mọi loại mối đe dọa, gian lận, hoặc tội phạm chúng tôi viết về. Để biết chi tiết về cách chúng tôi nghiên cứu, viết, và xem xét bài viết, xem Chính sách biên tập.