
Trở thành nạn nhân tấn công lừa đảo có thể tốn tiền ngắn hạn và để bạn dễ bị lừa đảo tiếp theo hoặc đánh cắp danh tính sau đó. Và, với công nghệ mới liên tục xuất hiện, kẻ gian đang phát triển cách tiếp cận ngày càng hiệu quả có thể lừa nhiều người hơn.
Nghiên cứu năm 2024 phát hiện email lừa đảo tự động hóa hoàn toàn bằng AI hiệu quả hơn 350% khuyến khích nạn nhân nhấp liên kết giả so với loại truyền thống, đạt hiệu suất ngang ngửa email lừa đảo do chuyên gia phát triển. Nghĩa là kẻ lừa trung bình giờ có thể tung ra tấn công tinh vi như chuyên gia lừa đảo.
Trong bối cảnh đó, học cách nhận ra tấn công lừa đảo quan trọng hơn bao giờ hết. Đọc tiếp để tìm hiểu về các loại lừa đảo, AI thay đổi trò chơi như thế nào, và bạn có thể làm gì để bảo vệ dữ liệu và tiền kiếm được vất vả.
Tấn công lừa đảo (Phishing) là gì?
Lừa đảo (Phishing) là loại tấn công mạng liên quan đến chiến thuật kỹ thuật xã hội, nơi kẻ lừa giả mạo người hoặc tổ chức đáng tin cậy để lừa bạn tiết lộ dữ liệu nhạy cảm như mật khẩu, số thẻ tín dụng, hoặc thông tin nhận dạng cá nhân (PII). Nếu bạn bị lừa, kẻ lừa có thể hack tài khoản, đánh cắp tiền, thậm chí đánh cắp danh tính.
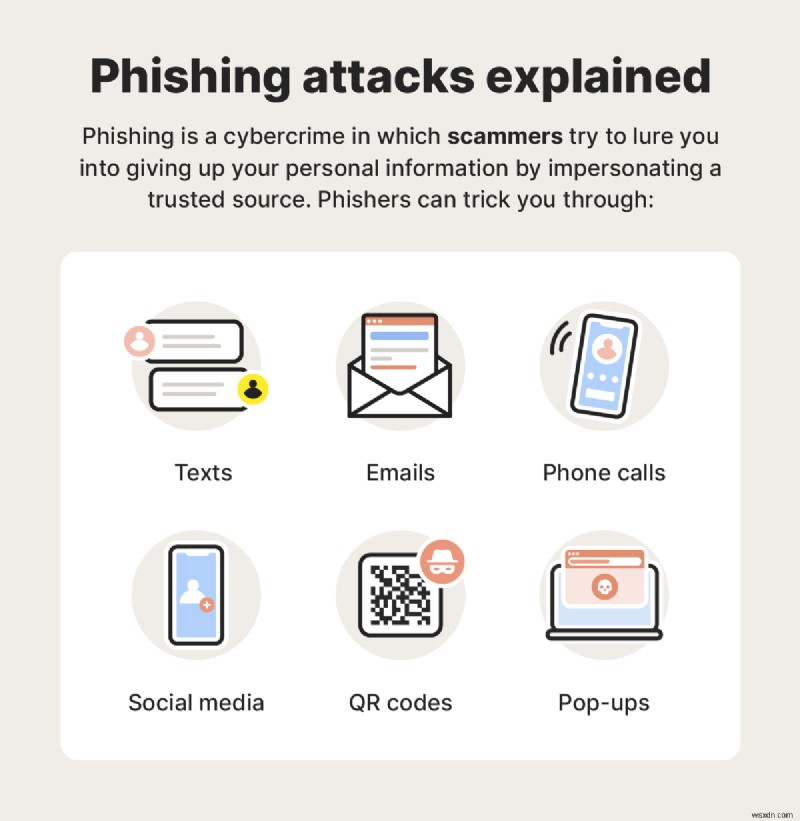
Tấn công lừa đảo có thể dùng nhiều chiến lược khác nhau để lừa bạn. Một số, như lừa đảo hỗ trợ kỹ thuật, có thể liên quan đến kẻ lừa gọi bất ngờ, tuyên bố là nhân viên hỗ trợ cần giải quyết vấn đề cấp bách với thiết bị. Những cái khác có thể dựa vào email giả thuyết phục chứa liên kết nguy hiểm kích hoạt tải mã độc.
Các loại tấn công mạng này là mối đe dọa liên tục, với Nhóm làm việc chống lừa đảo (APWG) báo cáo hơn 1 triệu tấn công lừa đảo chỉ trong quý 1/2025, đánh dấu kỷ lục quý cao nhất kể từ 2023.
Lừa đảo hoạt động như thế nào?
Tấn công lừa đảo thao túng niềm tin và dùng chiến thuật cấp bách để khiến bạn tự nguyện giao thông tin cá nhân. Kẻ lừa dùng nhiều cái cớ, phương thức liên lạc, và chiến lược kỹ thuật xã hội để thuyết phục nạn nhân họ là người họ nói.
Dưới đây là bốn bước cơ bản mô tả tấn công lừa đảo điển hình:
- Thiết lập (Setup): Trước tiên, kẻ lừa cần thông tin cá nhân, có thể tìm trên trang web tìm người công khai hoặc trong vi phạm dữ liệu. Chúng sẽ tạo cái cớ thuyết phục liên hệ bạn, như giải thưởng giả, cảnh báo tài khoản, hoặc đe dọa trực tiếp, đôi khi cá nhân hóa để nhắm vào bạn cụ thể.
- Mồi nhử (Lure): Kẻ lừa sẽ giả mạo ai đó đáng tin cậy như nhân viên hỗ trợ IRS, công ty hợp pháp, hoặc trợ lý IT help desk và liên hệ bạn qua tin nhắn, email, mạng xã hội, hoặc cuộc gọi. Chúng thường dùng thương hiệu thuyết phục để làm cách tiếp cận trông thật.
- Thu thập (Capture): Nếu bạn nhấp liên kết lừa đảo trong email, tải tệp đính kèm giả, hoặc tự nguyện cung cấp chi tiết cho kẻ lừa, chúng có thể thu thập thông tin nhạy cảm, như dữ liệu tài chính hoặc mật khẩu, sau đó cắt liên lạc.
- Khai thác (Exploit): Cuối cùng, kẻ lừa dùng thông tin đánh cắp để trục lợi, dù là bán trên dark web, dùng đánh cắp trực tiếp từ tài khoản ngân hàng, hoặc lừa đảo/đánh cắp danh tính, như mở thẻ tín dụng mới باسم bạn.
Kẻ lừa dùng nhiều chiến lược để lừa bạn giao thông tin nhạy cảm. Một số chiến thuật chúng có thể dùng bao gồm:
- Kỹ thuật xã hội (Social engineering): Khi tội phạm thao túng cảm xúc và niềm tin của người.
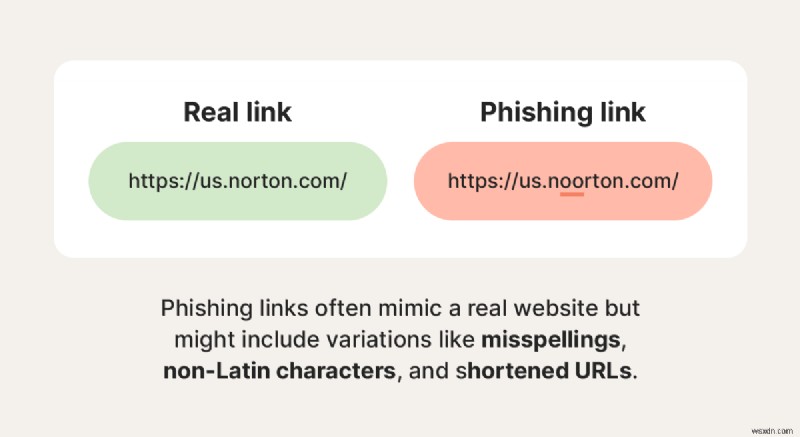
- Thao túng siêu liên kết (Hyperlink manipulation): Tội phạm mạng thường giấu trang web lừa đảo sau URL trông hợp pháp.
- Hiển thị đồ họa (Graphical rendering): Kẻ tấn công có thể gửi email dưới dạng hình ảnh để vượt qua quét và bộ lọc lừa đảo.
- Chuyển hướng trang web (Site redirects): Tội phạm có thể gửi bạn đến trang lừa đảo trước khi chuyển hướng đến trang hợp pháp.
- Rút gọn liên kết (Link shortening): Tội phạm mạng có thể che giấu URL trang web nguy hiểm bằng cách thu gọn chúng.
- Typosquatting: Kẻ tấn công mô phỏng trang web phổ biến với URL sai chính tả, thay chữ bằng số, ví dụ.
- Trình tạo giọng nói AI (AI voice generators): Công nghệ AI cho phép kẻ lừa biến giọng để nghe như người khác hoặc bắt chước người bạn tin.
- Chatbot: Tội phạm có thể dùng chatbot AI tạo tin nhắn lừa đảo cá nhân hóa, không lỗi, quy mô lớn.
Các loại tấn công lừa đảo
Lừa đảo có nhiều hình thức — loại tấn công kẻ lừa dùng tùy thuộc vào sở thích, điều họ biết về mục tiêu, nền tảng liên lạc chọn, và mục tiêu cuối cùng.
Dưới đây là tổng quan một vài loại tấn công lừa đảo phổ biến nhất.
Lừa đảo qua Email
Theo Cơ quan An ninh Hạ tầng và An ninh mạng (CISA), hơn 90% tấn công mạng thành công bắt đầu bằng email lừa đảo. Kẻ gian gửi email lừa đảo giả mạo công ty hợp pháp, thường là ngân hàng hoặc nhà cung cấp thẻ tín dụng.
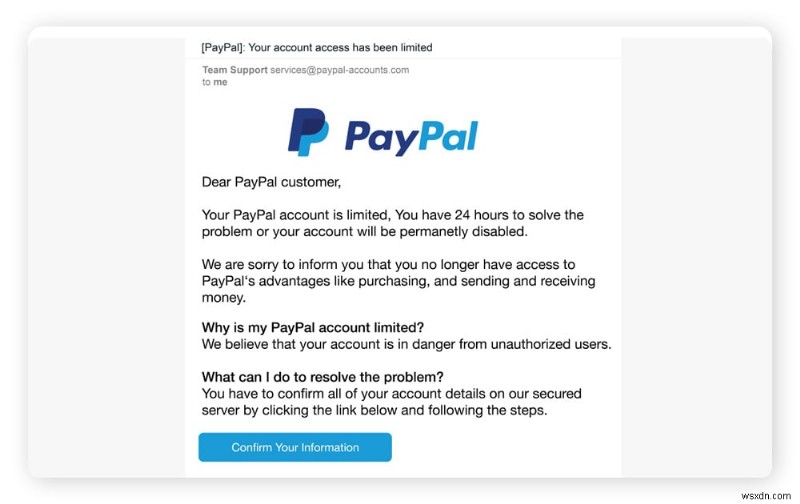
Ví dụ email lừa đảo cho thấy tội phạm mạng cố gắng lừa nạn nhân cung cấp thông tin nhạy cảm bằng cách khiến họ tải mã độc vô tình hoặc dẫn họ đến trang web không an toàn nơi họ được yêu cầu tự nguyện nhập thông tin riêng tư.
Smishing (Lừa đảo qua SMS)
Tấn công lừa đảo qua tin nhắn văn bản gọi là smishing. Chúng liên quan đến kẻ lừa gửi tin nhắn thiết kế trông như từ nguồn hợp pháp, như ngân hàng, nhà bán lẻ, hoặc công ty giao hàng như USPS. Nhưng tin nhắn thường chứa liên kết dẫn đến trang đăng nhập giả hoặc kích hoạt tải mã độc.
Một đợt tấn công smishing lớn xảy ra năm 2024 và 2025 dưới dạng lừa đảo phí đường. Tin nhắn lừa tuyên bố nạn nhân có phí đường chưa trả và rủi ro bị phạt hoặc treo quyền, kèm liên kết dẫn đến trang web thu thập thông tin thanh toán lừa đảo. Nhóm đứng sau thành công đến mức Google hiện đang kiện họ.
Vishing (Lừa đảo qua giọng nói)
Trong tấn công vishing, kẻ lừa gọi nạn nhân và lừa họ tiết lộ thông tin cá nhân, như số an sinh xã hội, mật khẩu, hoặc chi tiết tài khoản ngân hàng, thường bằng cách giả làm sĩ quan pháp luật, cơ quan chính phủ, hoặc đại diện ngân hàng.
Chúng dùng thủ thuật như giả mạo ID người gọi và nhân bản giọng nói AI để làm cuộc gọi đáng tin cậy hơn, và cố tạo cảm giác cấp bách qua điện thoại để ngăn nạn nhân suy nghĩ phản biện. Ngay cả FBI cũng bị giả mạo trong tấn công vishing, với cục phát cảnh báo sau khi phát hiện kẻ lừa giả làm quan chức cấp cao Mỹ.
Spear phishing (Lừa đảo nhắm mục tiêu)
Tấn công spear phishing nhắm vào cá nhân, doanh nghiệp, hoặc tổ chức cụ thể thay vì撒网 rộng. Thông thường, kẻ spear phishing đầu tư thời gian và công sức đáng kể nghiên cứu mục tiêu và xây dựng nhân cách đáng tin cậy. Điều này giúp họ tạo cách tiếp cận cá nhân hóa hơn có cơ hội lừa thành công mục tiêu chọn lọc cao hơn.
Ví dụ, trong tấn công spear phishing gần đây tại Utah, kẻ lừa giả làm giáo sư và nhắm vào sinh viên với cơ hội tham gia dự án do giáo sư dẫn dắt, cuối cùng lừa một sinh viên mất 3.000 đô la.
Whaling (Lừa đảo nhắm mục tiêu cao cấp)
Tấn công whaling giống spear phishing nhưng cụ thể nhắm vào Giám đốc điều hành (CEO), Giám đốc điều hành (COO), hoặc giám đốc cấp cao khác trong công ty. Mục tiêu tấn công whaling là lừa người quyền lực giao dữ liệu bí mật công ty dùng trong lừa đảo hoặc tống tiền.
Các tấn công này thường tinh vi hơn tấn công lừa đảo điển hình và đòi hỏi nghiên cứu kỹ lưỡng từ kẻ lừa. Chúng thường dựa vào email giả trông như từ nguồn tin cậy trong công ty hoặc nhà cung cấp/đại lý hợp pháp bên ngoài.
Clone phishing (Lừa đảo sao chép)
Trong tấn công clone phishing, kẻ lừa tạo phiên bản gần như giống hệt email nạn nhân đã nhận. Email sao chép được gửi từ địa chỉ email rất giống địa chỉ dùng bởi người gửi gốc, với sự khác biệt duy nhất là tệp đính kèm hoặc liên kết mới.
Email clone phishing cố gắng làm nhầm lẫn nạn nhân nhấp phiên bản sai của tin nhắn. Và nếu nạn nhân theo dõi liên kết hoặc tải tệp đính kèm trong phiên bản giả, chúng sẽ bị đưa đến trang web độc hại hoặc vô tình nhiễm thiết bị bằng mã độc đánh cắp dữ liệu.
Pop-up phishing (Lừa đảo cửa sổ bật lên)
Lừa đảo quảng cáo bật lên lừa người cài các loại mã độc bằng cách tận dụng chiến thuật đe dọa. Ví dụ phổ biến pop-up phishing liên quan đến cảnh báo virus giả bật lên cảnh báo mục tiêu thiết bị đã bị nhiễm.
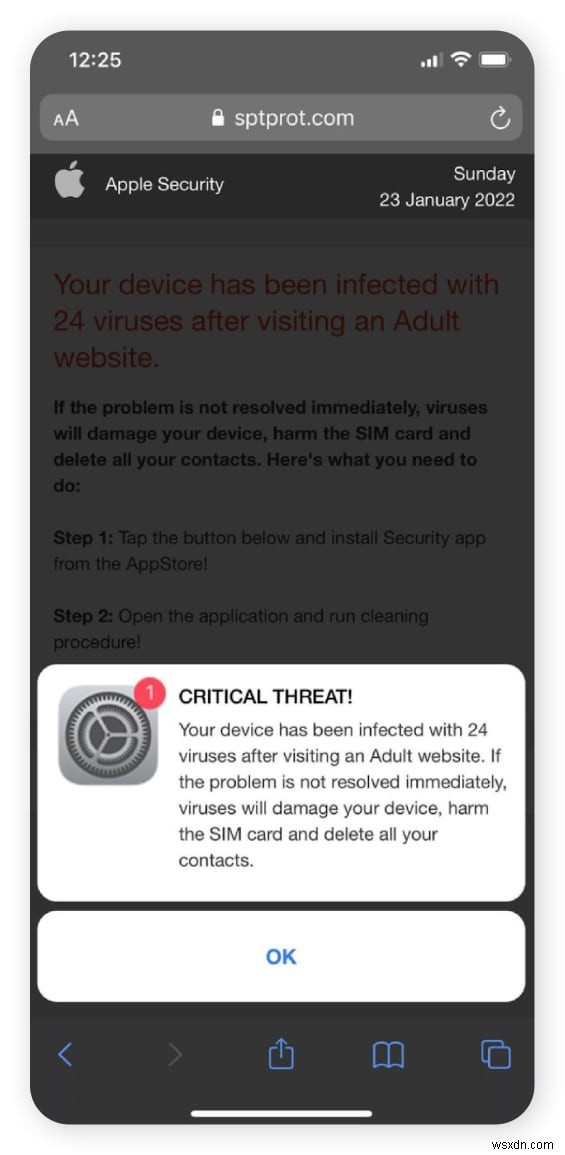
Cảnh báo có thể tuyên bố cách duy nhất xóa virus là cài phần mềm chống virus, nhưng nạn nhân thực tế được dẫn đến phiên bản giả đánh cắp dữ liệu nếu cài. Thương hiệu phổ biến thường bị mô phỏng, kẻ lừa tận dụng tên tin cậy để lừa mục tiêu trong lừa đảo chống virus Microsoft và Norton, ví dụ.
Business Email Compromise (BEC - Xâm phạm email doanh nghiệp)
Tấn công xâm phạm email doanh nghiệp liên quan đến tội phạm mạng giả làm nhân vật tin cậy trong công ty, như nhân viên HR, CEO, hoặc chủ sở hữu, để thao túng nhân viên gửi tiền hoặc chia sẻ dữ liệu quý giá. Các tấn công này được thiết kế vượt qua bộ lọc spam doanh nghiệp bằng cách trông hợp pháp và thường đập mạnh vào chủ doanh nghiệp nhỏ.
Ví dụ, kẻ lừa có thể giả mạo thành viên đội lương và gửi yêu cầu đến nhân viên cấp thấp yêu cầu cập nhật chi tiết ngân hàng của nhân viên khác. Nếu thành công, lương nạn nhân sẽ được gửi đến tài khoản kẻ lừa. Năm 2025, những kẻ gọi là "kẻ cướp biển lương" (payroll pirates) đã dùng BEC thành công truy cập tài khoản Workday của một số trường đại học, chiếm đoạt lương.
Angler phishing hay Lừa đảo mạng xã hội
Angler phishing là lừa đảo mạng xã hội xảy ra trên nền tảng như Facebook và X. Nghệ sĩ lừa chờ mục tiêu đăng câu hỏi hoặc khiếu nại trên trang công ty, sau đó giả mạo đội hỗ trợ để thuyết phục bạn cung cấp thông tin cá nhân hoặc nhấp liên kết độc hại.
Ví dụ, bạn đăng khiếu nại trên trang Facebook của American Airlines. Kẻ lừa giả làm hỗ trợ khách hàng có thể phản hồi, yêu cầu chi tiết đặt chỗ và thông tin thanh toán. Nếu bạn bị lừa, chúng có thể dùng chi tiết bạn để thanh toán trên trang web khác.
Lừa đảo mã QR (Quishing)
Kẻ lừa quishing nhúng liên kết giả hoặc lừa đảo vào mã QR và gửi qua email hoặc tin nhắn. Nếu bạn quét, bạn sẽ được chuyển hướng đến trang lừa đảo thiết kế lấy thông tin nhạy cảm như tên người dùng, mật khẩu, hoặc thông tin tài chính. Vì nhiều hệ thống bảo mật khó phân tích URL nhúng trong hình ảnh — và mã QR không cung cấp xem trước liên kết — tấn công quishing thường vượt qua bộ lọc spam hoàn toàn.
Kẻ lừa quishing thậm chí đã biết dán sticker mã QR lên mã QR hợp pháp trong thực tế, đặc biệt nơi người ta mong đợi thấy chúng, như bãi đỗ xe hoặc bàn nhà hàng.
Lừa đảo hỗ trợ AI (AI-powered phishing)
Thông qua deepfake, tự động hóa, và cá nhân hóa, công cụ hỗ trợ AI đang sinh ra tấn công mới, lừa đảo hơn, và đáng buồn, thành công hơn. Ước tính 67,4% tấn công lừa đảo giờ dùng AI theo một hình thức nào đó.
AI có thể phân tích hành vi trực tuyến của bạn để tự động tạo email lừa đảo nhắm mục tiêu, tùy chỉnh, không lỗi. Nó cũng có thể tạo trang web giả trông thật và deepfake giọng nói và video thuyết phục.
Tin tốt là tiến bộ AI cũng có thể giúp bảo vệ bạn. Báo cáo mối đe dọa Gen gần đây tiết lộ AI của họ phát hiện và chặn thành công hơn 140.000 trang web do AI tạo.
Cách nhận ra tấn công lừa đảo trước khi nhấp liên kết
Ngày nay, kẻ lừa đảo giỏi hơn nhiều ở việc gài mồi và kéo mục tiêu nhờ công nghệ tiến hóa. Vẫn có một vài cách bạn có thể nhận ra tấn công lừa đảo trước khi nó thành vấn đề. Tìm kiếm:
- Ưu đãi khó tin: Cảnh giác email cung cấp sản phẩm/dịch vụ rẻ bèo. Nếu quá tốt để là thật, có lẽ nó giả.
- Yêu cầu thông tin cá nhân: Tổ chức hợp pháp như ngân hàng sẽ không bao giờ yêu cầu chi tiết tài khoản qua email — không bao giờ chia sẻ thông tin nhạy cảm phản hồi email không mong muốn.
- Lỗi chính tả và ngữ pháp: Email rải rác lỗi đánh máy và cụm từ khó hiểu thường thấy trong email/tin nhắn lừa đảo. Tuy nhiên, dấu hiệu này ít phổ biến hơn giờ vì kẻ lừa dùng AI tạo văn bản không lỗi.
- Lời chào chung chung: Kẻ lừa thường không cá nhân hóa email vì họ chỉ muốn撒网 rộng bắt nhiều người nhất có thể. Bạn có thể nhận email với lời chào chung như "Xin chào Quý ông/bà" hoặc "Kính gửi Chủ tài khoản".
- Ngôn ngữ cấp bách: Kẻ lừa nhằm tạo cảm giác cấp bách để vội bạn nhấp liên kết. Đừng bị áp lực — hãy dành thời gian đọc và phản hồi email.
- Người gửi không quen: Xóa email từ người gửi không quen bấm bất kỳ thứ gì. Đặc biệt quan trọng nếu bạn không thể xác minh danh tính người gửi.
- Người gửi quen thuộc: Ngay cả email trông quen cũng có thể giả. Nếu giọng văn, kênh liên lạc, hoặc nội dung cảm giác不对劲, hãy thử xác minh danh tính bằng cách liên hệ qua hình thức khác, như nhắn tin, gọi, hoặc nhắn tin.
- Liên kết và tệp đính kèm đáng ngờ: Trước khi nhấp liên kết hoặc tải tệp, di chuột qua liên kết và kiểm tra URL dấu hiệu có thể giả, như số thay chữ.
Làm sao biết mình đã nhấp liên kết lừa đảo?
Bạn có thể không ngay lập tức nhận ra đã nhấp liên kết lừa đảo vì có thể mất thời gian cờ đỏ xuất hiện. Tuy nhiên, dấu hiệu cảnh báo chính bạn đã bị lừa bao gồm đến trang web không có vẻ đúng, nhận thấy tải xuống bắt đầu trong trình duyệt, và thấy yêu cầu không phù hợp cho thông tin nhạy cảm.
Nếu bạn đã nhấp liên kết và có lý do nghi ngờ tính hợp pháp, hãy chú ý:
- Chuyển hướng đáng ngờ: Nếu nhấp liên kết chuyển bạn đến URL không khớp với cái bạn nhấp ban đầu, bạn có thể đã bị chuyển đến trang web độc hại.
- URL trang web giả: Nếu trang web liên kết dẫn đến không trông như phiên bản hợp pháp, đó có thể là trang lừa đảo. Tìm trang web thật trên Google để xác minh xem bạn có trên trang giả không.
- Yêu cầu thông tin cá nhân: Có biểu mẫu yêu cầu chi tiết nhạy cảm, như số an sinh xã hội hoặc thông tin tài khoản, dường như không lý do? Nếu có, có thể kẻ lừa cố lấy thông tin bạn.
- Ưu đãi quá tốt để thật: Nếu trang web bên kia liên kết gợi ý bạn có thể nhận du lịch miễn phí hoặc việc dễ dàng lương cao trần, đó là cờ đỏ bạn bị lừa.
- Ngôn ngữ áp lực cao: Ngôn ngữ cấp bách trong tin nhắn, nội dung trang web, hoặc cửa sổ bật lên có thể là cố gắng khuyến khích bạn nhấp liên kết hoặc nhập thông tin không suy nghĩ.
- Lỗi ngữ pháp: Dù email không lỗi ngữ pháp, nếu liên kết đưa đến trang web hoặc tải xuống có ngữ pháp/chính tả kỳ lạ, hãy cảnh giác.
- Nhiễm mã độc: Sau khi nhấp liên kết, nếu trình duyệt hoặc máy tính ngay lập tức bật thông báo tải hoặc cảnh báo nhiễm mã độc, liên kết có thể độc hại.
Qué làm nếu bạn nhấp vào liên kết lừa đảo
Nếu lừa đảo kéo bạn nhấp liên kết độc hại, quan trọng là hành động nhanh giảm thiểu hậu quả. Trước hết, ngừng mọi tương tác — ngừng giao tiếp với kẻ tấn công, hủy tải xuống đang hoạt động, và thoát khỏi trang web giả nếu URL đưa bạn đến đó. Sau đó, bảo mật thiết bị và bắt đầu quá trình giám sát tín dụng và tài khoản khác cho dấu hiệu lừa đảo.
Dưới đây là hướng dẫn từng bước đơn giản bao gồm việc làm nếu bạn nhận ra đã nhấp liên kết lừa đảo:
- Ngừng tương tác: Ngay lập tức ngừng phản hồi kẻ lừa và hủy mọi hành động đang tiến hành, như tải xuống. Báo cáo cuộc gọi, email, hoặc tin nhắn là spam và chặn người gửi.
- Ngắt kết nối internet: Ngắt kết nối internet có thể buộc dừng truyền dữ liệu đang diễn ra và hạn chế lan truyền mã độc, cho bạn thời gian giải quyết vấn đề.
- Quét thiết bị tìm mã độc: Dùng phần mềm chống virus như Norton 360 Deluxe quét thiết bị tìm mã độc còn sót và xóa nó, khôi phục quyền riêng tư.
- Đổi mật khẩu: Cập nhật mật khẩu trên tài khoản có thể bị xâm phạm, dùng mật khẩu mới an toàn.
- Bật xác thực hai yếu tố (2FA): Giữ tài khoản nhạy cảm nhất an toàn hơn với bước xác minh bổ sung do 2FA yêu cầu.
- Liên hệ nhà cung cấp thẻ tín dụng và xem báo cáo: Nếu bạn chia sẻ thông tin thẻ với kẻ lừa hoặc tải mã độc có thể đánh cắp nó, liên hệ nhà phát hành thẻ để đóng thẻ và dừng mua hàng trái phép.
- Cảnh báo cơ quan tín dụng: Nếu bạn đưa thông tin nhạy cảm cho kẻ gian hoặc lo nó bị đánh cắp, đóng băng hoặc khóa tín dụng để giúp ngăn tội phạm mở tài khoản tín dụng mới hoặc vay mượn باسم bạn.
- Kiểm tra báo cáo tín dụng: Định kỳ kiểm tra báo cáo tín dụng dấu hiệu đánh cắp danh tính và lừa đảo. Chúng có thể xuất hiện vài tháng sau tấn công lừa đảo, vì vậy cân nhắc thiết lập giám sát tín dụng để bảo vệ liên tục.
- Báo cáo tấn công lừa đảo: Báo cáo tấn công lừa đảo cho cơ quan chức năng và nhóm chống tội phạm mạng như FTC, IC3, và APWG.
Năm 2024, APWG báo cáo hơn 3,7 triệu tấn công lừa đảo, khoảng 10.174 tấn công mỗi ngày. Vì vậy nếu bạn thấy mình thành mục tiêu, hãy biết bạn không hề đơn độc. Điều quan trọng là bạn hành động ngăn thiệt hại thêm và xây dựng phòng thủ tốt hơn giảm rủi ro tương lai.
Phòng thủ chống tấn công lừa đảo với Norton
Khi tội phạm mạng tiếp tục phát triển chiến lược lừa đảo và lừa đảo, phần mềm bảo mật nâng cao có thể giúp củng cố phòng thủ. Norton 360 Deluxe giúp bảo vệ thiết bị và duyệt web an toàn hơn, với phát hiện lừa đảo hỗ trợ AI giúp chặn cố gắng lừa đảo và ngăn kẻ lừa đánh cắp dữ liệu khi bạn nhấp liên kết độc hại.
Thêm vào đó, với bảo vệ mã độc và virus mạnh mẽ, bạn sẽ có cách hiệu quả xác định và loại bỏ bất kỳ phần mềm độc hại nào lọt vào thiết bị qua tấn công lừa đảo.
Câu hỏi thường gặp
Ai là mục tiêu tấn công lừa đảo?
Bất kỳ ai cũng có thể thành mục tiêu tấn công lừa đảo. Để tăng cơ hội thành công, kẻ lừa thường nhắm vào nhiều địa chỉ email hoặc số điện thoại nhất có thể.
Bạn có thể bị lừa bởi tải drive-by không?
Có, tải drive-by là khi trang web hoặc ứng dụng tải phần mềm độc hại trên thiết bị mà bạn không hay biết hoặc đồng ý. Điều này có thể kết quả từ nhấp liên kết trong tin nhắn lừa đảo, và có thể tăng rủi ro mật khẩu, chi tiết cá nhân, hoặc thông tin tài chính rơi vào tay sai.
Tôi có nên đặt lại điện thoại nếu nhấp liên kết lừa đảo không?
Trong hầu hết trường hợp, đặt lại điện thoại sau khi nhấp liên kết lừa đảo không giúp nhiều. Ngoại lệ là khôi phục cài đặt gốc điện thoại có thể giúp xóa spyware hoặc virus cài trong tấn công lừa đảo. Nhưng nên coi đây là giải pháp cuối cùng, vì bạn cũng mất dữ liệu trên thiết bị, trừ khi tạo bản sao lưu.
Bạn có thể bị lừa bằng cách mở tin nhắn không?
Không, mở tin nhắn lừa đảo bản thân không rủi ro. Tuy nhiên, nhấp liên kết trong tin nhắn đó, tải tệp đính kèm, hoặc phản hồi có thể làm bạn lộ trước mã độc hoặc lừa bạn tiết lộ thông tin cá nhân.