
Liên kết lừa đảo (phishing) là địa chỉ web gây hiểu lầm mà kẻ lừa đảo gửi cho mục tiêu với hy vọng họ sẽ nhấp vào. Thay vì dẫn đến trang web hợp pháp, liên kết lừa đảo có thể kích hoạt tải mã độc xuống hoặc dẫn bạn đến trang web giả mạo độc hại được thiết kế để đánh cắp thông tin cá nhân.
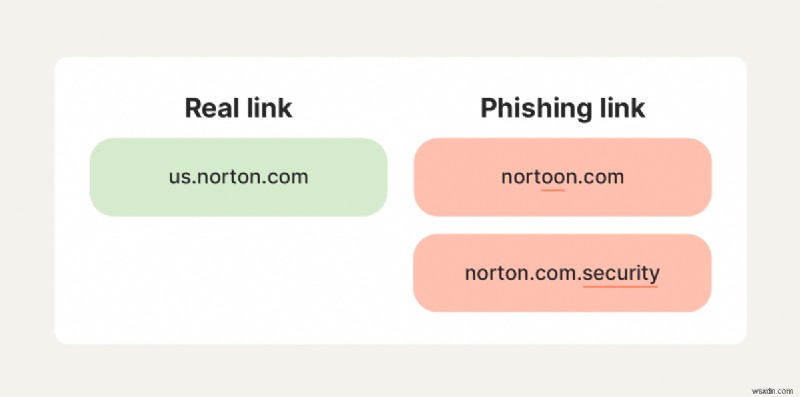
Liên kết giả được thiết kế trông giống như đối ứng thật, nhưng thường có thể nhận ra bằng chữ cái thừa, cấu trúc URL gây hiểu lầm, URL rút gọn, chữ không phải Latin, số, hoặc ký hiệu.
Mặc dù nhấp vào liên kết lừa đảo không đảm bảo nguy hiểm ngay lập tức, bạn vẫn nên hiểu rủi ro tiềm ẩn và cách hạn chế chúng. Hãy theo dõi để biết thêm thông tin về hậu quả có thể xảy ra và các bước hành động cụ thể bạn có thể thực hiện để bảo vệ dữ liệu, tài chính, và tài khoản trực tuyến.
Điều gì xảy ra nếu bạn nhấp vào liên kết lừa đảo?
Nhấp vào liên kết lừa đảo có thể kích hoạt tải drive-by (tự động tải xuống), nhiễm mã độc vào thiết bị như keylogger (ghi phím) hoặc Troyan truy cập từ xa (RAT). Thay vào đó, liên kết có thể gửi bạn đến trang web giả mạo chứa biểu mẫu lừa đảo được thiết kế để lừa bạn tiết lộ thông tin nhạy cảm.
Cả hai vectơ tấn công này đều có thể cho tội phạm mạng truy cập dữ liệu họ cần để cố gắng đánh cắp danh tính, làm cạn kiệt tài khoản ngân hàng hoặc thẻ tín dụng, hoặc khóa bạn khỏi tài khoản trực tuyến. Chúng cũng có thể cố gắng kiếm tiền từ dữ liệu của bạn bằng cách bán nó trên dark web hoặc giữ nó để勒索 tiền chuộc.
Thiết bị bị xâm phạm mã độc sau tấn công lừa đảo cũng có thể làm cho thiết bị khác trên cùng mạng dễ bị nhiễm, cho tội phạm mạng truy cập thêm dữ liệu để dùng trong lừa đảo hoặc đánh cắp danh tính.
Dưới đây là cái nhìn chi tiết hơn về một số cách chính kẻ tấn công có thể thử đánh cắp thông tin của bạn sau khi bạn nhấp vào liên kết lừa đảo.
Trang web giả mạo (Spoofed websites)
Trang web giả mạo là bản sao lừa đảo của trang web hợp pháp mà kẻ tấn công dùng để lừa người dùng chia sẻ thông tin nhạy cảm. Nhấp liên kết lừa đảo có thể gửi bạn đến một trong những trang này, nơi bạn sẽ được nhắc nhập dữ liệu nhạy cảm như mật khẩu, số an sinh xã hội, hoặc chi tiết thẻ tín dụng. Nếu bạn cung cấp thông tin này, tội phạm mạng có thể dùng nó để đánh cắp danh tính, chiếm đoạt tài khoản, hoặc lừa đảo tài chính.
Nhận dữ liệu trái phép (Data exfiltration)
Nhận dữ liệu trái phép là việc chuyển thông tin nhạy cảm từ thiết bị hoặc mạng bị xâm phạm đến máy chủ từ xa hoặc tài khoản lưu trữ đám mây trái phép. Nếu liên kết lừa đảo nhiễm mã độc vào thiết bị, kẻ tấn công có thể đánh cắp tệp cá nhân, chuyên nghiệp, hoặc tài chính làm bạn lộ trước đánh cắp danh tính, lừa đảo tài chính, tổn hại uy tín, và hậu quả pháp lý tiềm ẩn.
Ghi phím (Keystroke logging)
Keylogger, hoặc phần mềm ghi phím, ghi lại những gì bạn gõ theo thời gian thực và gửi dữ liệu đến tội phạm mạng. Nhấp liên kết lừa đảo có thể tải xuống và cài đặt keylogger vào thiết bị. Một khi đã có mặt, nó sẽ chạy lặng lẽ ngầm thu thập thông tin như mật khẩu và số thẻ tín dụng khi bạn gõ. Kẻ tấn công sau đó có thể dùng dữ liệu bị đánh cắp để lừa đảo.
Điều khiển từ xa (Remote control)
Nhấp liên kết lừa đảo có thể nhiễm thiết bị bằng Troyan truy cập từ xa (RAT), loại mã độc cho phép kẻ tấn công điều khiển máy tính của bạn từ xa. Với RAT, tội phạm mạng có thể theo dõi hoạt động, truy cập hoặc xóa tệp, bật webcam hoặc micro, chụp màn hình, hoặc khóa toàn bộ hệ thống.
Chiếm phiên làm việc (Session hijacking)
Bất cứ khi nào bạn đăng nhập vào trang web hoặc ứng dụng, bạn có một phiên hoạt động. Kẻ tấn công lừa bạn nhấp liên kết lừa đảo đánh cắp cookie hoặc token phiên có thể chiếm phiên này để chiếm đoạt tài khoản mà không cần mật khẩu. Trang web dùng cookie và token để nhận diện bạn, vì vậy tội phạm có quyền truy cập chúng có thể bỏ qua quy trình đăng nhập.
Xâm phạm mạng (Network breaches)
Xâm phạm mạng liên quan đến kẻ tấn công có quyền truy cập trái phép vào mạng riêng tư gia đình hoặc doanh nghiệp. Nhấp liên kết lừa đảo cài mã độc trên thiết bị có thể để bạn rủi ro xâm phạm mạng, vì nhiễm trùng có thể lan sang thiết bị khác trên mạng, bao gồm router. Điều này có thể cho tội phạm mạng truy cập thêm dữ liệu nhạy cảm.
Qué làm sau khi nhấp vào liên kết lừa đảo
Nếu bạn đã nhấp liên kết lừa đảo, hãy tránh chia sẻ thông tin nhạy cảm, dừng mọi tải xuống đang tiến hành, ngắt kết nối internet, thực hiện các bước bảo vệ tệp, quét tìm mối đe dọa, bảo mật tài khoản có thể bị xâm phạm, và cân nhắc nộp báo cáo với Ủy ban Thương mại Liên bang (FTC) và Trung tâm Khiếu nại Tội phạm Internet (IC3).
Dưới đây là hướng dẫn từng bước chi tiết để bảo vệ dữ liệu, thiết bị, và danh tính nếu bạn đã nhấp liên kết lừa đảo:
- Không nhập bất kỳ thông tin cá nhân nào: Nếu bạn được dẫn đến trang web giả mạo sau khi nhấp liên kết lừa đảo, đừng nhập thông tin nhạy cảm như mật khẩu, số thẻ tín dụng, hoặc số an sinh xã hội. Điều này có thể dẫn đến đánh cắp danh tính, lừa đảo tài chính, hoặc truy cập trái phép tài khoản. Thay vào đó, hãy rời trang và đóng cửa sổ trình duyệt ngay lập tức.
- Dừng mọi tải xuống tự động: Dừng tải xuống đang hoạt động có thể giúp giữ mã độc xa thiết bị. Kiểm tra xem không có tệp nào đang tải qua trình duyệt và xem tệp gần nhất trong thư mục tải xuống để đảm bảo bạn không vô tình nhiễm mã độc.
- Ngắt kết nối internet: Ngắt kết nối internet sau khi nhấp liên kết lừa đảo có thể ngăn mọi mã độc đã cài truyền dữ liệu trở lại kẻ tấn công. Điều này có thể ngăn chúng truy cập thông tin để lừa đảo hoặc đánh cắp danh tính.
- Sao lưu thiết bị: Sao lưu thiết bị sau khi nhấp liên kết lừa đảo có thể giúp bảo toàn dữ liệu nếu mã độc hỏng hoặc xóa tệp trong tấn công khác. Chỉ sao lưu tệp thiết yếu để tránh vô tình sao chép chương trình độc hại, để bạn có thể khôi phục hệ thống về trạng thái sạch nếu cần.
- Quét mã độc: Nếu bạn quét mã độc thủ công và xóa nó, bạn vẫn nên chạy quét mã độc để xác nhận thiết bị sạch. Norton 360 Deluxe có thể giúp phát hiện và loại bỏ mã độc ẩn, cũng như cung cấp bảo vệ theo thời gian thực chống mối đe dọa tương lai.
- Bảo vệ chống lừa đảo: Để giúp ngăn kẻ tấn công có quyền truy cập dữ liệu nhạy cảm như số an sinh xã hội hoặc chi tiết thẻ tín dụng từ việc giả mạo danh tính hoặc vay tín dụng باسم bạn, hãy đặt cảnh báo lừa đảo hoặc đóng băng tín dụng trên báo cáo tín dụng tại ba cơ quan thông tin tín dụng lớn. Nếu thông tin tài chính bị xâm phạm, cũng thông báo cho ngân hàng hoặc công ty thẻ tín dụng.
- Cập nhật mật khẩu: Cập nhật mật khẩu sau khi nhấp liên kết lừa đảo có thể giúp bảo vệ tài khoản rủi ro khỏi bị chiếm đoạt bởi tội phạm mạng, giữ dữ liệu và tài chính an toàn hơn. Tập trung cập nhật mật khẩu cho tài khoản bạn có thể vô tình chia sẻ dữ liệu, nhưng cũng cân nhắc tạo mật khẩu mới cho tài khoản quan trọng khác.
- Báo cáo cố gắng lừa đảo: Cuối cùng, sau khi đã thực hiện các bước bảo vệ dữ liệu và thiết bị, hãy báo cáo sự cố cho FTC và IC3. Cả hai tổ chức có thể cung cấp tài nguyên giúp bạn khôi phục sau thiệt hại do nhấp liên kết lừa đảo.
Cách nhận ra liên kết lừa đảo
Có một số cách nhận ra liên kết lừa đảo trước khi nhấp, bao gồm kiểm tra lỗi chính tả hoặc lỗi trong URL so với trang web thật. Nếu URL đã bị rút gọn hoặc giả mạo, hãy chắc chắn xem trước đích thực nó sẽ gửi bạn đến. Nếu nó không khớp với nơi bạn mong đợi được gửi, đừng nhấp liên kết.
Bạn cũng có thể dùng ngữ cảnh của liên kết để lấy manh mối xem nó có phải tấn công lừa đảo không, đánh giá xem bạn có mong đợi nhận liên kết từ người gửi, và kiểm tra xem thông điệp của họ có nghe hợp pháp không.
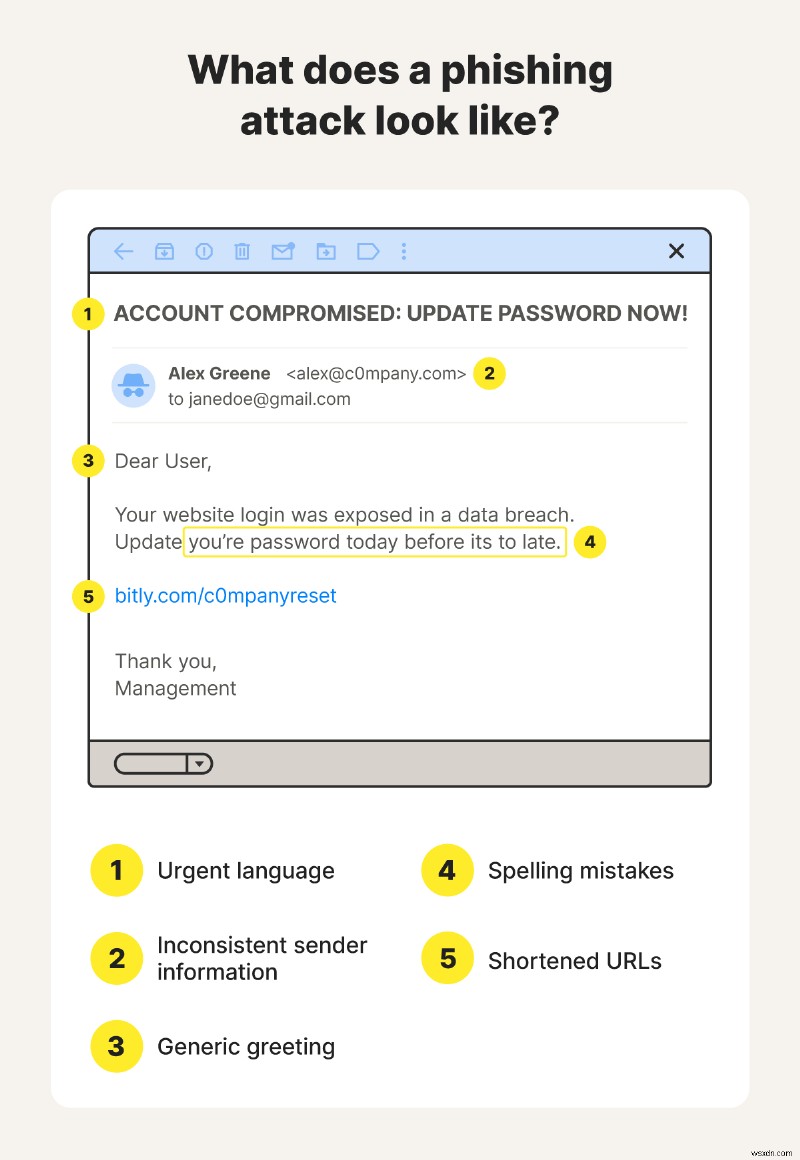
Dưới đây là tổng quan chi tiết hơn về cách nhận ra tấn công lừa đảo:
- URL rút gọn: Kẻ tấn công có thể dùng công cụ rút gọn URL như bit.ly, tinyurl.com, hoặc bl.ink để che giấu đích thực của liên kết, khiến khó xác định nó dẫn đến trang web thật hay độc hại. Mặc dù URL rút gọn có thể hợp pháp, hãy chắc chắn kiểm tra địa chỉ đích đầy đủ trước khi nhấp.
- URL sai chính tả: Kẻ lừa có thể tạo trang web giả với tên miền giống trang thật (ví dụ nortoon.com thay vì norton.com) để lừa người dùng tin họ truy cập trang hợp pháp. Trước khi nhấp liên kết, hãy kiểm tra kỹ URL có khớp với trang web thật bạn mong đợi không.
- Người gửi không quen: Tin nhắn chứa liên kết từ người gửi không quen là cờ đỏ lớn của lừa đảo. Tuy nhiên, kẻ lừa thường giả mạo tổ chức hợp pháp hoặc người bạn tin cậy để lừa bạn tiết lộ thông tin nhạy cảm hoặc cài mã độc, vì vậy đừng chỉ dựa vào người gửi quen thuộc làm dấu hiệu cảnh báo.
- Thông tin người gửi không nhất quán: Thông tin liên lạc không nhất quán, như địa chỉ email không khớp với tổ chức người gửi tuyên bố, là dấu hiệu cảnh báo. Công ty hợp pháp sẽ liên hệ bạn qua email chính thức, thường liệt kê trên trang web của họ.
- Ngôn ngữ cấp bách: Kẻ tấn công thường dùng cụm từ cấp bách như "yêu cầu hành động ngay lập tức", "tài khoản sẽ bị khóa", hoặc "ưu đãi thời gian hạn hẹp" để ép bạn hành động nhanh mà không suy nghĩ. Đừng rơi vào bẫy. Hãy dành thời gian và, nếu bạn bao giờ nghi ngờ, hãy liên hệ trực tiếp tổ chức tin nhắn tuyên bố đến để kiểm tra xem có hợp pháp không.
- Chính tả và ngữ pháp kém: Tin nhắn từ công ty hợp pháp rất khó bao gồm lỗi chính tả và ngữ pháp. Nếu bạn nhận tin nhắn chứa ngôn ngữ kém, nó có thể là một phần của lừa đảo vội vã, do người không phải người bản xứ soạn, hoặc một phần chiến lược lọc người hoài nghi sớm.
- Lời chào chung chung: Lời chào chung chung như "Kính gửi Quý khách" hoặc "Xin chào" có thể là dấu hiệu tấn công lừa đảo. Tổ chức hợp pháp thường cá nhân hóa tin nhắn, thường bao gồm tên thật của bạn trong lời chào để tạo ngữ khí đáng tin cậy hơn.
Một trong những cách tốt nhất phát hiện lừa đảo là dùng công cụ phát hiện lừa đảo hỗ trợ AI, giúp xác định xem bạn có đối mặt tấn công lừa đảo không bằng cách quét ngôn ngữ và liên kết đáng ngờ. Nếu bạn bao giờ không chắc tin nhắn có thật hay là một phần của kế hoạch lừa đảo, hãy thử chạy qua Norton Genie để có chỉ báo mạnh mẽ về mức độ cảnh giác bạn nên có.
Cách bảo vệ chống lừa đảo
Biết cách nhận ra liên kết lừa đảo là cách tốt nhất tránh bị lừa, nhưng bạn cũng có thể thực hiện các bước giúp bảo vệ dữ liệu và thiết bị nếu sự cảnh giác bị lỏng.
Đây là một số cách tốt nhất xây dựng phòng thủ mạnh mẽ hơn chống lừa đảo:
- Dành thời gian: Bất cứ khi nào bạn nhận liên kết từ người gửi bạn không tin, hãy dành một phút đánh giá rủi ro và điều tra xem có phải cố gắng lừa đảo không. Tránh hành động hoang mang hoặc bốc đồng, ngay cả khi tin nhắn nghe cấp bách.
- Dùng bộ lọc: Thiết lập bộ lọc spam trên ứng dụng nhắn tin và ứng dụng email để giúp chặn hoặc cách ly cố gắng lừa đảo tương lai, giảm khả năng bạn vô tình bị lừa và xâm phạm thông tin cá nhân.
- Giữ phần mềm cập nhật: Cập nhật phần mềm thường vá lỗ hổng bảo mật hacker có thể khai thác để cài mã độc trên thiết bị, sau khi thuyết phục bạn nhấp liên kết giả. Giữ cả hệ điều hành và ứng dụng riêng cập nhật để bảo vệ tốt nhất.
- Dùng 2FA: Xác thực hai yếu tố (2FA) thêm lớp bảo mật bổ sung cho tài khoản trực tuyến bằng cách yêu cầu xác minh thêm để đăng nhập. Điều này làm cho kẻ tấn công khó truy cập tài khoản nếu họ đánh cắp mật khẩu trong tấn công lừa đảo.
Tìm mã độc trên thiết bị
Ngay cả khi bạn biết phải tìm gì, tấn công lừa đảo tinh vi vẫn có thể bắt bạn bất ngờ. Nếu bạn đã nhấp liên kết lừa đảo, hãy giúp bảo vệ mình bằng cách tải Norton 360 Deluxe để quét và xóa mã độc có thể cho tội phạm truy cập dữ liệu nhạy cảm. Bạn cũng sẽ hưởng lợi từ công cụ phát hiện lừa đảo và chặn trang web giả giúp bảo vệ chống mối đe dọa tương lai.
Câu hỏi thường gặp
Tôi nên làm gì nếu nhấp liên kết lừa đảo trên iPhone?
Apple có giao thức bảo mật nghiêm ngặt nghĩa là khó để mã độc nhiễm thiết bị iOS. Trừ khi iPhone bị jailbreak, bạn có thể không cần lo lắng về mã độc sau khi nhấp liên kết lừa đảo. Tuy nhiên, bạn vẫn nên thực hiện biện pháp phòng ngừa như bật chế độ máy bay để ngắt kết nối mạng, đổi mật khẩu Apple ID, và chạy quét bảo mật di động để giúp bảo vệ chống các vectơ tấn công khác.
Tôi có rủi ro nếu nhấp liên kết lừa đảo nhưng không nhập thông tin?
Có. Ngay cả khi bạn không nhập chi tiết, trang web lừa đảo bạn được dẫn đến bởi liên kết lừa đảo có thể kích hoạt tải mã độc tự động xâm phạm bảo mật thiết bị.
Có gì tôi có thể làm để bảo vệ mình nếu đã nhập thông tin trên trang web giả mạo?
Các cách tốt nhất bảo vệ mình sau khi vô tình cung cấp thông tin cho kẻ lừa đảo lừa đảo bao gồm đổi mật khẩu cho tài khoản bị xâm phạm, liên hệ ngân hàng bảo vệ tài chính, và đóng băng tín dụng để hạn chế thiệt hại tiềm ẩn từ đánh cắp danh tính.
Liên kết lừa đảo có thể hack điện thoại không?
Liên kết lừa đảo có thể cài mã độc trên điện thoại, có nghĩa là điện thoại có thể bị hack và tội phạm mạng đánh cắp dữ liệu nhạy cảm. Tuy nhiên, nhiễm mã độc nói chung ít phổ biến hơn trên thiết bị di động.