
GhostPairing là một kỹ thuật tấn công tài khoản WhatsApp mới nổi, khai thác tính năng liên kết thiết bị của ứng dụng để cho phép tội phạm mạng truy cập vào tin nhắn, hình ảnh, video và ghi âm thoại được chia sẻ qua WhatsApp của bạn. Hãy đọc tiếp để hiểu cách tấn công này hoạt động, nhận diện các dấu hiệu cảnh báo và biết cách bảo vệ mình.
GhostPairing hoạt động như thế nào?
Các chuyên gia an ninh mạng tại Gen – công ty đứng sau thương hiệu Norton – đã phát hiện một cuộc tấn công mạng mới nhắm vào người dùng WhatsApp. Được đặt tên là "GhostPairing", kỹ thuật này cho phép tội phạm truy cập tài khoản WhatsApp của bạn mà không cần mật khẩu.
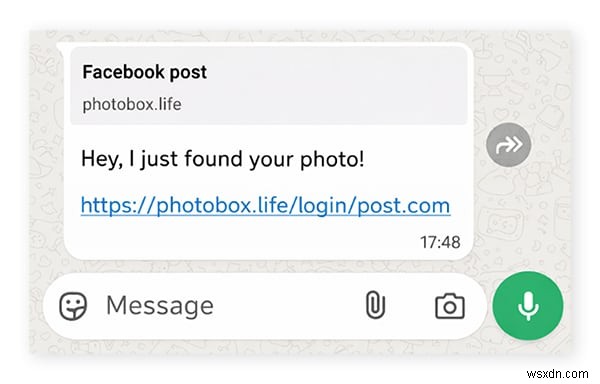
Cuộc tấn công thường bắt đầu bằng một tin nhắn trông vô hại, tuyên bố ai đó đã tìm thấy ảnh của bạn hoặc chia sẻ một bài đăng Facebook. Nhưng đường link trong tin nhắn dẫn đến một trang lừa đảo (phishing) lừa bạn liên kết tài khoản WhatsApp với thiết bị của kẻ tấn công.
Cơ chế tấn công GhostPairing
GhostPairing khai thác tính năng "Thiết bị đã liên kết" (Linked Devices) của WhatsApp – tính năng được thiết kế để bạn sử dụng WhatsApp trên nhiều thiết bị. Thay vì đoán mật khẩu hoặc lừa đảo để lấy mật khẩu, kẻ lừa đảo dùng kỹ thuật xã hội học (social engineering) để lừa bạn hoàn tất quy trình liên kết thiết bị hợp pháp.
Dưới đây là quy trình tấn công chi tiết:
Bước 1: Tin nhắn từ người bạn tin tưởng
GhostPairing bắt đầu bằng một tin nhắn ngắn gọn, mang tính chất tùy hứng nhằm kích thích sự tò mò, ví dụ: "Hey tôi vừa tìm thấy ảnh của bạn!", kèm theo một đường link. Tin nhắn này thường đến từ một người liên hệ thật sự mà tài khoản đã bị xâm nhập, khiến nó trông đáng tin cậy.
Các yếu tố URL trong bản xem trước link, như /login/post.com hoặc /login/facepost.com, tạo cảm giác hợp pháp (ít nhất là hơn so với chuỗi ký tự ngẫu nhiên) – có điểm tương đồng với kỹ thuật typosquatting (đăng ký tên miền gần giống).
Bước 2: Trang đăng nhập giả mạo thuyết phục
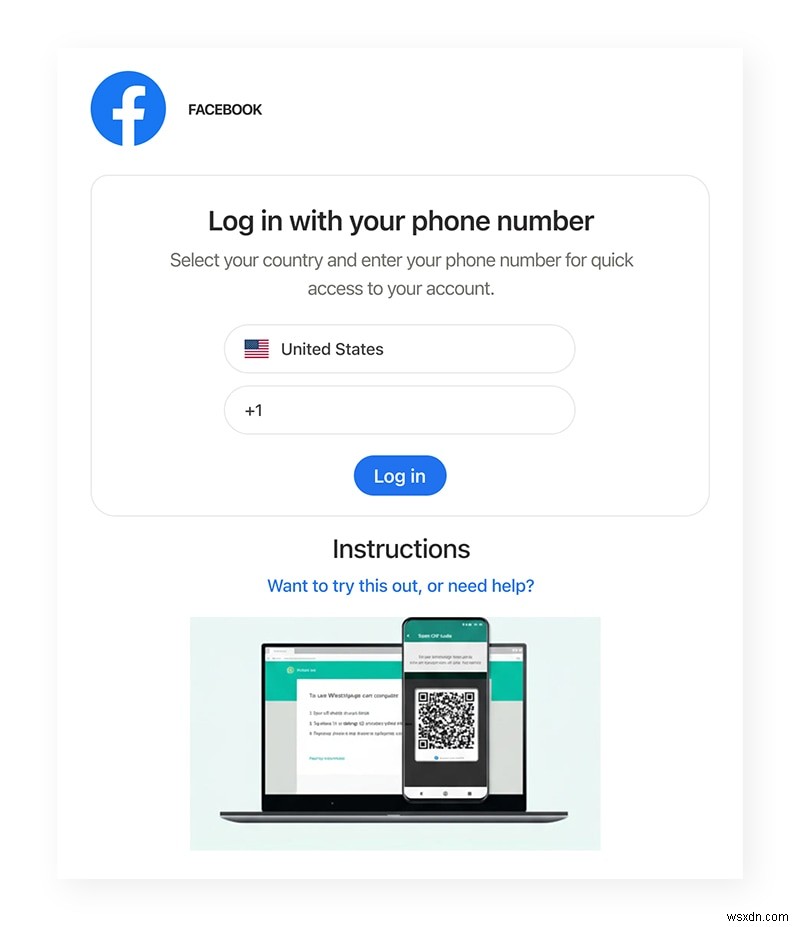
Nếu bạn click vào link lừa đảo, bạn sẽ được chuyển đến một trang đăng nhập tối giản, giả dạng Facebook hoặc nền tảng Meta khác. Tại đây, bạn được yêu cầu xác minh danh tính bằng cách đăng nhập dùng số điện thoại.
Cái bẫy? Đây hoàn toàn không phải trang đăng nhập Facebook: đó là một trang web độc hại bí mật khởi động quy trình liên kết thiết bị của WhatsApp bằng số điện thoại bạn vừa nhập.
Bước 3: "Xác minh" thực chất là liên kết thiết bị
Để hoàn tất quy trình "đăng nhập" giả trên cổng Meta giả mạo, bạn được hiển thị một mã ghép cặp (pairing code) số và được hướng dẫn nhập mã đó vào WhatsApp để xác nhận đăng nhập và xem ảnh. Thực tế, mã này được dùng để phê duyệt việc thêm thiết bị mới vào tài khoản WhatsApp của bạn.
Khi bạn nhập số điện thoại, bạn đã cho phép kẻ tấn công kích hoạt quy trình liên kết thiết bị hợp pháp của WhatsApp. WhatsApp sau đó gửi mã xác minh đến thiết bị yêu cầu – trong trường hợp này là trang web lừa đảo. Mã đó phải được bạn – chủ tài khoản – nhập thủ công vào WhatsApp để ủy quyền thiết bị mới. Trang lừa đảo hiển thị mã và thao túng bạn nhập nó vào WhatsApp.
Bước 4: Kẻ tấn công giành quyền truy cập WhatsApp
Khi bạn mở WhatsApp và nhập mã, bạn vô tình cấp quyền truy cập tài khoản cho kẻ tấn công. WhatsApp phê duyệt thiết bị yêu cầu liên kết. Thiết bị của kẻ tấn công giờ đã được kết nối với tài khoản của bạn như một thiết bị đã liên kết bổ sung.
Kẻ tấn công thu được gì từ GhostPairing?
Bằng cách liên kết thiết bị của họ với WhatsApp của bạn, kẻ tấn công truy cập được thông tin cá nhân và cuộc trò chuyện, cho phép họ mạo danh bạn để lan truyền link GhostPairing thêm. Khi đã xâm nhập, kẻ lừa đảo có thể:
- Đọc tin nhắn đến theo thời gian thực.
- Truy cập lịch sử trò chuyện đã đồng bộ và phương tiện chia sẻ (ảnh, video, ghi âm).
- Thu thập chi tiết cá nhân được chia sẻ trong chat.
- Nhắn tin cho bạn bè, gia đình và nhóm chat dưới danh nghĩa bạn.
- Lan truyền cùng mồi nhử đến danh bạ của bạn, giúp lừa đảo lan rộng hơn.
Làm gì nếu bạn thành nạn nhân của GhostPairing?
Nếu bạn đã click link đáng ngờ và nhập bất kỳ mã ghép cặp hay xác minh nào, hãy hành động nhanh chóng:
- Gỡ bỏ thiết bị liên kết lạ: Mở WhatsApp > Vào Cài đặt (hoặc chấm ba dọc ⋮) > Thiết bị đã liên kết > Xem danh sách phiên hoạt động và đăng xuất khỏi mọi thiết bị bạn không nhận ra.
- Cảnh báo danh bạ: Nếu tội phạm đã truy cập WhatsApp của bạn, họ có thể đã lan truyền lừa đảo. Nhắn tin cho danh bạ và nhóm chat rằng tài khoản bạn bị xâm nhập và nhờ họ không click vào các link gần đây.
- Cảnh giác lừa đảo tiếp theo: Nếu tội phạm nắm tin nhắn của bạn, họ có thể nhắm vào bạn hoặc danh bạ bằng các mồi nhử mạo danh tùy chỉnh. Hãy cảnh giác với các tấn công lừa đảo, xã hội học và lừa đảo khác.
Cách phòng thủ trước các tấn công như GhostPairing
- Cautious với các link bất ngờ, ngay cả khi đến từ người bạn biết. Tài khoản của họ có thể đã bị xâm nhập.
- Không bao giờ nhập mã ghép cặp WhatsApp chỉ vì một trang web yêu cầu. Chỉ dùng ghép cặp/liên kết thiết bị khi bạn tự yêu cầu bên trong WhatsApp.
- Kiểm tra thiết bị đã liên kết thường xuyên – trên WhatsApp, Google, hay mạng xã hội – và gỡ bỏ gì bạn không nhận ra.
- Bật xác thực hai bước (2FA) cho tài khoản để tăng bảo vệ. 2FA có thể không chặn GhostPairing, nhưng giúp chống lại các tấn công chiếm đoạt tài khoản truyền thống liên quan đến mật khẩu bị đánh cắp.
- Đầu tư phần mềm An ninh mạng. Công cụ như Norton 360 Deluxe có thể cảnh báo trang web độc hại, giảm nguy cơ click link lừa đảo.
Tác giả: Jeremy Coppock – Biên tập viên An ninh mạng
Người xem duyệt: Luis Corrons
Ngày xuất bản: 02/03/2026 • 4 phút đọc
Lưu ý biên tập: Bài viết cung cấp thông tin giáo dục nhằm nâng cao nhận thức về An ninh mạng. Sản phẩm/dịch vụ Norton có thể không bảo vệ trước mọi loại mối đe dọa, lừa đảo, tội phạm được đề cập. Xem Chính sách biên tập để biết thêm chi tiết.