
Nếu thông tin cá nhân bạn bị lộ trong vi phạm dữ liệu (data breach) hoặc rò rỉ, bạn chịu rủi ro lừa đảo mục tiêu, đánh cắp danh tính, và mối đe dọa mạng khác. Hãy bảo vệ tài khoản và danh tính bằng cách xác nhận dữ liệu nào bị xâm phạm, sau đó đổi mật khẩu, bật xác thực hai yếu tố (2FA), đóng băng/khóa tín dụng, giám sát tài khoản hoạt động đáng ngờ, và cảnh giác tấn công lừa đảo (phishing).
Biết làm gì sau vi phạm dữ liệu rất quan trọng, vì ngay cả công ty bạn tin cậy với dữ liệu nhạy cảm cũng có thể phạm lỗi nghiêm trọng nếu không có biện pháp bảo vệ đúng.
Tháng 3 năm 2026, nhà cung cấp bảo vệ danh tính Aura bị vi phạm dữ liệu làm lộ gần 900.000 hồ sơ khách hàng. Công ty cho biết sự cố do nhân viên bị lừa đảo giọng nói (voice phishing) và cấp quyền truy cập cho bên thứ ba trái phép. Điều này làm khách hàng dễ bị tấn công mục tiêu như phishing và social engineering.
Nếu bạn nghi ngờ dữ liệu bị xâm phạm, đây là các bước cần làm.
1. Xác Nhận Dữ Liệu Của Bạn Có Bị Xâm Phạm Không
Khi công ty bị vi phạm dữ liệu, pháp luật bắt buộc thông báo khách hàng bị ảnh hưởng. Nhưng hạn chót khác nhau theo bang, và một số công ty trì hoãn tiết lộ, để mọi người bị lộ lâu hơn nên. Tốt nhất bạn nhận thông báo kịp thời kèm nguồn lực hỗ trợ phản ứng.
Nhưng ngay cả không có thông báo chính thức, hoạt động tài khoản bất thường có thể báo hiệu rắc rối. Vì vậy, chủ động kiểm tra dấu hiệu vi phạm dữ liệu thay vì chờ xác nhận. Nếu nghi ngờ dữ liệu bị lộ, đây là cách xác nhận:
- Kiểm tra tài khoản: Tìm giao dịch lạ, thay đổi mật khẩu, cài đặt bị sửa, hoặc cảnh báo đăng nhập mới. Tất cả có thể báo hiệu truy cập trái phép sau vi phạm.
- Xem báo cáo tín dụng: Quét báo cáo tín dụng tìm tài khoản hoặc truy vấn lạ, có thể ai đó đang cố mở tín dụng tên bạn.
- Cảnh giác cảnh báo đăng nhập đáng ngờ: Đôi khi công ty email về hoạt động tài khoản đáng ngờ. Hãy kiểm tra, nhưng cẩn thận phishing. Kẻ tấn công có thể tạo cảnh báo giả lừa bạn tiết lộ thông tin để chiếm tài khoản.
- Dùng công cụ kiểm tra vi phạm dữ liệu: Nhập thông tin vào công cụ phát hiện vi phạm xem dữ liệu có xuất hiện trên dark web — phần internet ẩn nơi dữ liệu lộ thường được đăng/bán. Hoặc nhận cảnh báo tự động qua tính năng Dark Web Monitoring trong Norton 360 with LifeLock.
2. Xác Định Dữ Liệu Nào Bị Lộ
Sau khi xác nhận thông tin bạn liên quan đến vi phạm, bước tiếp theo là xác định loại dữ liệu nào bị lộ. Loại dữ liệu lộ khác nhau dẫn đến rủi ro khác nhau, nên biết gì bị lộ giúp bạn lấy biện pháp đúng.
Xem một số loại dữ liệu thường bị lộ và rủi ro:
- Thông tin nhận dạng cá nhân (PII): Lộ PII như họ tên, địa chỉ, ngày sinh làm bạn mục tiêu lừa đảo dễ hơn. Kẻ lừa dùng thông tin này làm social engineering và phishing thuyết phục hơn: email phishing hoặc cuộc gọi vishing có tên thật và ngày sinh bạn dễ lừa bạn — hoặc nhân viên dịch vụ khách hàng — tin là hợp pháp. Công cụ như Norton Genie, trợ lý AI, giúp cảnh báo lừa đảo tinh vi.
- Địa chỉ email: Nếu email xuất hiện trong vi phạm, bạn có thể thấy tăng spam và phishing. Bảo vệ bằng cách đổi mật khẩu, bật 2FA mọi nơi có thể, và cảnh giác phishing.
- Số điện thoại: Số điện thoại lộ dẫn đến tăng spam gọi/nhắn và cố gắng xâm nhập tài khoản. Cũng rủi ro bị奪电话 (phone takeover) bởi hacker. Bảo vệ bằng cách báo số spam, bảo mật tài khoản online liên kết số, và dùng tính năng giám sát SIM như trong Norton 360 with LifeLock Advantage.
- Mật khẩu: Nếu mật khẩu hoặc credential bị lộ, bạn chịu rủi ro cao bị chiếm tài khoản (account takeover), nhất là nếu dùng lại mật khẩu trên nhiều trang. Một khi vào tài khoản, kẻ gian có thể mua hàng dùng thông tin thanh toán lưu, cắp thẻ quà, đổi thông tin đăng nhập khóa bạn ngoài, hoặc thu thêm dữ liệu cá nhân tấn công tài khoản khác.
- Dữ liệu sinh trắc học (Biometric data): Vì info sinh trắc học như vân tay, Face ID, quét mũi mắt là vĩnh viễn và duy nhất, rò rỉ gây rủi ro nghiêm trọng. Tội phạm có thể dùng bypass bảo mật hoặc ghép với credential khác bị cắp. Nếu bị ảnh hưởng, xem thiết bị/tài khoản nào dùng sinh trắc học và tăng cường bảo vệ thứ cấp như PIN hoặc token.
- Chi tiết thẻ tín dụng: Nếu chi tiết thẻ lộ trong vi phạm, bạn chịu rủi ro gian lận thẻ tín dụng. Bảo vệ bằng cách giám sát sao kê ngân hàng/thẻ cho hoạt động lạ, đóng thẻ, thiết lập cảnh báo giao dịch, báo ngay cho ngân hàng các khoản không ủy quyền.
- Số an sinh xã hội (SSN): Đây là vi phạm nghiêm trọng nhất, vì SSN dùng cho đánh cắp danh tính và gian lận. Đặt cảnh báo gian lận hoặc đóng băng tín dụng (credit freeze) tại 3 cơ quan tín dụng (Equifax, Experian, TransUnion), theo dõi báo cáo tín dụng tài khoản mới, nộp thuế sớm ngăn gian lận thuế.
3. Bảo Mật Tài Khoản Dễ Bị Tấn Công
Sau vi phạm dữ liệu, kẻ tấn công có thể thử xâm nhập tài khoản hoặc khóa bạn ngoài. Bảo mật đăng nhập với bảo vệ mạnh hơn giúp bạn giữ kiểm soát và ngăn chặn thiệt hại thêm.
Cách làm:
- Đổi mật khẩu: Cập nhật mật khẩu mọi tài khoản gắn với email hoặc login bị lộ. Nếu dùng lại mật khẩu đó nơi khác, cập nhật những tài khoản đó nữa.
- Dùng password manager: Tạo mật khẩu mạnh, duy nhất cho mọi tài khoản và lưu trong password manager mã hóa để không phải nhớ tất cả. Điều này đảm bảo một mật khẩu bị cắp không xâm phạm nhiều tài khoản.
- Thiết lập xác thực đa yếu tố (MFA): MFA yêu cầu 2+ yếu tố xác minh trước khi truy cập tài khoản. Giúp bảo vệ sau vi phạm bằng lớp bảo mật thêm, khiến kẻ không ủy quyền khó truy cập dù có mật khẩu.
- Gỡ thiết bị lạ: Sau vi phạm, kiểm tra tài khoản đăng nhập đáng ngờ. Nếu thấy thiết bị lạ, gỡ bỏ.
- Bảo vệ thẻ SIM: Kẻ lừa dùng thông tin cá nhân bạn lừa nhà mạng đổi số điện thoại sang SIM của họ — gọi là SIM swap attack. Cho phép họ chặn cuộc gọi/nhắn, bao gồm mã 2FA.
Bảo vệ SIM bằng cách đặt PIN duy nhất với nhà mạng và dùng Norton 360 with LifeLock Advantage giám sát奪电话.
4. Đóng Băng Hoặc Khóa Tín Dụng (Freeze/Lock Credit)
Nếu thông tin nhạy cảm như Số an sinh xã hội (SSN) bị lộ trong vi phạm, tội phạm có thể thử mở dòng tín dụng mới tên bạn. Đặt credit freeze trên báo cáo tín dụng ngăn nhà cho vay truy cập báo cáo, từ đó chặn đơn xin tín dụng mới.
Credit freeze thường không cần thiết nếu chỉ dữ liệu kém nhạy cảm như email bị lộ, vì thông tin đó đơn lẻ không thể mở tín dụng mới.
Bạn cũng có thể xem credit lock, lựa chọn trả phí có thêm như cảnh báo giám sát tín dụng hoặc bảo hiểm đánh cắp danh tính. Cũng tiện hơn, vì khóa/mở truy cập tức thì qua app mobile. Hữu ích nếu bạn đang chủ động xin tín dụng.
5. Thiết Lập Cảnh Báo Gian Lận (Fraud Alerts)
Fraud alert cho nhà cho vay biết bạn có thể là nạn nhân gian lận khi họ chạy tín dụng, để họ xác minh kỹ danh tính người xin. Bạn đặt alert bằng cách liên hệ bất kỳ cơ quan báo cáo tín dụng lớn, họ sẽ tự báo cho các cơ quan khác.
Nếu bạn liên quan vi phạm hoặc nghi ngờ có thể bị, yêu cầu fraud alert tiêu chuẩn 1 năm. Nếu thực sự bị đánh cắp danh tính, xem extended fraud alert bảo vệ 7 năm.
Bạn không phải chờ nhà cho vay xác minh danh tính mới biết ai dùng tín dụng bạn. Đăng ký Norton 360 with LifeLock Advantage để biết ngay khi hoạt động gian lận liên quan SSN hoặc tín dụng bị phát hiện.
6. Giám Sát Báo Cáo
Tiếp tục giám sát báo cáo chặt chẽ ít nhất 1 năm sau vi phạm — có thể lâu hơn nếu thấy hoạt động đáng ngờ trong năm đầu. Theo dõi sát các báo cáo sau:
- Báo cáo An sinh xã hội: Kiểm tra định kỳ tài khoản My Social Security (My SSA) hoạt động quyền lợi lạ hoặc yêu cầu lạ.
- Sao kê ngân hàng: Xem giao dịch khoản không ủy quyền hoặc lạ.
- Báo cáo tín dụng: Lấy báo cáo từ mỗi cơ quan, tìm tài khoản hoặc truy vấn tín dụng lạ báo hiệu gian lận. AnnualCreditReport.com cho phép lấy báo cáo miễn phí hàng tuần từ Equifax, Experian, TransUnion.
Hoặc làm giám sát tài khoản dễ dàng, tiện lợi với Norton 360 with LifeLock Advantage, giúp giám sát tài khoản ngân hàng và báo cáo tín dụng, cảnh báo hoạt động đáng ngờ.
7. Cảnh Báo Người Quen
Nếu tài khoản hoặc thông tin liên lạc bạn bị lộ trong vi phạm, kẻ tấn công có thể dùng thông tin đó lừa bạn bè, gia đình, đồng nghiệp. Họ có thể gửi email lừa đảo, tin nhắn đáng ngờ, hoặc mạo danh bạn lừa người khác chia sẻ dữ liệu cá nhân.
Để giảm rủi ro, hãy báo cho người quen biết để cảnh giác với tin nhắn bất thường. Nhắc họ không click link đáng ngờ, không tải file đính kèm không mong đợi, không chia sẻ thông tin nhạy cảm không xác nhận thực sự từ bạn. Một cảnh báo nhanh có thể giúp rất nhiều.
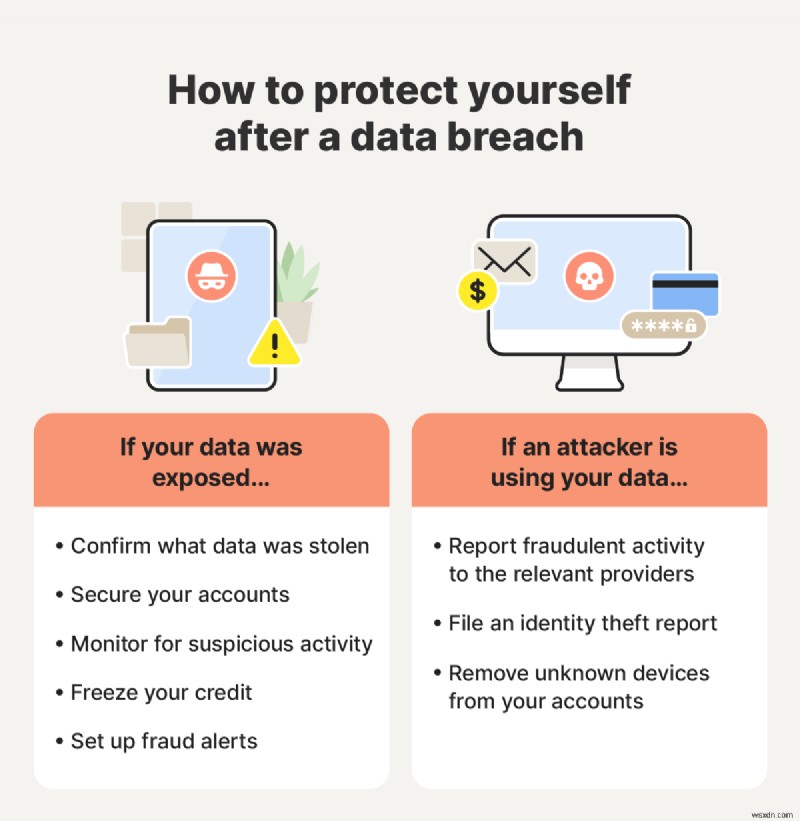
Ảnh các bước bảo vệ mình nếu thông tin bị lộ trong vi phạm dữ liệu vs. nếu kẻ tấn công đang chủ động dùng dữ liệu bạn.
Cách Bảo Vệ Bản Thân Trước Vi Phạm Dữ Liệu Tương Lai
Không ai đảm bảo bảo vệ tuyệt đối khỏi vi phạm dữ liệu, nhưng thói quen an ninh tốt giảm rủi ro và hạn chế thiệt hại nếu xảy ra. Chìa khóa: bảo vệ tài khoản, chia sẻ ít thông tin hơn, cảnh giác lừa đảo:
- Dùng nhiều email: Dùng email riêng cho ngân hàng, mua sắm, mạng xã hội, cá nhân. Cách đó, nếu một tài khoản bị vi phạm, thiệt hại bị giới hạn.
- Tăng cường mật khẩu: Tạo mật khẩu duy nhất, phức tạp cho mọi tài khoản. Password manager giúp quản lý không dùng lại. Mật khẩu duy nhất bảo vệ thực tế chống brute force và credential stuffing.
- Cảnh giác dấu hiệu lừa đảo: Đánh giá cờ đỏ phishing phổ biến: link đáng ngờ, lỗi ngữ pháp, yêu cầu gấp thông tin cá nhân. Nếu click link độc, quét malware nhanh. Công cụ như Norton Genie giúp xác định tin nhắn/link có hợp pháp không bằng AI.
- Xác minh trước khi click: Nếu cảm giác gì đó sai, xác minh trực tiếp với công ty/người qua kênh liên lạc tin cậy. Giúp tránh tải malware hoặc chia sẻ trực tiếp thông tin nhạy cảm cho người không an toàn.
- Hạn chế chia sẻ thông tin: Chỉ chia sẻ tối thiểu chi tiết cá nhân cần thiết, ngay cả với tổ chức hợp pháp. Càng ít dữ liệu chia sẻ, càng ít thứ bị cắp.
- Đăng ký bảo vệ đánh cắp danh tính: Dịch vụ bảo vệ đánh cắp danh tính và vi phạm dữ liệu giúp giám sát dark web tìm dữ liệu cá nhân. Norton 360 with LifeLock Advantage cũng hỗ trợ then chốt nếu bạn thành nạn nhân gian lận, cung cấp hoàn tiền tiền bị cắp lên đến 100.000 USD.
Công Ty Bị Ảnh Hưởng Nên Làm Gì Sau Vi Phạm Dữ Liệu?
Vi phạm dữ liệu không chỉ ảnh hưởng bạn. Công ty liên quan cũng có trách nhiệm hành động nhanh, có trách nhiệm. Các bước then chốt:
- Kiểm soát vi phạm: Cô lập hệ thống/mạng bị xâm phạm để ngăn tấn công lan.
- Đánh giá thiệt hại: Điều tra dữ liệu nào bị truy cập, khi nào xảy ra, ai chịu trách nhiệm.
- Thông báo người bị ảnh hưởng: Minh bạch thông báo khách hàng và nhân viên dữ liệu bị lộ. Cung cấp nguồn lực và hướng dẫn giúp mọi người tự bảo vệ.
- Khôi phục hệ thống: Vá lỗ hổng và sửa hệ thống bị xâm phạm để vận hành quay lại bình thường.
- Tăng cường an ninh: Lý tưởng công ty nên tăng cường phòng thủ phần mềm, đào tạo nhân viên, triển khai giao thức an ninh chặt chẽ hơn ngăn vi phạm tương lai.
Tin Tức Vi Phạm Dữ Liệu Gần Đây
Vi phạm dữ liệu thường xuyên lên báo, ảnh hưởng đến cả tổ chức lớn. Đây là những gì đang gây sóng gần đây.
TransUnion
Tháng 8 năm 2025, TransUnion, một trong ba công ty báo cáo tín dụng lớn, xác nhận vi phạm dữ liệu làm lộ gần 4,5 triệu khách hàng. Hacker cắp dữ liệu nhạy cảm từ ứng dụng thứ ba dùng cho hỗ trợ khách hàng. Vi phạm bao gồm tên, ngày sinh, và SSN.
Google, Apple, Và Facebook
Trong vụ được gọi là vi phạm dữ liệu lớn nhất lịch sử, tấn công infostealer nhắm vào Google, Apple, Facebook. Theo Cybernews, vi phạm lộ 16 tỷ credential đăng nhập trên 30 bộ dữ liệu. Mặc dù một số bản ghi có thể cũ, chuyên gia cảnh báo nhiều thông tin cắp được còn tươi và đe dọa nghiêm trọng người dùng.
Qantas
Tháng 6 năm 2025, hãng hàng không Úc Qantas báo hoạt động đáng ngờ nền tảng dịch vụ khách hàng thứ ba chứa dữ liệu khoảng 6 triệu người. Thông tin lộ: tên, email, điện thoại, ngày sinh, số khách hàng thường xuyên. Điều tra đang diễn ra.
Belk
Tháng 5 năm 2025, chuỗi cửa hàng Belk bị tấn công bởi đoàn thể mạng DragonForce, tuyên bố cắp 156 GB dữ liệu khách hàng và nhân viên. Vi phạm làm gián đoạn vận hành, Belk mất gần một tháng thông báo người bị ảnh hưởng, dẫn đến hai vụ kiện tập thể. Công ty sau đó tăng cường an ninh và hỗ trợ nạn nhân.
Experian
Cuối 2022, kẻ tấn công khai thác lỗ hổng kỹ thuật lộ file tín dụng người tiêu dùng Experian. Lỗ hổng hoạt động 47 ngày cho phép truy cập báo cáo tín dụng đầy đủ chỉ với tên, địa chỉ, ngày sinh, và SSN. Công ty được thông báo 12/2022, nhưng mất một tháng thông báo công khai, âm thầm vá lỗi thay vì tiết lộ vi phạm ngay.
Bảo Vệ Danh Tính Sau Vi Phạm
Một khi thông tin cá nhân bị lộ sau vi phạm hoặc rò rỉ, danh tính bạn đang nguy hiểm. Thực tế, một trên ba người Mỹ có SSN nguy cơ bị tấn công danh tính do vi phạm dữ liệu.
Với Norton 360 with LifeLock Advantage, bạn có bảo vệ đa lớp chống hậu quả vi phạm và rò rỉ. Phát hiện lừa đảo tùy chỉnh bằng AI, nhận cảnh báo nếu dữ liệu nhạy cảm xuất hiện dark web, giám sát báo cáo tín dụng hoạt động lạ, thiết lập giám sát tài khoản ngân hàng bắt khoản đáng ngờ. Thêm vào đó, nếu danh tính bị cắp, bạn đủ điều kiện bảo vệ lên đến 1,2 triệu USD.
Câu Hỏi Thường Gặp (FAQs)
FTC khuyên nạn nhân vi phạm dữ liệu làm gì sau tấn công?
Lời khuyên FTC sau vi phạm dữ liệu khác tùy thông tin bị lộ. Nhưng tổng quát, khuyên kiểm tra tài khoản lạ trên báo cáo tín dụng, thiết lập dịch vụ giám sát, mua bảo hiểm đánh cắp danh tính, đặt credit freeze hoặc fraud alert.
Tôi có thể kiện nếu dữ liệu bị vi phạm?
Nếu chứng minh vi phạm gây thiệt hại hoặc do sơ suất, bạn có thể kiện. Tư vấn luật sư xác nhận dữ liệu bị xử lý sai và lựa chọn bạn có.
Bồi thường vi phạm dữ liệu bao nhiêu?
Vi phạm dữ liệu lớn nhất lịch sử?
Vi phạm lớn nhất đến nay nhắm vào công ty tech như Apple, Facebook, Google, lộ 16 tỷ credential đăng nhập.