
Tấn công Business Email Compromise (BEC) gây thiệt hại hơn 3 tỷ USD năm 2025, theo báo cáo hàng năm của Trung tâm Khiếu nại Tội phạm Internet (IC3) của FBI. Con số này nhấn mạnh nhu cầu bảo vệ BEC thông minh, đáng tin cậy.
Chỉ cần một tài khoản email bị xâm phạm có thể mở cửa cho gian lận, đánh cắp tiền lương, hoặc lộ thông tin khách hàng.
Doanh nghiệp vừa và nhỏ (SMB) là mục tiêu chính vì vận hành nhanh và phụ thuộc nhiều vào email. Nhưng bất kỳ doanh nghiệp nào thiếu lớp bảo mật quan trọng như xác thực đa yếu tố (MFA) hoặc lọc email nâng cao đều dễ bị tấn công, vì kẻ xấu có thể truy cập tài khoản hoặc mạo danh nhân viên mà không cần xác minh thêm.
BEC Hoạt Động Như Thế Nào?
Tấn công BEC không dựa vào mã độc dễ phát hiện hay cờ đỏ phổ biến mà bạn có thể học và nhận biết. Thay vào đó, lừa đảo BEC chơi với niềm tin. Kẻ tấn công nghiên cứu công ty, học ai xử lý thanh toán hoặc dữ liệu nhạy cảm, sau đó gửi email trông hoàn toàn hợp pháp để lừa tiền hoặc thông tin kinh doanh nhạy cảm.
Chi tiết cách một lừa đảo BEC điển hình diễn ra:
- Nghiên cứu & Nhắm mục tiêu: Kẻ tấn công thu thập chi tiết công ty: tên lãnh đạo, nhà cung cấp, chu kỳ thanh toán, thậm chí lịch nghỉ. Chọn team/nhân viên mục tiêu.
- Mạo danh (Impersonation): Kẻ tấn công giả mạo (spoof) hoặc xâm phạm tài khoản để làm CEO, quản lý, hoặc nhà cung cấp, có thể gửi thêm email lừa đảo (phishing) để truy cập tài khoản nhạy cảm hoặc hệ thống tài chính. Phishing này cũng có thể là whaling attack khi nhắm vào lãnh đạo cấp cao.
- Tạo sự cấp bách: Email dùng ngôn ngữ gấp gáp gây áp lực: "Chuyển tiền này hôm nay phải xong" hoặc "Tôi cần tài liệu này ngay".
- Yêu cầu chuyển tiền hoặc dữ liệu: Kẻ lừa yêu cầu tiền, thay đổi lương, hoặc thông tin kinh doanh nhạy cảm.
- Chuyển tiền hoặc gửi thông tin: Mục tiêu phản hồi, tin yêu cầu thật, tiền/dữ liệu đi thẳng đến kẻ tấn công.
Khác Biệt Giữa BEC, Phishing, Và Spear Phishing?
Phishing là lừa đảo rộng rãi dùng tin nhắn giả mạo lừa nạn nhân click link độc hoặc nhường credential. Spear phishing là phishing có mục tiêu, tấn công cá nhân hóa nhắm vào cá nhân, nhóm nhỏ, hoặc tổ chức cụ thể. BEC là dạng spear phishing rất có mục tiêu tập trung vào gian lận tài chính và dữ liệu trong doanh nghiệp.
Giống spear phishing, BEC dùng thủ thuật phishing, nhưng với tiêu chí sắc bén, giá trị cao hơn tập trung vào gian lận tài chính/dữ liệu doanh nghiệp. Nhưng thay vì nhắm vào cá nhân giá trị cao như lãnh đạo, nhà cung cấp, điều hành viên, những người này bị mạo danh trong BEC, kẻ lừa dùng uy tín của họ yêu cầu chuyển tiền hoặc dữ liệu nhạy cảm.
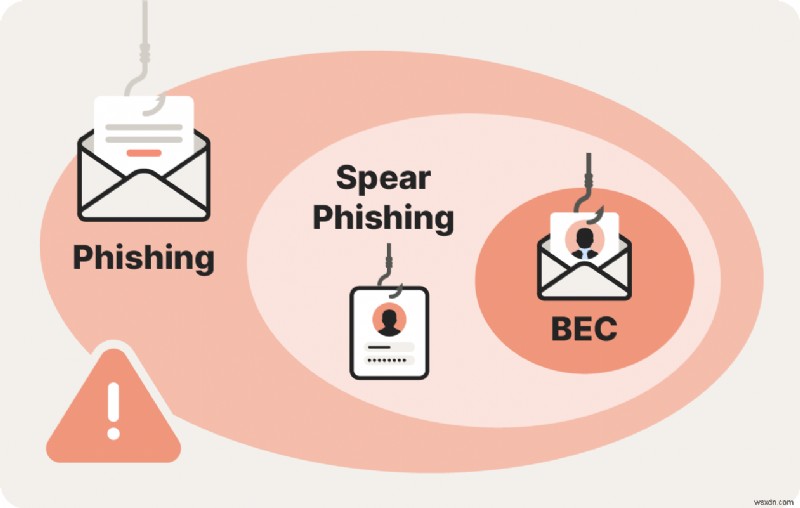
Business email compromise là dạng spear phishing có mục tiêu cao.
Business email compromise là dạng spear phishing có mục tiêu cao.
Dấu Hiệu Nhận Diện Tấn Công BEC?
Tin nhắn BEC được thiết kế trông bình thường ở מבט đầu, nhưng kiểm tra kỹ có thể lộ manh mối. BEC cá nhân hóa cao, dùng cách tiếp cận khác tùy thông tin kẻ tấn công muốn và ai bị mạo danh. Nhưng có vài điều cần cảnh giác báo hiệu bạn nên suy nghĩ kỹ trước khi trả lời.
Một số dấu hiệu chung của tấn công BEC:
- Yêu cầu gấp gấp chuyển tiền hoặc thông tin nhạy cảm.
- Thay đổi đột ngột chi tiết thanh toán hoặc thông tin ngân hàng.
- Email trông như từ lãnh đạo nhưng giọng văn/phạm vi hơi lạ.
- Lỗi chính tả tinh vi trong địa chỉ người gửi hoặc tên miền, như "1" thay "l" hoặc "I".
- Áp lực từ cấp trên để bỏ qua quy trình duyệt chuẩn.
- Yêu cầu bảo mật quanh giao dịch tài chính.
- Thời gian bất thường, như yêu cầu thanh toán đêm muộn/cuối tuần.
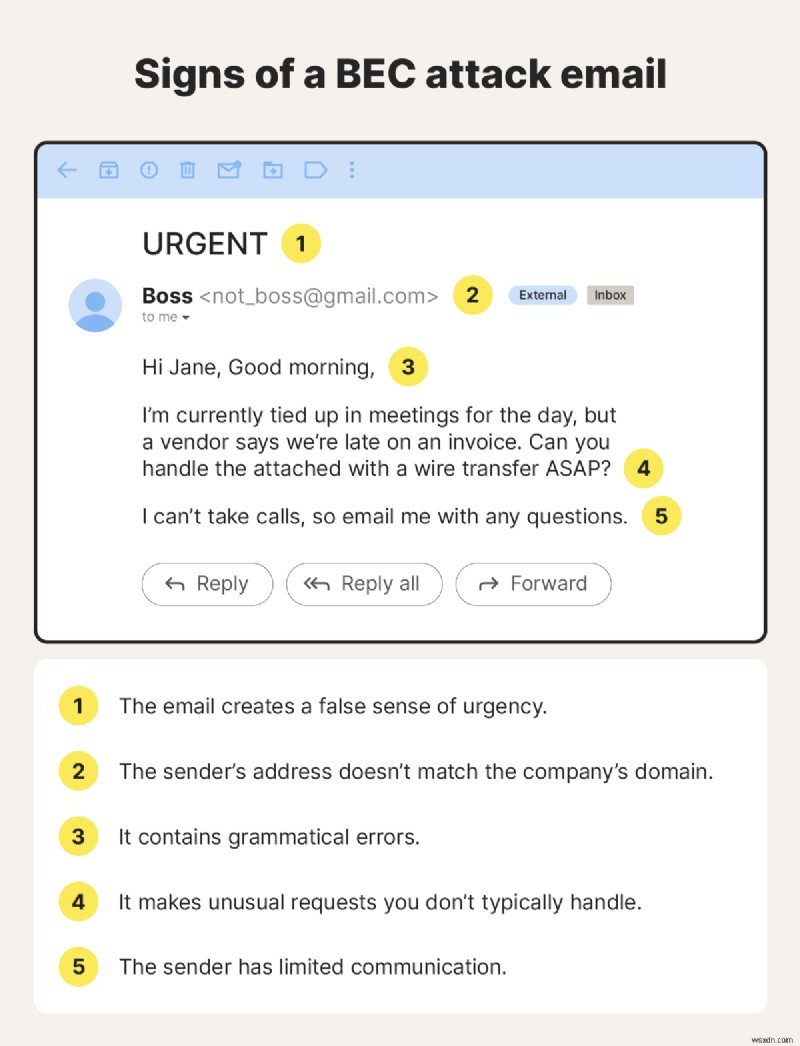
Ví dụ email tấn công BEC, có chú thích làm nổi bật yếu tố đáng ngờ: ngôn ngữ ép buộc, hạn chế liên lạc.
Các Ví Dụ BEC Phổ Biến
Lừa đảo BEC hình thức đa dạng, nhưng cùng mục tiêu: chiếm lòng tin nhanh và lừa bạn chia sẻ tiền/dữ liệu. Xem cách tấn công diễn ra thực tế giúp nhận diện và ngăn chặn dễ hơn.
Một số ví dụ lừa đảo BEC phổ biến:
- Yêu cầu gấp từ CEO: Nhân viên nhận email như từ CEO yêu cầu chuyển tiền ngay hoặc mua thẻ quà tặng cho giao dịch mật.
- Lừa đảo cập nhật lương: HR nhận tin nhắn từ nhân viên yêu cầu nhanh thay đổi chi tiết chuyển lương. Tài khoản ngân hàng mới thuộc kẻ lừa.
- Tấn công man-in-the-middle: Hacker chặn lén hội thoại email giữa hai bên, rồi nhảy vào lúc thích hợp thay đổi chi tiết thanh toán hoặc chuyển tiền.
- Gian lận hóa đơn nhà cung cấp: Tội phạm mạo danh nhà cung cấp uy tín gửi hướng dẫn thanh toán mới. Lần thanh toán tiếp theo đi thẳng đến kẻ tấn công.
- Mạo danh bằng AI: Một số kẻ tấn công dùng AI và deepfake mô phỏng giọng văn và phong cách viết. Tin nhắn thoại giả hoặc email thuyết phục làm lừa đảo thật thực.
Tấn Công BEC Thực Tế
Đầu 2024, Microsoft tiết lộ kẻ đe dọa cấp quốc gia xâm phạm số ít tài khoản email nhân viên, bao gồm lãnh đạo cấp cao, an ninh mạng, và pháp lý. Công ty phát hiện, loại bỏ quyền truy cập kẻ tấn công, và phối hợp với pháp luật và cơ quan điều tra.
Mặc dù sự cố không ảnh hưởng vật chất vận hành, nó nhấn mạnh việc xâm phạm tài khoản email có thể ảnh hưởng đến tổ chức trưởng thành về an ninh nhất.
Tại Sao BEC Nguy Hiểm?
BEC đánh trúng nơi đau nhất tổ chức — tiền và uy tín. Một sự cố có thể khiến doanh nghiệp nhỏ bị thiệt hại làm gián đoạn trả lương, chậm thanh toán nhà cung cấp, đình trệ tăng trưởng.
Cũng, dữ liệu nhân viên/khách hàng bị cắp tạo hậu quả dài hạn. Bạn có thể đối mặt khiếu nại pháp lý, phạt, chi phí thông báo vi phạm, và mối quan hệ đối tác căng thẳng. Thêm vào đó, thời gian team bị kéo vào khắc phục sự cố thay vì kinh doanh. Khách hàng có thể ngần ngại chia sẻ thông tin lại.
Vì vậy, biện pháp phòng ngừa BEC mạnh như quy trình xác minh thanh toán, lọc email an toàn, đào tạo nhân viên định kỳ rất quan trọng. Những thực hành này giúp nhân viên phát hiện hoạt động đáng ngờ sớm và ngăn chặn tội phạm mạng trước khi một email lừa đảo biến thành khủng hoảng.
Cách Ngăn Chặn Tấn Công BEC
Ngăn chặn BEC yêu cầu an ninh email đa lớp cho SMB, nghĩa là công cụ email an toàn, kiểm soát truy cập, đào tạo nhân viên cùng hoạt động. Quy trình nội bộ rõ ràng cũng giúp team xử lý yêu cầu nhạy cảm (thanh toán, thay đổi dữ liệu) với tự tin thay vì bất an.
Để đẩy lùi BEC ở doanh nghiệp vừa và nhỏ:
- Tạo quy trình xác minh thanh toán nghiêm ngặt: Yêu cầu duyệt kép (dual approval) cho chuyển tiền và thay đổi tài khoản ngân hàng nhà cung cấp. Xác minh yêu cầu bằng số điện thoại biết trước thay vì số trong email.
- Dùng xác thực đa yếu tố (MFA): MFA trên tất cả tài khoản giúp chặn xâm phạm tài khoản, ngay cả khi mật khẩu bị cắp.
- Triển khai lọc email nâng cao và bảo vệ tên miền: Dùng công cụ phát hiện tên miền giả mạo, địa chỉ giống nhau (lookalike), và hành vi gửi bất thường.
- Cung cấp đào tạo nhận biết phishing liên tục: Mô phỏng định kỳ cải thiện bảo vệ phishing thực tế và giảm phản ứng impulso trước yêu cầu gấp.
- Giám sát hoạt động đăng nhập bất thường: Dùng công cụ bảo mật gửi cảnh báo khi đăng nhập từ thiết bị mới, vị trí lạ, hoặc hai nơi xa nhau trong thời gian ngắn.
- Mã hóa thông tin nhạy cảm: Mã hóa email bảo vệ dữ liệu lương, hợp đồng, hồ sơ tài chính khỏi chặn nghe.
- Hạn chế quyền truy cập tài chính: Chỉ nhân viên được ủy quyền duyệt thanh toán hoặc thay đổi chi tiết ngân hàng. Ít tay can thiệp nghĩa là ít cơ hội lỗi người và gian lận lọt qua.
- Đánh giá hệ thống bảo mật định kỳ: Đảm bảo yếu tố thiết yếu IT cho SMB như secure email gateway, endpoint protection, backup, giám sát, cập nhật và cấu hình đúng.
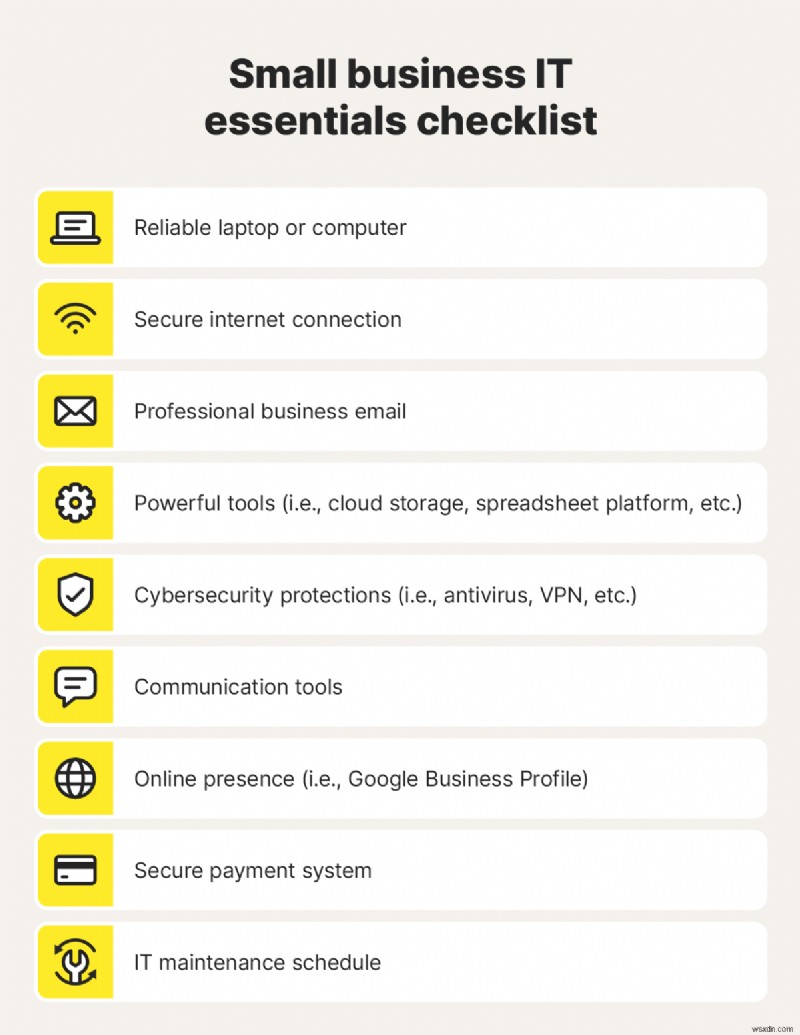
Danh sách kiểm tra thiết yếu IT cho SMB, bao gồm laptop tin cậy và công cụ an ninh mạng.
Làm Gì Khi Nghĩ Bị Tấn Công BEC
Nếu nghi ngờ BEC, ngay lập tức tạm dừng giao dịch, xác minh qua kênh tin cậy, báo IT/team an ninh, liên hệ ngân hàng nếu đã chuyển tiền. Hành động sớm bảo vệ tiền, dữ liệu, uy tín và củng cố phản ứng an ninh mạng.
Chi tiết làm gì khi nghi ngờ BEC:
- Dừng mọi hoạt động liên quan: Tạm dừng thanh toán, đóng băng chuyển tiền chờ, ngăn chặn chia sẻ dữ liệu thêm cho đến khi giải quyết.
- Xác minh yêu cầu bằng phương pháp tin cậy: Liên hệ lãnh đạo, nhân viên, hoặc nhà cung cấp qua số điện thoại biết hoặc hệ thống nội bộ. Không trả lời trực tiếp email đáng ngờ.
- Báo cáo lãnh đạo và team IT/an ninh: Báo cáo sớm nội bộ giúp khống chế, kiểm tra xâm phạm tài khoản, ngăn chặn tấn công tương tự lan rộng.
- Liên hệ phòng chống gian lân ngân hàng: Báo cáo nhanh cải thiện cơ hội chặn/khôi phục tiền và bảo vệ doanh nghiệp.
- Bảo mật tài khoản bị ảnh hưởng: Đặt lại mật khẩu, bật MFA, xem lịch sử đăng nhập hoạt động lạ.
- Quét hệ thống và log email: Tìm quy tắc chuyển tiếp tự động (settings forward email bí mật ra địa chỉ ngoài), truy cập trái phép, hoặc dấu hiệu kẻ tấn công vẫn trong mạng.
- Ghi chép mọi thứ: Lưu email, timestamp, chi tiết giao dịch. Hỗ trợ điều tra và khiếu nại bảo hiểm nếu cần.
Tấn công Business email compromise xây dựng trên sự đánh lừa. Norton Small Business giúp bạn chống lại mối đe dọa với bảo vệ mạnh, dễ quản lý dành cho team đang phát triển. Từ an ninh thiết bị đến giám sát tài chính, Norton giúp giảm rủi ro xâm phạm tài khoản và hoạt động tài chính đáng ngờ.
Với thiết lập đơn giản và điều khiển tập trung, Norton thêm bảo vệ thông minh không làm chậm team. Nghĩa là ít điểm yếu hơn, phòng thủ mạnh hơn, và tự tin hơn trong mọi email doanh nghiệp gửi và nhận.
Câu Hỏi Thường Gặp (FAQs)
Ví dụ BEC phổ biến nhất?
Một trong ví dụ BEC phổ biến nhất là lừa đảo CEO (CEO fraud). Nhân viên nhận email gấp như từ CEO công ty yêu cầu chuyển tiền hoặc mua thẻ quà tặng. Áp lực hành động nhanh là chìa khóa hiệu quả.
BEC tác động như thế nào đến an ninh mạng?
BEC lộ lỗ hổng kiểm soát email, bảo vệ danh tính, quy trình nội bộ. Tấn công thành công gây mất tiền, vi phạm dữ liệu, mất uy tín. Nó cũng chứng minh tại sao giám sát mạnh và kiểm soát truy cập là phần thiết yếu mọi kế hoạch an ninh mạng.
Công cụ nào doanh nghiệp dùng phát hiện BEC?
Bạn có thể dùng secure email gateway, MFA, giám sát tên miền, công cụ phát hiện đe dọa dựa trên hành vi. Giải pháp như Norton Small Business cũng giúp tăng cường khả năng nhìn thấy và bảo vệ cross-device/account. Không chỉ đó, đào tạo nhân viên và quy trình xác minh thanh toán rõ ràng đóng vai trò then chốt bắt hoạt động đáng ngờ sớm.
Tên khác của Business Email Compromise?
Business email compromise, còn gọi là email account compromise (EAC), là hình thức tội phạm mạng. Dưới cái tán này, bạn tìm thấy loại lừa đảo cụ thể: CEO fraud, gian lận hóa đơn nhà cung cấp, lừa đảo chuyển lương (payroll diversion), mỗi loại dùng góc độ khác lừa bạn gửi tiền/dữ liệu.
Lưu ý biên tập: Bài viết cung cấp thông tin giáo dục, viết để nâng cao nhận thức chủ đề quan trọng trong An ninh mạng. Sản phẩm/dịch vụ Norton có thể không bảo vệ mọi loại đe dọa, gian lận, tội phạm chúng tôi viết. Xem Chính sách biên tập để biết chi tiết cách nghiên cứu, viết, duyệt bài.