
Sự hấp dẫn của điện thoại thông minh rẻ có thể khó kháng cự, đặc biệt khi chúng giờ gần bằng các mẫu đắt tiền hơn. Đó là lý do các nhà sản xuất Trung Quốc trước đây ít biết như Huawei và Xiaomi đang nhanh chóng vượt qua các hãng lớn, thành lập như Samsung, Sony, thậm chí Apple.
Nhưng, như mọi thứ, bạn nhận được thứ bạn trả tiền. Một lỗ hổng mới phát hiện trong nhiều điện thoại Trung Quốc giá rẻ, có thể cho phép kẻ tấn công获得 root access, chứng minh điều đó. Đây là những gì bạn cần biết.
Hiểu Về Cuộc Tấn Công
Nhiều điện thoại chạy SoC (System on Chip - Hệ thống trên chip) do MediaTek tại Đài Loan sản xuất, một trong những nhà sản xuất bán dẫn lớn nhất thế giới. Năm 2013, họ sản xuất 220 triệu chip điện thoại. Một trong những best-seller lớn nhất là MT6582, được dùng trong nhiều điện thoại thấp cấp, nhiều trong số đó do các hãng Trung Quốc như Lenovo và Huawei sản xuất.
MT6582 đi kèm cài đặt debug (gỡ lỗi) được bật, theo nhà sản xuất, được dùng để kiểm tra "tính tương tác viễn thông" tại Trung Quốc.
Mặc dù điều này cần thiết để MediaTek thiết kế chip và đảm bảo nó hoạt động đúng, để nó bật trên thiết bị tiêu dùng đại diện cho rủi ro bảo mật khó tin cho người tiêu dùng. Tại sao? Vì nó cho phép một kẻ tấn công, hoặc phần mềm độc hại,获得 root access (quyền root) vào điện thoại.
Từ đó, họ có thể sửa đổi và xóa tệp hệ thống và cài đặt quan trọng, theo dõi người dùng, và cài thêm malware hơn nữa mà không cần sự đồng ý của người dùng. Nếu kẻ tấn công muốn, họ thậm chí có thể "brick" (biến gạch) điện thoại, khiến nó vĩnh viễn không thể sử dụng.
Theo The Register, lỗ hổng này chỉ có thể thực thi trên điện thoại chạy phiên bản 4.4 KitKat của hệ điều hành Android.
Việc phát hiện lỗ hổng này đi kèm một lỗ hổng tương tự tìm thấy trong OS keychain của phiên bản 3.8 Linux Kernel, được tiết lộ bởi nhà nghiên cứu tháng 1. Khi khai thác, lỗ hổng đó sẽ cho phép kẻ tấn công获得 root access của máy.
Lỗ hổng đó ảnh hưởng gần như mọi bản phân phối Linux, cũng như đa số điện thoại Android. May mắn thay, bản vá đã được phát hành nhanh chóng.
Hãy Đặt Xuống "Cây Súng" Của Bạn
Mặc dù điện thoại từ Lenovo và Huawei bị ảnh hưởng đặc biệt, bạn không nên đổ lỗi cho họ. Dù có vẻ hấp dẫn, vì một số nhà sản xuất này có tiền sử liên quan đến bảo mật.
Lenovo đặc biệt có lỗi. Năm 2014, họ phá vỡ SSL cho tất cả người dùng với SuperFish. Sau đó họ gánh laptop với malware dựa trên BIOS không thể gỡ. Sau đó họ cài chương trình phân tích kiểu "Big Brother" đáng sợ trên ThinkPad và máy để bàn ThinkCenter cao cấp.
Nhưng ở đây, tay họ sạch. Lần đầu tiên. Lỗi nằm hoàn toàn tại cửa MediaTek, những người xuất xưởng chip này cho nhà sản xuất với cài đặt này được bật.
Tôi Có Bị Ảnh Hưởng Không?
Đáng giá chỉ ra lỗ hổng này sẽ không có phạm vi như lỗ hổng Linux aforementioned. Lỗ hổng chỉ tìm thấy trên điện thoại chạy chipset không xuất xưởng trên bất kỳ điện thoại nào phát hành năm 2015 và 2016.
Nó cũng chỉ có thể thực thi trên điện thoại chạy một phiên bản Android rất cụ thể, mà dù chạy trên khoảng một phần ba điện thoại Android, nhưng không phải là phổ biến.
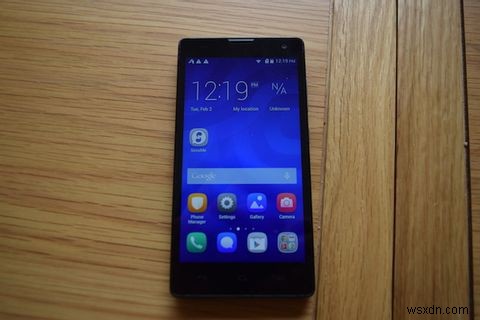
Mặc dù vậy, có lẽ ý tưởng tốt để kiểm tra xem điện thoại của bạn có dễ bị tổn thương không. Như恰巧, tôi sở hữu một điện thoại Trung Quốc giá rẻ - Huawei Honor 3C, là thiết bị chính của tôi cho đến khi chuyển sang Windows Phone tháng 8.
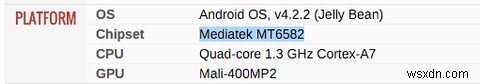
Thứ nhất, tôi tra thiết bị trên GSMArena. Đây về cơ bản là Britannica Encyclopedia của điện thoại. Nếu hãng lớn phát hành nó, trang web này sẽ cung cấp thống kê kỹ lưỡng. Thông tin về chipset dùng có thể tìm thấy dưới Platform (Nền tảng). Chắc chắn, điện thoại Huawei của tôi chứa nó.
Vậy, sau đó tôi cần xem tôi có chạy phiên bản Android bị ảnh hưởng không. Tôi mở Cài đặt, sau đó chạm Giới thiệu điện thoại. Điều này có thể hơi khác cho điện thoại của bạn. Hãng sản xuất nổi tiếng với việc tùy chỉnh menu cài đặt.
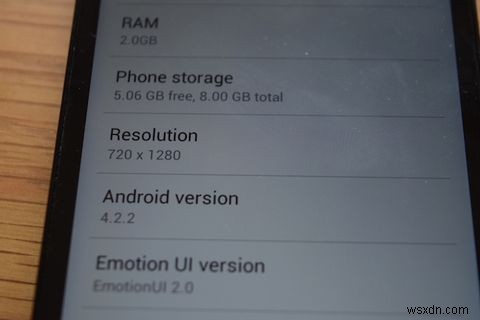
May mắn thay, điện thoại tôi chạy Android 4.2 Jellybean, mà dù đã cũ, không bị ảnh hưởng bởi lỗ hổng này.
Nếu Bạn Bị Ảnh Hưởng
Mặc dù tôi may mắn, an toàn khi giả định hàng triệu điện thoại sẽ bị ảnh hưởng. Nếu bạn bị, bạn khôn ngoan nên mua điện thoại mới.
Motorola Moto G là điện thoại giá rẻ tuyệt vời, do hãng bạn có thể tin tưởng. Bạn có thể mua trên Amazon chỉ $110. Thêm thưởng, Motorola khá nhanh trong việc phát hành cập nhật phần mềm, thứ Huawei chắc chắn không phải.
 Motorola Moto G (thế hệ 2) Unlocked Cellphone, 8GB, Đen MUA NGAY TRÊN AMAZON
Nếu bạn không đủ tiền nâng cấp, bạn khôn ngoan nên lấy một số biện pháp bảo mật đơn giản. Thứ nhất, cố gắng tránh tải phần mềm từ nguồn không uy tín. Tránh tải ứng dụng crack và "warez" như tránh dịch hạch. Dùng Google Play store.
Có khả năng nhiều người dùng bị ảnh hưởng sẽ ở Trung Quốc, nơi Google Play store không có sẵn. Người tiêu dùng Trung Quốc phải dùng các cửa hàng ứng dụng thay thế, nhiều trong số đó không cảnh giác lọc malware như Google. Những người tiêu dùng đó nên thận trọng hơn.
Tóm Lại: Hãy Sợ, Nhưng Đừng Quá Sợ
Lỗ hổng này đáng sợ. Nó đáng sợ vì nó sinh ra từ cách một phần cứng cụ thể được cấu hình. Nó đáng sợ vì không có bước nào người tiêu dùng có thể lấy để giữ an toàn.
Nhưng đáng giá nhấn mạnh đa số người tiêu dùng sẽ không bị ảnh hưởng. Nó chỉ ảnh hưởng một số thiết bị hạn chế, được phát hành bởi một vài hãng quanh năm 2013 và 2014. Hầu hết mọi người nên ổn.
Bạn có bị ảnh hưởng không? Nếu có, bạn sẽ mua điện thoại mới? Hay bạn không quá lo lắng? Cho tôi biết trong bình luận bên dưới.