
Windows 11, kiểm tra định kỳ, cập nhật 24H2, và nhiều thất bại
Cập nhật: 6 tháng 6, 2025
À, đến lúc review lại hệ điều hành "không yêu thích" của tôi. Thôi không. Dựa trên thống kê thị phần, nó là hệ điều hành "không yêu thích" của mọi người. Với chưa đầy 6 tháng cho Windows 10, nó vẫn là phiên bản thống trị, '11 vẫn chưa vượt mốc 50%, và tỷ lệ áp dụng lại chậm lại. Nếu đó không phải chỉ số mega-fail, tôi không biết gì là.
Tôi giữ một instance test trên laptop. Máy dual-boot Linux và Windows 11 này, mỗi vài tháng đăng nhập, cập nhật, quan sát thay đổi/vấn đề, báo cáo. Cho đến nay, thất vọng lặp lại. Nhưng không sao. Chúng ta đôi khi cần động lực vượt rào cản. Với tôi, đó là không dùng Windows làm OS chính sau 3 thập kỷ. Windows 11 có tất cả động lực cần thiết. Test và bình luận thôi.
Cập nhật (Updates)
Ban đầu tôi ngạc nhiên. Cập nhật Windows cần thiết có vẻ đi tốt. Tải xuống nhanh, OS báo cần 6 phút hoàn tất. Nhưng mới 4 phút, màn hình đăng nhập hiện ra. Úi giời. Tuyệt.
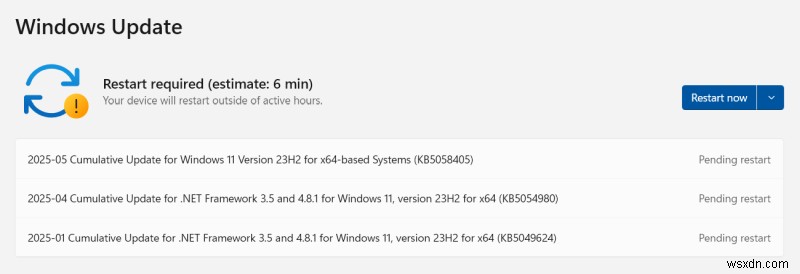
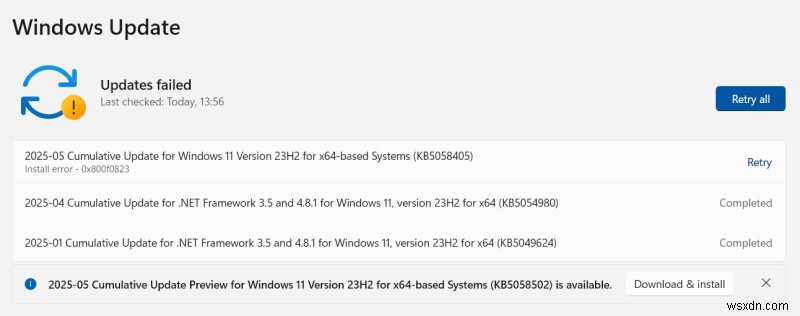
Trừ... không. Quá trình cập nhật ĐÃ THẤT BẠI.
Cập nhật biến thành Windows 11 24H2
Bỗng nhiên, "thử thách" mới xuất hiện: Windows 11 24H2. Điều tiếp theo có thể làm bạn sốc! Thảm họa biến thành 3 giờ cập nhật, cập nhật thất bại, cập nhật lại, đống reboot, chỉ kết thúc với hệ thống không tốt hơn chút nào, và tệ hơn ở vài khía cạnh. Giải thích:
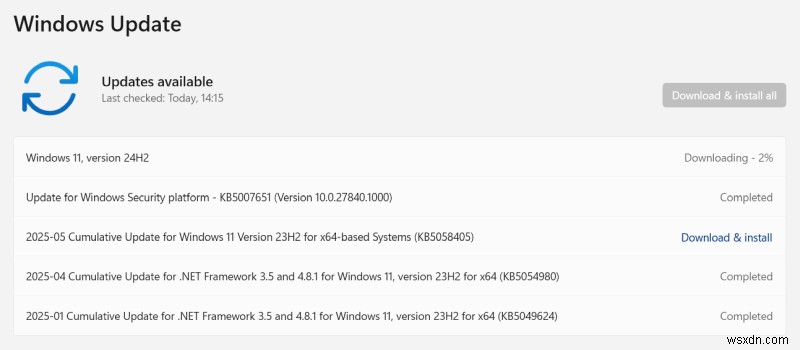
- Windows không dùng hết băng thông, tải chậm.
- Windows hiển thị cumulative update 05-2025 là "Download & install", rồi sau đó biến mất.
- Windows tải 24H2, cài thất bại, tải lại từ đầu.
- Lần tải mới kẹt ở 7-8%, quá trình bắt đầu lại.
- Lần 3 cũng kẹt 7%, ở đó mãi, rồi đột ngột xong.
- 4 lần reboot trong setup 24H2 thực tế, mất ~10 phút.
Mặt tích cực:
- Dùng Windows không Secure Boot, không vấn đề.
- Cấu hình dual-boot – bootloader GRUB – không bị động.
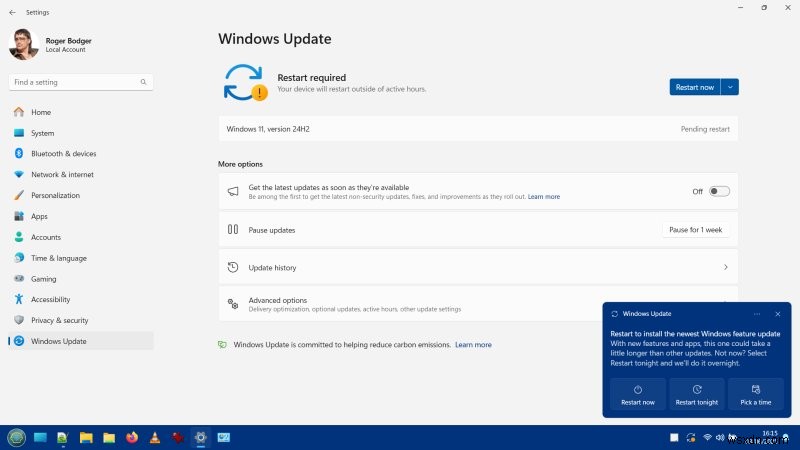
- Hệ thống cuối cùng hoàn tất thành công.
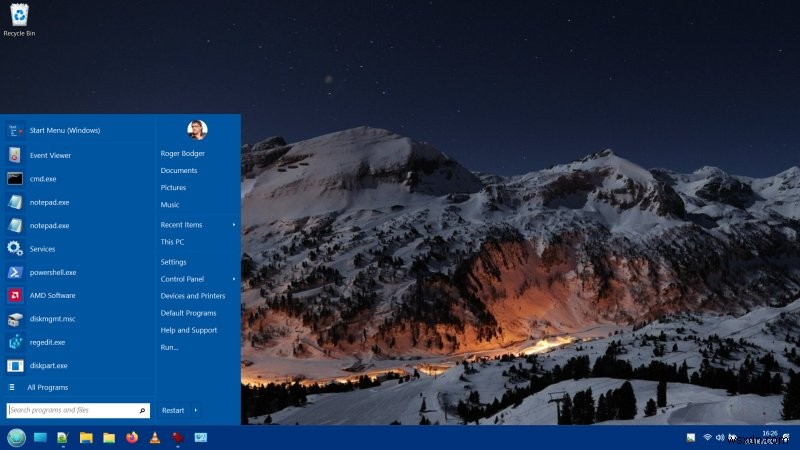
Nhìn kia, không có Settings. Trước ghim trên Taskbar, giờ mất. Không thấy trong menu, bấm system tray, mở Settings, ghim lại icon.
Baseline Privacy (Cơ sở riêng tư)
Như bạn biết, tôi đã tweak nặng hệ thống để nó không phiền với tính năng "hiện đại" vô nghĩa. Thường sau cập nhật, phải sửa lại. Lần này ít phiền toái, phải nói. Bất ngờ ít, dù về mặt kỹ thuật nên là zero.
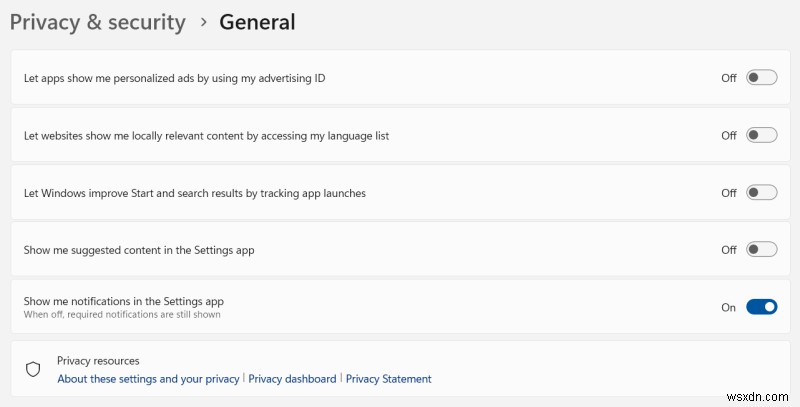
Bây giờ có thể tắt thông báo trong Settings (trừ bắt buộc). Điều này nên loại bỏ rewards và rác rưởi tương tự. Sau 4-5 năm, cái toggle cuối cùng cũng có mặt.
Quan sát, thay đổi, vấn đề khác
Open-Shell tự cấu hình lại, không vấn đề.
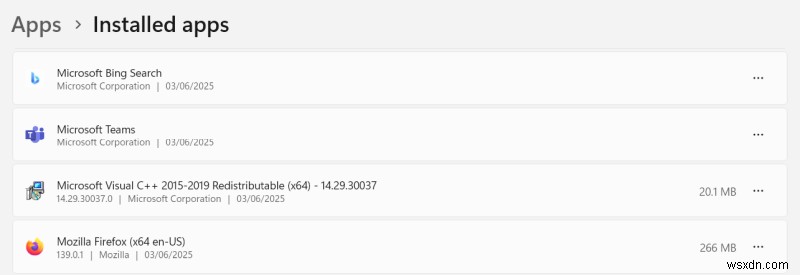
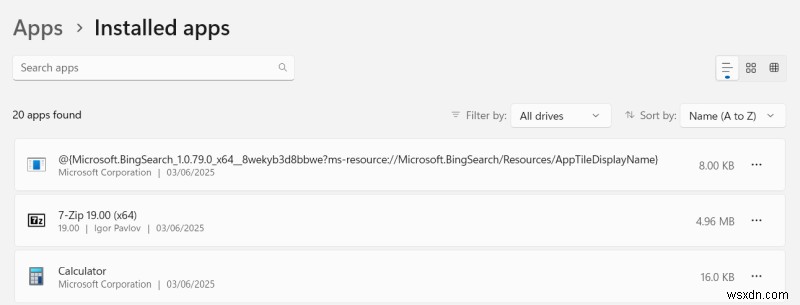
Rồi có surprise. Danh sách "apps" bây giờ có "Microsoft Bing Search". Trước không có, giờ có. Tất nhiên, app này không đánh dấu là có thể gỡ. Tương tự, Microsoft cài Teams. Tôi không yêu cầu, không muốn, GTFO. Các bạn phá hủy Skype, tôi không bao giờ dùng bất cứ thứ gì liên quan "messaging" của Microsoft.
Làm sao gỡ Bing Search? 3 lựa chọn:
- Tìm trên web registry key cho phép gỡ rác này, giống như tôi chỉ với Edge trong hướng dẫn privacy/usability Windows 11. Kiểm tra nhanh, không có cách tầm thường, có thể cần biện pháp mạnh hơn.
- Winaero Tweaker cũng có thể làm, thử đi. Tôi không chắc utility đã cover trường hợp này. Nếu không thích mò mẫm sâu, đây có thể là cách tốt hơn.
- Nếu dual-boot, boot vào Linux distro (hoặc live CD/USB), mount phân vùng Windows, xóa thủ công đống rác trong "C:" > Program Files > WindowsApps. Tôi dùng chiêu này trước để xóa Windows Defender, vì nó chương trình vô dụng, nếu tôi không muốn dùng, thì vậy. Microsoft quyết định Defender luôn chạy, không tắt dịch vụ dễ dàng, nên tôi dùng full purge.
Tôi làm cách 3. IdeaPad 3 chạy Fedora 42 và Windows 11. Boot Fedora, mount phân vùng Windows, vào "C:" > Program Files > WindowsApps, xóa mọi instance app ngu ngốc. Đẩy, xé.
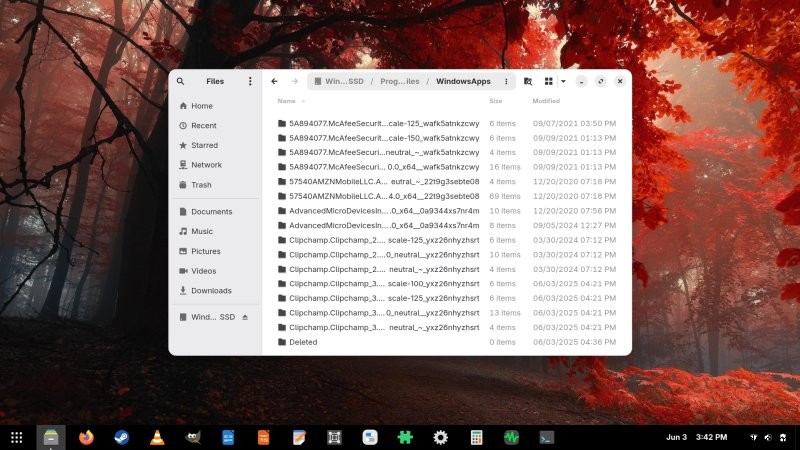
Điều này cũng chỉ ra tại sao không muốn dùng BitLocker: nếu ổ được mã hóa, bạn không kiểm soát từ bên ngoài. Thú vị: công nghệ "bác ái" cải thiện "an toàn người dùng" thực ra dùng để kiểm soát người dùng, giới hạn lựa chọn. TPM, Secure Boot, BitLocker, Defender – hết thảy để ngăn "người dùng độc ác" khẳng định quyền chọn trên OS.
Cách này "hơi" hiệu quả. App hiện ở đầu danh sách dạng string rác lạ. Còn element khác trong hệ thống chưa tìm thấy.
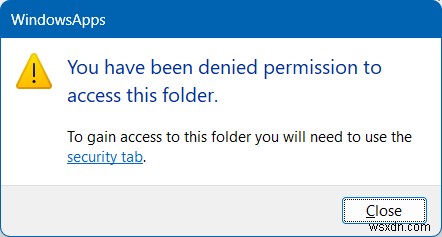
Khi đang thử, cố truy cập WindowsApps qua Explorer bình thường. Dù admin, hoặc elevate rights, vẫn không cho. Cần take ownership thư mục. Rối rắm, phiền toái.
Tôi quyết định đăng nhập tài khoản Administrator, xem sao. Trời ơi, tệ透了.
Tài khoản Administrator, toàn hỏng
Với lý do vượt khỏi trí tuệ tôi, tài khoản admin của hệ thống hoàn toàn hỏng. Menu chuột phải desktop trông lạ. Cố lưu file trong Notepad++ hay Firefox, hộp thoại không bao giờ hiện. Chỉ lóe lên rồi biến mất. Tương tự, trong menu hệ thống, không chuột phải được vào gì, nên không gọi "Run as" được, dù muốn.
Thử cài lại File Explorer app trong PowerShell, bị Access denied:
Get-AppxPackage -allusers Microsoft.Windows.FileExplorer | Foreach {Add-AppxPackage -DisableDevelopmentMode -Register "$($_.InstallLocation)\AppXManifest.xml"}
Get-AppxPackage : Access is denied.
Rồi nhận thông báo lạ về driver ProcessExplorer bị vulnerable:
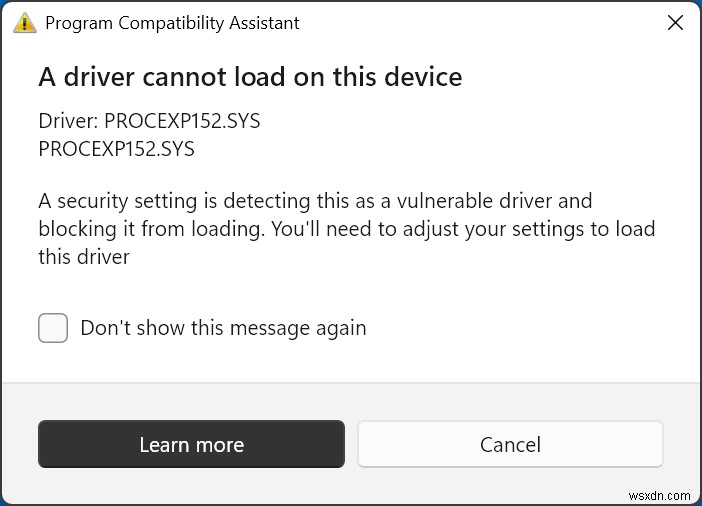
Vulnerable driver. Như cảnh Goodfellas, Henry nói Tommy: You're a funny guy. Tommy: Funny how? Cũng vậy. Vulnerable how? Tôi không biết, Dedo, vulnerable.
Nhưng... ProcessExplorer thực sự chạy:
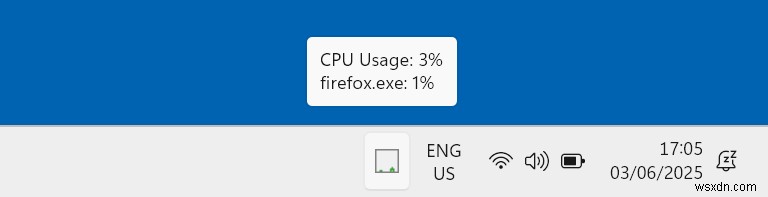
Bỏ driver qua, tôi thử repair Windows:
DISM /Online /Cleanup-Image /RestoreHealth
Không giúp gì.
Quay lại tài khoản thường (standard)
Bây giờ, trong tài khoản "bình thường", Windows Explorer hoạt động tốt, chuột phải đẹp, mọi chương trình bật hộp thoại lưu file đúng. Ở đây, lệnh PowerShell hoàn thành thành công, không lỗi. Quá kỳ lạ.
Rồi AMD Software quyết định quậy. Tôi không dùng app vendor, không bật startup, chưa purge, vẫn nhận popup rác. AMD Software "phàn nàn" không xác định vị trí tôi. WTF? Tại sao cần vị trí tôi? Ai cho phép dùng vị trí cho bất cứ thứ gì? Web hiện đại, hút dữ liệu qua "apps". Chú ý wording nút "Okay". Nên đọc "Never". Giờ là "Got it". GTFO. Bạn đoán tôi làm gì tiếp?
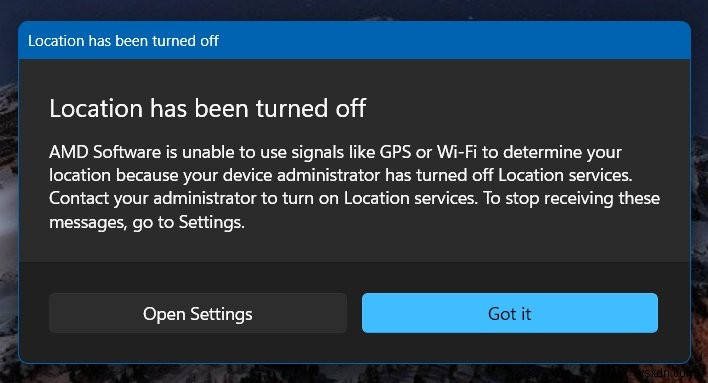
Ừ, tôi purge app AMD. Không bao giờ dùng trên bất kỳ hệ thống nào, bao giờ.
Rồi surprise khác, Windows bật thông báo driver vulnerable ProcessExplorer, ở đây nữa!
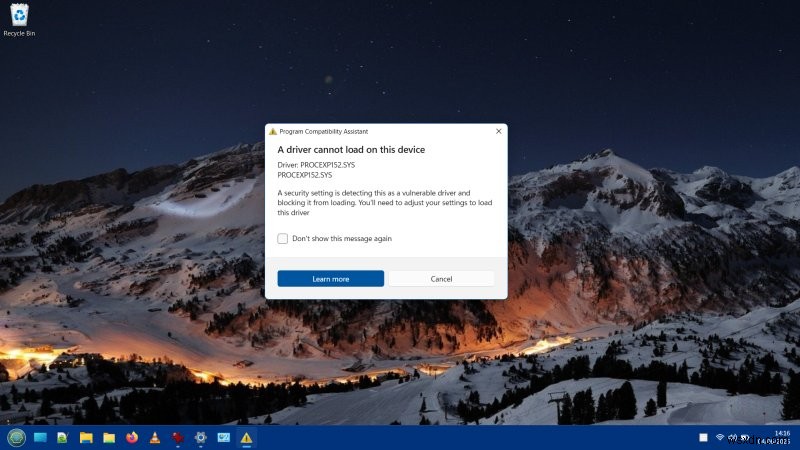
Đây từ Windows Security > Device security > Core Isolation (chú ý spelling "security" 2 cách khác). Với lý do kỳ lạ, Microsoft quyết định enforce driver blocklist trong phiên bản mới. Memory integrity và LSA protection không bật, nhưng cái cuối bật. Đống rác. Tôi bật 2 cái đầu, tắt cái cuối. Đặc biệt rắc rối nếu phần cứng cũ driver không cập nhật. Yếu tố "an toàn" khác "đẩy" bạn sang phần cứng mới. Không.
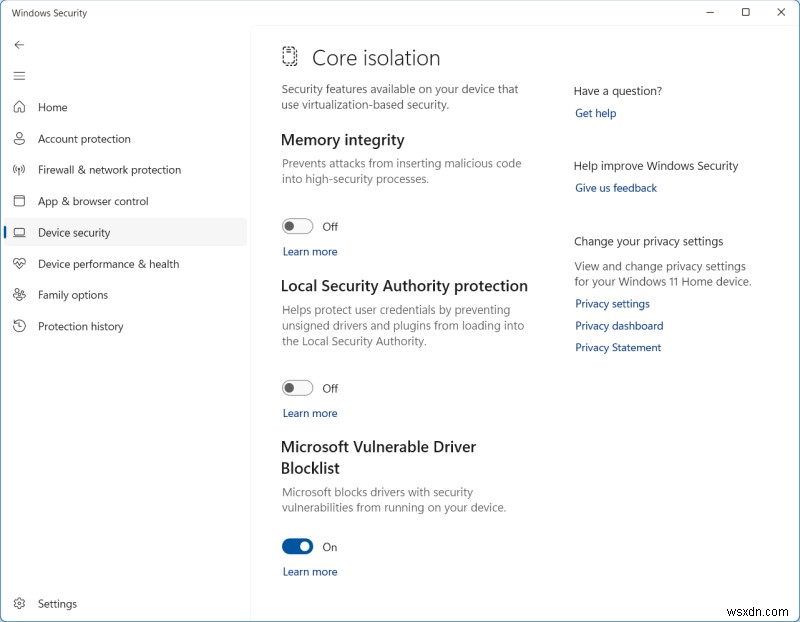
Đừng hiểu lầm, tôi ủng hộ an ninh hệ thống ĐÚNG. Thực ra Windows có Exploit Protection tuyệt vời, tôi dùng, tôi yêu thích, tôi đề cao là giải pháp vượt trội, tốt hơn antivirus gấp triệu lần. Vì thế không cần Defender. Cũng nên chạy standard user, như tôi làm, cũng không phải mặc định.
Core isolation cũng ý tưởng tốt, nhưng cần implement đúng, cách tiếp cận này sai hết. Câu chuyện DEP lặp lại. Công cụ tốt không dùng được như ý, vì bề mặt quá lộn xộn, Microsoft không biết deploy bảo mật tốt của họ. Thất望.
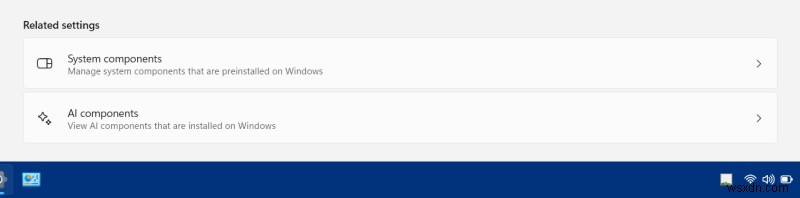
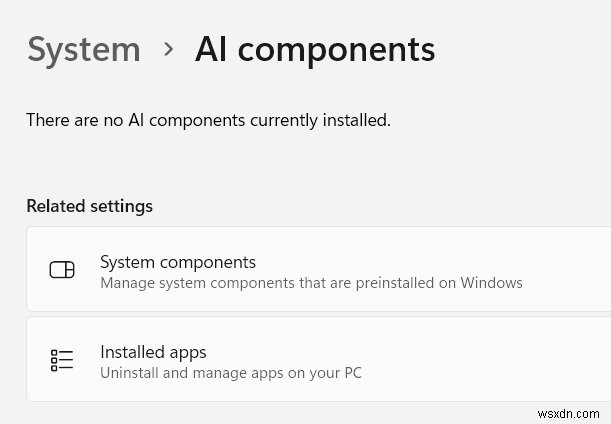
Cuối cùng, check "AI components" trên hệ thống. Không có. Tốt. Không muốn.
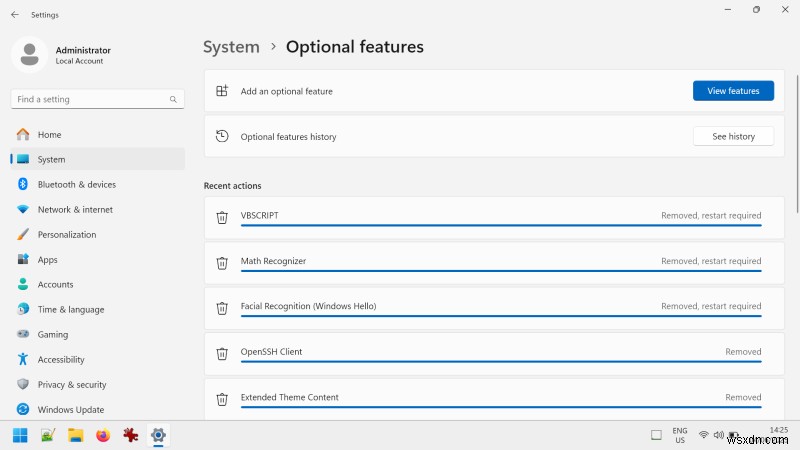
Kiểm tra optional components đã cài. Khá nhiều, bao gồm VBScript. Hài hước. Microsoft không cho chạy driver "vulnerable", nhưng cho VBScript! Và IE mode cho Edge. Biết, biết, backward compatibility tốt. Và... đúng. Backward compatibility. Đó là lý do block driver là vô nghĩa.
Không làm được từ tài khoản standard – không cách dễ dàng elevate privileges cho Settings. Đăng nhập Admin lần nữa, purge rác, quay lại desktop.
Và đó là hết.
Kết luận
Rõ ràng, lúc này, bất kỳ "sự tham gia" nào của tôi với Windows 11 chỉ nhằm mục đích bi hài hước. Hệ thống hoàn toàn vô dụng. Phiền toái, chưa hoàn thiện, nhiều bug, đầy rác tương tác ngu ngốc. Và bạn biết nó 100% BS, vì phiên bản Enterprise của Windows 11 KHÔNG CÓ GÌ như vậy. Không quảng cáo, không theo dõi, không Store, không app, thậm chí không yêu cầu TPM. Không rác "hiện đại". Đó là bằng chứng logic đủ để suy ra Windows 11 dành cho home user được thiết kế thành nền tảng hút dữ liệu khổng lồ, kèm món phụ "vô nghĩa thêm".
Vậy tôi sẽ làm gì... 2 việc. Thực sự reset/cài lại instance Win11 này, báo cáo thêm kết quả vô nghĩa. Nhưng tốt hơn, tôi sắp mua Macbook. Sẽ đắt, nhưng tôi chịu đựng. Cuối cùng, bạn có thể mặc cùng quần áo 2 ngày, kéo dài vớ 1 tuần, đúng không. Bạn biết tôi đang từ Windows một thời gian, và việc đó tiến triển tốt. Linux đáp ứng hầu hết nhu cầu. Trừ 1-2 game lẻ, golden. Và luôn có thể chạy Windows 10 offline trong VM cho việc Office. Dễ như ăn kẹo.
Nhưng, nhưng, nhưng, có thể có vài task online "yêu cầu" Windows hoặc Mac, như cổng chính phủ/ngân hàng lạ bắt buộc setup cụ thể. Cho 0.1% đó, tôi cần OS "chính thức" cập nhật (hai cái kia). Vì không định dùng Windows 11, phải là Mac. Tôi không vui tốn tiền, không vui chút nào, nhưng giữa chơi trong "hộp cát ngu ngốc" Windows latest, hay dùng hệ thống vẫn hành xử như công cụ máy tính bình thường, tôi không lựa chọn. Và vì sự Schadenfreude thuần túy, tôi chọn Mac thay vì khuất phục Windows 11. Nếu đó thành lỗi lớn, tốn kém, ít nhất tôi ngu theo cách của tôi, không phải vì sales big corpo muốn "recurring revenue" hay "bẩn" gì đó.
Và đó, các bạn đọc yêu quý, là cuối cuộc phiêu lưu Windows 11 mới nhất. Le fail.
Chúc vui.