
Tội phạm mạng trở nên rất hoạt động hiện nay, đặc biệt trong đại dịch. Có lẽ vì càng nhiều người dùng PC & Internet để làm việc, học tập và gặp gỡ trực tuyến với người thân. Mục tiêu của hacker là chèn malware vào hệ thống của bạn bằng mọi cách và thủ pháp có thể khác nhau trong mọi trường hợp. Các nhà nghiên cứu an ninh mạng của Microsoft đã đưa ra cảnh báo cho tất cả về một nhóm tác nhân độc hại lan truyền malware BazarLoader qua email giả và trung tâm gọi.
BazarLoader là gì?
Malware BazarLoader giúp hacker获得 quyền truy cập backdoor vào máy chủ Windows bị nhiễm. Một khi malware được tải xuống PC của bạn, nó mở một backdoor cho phép tội phạm mạng gửi malware nghiêm trọng khác mà không bị phát hiện và khai thác các PC khác trên cùng mạng. Khi chiến lược thành công, hacker quét môi trường và có thể gửi Ransomware mã hóa file của bạn và khiến cuộc sống bạn đứng yên. Nói đơn giản, đó là thứ không nên có trên máy tính của bạn.
BazarLoader lan truyền như thế nào?
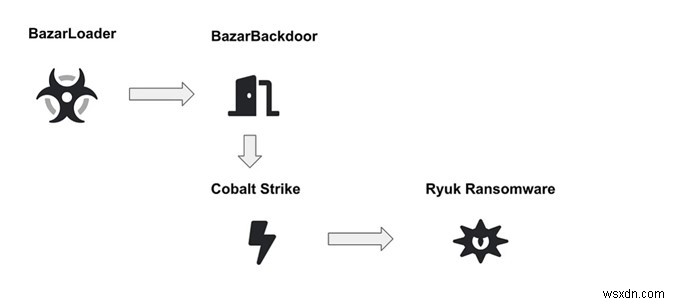
Nhiều phương pháp khác nhau được người có ý định xấu dùng để lan truyền malware này đến máy tính của bạn. Một số trong số đó là gửi file đính kèm qua email giả hoặc gửi tin nhắn cảnh báo qua email có thể ép người dùng gọi số được cung cấp. Khi người dùng gọi số đó, cuộc gọi đến trung tâm gọi nơi một tác nhân độc hại hướng dẫn người dùng truy cập trang web, tải file và thực thi nó.
Lừa đảo này được xác định như thế nào?
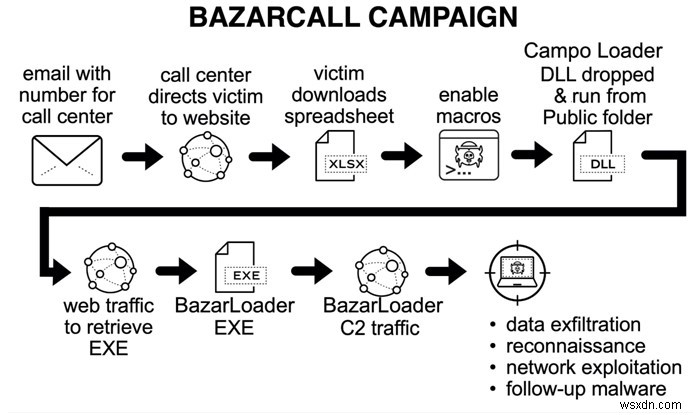
Các nhà nghiên cứu An ninh mạng Microsoft đã theo dõi một vài trường hợp dẫn đến cùng một thủ pháp được sử dụng. Kỹ thuật dựa trên trung tâm gọi được gọi là BazarCall, được dùng để lợi dụng hàng trăm nghìn người không quá rành công nghệ. Microsoft Security Intelligence đã công bố điều này trên Twitter, cảnh báo mọi người phải rất thận trọng và bỏ qua email giả và cuộc gọi lừa đảo. Nhưng vấn đề ở đây là “Làm thế nào chúng ta nhận diện cuộc gọi giả và email giả từ những cái thật?”
Các tác nhân độc hại đã cải thiện kỹ thuật xác định người mục tiêu và đang dùng nhiều phương pháp khác nhau để lừa đảo. Microsoft cũng báo cáo rằng kẻ tấn công đang dùng bộ kiểm tra xâm nhập Cobalt Strike và điều này cho phép họ lấy thông tin đăng nhập và cơ sở dữ liệu Active Directory của người dùng.
Trước đây, hacker gửi file nhiễm qua email – điều này hiện dễ dàng bị phát hiện bởi tất cả nhà cung cấp dịch vụ email và không cho người dùng mở email đó. Do đó, hacker đã诉诸 đến phương pháp khác: gửi email với nội dung nhạy cảm đến người dùng mà không có file nhiễm. Những email này không thể bị phát hiện bởi bất kỳ bộ quét bảo mật email nào hiện có. Microsoft Defender và ứng dụng Office 365 có khả năng nhìn thấy cross-domain (chéo miền) và là một trong những hy vọng tốt nhất chống lại kiểu tấn công này. Microsoft cũng đã tạo trang GitHub cung cấp cập nhật mới nhất về kẻ lừa đảo BazarCall.
Kỹ thuật BazarCall được thực thi như thế nào?
Dưới đây là ví dụ về cách kỹ thuật này được dùng để xâm nhập PC. Điều này có thể giúp bạn cảnh giác nếu nhận được email hoặc cuộc gọi như vậy.
Lưu ý: Hãy chắc chắn lan truyền thông tin này đến tất cả người thân yêu của bạn để họ cảnh giác trước các lừa đảo này.
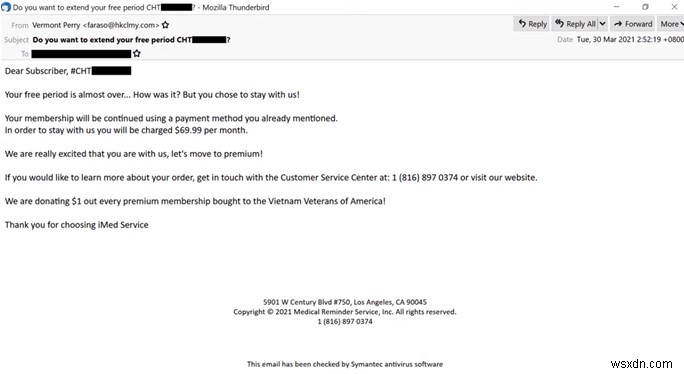
Bước 1: Người dùng nhận email nói rằng某种 đăng ký dùng thử mà họ đã đăng ký sắp hết hạn. Khi hết hạn, đăng ký sẽ tự động kích hoạt và phí sẽ được trừ tự động từ thẻ tín dụng. Email cũng nói họ nên gọi số cung cấp để hủy đăng ký và ngăn thẻ tín dụng bị trừ tiền.
Bước 2: Người dùng hoảng loạn vì khoản phí bất ngờ sắp bị trừ và gọi số cung cấp.
Bước 3: Người nghe máy có thể có hoặc không có thông tin về người dùng. Người dùng sẽ được hỏi thông tin cá nhân như Tên, Số điện thoại, và Email để bắt đầu.
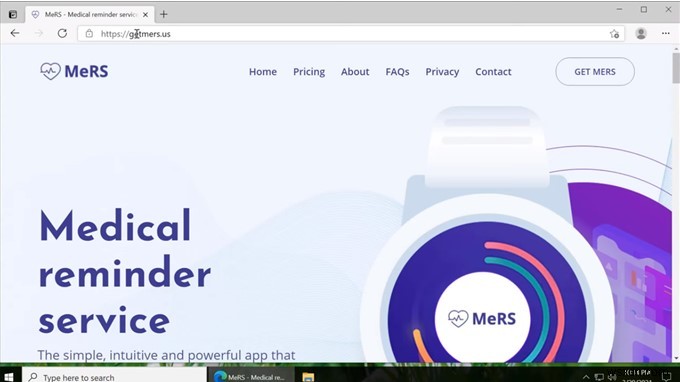
Bước 4: Người dùng được đảm bảo giải quyết vấn đề và được dẫn đến trang web giả, yêu cầu nhập số đăng ký trong email. Điều này sẽ tải file excel xuống máy tính của người dùng.
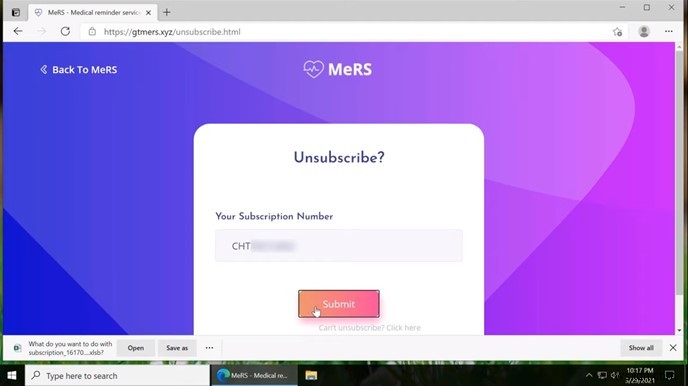
Bước 5: Nhân viên trung tâm gọi sẽ yêu cầu người dùng thực thi file.
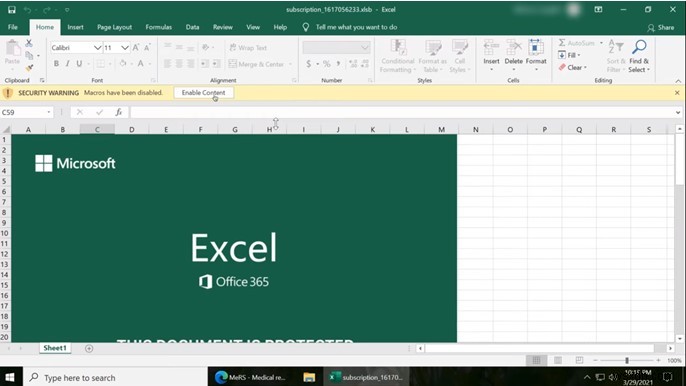
Bước 6: File là file Excel sẽ mở trong MS Excel và người dùng sẽ được yêu cầu bật Macros trong excel và như vậy chạy malware trong hệ thống. Nhân viên trung tâm gọi sẽ nói rằng đăng ký của anh/cô đã bị hủy kích hoạt và sẽ không có phí nào bị trừ từ thẻ tín dụng.
Cách ngăn chặn tấn công malware?
Như tôi đã đề cập, tội phạm mạng dùng nhiều phương pháp khôn khéo, do đó không dễ dàng nhận diện chúng. Cũng không phải họ tuân theo một bộ bước giống nhau mọi lúc và điều này làm khó việc cung cấp một biện pháp phòng ngừa duy nhất có thể hoạt động trong tình huống cụ thể nhưng thất bại trong tình huống khác. Cách duy nhất là theo dõi thẻ tín dụng của bạn và đảm bảo bạn không truy cập trang web không tuân theo giao thức HTTPS. Sự cảnh giác liên tục và kiến thức về vấn đề tài chính và dịch vụ bạn đã đăng ký luôn quan trọng.
Ví dụ, có khi lừa đảo tương tự đang diễn ra và người dùng nhận ra giữa cuộc gọi rằng anh ta từ đầu không có thẻ tín dụng, vậy làm sao bị trừ tiền? Và cuộc gọi kết thúc đột ngột.
Antivirus thời gian thực có thể là cứu cánh
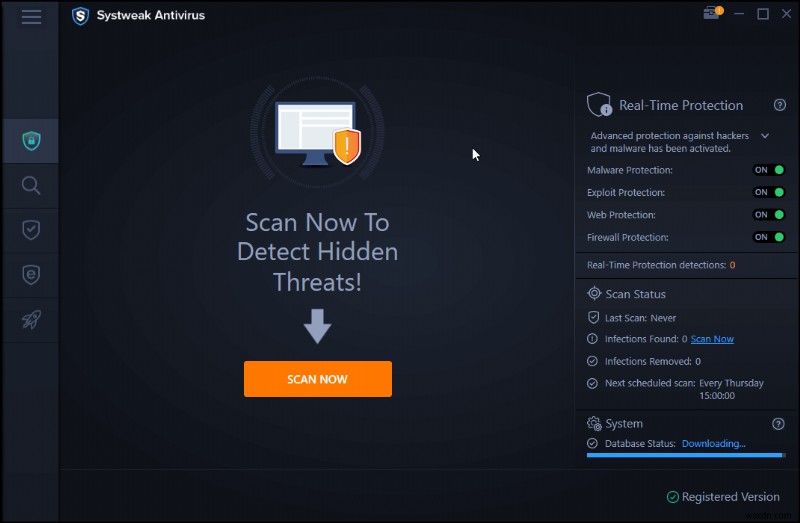
Antivirus thời gian thực là phần mềm quét PC 24/7 khi nó bật và xác định mối đe dọa tiềm ẩn có thể chưa cập nhật trong danh sách định nghĩa virus. Danh sách này được cập nhật thường xuyên bởi tổ chức phần mềm antivirus và bao gồm danh sách virus và malware mới nhất được xác định. Tuy nhiên, khi nói đến việc xác định malware không có trong danh sách, bạn cần phần mềm antivirus cung cấp exploit protection (bảo vệ khai thác). Có một vài antivirus cung cấp quét thời gian thực và bảo vệ khai thác cùng lúc và một trong những cái đáng tin cậy chúng tôi dùng là Systweak Antivirus.
- Systweak Antivirus cung cấp bảo vệ thời gian thực 24/7 và luôn bật.
- Hỗ trợ các chế độ quét khác nhau theo nhu cầu khách hàng.
- Đảm bảo duyệt web an toàn qua tiện ích StopAll Ads.
- Giúp xóa mục khởi động làm chậm thời gian boot máy tính.
- Cải thiện hiệu suất hệ thống tổng thể và là giải pháp all-in-one.
Tổng kết về Trung tâm gọi lan truyền Malware qua Email giả & Dùng thử miễn phí – Microsoft
Malware luôn là đoạn mã gây rắc rối từ rất lâu. Và không có giải pháp one-stop để ngăn chặn chúng xâm nhập. Một khi malware được xác định bởi công ty antivirus. Một malware mới được phát triển bởi tác nhân độc hại để lừa đảo người cho đến khi tìm ra giải pháp cho malware mới đó. Và chu kỳ tiếp tục. Cách duy nhất có thể là cài ứng dụng antivirus thời gian thực trên máy tính và luôn cảnh giác về những gì bạn làm trên máy tính. Theo dõi chúng tôi trên mạng xã hội – Facebook, Instagram và YouTube.