
Dù đã có vô số biến thể ransomware với hàng loạt cuộc tấn công, nhưng dường như các tác giả mã độc vẫn luôn tìm cách đe dọa người dùng bằng các thủ đoạn mới mẻ.
Chúng ta đã từng gặp các dòng ransomware xóa file nếu tiền chuộc không được trả trong thời hạn quy định. Có biến thể khóa dữ liệu bằng cách đổi tên file, khiến việc giải mã trở nên khó khăn hơn. Tuy nhiên lần này, tác giả Popcorn Time quyết định tạo điều kiện cho việc lây lan để giảm bớt công sức, hoặc có thể nói họ hơi "thương hại" nạn nhân.
Điều Gì Đáng Ngờ Của Popcorn Time Ransomware?
Gần đây, nhóm MalwareHunterTeam phát hiện một dòng ransomware mới mang tên Popcorn Time. Biến thể này có cách tống tiền khá đặc biệt: nếu nạn nhân truyền播 thành công mã độc cho 2 người khác, họ sẽ nhận được khóa giải mã miễn phí. Nếu không làm được, nạn nhân buộc phải trả tiền. Thêm vào đó, mã nguồn chưa hoàn thiện có thể xóa file nếu người dùng nhập sai khóa giải mã 4 lần.
Dòng mã này chứa một liên kết giới thiệu để truyền 播 cho người dùng khác. Nạn nhân ban đầu chỉ nhận khóa giải mã khi 2 người tiếp theo đã trả tiền chuộc. Nếu họ không trả, nạn nhân chính phải thanh toán. Theo Bleeping Computer: "Để thực hiện điều này, ghi chú chuộc tiền của Popcorn Time sẽ chứa một URL trỏ đến file trên server TOR của ransomware. Hiện server đang down, nên chưa rõ file này sẽ hiển thị hay được ngụy trang như thế nào để lừa người dùng cài đặt."

Một tính năng khác có thể được thêm vào là xóa file nếu nhập sai khóa giải mã 4 lần. Vì ransomware vẫn đang trong giai đoạn phát triển, chưa biết kỹ thuật này đã tồn tại hay chỉ là trò đùa.
Cơ Chế Hoạt Động Của Popcorn Time Ransomware
Sau khi cài đặt thành công, ransomware kiểm tra xem đã chạy trên hệ thống chưa thông qua các file như %AppData%\been_here và %AppData%\server_step_one. Nếu hệ thống đã bị nhiễm, biến thể sẽ tự kết thúc. Popcorn Time nhận biết qua file 'been_here'. Nếu không tìm thấy file này, ransomware tiếp tục quá trình tấn công: tải các hình ảnh làm nền hoặc bắt đầu mã hóa.
Do còn trong giai đoạn phát triển, Popcorn Time chỉ mã hóa thư mục test tên Efiles trên desktop, chứa nhiều file với đuôi mở rộng như .back, .backup, .ach, v.v. (danh sách đầy đủ bên dưới).
.1cd, .3dm, .3ds, .3fr, .3g2, .3gp, .3pr, .7z, .7zip, .aac, .aaf, .ab4, .accdb, .accde, .accdr, .accdt, .ach, .acr, .act, .adb, .adp, .ads, .aep, .aepx, .aes, .aet, .agdl, .ai, .aif, .aiff, .ait, .al, .amr, .aoi, .apj, .apk, .arch00, .arw, .as, .as3, .asf, .asm, .asp, .aspx, .asset, .asx, .atr, .avi, .awg, .back, .backup, .backupdb, .bak, .bar, .bay, .bc6, .bc7, .bdb, .bgt, .big, .bik, .bin, .bkf, .bkp, .blend, .blob, .bmd, .bmp, .bpw, .bsa, .c, .cas, .cdc, .cdf, .cdr, .cdr3, .cdr4, .cdr5, .cdr6, .cdrw, .cdx, .ce1, .ce2, .cer, .cfg, .cfr, .cgm, .cib, .class, .cls, .cmt, .config, .contact, .cpi, .cpp, .cr2, .craw, .crt, .crw, .cs, .csh, .csl, .css, .csv, .d3dbsp, .dac, .dar, .das, .dat, .dazip, .db, .db0, .db3, .dba, .dbf, .dbx, .db_journal, .dc2, .dcr, .dcs, .ddd, .ddoc, .ddrw, .dds, .der, .des, .desc, .design, .dgc, .dir, .dit, .djvu, .dmp, .dng, .doc, .docb, .docm, .docx, .dot, .dotm, .dotx, .drf, .drw, .dtd, .dwg, .dxb, .dxf, .dxg, .easm, .edb, .efx, .eml, .epk, .eps, .erbsql, .erf, .esm, .exf, .fdb, .ff, .ffd, .fff, .fh, .fhd, .fla, .flac, .flf, .flv, .flvv, .forge, .fos, .fpk, .fpx, .fsh, .fxg, .gdb, .gdoc, .gho, .gif, .gmap, .gray, .grey, .groups, .gry, .gsheet, .h, .hbk, .hdd, .hkdb, .hkx, .hplg, .hpp, .htm, .html, .hvpl, .ibank, .ibd, .ibz, .icxs, .idml, .idx, .iff, .iif, .iiq, .incpas, .indb, .indd, .indl, .indt, .inx, .itdb, .itl, .itm, .iwd, .iwi, .jar, .java, .jnt, .jpe, .jpeg, .jpg, .js, .kc2, .kdb, .kdbx, .kdc, .key, .kf, .kpdx, .kwm, .laccdb, .layout, .lbf, .lck, .ldf, .lit, .litemod, .log, .lrf, .ltx, .lua, .lvl, .m, .m2, .m2ts, .m3u, .m3u8, .m4a, .m4p, .m4u, .m4v, .map, .max, .mbx, .mcmeta, .md, .mdb, .mdbackup, .mdc, .mddata, .mdf, .mdi, .mef, .menu, .mfw, .mid, .mkv, .mlb, .mlx, .mmw, .mny, .mos, .mov, .mp3, .mp4, .mpa, .mpeg, .mpg, .mpp, .mpqge, .mrw, .mrwref, .msg, .myd, .nc, .ncf, .nd, .ndd, .ndf, .nef, .nk2, .nop, .nrw, .ns2, .ns3, .ns4, .nsd, .nsf, .nsg, .nsh, .ntl, .nvram, .nwb, .nx2, .nxl, .nyf, .oab, .obj, .odb, .odc, .odf, .odg, .odm, .odp, .ods, .odt, .ogg, .oil, .orf, .ost, .otg, .oth, .otp, .ots, .ott, .p12, .p7b, .p7c, .pab, .pages, .pak, .pas, .pat, .pcd, .pct, .pdb, .pdd, .pdf, .pef, .pem, .pfx, .php, .pif, .pkpass, .pl, .plb, .plc, .plt, .plus_muhd, .pmd, .png, .po, .pot, .potm, .potx, .ppam, .ppj, .ppk, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prel, .prf, .prproj, .ps, .psafe3, .psd, .psk, .pst, .ptx, .pwm, .py, .qba, .qbb, .qbm, .qbr, .qbw, .qbx, .qby, .qcow, .qcow2, .qdf, .qed, .qic, .r3d, .ra, .raf, .rar, .rat, .raw, .rb, .rdb, .re4, .rgss3a, .rim, .rm, .rofl, .rtf, .rvt, .rw2, .rwl, .rwz, .s3db, .safe, .sas7bdat, .sav, .save, .say, .sb, .sd0, .sda, .sdf, .ses, .shx, .sid, .sidd, .sidn, .sie, .sis, .sldasm, .sldblk, .sldm, .sldprt, .sldx, .slm, .snx, .sql, .sqlite, .sqlite3, .sqlitedb, .sr2, .srf, .srt, .srw, .st4, .st5, .st6, .st7, .st8, .stc, .std, .sti, .stl, .stm, .stw, .stx, .sum, .svg, .swf, .sxc, .sxd, .sxg, .sxi, .sxm, .sxw, .syncdb, .t12, .t13, .tap, .tax, .tex, .tga, .thm, .tif, .tlg, .tor, .txt, .upk, .v3d, .vbox, .vcf, .vdf, .vdi, .vfs0, .vhd, .vhdx, .vmdk, .vmsd, .vmx, .vmxf, .vob, .vpk, .vpp_pc, .vtf, .w3x, .wab, .wad, .wallet, .wav, .wb2, .wma, .wmo, .wmv, .wotreplay, .wpd, .wps, .x11, .x3f, .xf, .xis, .xla, .xlam, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsb3dm, .xlsm, .xlsx, .xlt, .xltm, .xltx, .xlw, .xml, .xqx, .xxx, .ycbcra, .yuv, .zip, .ztmp
Sau đó, ransomware tìm các file khớp đuôi mở rộng và mã hóa bằng AES-256. File bị mã hóa sẽ thêm đuôi .filock (ví dụ: 'abc.docx' thành 'abc.docx.filock'). Khi hoàn tất, ransomware tạo 2 ghi chú chuộc tiền: restore_your_files.html và restore_your_files.txt, sau đó hiển thị ghi chú HTML.
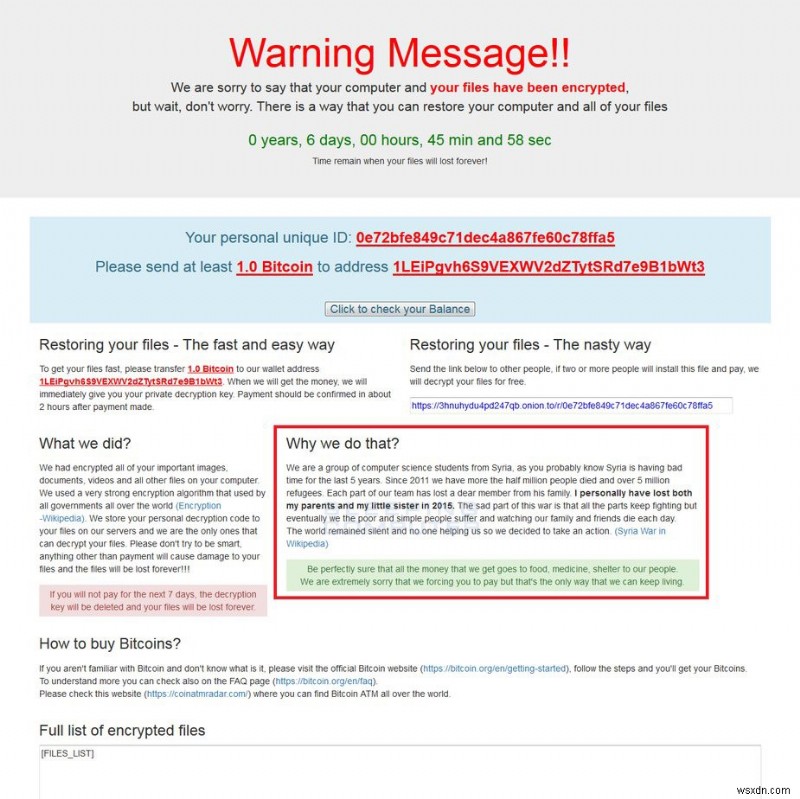
Nguồn ảnh: bleepingcomputer.com
Cách Bảo Vệ Trước Ransomware
Hiện chưa có công cụ phát hiện hay gỡ ransomware nào hỗ trợ sau khi đã bị nhiễm. Tuy nhiên, người dùng nên áp dụng các biện pháp phòng ngừa: quan trọng nhất là sao lưu dữ liệu định kỳ. Ngoài ra, hãy lướt web an toàn, bật chặn quảng cáo, sử dụng phần mềm chống mã độc uy tín và cập nhật kịp thời hệ điều hành, ứng dụng. Một công cụ đáng tin cậy là Right Backup — giải pháp lưu trữ đám mây với mã hóa AES 256-bit, giúp bảo vệ dữ liệu an toàn.