
Bảo mật mạng là một trong những lĩnh vực trọng tâm khi tạo hoặc giám sát mạng. Quản trị mạng thực hiện kiểm tra ngẫu nhiên lưu lượng mạng bằng cách chụp dữ liệu mạng và phân tích các gói tin truyền từ host này sang host khác. Trong bài viết này, chúng ta sẽ thảo luận cách chụp và phân tích lưu lượng mạng bằng công cụ NetworkMiner, nhưng không trước khi có bài học nhanh về packet sniffing (嗅探 gói tin).
Khác biệt giữa active và passive sniffing
Sniffing là kỹ thuật thu thập thông tin mạng qua việc chụp gói tin mạng. Có hai loại sniffing – active sniffing (chủ động) và passive sniffing (bị động). Trong active sniffing, phần mềm嗅探 gói tin gửi yêu cầu qua mạng và sau đó trong phản hồi tính toán các gói tin đi qua mạng.
Passive sniffing không dựa vào gửi yêu cầu. Kỹ thuật này quét lưu lượng mạng mà không bị phát hiện trên mạng. Nó có thể hữu ích ở nơi mạng chạy hệ thống quan trọng như điều khiển quy trình, hệ thống radar, thiết bị y tế hoặc viễn thông, v.v.
Xin lưu ý rằng packet sniffer chỉ hoạt động trên common collision domain (miền va chạm chung). Điều đó có nghĩa là bạn chỉ có thể dùng packet sniffer trên mạng mà bạn là một phần. Điều này ngụ ý packet sniffer không thể dùng cho bất kỳ cuộc tấn công hack nào từ bên ngoài mạng.
Chuẩn bị chạy NetworkMiner
NetworkMiner là công cụ phân tích mạng tập trung vào host (host centric) với khả năng passive sniffing. Host centric nghĩa là nó sắp xếp dữ liệu theo host thay vì theo gói tin (điều này được làm bởi hầu hết công cụ active sniffing).
Giao diện người dùng NetworkMiner được chia thành các tab. Mỗi tab cung cấp góc nhìn thông tin khác nhau của dữ liệu được chụp. Dưới đây là các bước chạy NetworkMiner để phân tích lưu lượng mạng:
1. Nếu bạn chạy Windows 7 hoặc Windows 8, bạn sẽ cần chạy NetworkMiner.exe với đặc quyền quản trị.
2. Chọn giao diện mạng mà dữ liệu phải được chụp.
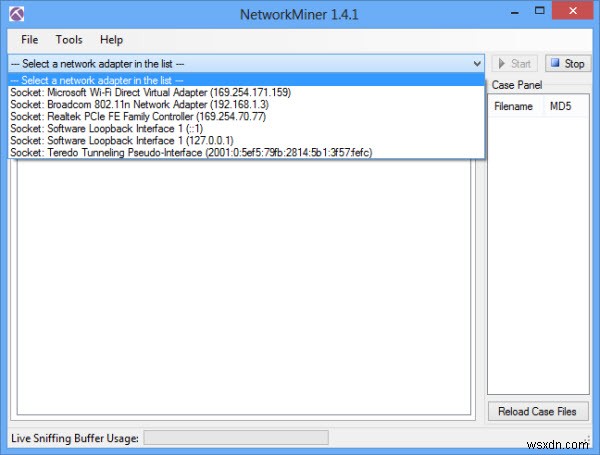
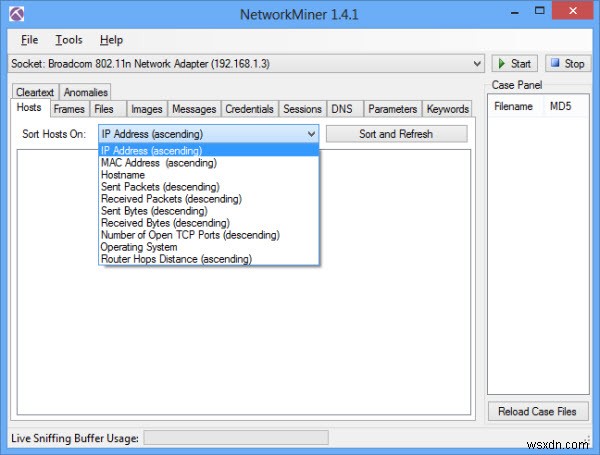
3. Mặc định, tab Hosts được chọn. Bạn có thể sắp xếp host theo địa chỉ IP, MAC, hostname, Hệ điều hành, v.v.
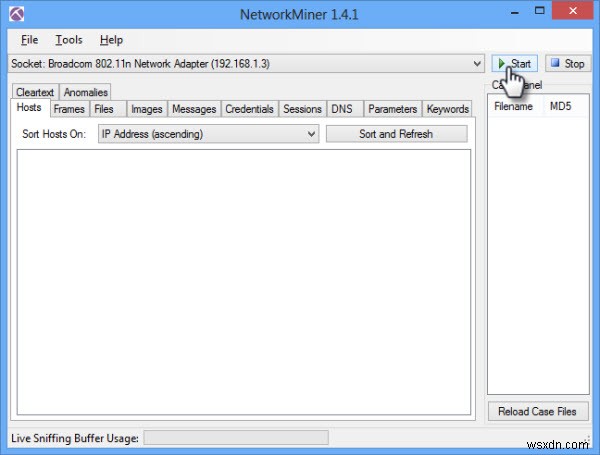
Nhấn nút start để bắt đầu quá trình嗅探.
Phân tích dữ liệu trong NetworkMiner
Trên tab Hosts, bạn sẽ thấy danh sách host kết nối với mạng. Bạn có thể mở rộng bất kỳ host nào để xem thông tin chi tiết như địa chỉ MAC, hostname, Hệ điều hành, TTL, cổng mở, gói tin gửi, nhận, v.v. Một quản trị mạng tốt luôn có cái nhìn tổng quan về dữ liệu được truyền đến và từ mạng của mình. Danh sách host sẽ cho bạn ý tưởng tốt hơn về loại lưu lượng mạng bạn đang dùng.
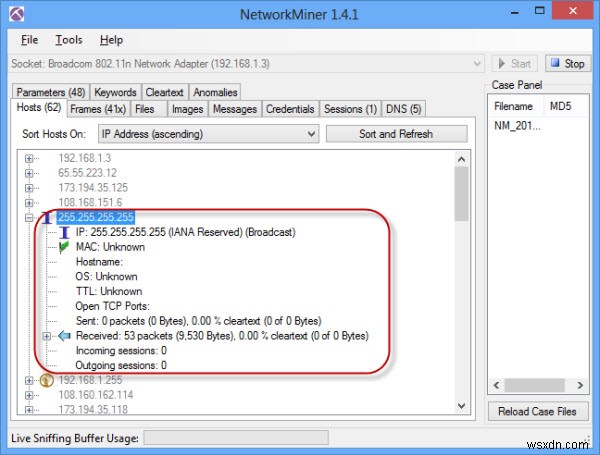
Nếu bạn tìm thấy host đáng ngờ, bạn luôn có thể chặn nó qua tường lửa. Tường lửa nên là nơi tất cả lưu lượng mạng đi qua trước khi đến đích. Nếu bạn chặn host trên tường lửa hệ thống, nó chỉ bị chặn trên hệ thống của bạn.
Nếu bạn dùng bất kỳ network sniffer nào khác có thể lưu tệp PCAP, NetworkMiner cũng có thể phân tích tệp PCAP và cho bạn xem dữ liệu ngoại tuyến.
Một tính năng thông minh của NetworkMiner là nó có thể lắp ráp lại tệp truyền qua mạng và tải xuống chúng ở dạng hoàn chỉnh. Điều này có thể làm từ tab Files (Tệp). Bạn cũng có thể chụp và tải xuống hình ảnh từ lưu lượng mạng từ tab Images (Hình ảnh).
Gửi mật khẩu dưới dạng văn bản rõ (clear text) có thể cực kỳ nguy hiểm cho toàn bộ mạng. Nếu bạn muốn kiểm tra xem host nào có truyền mật khẩu dạng rõ, bạn có thể thấy ở tab Credentials (Thông tin đăng nhập).
Kết luận
NetworkMiner có thể rất hữu ích cho mạng Wifi luôn mở trước các mối đe dọa mới. Nó có thể kiểm tra và phân tích lưu lượng mạng thường xuyên để chặn lỗ hổng và điểm yếu.
Nếu bạn đang vận hành mạng, bạn dùng công cụ嗅探 gói tin nào để kiểm tra bảo mật? Nó có phân tích và kiểm tra không? Tôi đã dùng Wireshark nhưng đã say mê NetworkMiner vì sự đơn giản và dễ dùng.
Image credit: Crawdad Network-Reuters coverage