
Tôi gặp lỗi sau khi cố gắng kết nối qua RDP đến một máy chủ từ xa trong miền AD. Sau khi chỉ định thông tin đăng nhập miền chính xác cho người dùng RDP, thông báo lỗi xuất hiện (được hiển thị bên dưới) và cửa sổ khách RDP đóng lại.
Remote Desktop không thể xác minh danh tính của máy tính từ xa vì có sự khác biệt về thời gian hoặc ngày giữa máy tính của bạn và máy tính từ xa. Hãy đảm bảo đồng hồ của máy tính bạn được đặt đúng giờ, sau đó thử kết nối lại. Nếu vấn đề xảy ra lại, hãy liên hệ với quản trị viên mạng hoặc chủ sở hữu máy tính từ xa.
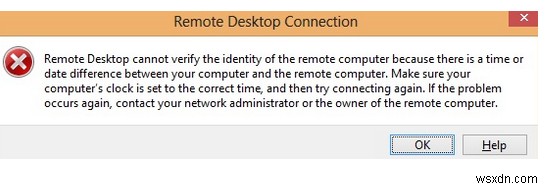
Như dường như từ lỗi, khách RDP không thể xác thực bằng Kerberos, vì sự khác biệt về thời gian giữa máy tính cục bộ và từ xa vượt quá 5 phút. Nhưng trong trường hợp của tôi, hóa ra không đúng: sau khi mở bảng điều khiển máy chủ từ xa qua ILO, tôi đã đảm bảo rằng thời gian và múi giờ giống nhau trên cả hai máy tính (và được lấy từ cùng một nguồn máy chủ NTP).
Bạn có thể thử kiểm tra thời gian trên máy tính từ xa bằng lệnh này:
net time \\remote-computer-IP-address
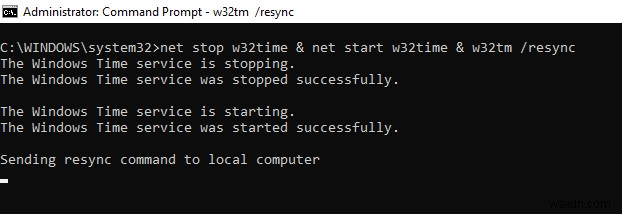
Bạn có thể đồng bộ hóa thời gian thủ công cho chắc ăn và khởi động lại dịch vụ w32time:
w32tm /config /manualpeerlist:your_ntp_server_ip NTP,0x8 /syncfromflags:manual

net stop w32time & net start w32time & w32tm /resync
Bài viết này mô tả một số lý do khác khiến thời gian có thể sai trên máy tính.
Mẹo. Nếu máy chủ từ xa là máy ảo, hãy đảm bảo đồng bộ hóa thời gian với hypervisor host bị vô hiệu hóa trong cài đặt VM.Nếu bạn có quyền truy cập vật lý vào máy tính từ xa (tôi có quyền truy cập qua bảng điều khiển HPE ILO), hãy kiểm tra máy chủ DNS trong cài đặt bộ thích hợp mạng. Cũng đảm bảo rằng bạn có thể truy cập máy chủ DNS này từ máy chủ từ xa của mình. Dễ dàng hơn là làm điều đó bằng lệnh này:
nslookup some_server_name DNSServername
Nếu máy chủ DNS không phản hồi, hãy đảm bảo rằng nó đang hoạt động chính xác hoặc thử chỉ định địa chỉ máy chủ DNS khác.
Nếu nhiều bộ thích hợp mạng được sử dụng trên máy tính từ xa, hãy đảm bảo rằng bảng định tuyến đúng khi truy cập máy chủ DNS. Máy tính có thể cố gắng truy cập máy chủ DNS bằng một bộ thích hợp mạng khác, một subnet IP khác.
Thử kết nối với máy tính từ xa bằng địa chỉ IP thay vì tên FQDN DNS đầy đủ trong cửa sổ kết nối khách RDP. Trong trường hợp này, Kerberos sẽ không được sử dụng để xác thực.
Đảm bảo mối quan hệ tin cậy với miền AD tồn tại. Để làm điều đó, hãy chạy lệnh PowerShell này:
Test-ComputerSecureChannel
Nếu có mối quan hệ tin cậy, nó sẽ trả về True.

Để sửa chữa mối quan hệ tin cậy với miền Active Directory, bạn có thể sử dụng lệnh này:
Test-ComputerSecureChannel -Repair -Credential contoso\your_admin_account_name
Nếu lỗi "Test-ComputerSecureChannel : Cannot reset the secure channel password for the computer account in the domain. Operation failed with the following exception: The server is not operational" xuất hiện, hãy kiểm tra tính khả dụng của bộ điều khiển miền từ máy chủ của bạn và mở cổng TCP/UDP cho dịch vụ "Domain and Trusts" bằng công cụ portqry.
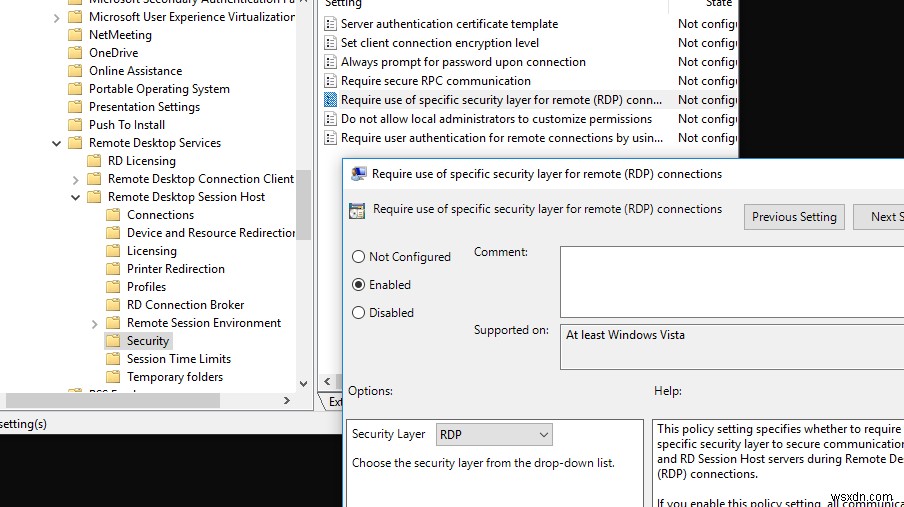
Đảm bảo rằng cùng "RDP Security Layer" được chọn cả trên máy tính cục bộ và từ xa. Tham số này có thể được đặt bằng chính sách "“Require use of specific security layer for remote (RDP) connections”" trong phần GPO Computer Configuration -> Administrative Templates -> Windows Components -> Remote Desktop Services -> Remote Desktop Session Host -> Security bằng cách chọn mức RDP kém an toàn hơn như được mô tả trong bài viết này. Hoặc làm điều đó bằng khóa registry: HKLM\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\SecurityLayer.
Cũng khuyến nghị đảm bảo rằng vấn đề không liên quan đến các thay đổi gần đây trong giao thức CredSSP.