
Với tin tin tặc Nga ảnh hưởng bầu cử tổng thống Mỹ, nhiều phương tiện truyền thông thắc mắc làm sao xác định hacker. Có nhiều cách chuyên gia an ninh mạng tìm ra nguồn gốc hack.
Địa Chỉ IP
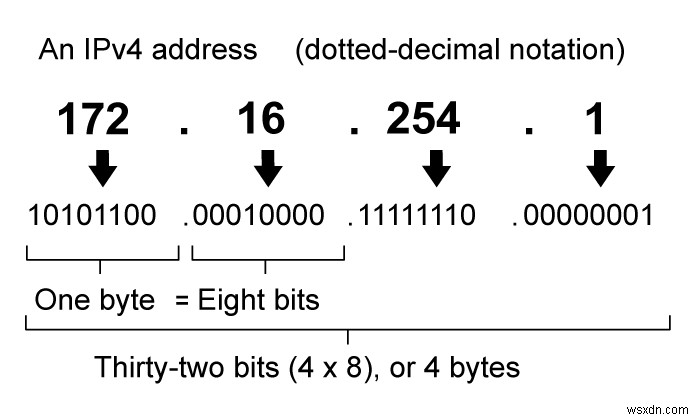
Cách đầu tiên và rõ ràng nhất theo dõi hacker là qua địa chỉ IP. Bây giờ, bất kỳ hacker đáng giá nào sẽ dùng IP thiếu thông tin ý nghĩa. Họ làm việc qua Tor, qua VPN, hoặc thậm chí nơi công cộng. Nhưng hãy giả sử hacker chúng ta muốn theo dõi là người cực kém kinh nghiệm, hoặc vô tình lộ IP. Tìm họ qua IP có thể như sau:
1. Hacker thành công mục tiêu (bất cứ gì) nhưng để lại log truy cập mạng từ IP cụ thể.
2. Công ty hoặc cá nhân bị hack chuyển log cho cơ quan thực thi pháp luật.
3. Cơ quan thực thi pháp luật truyền huyết ISP để tìm ai sở hữu IP đó hoặc ai dùng nó lúc tấn công. Điều tra viên liên kết IP với vị trí vật lý.
4. Sau khi có lệnh truy nã, điều tra viên đến vị trí vật lý IP chỉ ra và bắt đầu điều tra.
5. Nếu hacker thực sự ngu, điều tra viên tìm thấy bằng chứng hack khắp nơi. Nếu vậy, xét xử nhanh và hacker vào tù.
Tất nhiên, với hầu hết hacker hoạt động sau proxy, IP cơ quan thực thi pháp luật có được không trỏ đâu hữu ích. Nghĩa là họ cần kỹ thuật khác hoặc chờ hacker lầm lỡ.
Theo Dõi Dấu Vết (Breadcrumbs)
Khi điều tra hacker giỏi, khoa học máy tính pháp y归结为 tìm lỗi nhỏ và bằng chứng tình huống. Bạn không có IP trỏ mũi tên đỏ lớn về nhà kẻ tấn công. Thay vào đó, bạn có đống mảnh vụn nhỏ giúp đoán được kẻ tấn công có khả năng cao.
Độ phức tạp của hack có thể giới hạn kẻ tấn công tiềm năng trong số đặc vụ cao cấp. Cơ quan tình báo Mỹ lưu hồ sơ tấn công trước và liên hệ chúng với hacker cụ thể, dù không biết tên/địa chỉ.
Ví dụ, thực thi pháp luật Mỹ gọi hacker DNC là APT 29 (Advanced Persistent Threat 29). Chúng ta có thể không biết tên/địa chỉ, nhưng vẫn gán hack cho anh/cô ấy dựa trên phong cách, modus operandi và gói phần mềm.
Loại gói phần mềm dùng trong hack có thể cung cấp mẫu "chữ ký". Ví dụ, nhiều hacker dùng gói phần mềm tùy chỉnh cao. Một số thậm chí truy ngược đến cơ quan tình báo nhà nước. Trong hack DNC, điều tra viên pháp y tìm thấy chứng chỉ SSL dùng trong hack giống hệt chứng chỉ quân sự Nga dùng trong hack Quốc hội Đức 2015.
Đôi khi là điều rất nhỏ. Có thể là cụm từ lạ lặp lại trong liên lạc ngẫu nhiên gắn hack về cá nhân cụ thể. Hoặc mảnh vụn nhỏ để lại bởi gói phần mềm.
Đó là một cách hack DNC gắn liền với Nga. Điều tra viên exploit nhận thấy một số tài liệu Word phát hành bởi hack hiển thị sửa đổi bởi user có Word bản địa hóa Nga và tên user Cyrillic. Công cụ lỗi thậm chí tiết lộ vị trí hacker. Tiện ích DDoS phổ biến Low Orbital Ion Cannon từng có bug tiết lộ vị trí user.
Công việc cảnh sát truyền thống cũng giúp tìm hacker. Mục tiêu cụ thể có thể giúp xác định kẻ tấn công. Nếu thực thi pháp luật xác định động cơ, có thể gán động cơ chính trị. Nếu hack đáng ngờ có lợi cho nhóm/cá nhân, rõ ràng nơi tìm. Hacker có thể chuyển tiền vào tài khoản ngân hàng, có thể truy vết. Và hacker không miễn dịch "báo tể" lẫn nhau để cứu mình.
Cuối cùng, đôi khi hacker tự khai. Không hiếm thấy hacker khoe trên Twitter hoặc IRC về vụ việc gần đây.
Nếu điều tra viên theo dõi đủ mảnh vụn, họ xây dựng hình ảnh hoàn chỉnh hơn và thử lấy IP có ý nghĩa.
Bắt Giữ Hacker
Biết tên mã hacker là một chuyện, nhưng thực sự bắt được họ là chuyện khác. Thường, bắt hacker归结为 một lỗi nhỏ. Lãnh đạo Lulzsec Sabu, ví dụ, bị bắt khi bỏ quên dùng Tor đăng nhập IRC. Chỉ lầm một lần, nhưng đủ cho cơ quan giám sát xác định vị trí vật lý thật.
Kết Luận
Thực thi pháp luật tìm hacker bằng nhiều cách令人惊讶. Thường归结为 một lỗi nhỏ nhưng quan trọng của kẻ phạm tội.