
Mỗi năm, các công ty bảo mật và công nghệ công bố chi tiết hàng nghìn lỗ hổng. Truyền thông báo cáo về các lỗ hổng đó, nhấn mạnh các vấn đề nguy hiểm nhất và khuyên người dùng cách an toàn.
Nhưng nếu tôi nói rằng trong hàng nghìn lỗ hổng đó, chỉ một vài bị khai thác thực tế trong môi trường tự nhiên?
Vậy thực sự có bao nhiêu lỗ hổng bảo mật, và công ty bảo mật quyết định mức độ nghiêm trọng như thế nào?
Có Bao Nhiêu Lỗ Hổng Bảo Mật?
Báo cáo Prioritization to Prediction của Kenna Security phát hiện năm 2019, các công ty bảo mật công bố hơn 18.000 CVE (Common Vulnerabilities and Exposures - Lỗ hổng và Phơi bày Chung).
Mặc dù con số này nghe lớn, báo cáo cũng chỉ ra rằng trong 18.000 lỗ hổng đó, chỉ 473 "đạt mức khai thác rộng rãi", chiếm khoảng 2% tổng số. Dù các lỗ hổng này thực sự bị khai thác trên internet, không có nghĩa mọi hacker trên thế giới đều dùng chúng.
Hơn nữa, "mã khai thác đã có sẵn cho >50% lỗ hổng vào thời điểm chúng được công bố trên danh sách CVE". Việc mã khai thác có sẵn nghe đe dọa, và đó là vấn đề. Tuy nhiên, cũng có nghĩa các nhà nghiên cứu bảo mật đang làm việc để vá lỗi.
Thực hành phổ biến là vá lỗ hổng trong vòng 30 ngày sau công bố. Không phải lúc nào cũng xảy ra, nhưng đó là mục tiêu của hầu hết công ty công nghệ.
Biểu đồ dưới đây minh họa thêm sự chênh lệch giữa số CVE được báo cáo và số thực sự bị khai thác.
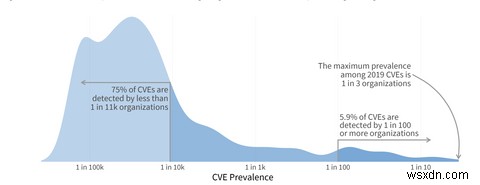
Khoảng 75% CVE được phát hiện bởi ít hơn 1 trên 11.000 tổ chức, và chỉ 5,9% CVE được phát hiện bởi 1 trên 100 tổ chức. Đó là sự phân bố khá lớn. Lưu ý biểu đồ trên đề cập đến 473 vụ khai thác, chứ không phải 18.000 lỗ hổng tổng cộng.
Bạn có thể tìm thấy dữ liệu và số liệu trên trong Prioritization to Prediction Volume 6: The Attacker-Defender Divide.
Ai Cấp Nhất CVE?
Bạn có thể thắc mắc ai giao và tạo CVE. Không phải ai cũng có thể giao CVE. Hiện có 153 tổ chức từ 25 quốc gia được ủy quyền giao CVE.
Điều đó không có nghĩa chỉ các công ty này chịu trách nhiệm nghiên cứu bảo mật toàn cầu. Thực tế ngược lại. Nghĩa là 153 tổ chức này (gọi là CVE Numbering Authorities - CNA) làm việc theo tiêu chuẩn thống nhất để công bố lỗ hổng ra công cộng.
Đây là vị trí tự nguyện. Các tổ chức tham gia phải chứng minh "khả năng kiểm soát tiết lộ thông tin lỗ hổng mà không công bố trước", cũng như hợp tác với các nhà nghiên cứu khác yêu cầu thông tin về lỗ hổng.
Có ba Root CNA ở đỉnh hệ thống phân cấp:
- MITRE Corporation
- Cơ quan An ninh Hạ tầng và An ninh Mạng (CISA) Hệ thống Kiểm soát Công nghiệp (ICS)
- JPCERT/CC
Tất cả CNA khác báo cáo cho một trong ba cơ quan cấp cao nhất này. Các CNA báo cáo chủ yếu là các công ty công nghệ, nhà phát triển và cung cấp phần cứng có tiếng như Microsoft, AMD, Intel, Cisco, Apple, Qualcomm, v.v. Danh sách CNA đầy đủ có trên trang web MITRE.
Báo Cáo Lỗ Hổng
Báo cáo lỗ hổng cũng được xác định bởi loại phần mềm và nền tảng nơi lỗ hổng được tìm thấy. Cũng phụ thuộc vào người tìm thấy đầu tiên.
Ví dụ, nếu nhà nghiên cứu bảo mật tìm thấy lỗ hổng trong phần mềm độc quyền, họ thường báo cáo trực tiếp cho nhà cung cấp. Hoặc nếu lỗ hổng ở chương trình mã nguồn mở, họ có thể mở issue mới trên trang báo cáo dự án.
Tuy nhiên, nếu kẻ xấu tìm thấy lỗ hổng trước, họ có thể không tiết lộ cho nhà cung cấp. Khi đó, nhà nghiên cứu và nhà cung cấp có thể không biết lỗ hổng cho đến khi nó được dùng như khai thác zero-day.
Công Ty Bảo Mật Đánh Giá CVE Như Thế Nào?
Một yếu tố khác là cách công ty bảo mật và công nghệ chấm điểm CVE.
Nhà nghiên cứu bảo mật không tự do gán số cho lỗ hổng mới. Có khung chấm điểm hướng dẫn: Hệ thống Chấm điểm Lỗ hổng Chung (CVSS).
Thang CVSS như sau:
| Mức độ nghiêm trọng | Điểm cơ sở |
|---|---|
| Không có | 0 |
| Thấp | 0.1-3.9 |
| Trung bình | 4.0-6.9 |
| Cao | 7.0-8.9 |
| Nghiêm trọng | 9.0-10.0 |
Để xác định giá trị CVSS cho lỗ hổng, nhà nghiên cứu phân tích loạt biến số bao gồm Chỉ số Cơ sở, Chỉ số Thời gian, và Chỉ số Môi trường.
- Chỉ số Cơ sở bao gồm khả năng khai thác, độ phức tạp tấn công, đặc quyền yêu cầu, và phạm vi lỗ hổng.
- Chỉ số Thời gian bao gồm độ trưởng thành của mã khai thác, có biện pháp khắc phục không, và độ tin cậy báo cáo lỗ hổng.
- Chỉ số Môi trường xử lý các khu vực:
- Chỉ số Khai thác: Vector tấn công, độ phức tạp, đặc quyền, yêu cầu tương tác người dùng, và phạm vi.
- Chỉ số Tác động: Tác động đến tính bảo mật, toàn vẹn, và khả dụng.
- Điểm phụ Tác động: Thêm định nghĩa cho Chỉ số Tác động, bao gồm yêu cầu bảo mật, yêu cầu toàn vẹn, và yêu cầu khả dụng.
Nếu điều đó nghe hơi rối, hãy nhớ hai điều. Thứ nhất, đây là lần sửa đổi thứ ba của thang CVSS. Ban đầu chỉ có Điểm cơ sở, các chỉ số sau được thêm trong các bản sửa đổi sau. Phiên bản hiện tại là CVSS 3.1.
Thứ hai, để hiểu rõ hơn cách CVSS chấm điểm, bạn có thể dùng Bộ tính CVSS của Cơ sở dữ liệu Lỗ hổng Quốc gia để xem các chỉ số lỗ hổng tương tác như thế nào.
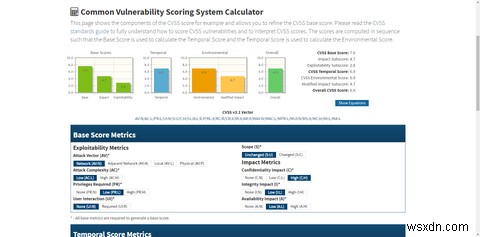
Không nghi ngờ chấm điểm lỗ hổng "me bằng mắt" cực khó, nên bộ tính như này giúp đưa ra điểm chính xác.
An Toàn Trên Mạng
Dù báo cáo Kenna Security minh họa chỉ một tỷ lệ nhỏ lỗ hổng báo cáo trở thành mối đe dọa nghiêm trọng, cơ hội khai thác 6% vẫn cao. Hãy tưởng tượng ghế yêu thích của bạn có 6 trên 100 cơ hội gãy mỗi lần ngồi. Bạn sẽ thay nó, đúng không?
Bạn không có lựa chọn thay thế internet; nó không thể thay thế. Nhưng như cái ghế, bạn có thể vá và bảo mật nó trước khi thành vấn đề lớn hơn. Có năm việc quan trọng để an toàn trực tuyến và tránh mã độc, khai thác khác:
- Cập nhật. Giữ hệ thống cập nhật. Cập nhật là cách số 1 công ty công nghệ bảo vệ máy tính bạn, vá lỗ hổng và lỗi khác.
- Chống virus. Bạn có thể đọc trực tuyến "không còn cần chống virus" hoặc "chống virus vô dụng". Kẻ tấn công liên tục tiến hóa để né tránh chương trình chống virus, nhưng bạn sẽ tồi tệ hơn nhiều nếu không có chúng. Chống virus tích hợp trong hệ điều hành là điểm khởi đầu tốt, nhưng bạn có thể tăng cường bảo vệ bằng công cụ như Malwarebytes.
- Liên kết. Đừng click trừ khi biết nó dẫn đâu. Bạn có thể kiểm tra liên kết đáng ngờ bằng công cụ tích hợp của trình duyệt.
- Mật khẩu. Làm mạnh, duy nhất, và không dùng lại. Tuy nhiên nhớ tất cả mật khẩu rất khó - không ai phản đối. Đó là lý do bạn nên dùng công cụ quản lý mật khẩu để nhớ và bảo mật tài khoản tốt hơn.
- Lừa đảo. Internet đầy rẫy lừa đảo. Nếu có vẻ quá tốt để là thật, nó có thể là giả. Tội phạm và kẻ lừa đảo khéo tạo web đẹp mắt để kéo bạn qua mưu đồ mà không nhận ra. Đừng tin mọi thứ bạn đọc trực tuyến.
An toàn trực tuyến không phải công việc toàn thời gian, và bạn không phải lo lắng mỗi lần bật máy. Vài bước bảo mật sẽ tăng cường đáng kể an ninh trực tuyến của bạn.