
Khi dùng dịch vụ che giấu danh tính như VPN, cực kỳ quan trọng đảm bảo mọi lưu lượng mạng ngoài đi qua đường hầm mã hóa của VPN. Nếu không, địa chỉ IP thực của người dùng bị lộ, tiết lộ vị trí, thông tin duyệt web, và sau đó là danh tính. Cách phổ biến nhất rò rỉ này xảy ra là qua rò rỉ DNS, xảy ra khi địa chỉ IP của người dùng bị lộ qua yêu cầu DNS không mã hóa đến DNS server của ISP.
DNS Là Gì?
DNS, hay Domain Name System, dùng để dịch URL gõ thành địa chỉ IP số. Gần như mọi nhà cung cấp dịch vụ Internet đều có DNS server trong cơ sở hạ tầng. Cho phép người dùng dịch vụ làm yêu cầu DNS từ server địa lý cục bộ, giúp cache danh tính trang web thường truy cập và cho phép giao tiếp nhanh. Nhiều dịch vụ DNS thứ ba cũng tồn tại: dịch vụ phổ biến nhất từ Cloudflare và Google.
DNS nằm trong tin tức vì hai lý do chính: tấn công từ chối dịch vụ qua giao thức DNS và hạn chế tự do Internet draconian bởi một số quốc gia. Hacker dùng giao thức DNS ép lượng lớn traffic đến domain cho trước, gây tấn công từ chối dịch vụ không cần botnet. Quốc gia như Iran và Turkey thỉnh thoảng dùng giao thức DNS hạn chế truy cập một số hoặc tất cả trang web bởi người dùng địa phương. Dùng dịch vụ DNS công cộng như Google, người dùng Internet ở quốc gia đó thường vượt qua được quy định đó.
Rò Rỉ DNS Xảy Ra Như Thế Nào?
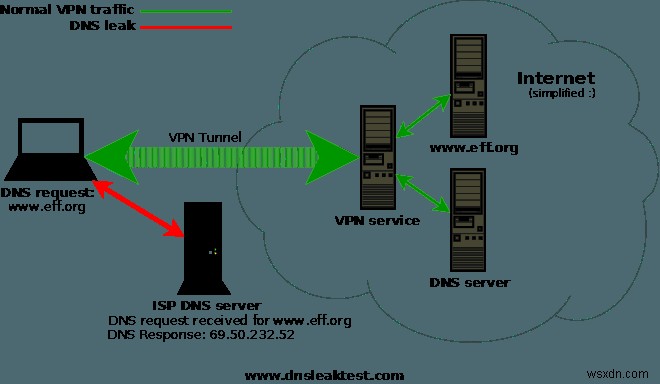
Khi kết nối VPN, lưu lượng mạng ngoài của người dùng đi qua đường hầm mã hóa VPN. Điều này che giấu cả nội dung và nguồn gốc traffic, giúp người dùng an toàn và ẩn danh trực tuyến. Tất cả yêu cầu DNS cũng phải đi qua đường hầm mã hóa đến DNS server của VPN. Nếu VPN cấu hình không đúng, yêu cầu DNS không mã hóa được gửi đến DNS server của ISP. Kết quả, thông tin duyệt web và địa chỉ IP của người dùng bị gửi rõ ràng. Điều này có thể quan sát bởi quảng cáo, kẻ nghe lén, và bất kỳ ai quan tâm nghe lén.
Nếu lo ngại rò rỉ DNS trên hệ thống, trước kết nối VPN, dùng trang như DNS Leak Test xác định địa chỉ DNS của bạn.
Nhấp Standard Test hoặc Extended Test trên trang chủ và xem vị trí và địa chỉ IP liên quan đến yêu cầu DNS.
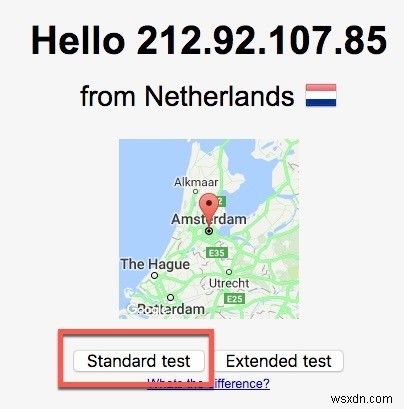
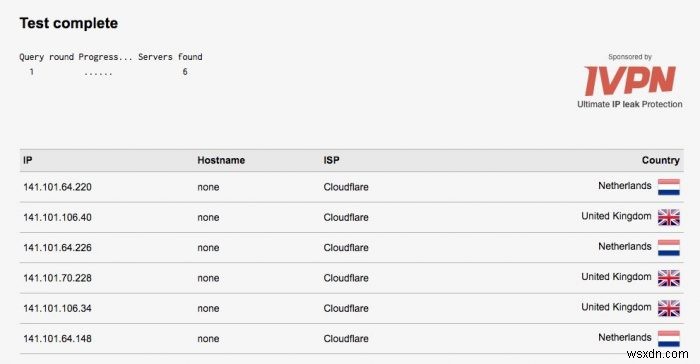
Nếu thấy vị trí thực và IP của bạn thay vì VPN, bạn bị rò rỉ DNS.
Khắc Phục Rò Rỉ DNS
Cực kỳ quan trọng khắc phục mọi rò rỉ DNS được phát hiện. Nếu không, VPN 거의 không bảo vệ danh tính. Tùy phần mềm dùng kết nối VPN, có cách khác nhau khắc phục.
OpenVPN 2.3.9+
Với phiên bản OpenVPN lớn hơn 2.3.9, người dùng thiết lập tùy chọn chỉ cho phép yêu cầu DNS qua VPN.
- Mở file .conf hoặc .ovpn cho kết nối.
- Thêm văn bản dưới trên dòng mới:
block-outside-dns
Windows
Rò rỉ DNS cũng khắc phục qua cài đặt mạng Windows.
- Chuyển từ DHCP sang địa chỉ IP tĩnh, cho phép chỉ định cài đặt DNS riêng.
- Dùng dịch vụ DNS mở như sau cho cài đặt DNS:
- Open DNS (ưu tiên
208.67.222.222dự phòng:208.67.222.220) - Google (ưu tiên
8.8.8.8dự phòng8.8.4.4) - Cloudflare (ưu tiên
1.1.1.1dự phòng1.1.0.0)
Bạn cũng có thể nhập thủ công địa chỉ IP DNS server do VPN dùng.
Router
Cài đặt DNS cũng điều chỉnh được trên hầu hết router. Bạn muốn đặt thành DNS công cộng như Google hoặc Cloudflare như trên.
Kết Luận
Bảo vệ yêu cầu DNS cực kỳ quan trọng duy trì khiên quyền riêng tư VPN cung cấp. Nếu bạn bị rò rỉ DNS do vận hành VPN kém, bạn muốn đổi dịch vụ VPN sớm nhất. Xử lý kém yêu cầu DNS cũng có thể chỉ ra xử lý kém chức năng cốt lõi VPN.