
Một vụ rò rỉ dữ liệu khác và đoán gì? Người dùng Facebook và Twitter đã bị ảnh hưởng nặng nề. Chúng ta có cẩn trọng hơn sau tất cả các vụ bê bối dữ liệu này hay các công ty không đối mặt nghiêm túc với các vụ xâm phạm liên tục này?
Hôm qua Facebook và Twitter thông báo rằng dữ liệu cá nhân của hàng trăm người dùng có thể đã bị truy cập không đúng cách sau khi họ dùng tài khoản để đăng nhập vào một số ứng dụng thứ ba nhất định. Các ứng dụng được nhắc đến bao gồm Giant Square và Photofy. Dữ liệu bị truy cập không đúng cách bao gồm tên người dùng, địa chỉ email và các tweet gần nhất (của người dùng Twitter) khi truy cập các ứng dụng này qua đăng nhập Facebook hoặc Twitter.
Là bước đầu tiên, cả hai ứng dụng "xấu" này đã bị gỡ bỏ khỏi Google Play Store để không ảnh hưởng thêm người dùng khác.
Facebook và Twitter nói rằng dữ liệu người dùng đã bị truy cập sau khi họ dùng tài khoản để đăng nhập vào các ứng dụng nhất định được tải từ Google Play Store. Có nghĩa là Google Play Store không còn an toàn nữa? Hay tôi cần thêm lớp bảo mật từ phía mình để cẩn trọng hơn? Vì trông như có ai đó không làm nhiều về bảo mật dữ liệu của tôi, dẫn đến bên kia có quyền truy cập tất cả dữ liệu của tôi.
Twitter nói rằng công ty đã cảnh báo Google cũng như Apple về sự mong manh này để ít nhất họ có thể bảo mật dữ liệu người dùng của mình. Vì chưa có tin tức nào về dữ liệu người dùng Apple bị truy cập không đúng cách.
Lời Nói Của Người Phát Ngôn:
Twitter trong bài đăng blog – "Mặc dù chúng tôi không có bằng chứng cho thấy điều này được dùng để kiểm soát tài khoản Twitter, nhưng có thể một người có thể làm như vậy,"
Một người phát ngôn của Twitter, Lindsay McCallum (Quản lý Truyền thông Vरिष्ठ) nói, "Chúng tôi nghĩ rằng điều quan trọng là mọi người cần nhận ra sự tồn tại của điều này và họ xem xét lại các ứng dụng mà họ dùng để kết nối với tài khoản của mình,"
Một người phát ngôn của Facebook gửi tuyên bố sau liên quan đến vụ xâm phạm này:
"Các nhà nghiên cứu bảo mật gần đây đã thông báo cho chúng tôi về hai tác nhân xấu, One Audience và MobiBurn, những người trả tiền cho nhà phát triển để sử dụng các bộ công cụ phát triển phần mềm (SDK) độc hại trong một số ứng dụng có sẵn trong các cửa hàng ứng dụng phổ biến. Sau khi điều tra, chúng tôi đã gỡ bỏ các ứng dụng khỏi nền tảng của mình vì vi phạm chính sách nền tảng và gửi thư yêu cầu ngừng vi phạm chống lại One Audience và MobiBurn. Chúng tôi dự định thông báo cho những người mà thông tin của họ có khả năng đã được chia sẻ sau khi họ đã cấp quyền cho các ứng dụng này truy cập thông tin hồ sơ như tên, email và giới tính. Chúng tôi khuyến khích mọi người cẩn trọng khi chọn ứng dụng thứ ba được cấp quyền truy cập tài khoản mạng xã hội của họ."
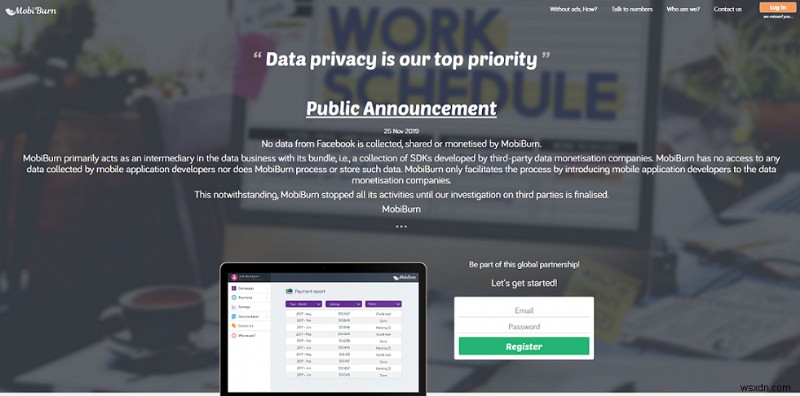
Phản hồi tuyên bố từ Facebook, MobiBurn giải quyết lỗ hổng này, nói rằng nó không thu thập, chia sẻ hoặc kiếm tiền từ dữ liệu Facebook.
MobiBurn cũng nói rằng "Thực thể này tuyên bố rằng nó chỉ tạo điều kiện quy trình bằng cách giới thiệu các nhà phát triển ứng dụng di động cho các công ty kiếm tiền từ dữ liệu,"
"Dù sao, MobiBurn đã dừng tất cả hoạt động cho đến khi điều tra của chúng tôi về các bên thứ ba hoàn tất."
Ai Là Người Bị Ảnh Hưởng?
Trông như một bên đổ lỗi cho bên kia vì che giấu lỗ hổng (nếu có) và cuối cùng, ai bị ảnh hưởng? NGƯỜI DÙNG, dữ liệu của họ có thể đã bị truy cập bởi người lạ và có khả năng cao nó được dùng cho hoạt động bất hợp pháp. Mặc dù chưa có tin tức về điều đó, tuy nhiên, đó không có nghĩa là không có xác suất.
Các công ty khuyến khích chúng ta tải ứng dụng từ cửa hàng ứng dụng chuyên dụng, nhưng vẫn có rò rỉ dữ liệu. Bây giờ, ai nên bị đổ lỗi? Giật mình là điều này không xảy ra với người dùng Apple (cho đến nay) vậy chúng ta có nên nghĩ đây không phải lỗi của Facebook hoặc Twitter hoàn toàn? Có lẽ hệ điều hành di động đã đóng vai trò lớn ở đây. Ai biết?
Tại Sao Lại Là Facebook?
Bạn nói tên bất kỳ vụ rò rỉ dữ liệu hay bê bối dữ liệu trong những năm qua, Facebook sẽ được nhắc đến đó. Tại sao Facebook xuất hiện trong mọi hình ảnh với sự cố rò rỉ dữ liệu người dùng? Từ bê bối Cambridge Analytica năm ngoái đến vụ hiện tại, Facebook chưa thể giành lại niềm tin của người dùng. Tuy nhiên, chúng ta tiếp tục sử dụng nền tảng này như thể không có gì xảy ra. Facebook đã là trung tâm của các bê bối này nơi một vi phạm u'autre đang xảy ra và công ty chưa thể hồi phục từ thiệt hại.
Nếu các bạn nhớ việc can thiệp của Nga trong bầu cử Mỹ 2016 khi cùng với các nền tảng mạng xã hội khác, Facebook cũng bị cáo buộc ảnh hưởng người dân cho bầu cử Tổng thống Hoa Kỳ 2016. Tuyên bố của CEO Facebook Mark Zuckerberg là, "Tôi nghĩ ý tưởng tin giả trên Facebook ảnh hưởng bầu cử theo bất kỳ cách nào, tôi nghĩ đó là một ý tưởng khá điên rồ". Và nó bùng nổ khi Facebook làm tiêu đề vì quyết định gây tranh cãi không kiểm tra sự thật cho quảng cáo chính trị.
Một sự việc sau một sự việc khác khiến Facebook đứng trong vùng đỏ của vi phạm bảo mật dữ liệu người dùng và nó vẫn tiếp diễn.
Những Câu Hỏi Chưa Có Câu Trả Lời?
Lại cùng một câu hỏi, chúng ta có đang cẩn trọng hơn sau tất cả các sự cố này không? Chúng ta có đang chờ đợi các bê bối này xảy ra với mỗi chúng ta không?
Chúng ta có không tuân thủ hướng dẫn của công ty để tải nội dung từ nền tảng an toàn vì ở đây chúng ta đã tải từ Play Store, rõ ràng là nền tảng an toàn nhất để tải ứng dụng cho người dùng Android? Vậy điều gì đã xảy ra? Có phải công ty bị sai ở đây? Có những lỗ hổng công ty không hề biết? Hay họ đã quen với các sự cố này và đối xử với những tình huống này một cách nhẹ nhàng?
Tổng Kết
Mặc dù Twitter đã liên kết vi phạm này với khuyết điểm của Android, nhưng vẫn còn mờ mịt về cách các tác nhân xấu đánh cắp dữ liệu riêng tư của người dùng. API xác thực bởi các gã khổng lồ này không nên chia sẻ thông tin trực tiếp với bên thứ ba từ đầu. Thay vì chịu trách nhiệm, Facebook nói vi phạm ảnh hưởng đến người dùng đã cấp quyền cho một vài ứng dụng trước khi đọc những gì họ từ bỏ. Điều đó đúng không? Có thực sự xảy ra như vậy rằng người dùng bị ảnh hưởng không đọc kỹ quyền họ cấp cho những ứng dụng đó không? Bạn có nghĩ người dùng nên bị đổ lỗi cho vi phạm này không?
Nếu Có, Thì Kế Hoạch Hành Động Cho Người Dùng
Ngoài việc tải từ nền tảng an toàn, người dùng sẽ cần làm thêm một bước (nếu vẫn chưa làm).
Người dùng cần xem qua từng dòng khi khám phá bất kỳ ứng dụng nào và kiểm tra quyền gì bạn đang từ bỏ cho chúng.
Vì các công ty giống như, các vi phạm này có thể đang xảy ra. Bạn cần cẩn trọng hơn, luôn luôn. Có ý nghĩa không? Vì theo kiến thức của tôi, nó không có.
Chúng ta không nên tải ứng dụng từ Google Play Store nữa à? Nếu không, thì từ đâu? Chúng ta không nên dùng thông tin đăng nhập Facebook và Twitter khi duyệt các ứng dụng khác à?
Nếu bạn nghĩ rằng bất kỳ người dùng nào nên tuân theo các biện pháp khác ngoài những cái liệt kê trên, vui lòng đề cập trong bình luận để nó có thể lan truyền đến nhiều người dùng nhất có thể.