
Bị mắc kẹt? Dữ liệu bị xâm phạm dù đã cài nhiều chương trình chống virus và chống mã độc? Chúng có đối phó được kẻ xâm nhập không? Có thể phần mềm bảo mật của bạn thậm chí không phát hiện ra kẻ gây ra sự cố? Có, điều đó hoàn toàn có thể vì tồn tại những mối đe dọa khác,狡猾 và thao túng hơn virus và mã độc, chúng được gọi là Rootkit.
Rootkit là chương trình máy tính, ngụy trang thành các chương trình thiết yếu trong hệ điều hành và cung cấp quyền truy cập cấp quản trị cho kẻ tấn công. Thuật ngữ "root" bắt nguồn từ tài khoản đặc quyền kiểu UNIX và "kit" chỉ nhóm công cụ. Rootkit cũng che giấu các tệp độc hại khác bằng cách che chắn chúng khỏi phần mềm chống virus.

Nguồn ảnh: pondurance.com
Rootkit Che Giấu Sự Tồn Tại Của Chúng Như Thế Nào?
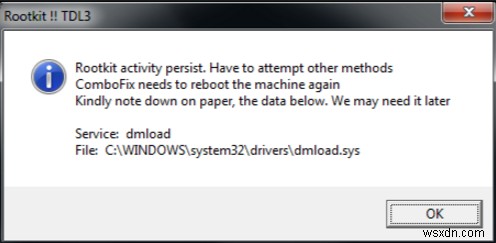
Rootkit che giấu sự hiện diện trên máy tính bằng nhiều phương pháp như sử dụng các lớp cơ sở của hệ điều hành ví dụ: Giao diện lập trình ứng dụng (API), chuyển hướng chức năng hoặc sử dụng các hàm không có tài liệu. Nó cũng có thể hành xử như một ứng dụng hợp pháp trong hệ điều hành, trong khi cung cấp toàn quyền truy cập hệ thống cho kẻ tấn công. Sau khi có quyền truy cập, kẻ tấn công có thể chạy file thực thi và thao túng cấu hình hệ thống trên máy chủ.
Nguồn ảnh: spywareinfoforum.com
Phát Hiện Rootkit:
Tìm kiếm rootkit thủ công trên máy tính giống như tìm kim trong rơm rạ. Do đặc tính ngụy trang, hầu hết chống virus và chống mã độc không phát hiện hoặc cách ly rootkit. Tuy nhiên, cũng phát hiện một số chống mã độc cao cấp cũng không thể phát hiện và trung hòa chúng. Ngoài các chương trình đó, người ta cũng có thể biết máy tính bị nhiễm qua hành vi. Thay đổi cài đặt Windows bất thường, tốc độ internet chậm, lag thường xuyên và crash hệ thống có thể chỉ ra hoạt động rootkit.
Nguồn ảnh: newpctricks.net
Rootkit có cơ hội được chẩn đoán tốt hơn khi ở chế độ người dùng. Nhưng một khi chui vào nhân (kernel) OS, cơ hội phát hiện rất mỏng. Nhân OS là nền tảng cơ bản chạy hệ điều hành và chống virus. Vì vậy, một khi phần mềm độc hại vào chế độ Kernel, việc khôi phục càng khó khăn.
Hệ điều hành không còn đáng tin cậy khi rootkit tiếp cận chế độ kernel. Tại đây, rootkit giành quyền quản trị và kiểm soát Master Boot Record, thiết lập tự chạy khi khởi động. Khi rootkit đạt giai đoạn "Bootkit", ngay cả format ổ cứng cũng không giúp được.
Giải Pháp:
Khi nói đến rootkit, phòng ngừa hơn chữa trị. Hầu hết phần mềm bảo mật không phát hiện rootkit, nên mua chúng vô nghĩa. Cách tốt nhất an toàn là xem lại thói quen duyệt web và tải xuống. Tuy nhiên, nhà phát triển rootkit làm nghề bằng cách phân tích và lập trình mã độc dựa trên thói quen duyệt web của bạn. Do đó, cần cực kỳ cẩn thận khi sử dụng internet.
Xem Thêm: 10 Phần Mềm Chống Mã Độc Tốt Nhất Năm 2017
Tóm lại, rootkit là loại nhiễm trùng tồi tệ nhất máy tính có thể mắc. Tránh truy cập web không an toàn và tải nội dung từ nguồn đáng ngờ là biện pháp tốt nhất. Đảm bảo bảo vệ máy tính bằng chương trình chống mã độc và chống virus uy tín để đối phó các mối đe dọa đó.