
Rootkit là công cụ mà tin tặc sử dụng để giấu malware bền bỉ, dường như không thể phát hiện được bên trong thiết bị của bạn, âm thầm đánh cắp dữ liệu hoặc tài nguyên, đôi khi kéo dài nhiều năm. Chúng cũng có thể được dùng dưới dạng keylogger, nơi các phím bấm và thông tin liên lạc của bạn bị theo dõi, cung cấp cho kẻ xấu dữ liệu riêng tư.
Phương pháp tấn công này từng phổ biến trước năm 2006, trước khi Microsoft Vista yêu cầu các nhà cung cấp phải ký số tất cả driver máy tính. Kernel Patch Protection (KPP) đã buộc các tác giả malware thay đổi phương pháp tấn công, và chỉ gần đây vào năm 2018 với chiến dịch gian lận quảng cáo Zacinlo, rootkit mới quay lại trung tâm sự chú ý.
Các rootkit trước năm 2006 đều dựa trên hệ điều hành. Sự kiện Zacinlo, một rootkit thuộc họ malware Detrahere, mang来了 một mối đe dọa nguy hiểm hơn: rootkit dựa trên firmware. Dù vậy, rootkit chỉ chiếm khoảng 1% tổng lượng malware phát hiện hàng năm.
Tuy nhiên, do mức độ nguy hiểm chúng gây ra, việc hiểu cách phát hiện rootkit có thể đã xâm nhập vào hệ thống là cực kỳ cần thiết.
Phát Hiện Rootkit Trên Windows 10 (Chi Tiết)
Zacinlo thực tế đã hoạt động gần sáu năm trước khi bị phát hiện, nhắm vào nền tảng Windows 10. Thành phần rootkit có khả năng cấu hình cao, tự bảo vệ khỏi các quy trình được coi là nguy hiểm và có thể chặn giải mã giao tiếp SSL.
Nó mã hóa và lưu trữ tất cả dữ liệu cấu hình trong Windows Registry, và khi Windows tắt máy, tự viết lại mình từ bộ nhớ ra đĩa với tên khác, đồng thời cập nhật khóa registry. Điều này giúp nó lách được sự phát hiện của phần mềm diệt virus thông thường.
Điều này cho thấy phần mềm diệt virus hay chống malware tiêu chuẩn không đủ để phát hiện rootkit. Tuy nhiên, có một vài giải pháp chống malware hạng đầu sẽ cảnh báo bạn về nghi ngờ tấn công rootkit.
5 Đặc Điểm Chính Của Phần Mềm Diệt Virus Tốt
Hầu hết các chương trình diệt virus nổi bật ngày nay đều thực hiện cả năm phương pháp sau để phát hiện rootkit:
- Phân Tích Dựa Trên Chữ Ký (Signature-based Analysis) – Phần mềm so sánh các file đã ghi log với chữ ký đã biết của rootkit. Phân tích cũng tìm kiếm các mẫu hành vi mô phỏng hoạt động của rootkit đã biết, như việc sử dụng cổng quá mức.
- Phát Hiện Chặn Ghi (Interception Detection) – Windows sử dụng bảng con trỏ để chạy các lệnh biết sẽ kích hoạt rootkit hành động. Vì rootkit cố gắng thay thế hoặc sửa đổi bất cứ thứ gì được coi là mối đe dọa, điều này sẽ tiết lộ sự hiện diện của chúng.
- So Sánh Dữ Liệu Đa Nguồn (Multi-Source Data Comparison) – Rootkit, trong nỗ lực giấu mình, có thể thay đổi dữ liệu hiển thị trong kiểm tra tiêu chuẩn. Kết quả trả về của các lời gọi hệ thống cấp cao và thấp có thể lộ ra sự hiện diện của rootkit. Phần mềm cũng có thể so sánh bộ nhớ tiến trình nạp trong RAM với nội dung file trên ổ cứng.
- Kiểm Tra Toàn Vẹn (Integrity Check) – Mọi thư viện hệ thống đều có chữ ký số được tạo khi hệ thống được coi là "sạch". Phần mềm bảo mật tốt có thể kiểm tra thư viện để tìm bất kỳ sự thay đổi nào trong mã dùng để tạo chữ ký số.
- So Sánh Registry (Registry Comparisons) – Hầu hết phần mềm diệt virus đều có tính năng này theo lịch trình đặt sẵn. File sạch sẽ được so sánh với file client theo thời gian thực để xác định xem client có chứa file thực thi (.exe) không mong muốn hay không.
Thực Hiện Quét Rootkit
Thực hiện quét rootkit là cách tốt nhất để phát hiện nhiễm rootkit. Thường thì hệ điều hành không thể tự nhận diện rootkit và việc xác định sự hiện diện của chúng là một thách thức. Rootkit là "gián điệp bậc thầy", che giấu dấu vết ở gần như mọi lúc và có thể ẩn nấp ngay trước mắt.
Nếu bạn nghi ngờ tấn công rootkit đã xảy ra trên máy, chiến lược phát hiện tốt là tắt máy và thực hiện quét từ một hệ thống sạch biết trước. Cách chắc chăn để định vị rootkit là phân tích memory dump. Rootkit không thể giấu được các lệnh nó đưa ra khi thực thi trong bộ nhớ máy.
Sử Dụng WinDbg Cho Phân Tích Malware
Microsoft Windows cung cấp công cụ gỡ lỗi đa chức năng riêng có thể dùng để quét gỡ lỗi trên ứng dụng, driver hoặc chính hệ điều hành. Nó gỡ lỗi mã kernel-mode và user-mode, giúp phân tích crash dump và kiểm tra thanh ghi CPU.
Một số hệ thống Windows đã có sẵn WinDbg. Những hệ thống chưa có cần tải từ Microsoft Store. WinDbg Preview là phiên bản hiện đại hơn, cung cấp giao diện dễ nhìn hơn, cửa sổ nhanh hơn, scripting hoàn chỉnh, cùng các lệnh, mở rộng và quy trình làm việc như bản gốc.
Tối thiểu, bạn có thể dùng WinDbg để phân tích memory dump hoặc crash dump, kể cả Blue Screen Of Death (BSOD). Từ kết quả, bạn có thể tìm dấu hiệu tấn công malware. Nếu cảm thấy một chương trình bị cản trở bởi malware hoặc sử dụng bộ nhớ quá mức, bạn có thể tạo dump file và dùng WinDbg phân tích.
Complete memory dump có thể chiếm dung lượng ổ lớn, nên tốt hơn nên thực hiện Kernel-Mode dump hoặc Small Memory dump. Kernel-Mode dump chứa toàn bộ thông tin sử dụng bộ nhớ bởi kernel tại thời điểm crash. Small Memory dump chứa thông tin cơ bản về driver, kernel, v.v., nhưng nhỏ hơn nhiều.
Small Memory dump hữu ích hơn trong phân tích nguyên nhân BSOD. Đối với phát hiện rootkit, complete hoặc kernel version sẽ hữu ích hơn.
Tạo File Dump Kernel-Mode
File dump Kernel-Mode có thể tạo theo ba cách:
- Bật dump file từ Control Panel để hệ thống tự crash
- Bật dump file từ Control Panel để ép hệ thống crash
- Sử dụng công cụ debugger để tạo cho bạn
Chúng ta sẽ chọn cách thứ ba.
Để thực hiện dump file cần thiết, bạn chỉ cần nhập lệnh sau vào cửa sổ Command của WinDbg:
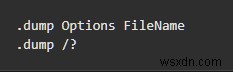
Thay FileName bằng tên phù hợp cho dump file và "?" bằng f. Đảm bảo "f" là chữ thường,否则 bạn sẽ tạo loại dump file khác.
Sau khi debugger chạy xong (quét đầu tiên sẽ mất khá nhiều phút), dump file sẽ được tạo và bạn có thể phân tích kết quả.
Hiểu rõ mình đang tìm gì, như sử dụng volatile memory (RAM), để xác định sự hiện diện của rootkit đòi hỏi kinh nghiệm và thử nghiệm. Có thể, dù không khuyến khích cho người mới, kiểm tra kỹ thuật phát hiện malware trên hệ thống trực tiếp. Điều này lại đòi hỏi chuyên môn và kiến thức sâu về WinDbg để không vô tình triển khai virus sống vào hệ thống.
Có những cách an toàn hơn, thân thiện với người mới để lộ diện kẻ thù 숨 giấu kỹ này.
Các Phương Pháp Quét Bổ Sung
Phát hiện thủ công và phân tích hành vi cũng là phương pháp tin cậy để phát hiện rootkit. Việc cố gắng tìm vị trí rootkit có thể rất khổ sở, nên thay vì nhắm vào chính rootkit, bạn có thể tìm kiếm các hành vi giống rootkit.
Bạn có thể tìm rootkit trong các gói phần mềm tải xuống bằng cách dùng tùy chọn Advanced hoặc Custom install trong quá trình cài đặt. Cần tìm các file lạ liệt kê trong chi tiết. Các file này nên bị loại bỏ, hoặc bạn có thể tìm kiếm nhanh trực tuyến xem có tham chiếu đến malware không.
Firewall và báo cáo log của chúng là cách cực kỳ hiệu quả để phát hiện rootkit. Phần mềm sẽ thông báo nếu mạng bị theo dõi, và nên cách ly các tải xuống không nhận ra hoặc đáng ngờ trước khi cài đặt.
Nếu nghi ngờ rootkit đã có trên máy, bạn có thể đào sâu vào báo cáo log firewall để tìm hành vi bất thường.
Xem Xét Báo Cáo Log Firewall
Bạn nên xem xét báo cáo log firewall hiện tại, việc dùng ứng dụng mã nguồn mở như IP Traffic Spy có khả năng lọc log firewall là rất hữu ích. Báo cáo sẽ cho thấy thông tin cần thiết nếu có tấn công xảy ra.
Nếu bạn có mạng lớn với firewall lọc egress độc lập, IP Traffic Spy sẽ không cần thiết. Thay vào đó, bạn nên xem được gói tin inbound và outbound tới tất cả thiết bị và trạm làm việc trên mạng qua log firewall.
Dù ở gia đình hay doanh nghiệp nhỏ, bạn có thể dùng modem của ISP hoặc, nếu sở hữu, firewall/router cá nhân để xem log firewall. Bạn sẽ xác định được lưu lượng cho từng thiết bị kết nối cùng mạng.
Cũng có lợi để bật file log Windows Firewall. Mặc định file log bị tắt, nghĩa là không ghi thông tin hay dữ liệu nào.
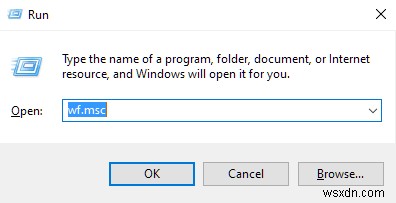
- Để tạo file log, mở hàm Run bằng cách nhấn Windows key + R.
- Gõ wf.msc vào hộp và nhấn Enter.
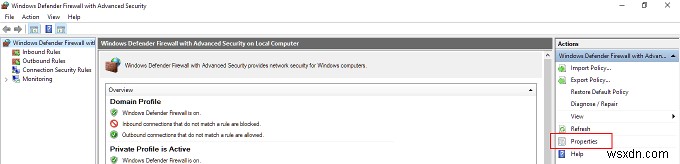
- Trong cửa sổ Windows Firewall and Advanced Security, chọn "Windows Defender Firewall with Advanced Security on Local Computer" ở menu bên trái. Ở menu bên phải dưới "Actions", nhấn Properties.
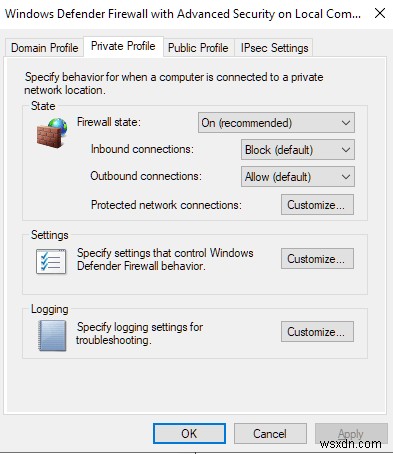
- Trong cửa sổ dialog mới, chuyển sang tab "Private Profile" và chọn Customize trong mục "Logging".
- Cửa sổ mới cho phép chọn dung lượng log file, vị trí lưu file, và có ghi chỉ dropped packets, successful connection, hay cả hai.
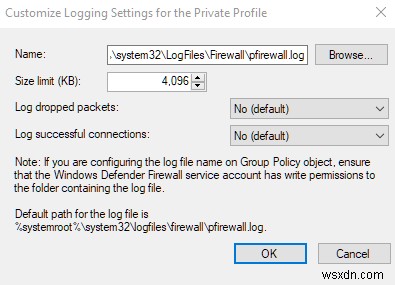
- Dropped packets là những gói tin Windows Firewall đã chặn thay bạn.
- Mặc định, Windows Firewall log chỉ lưu 4MB dữ liệu gần nhất và nằm ở %SystemRoot%\System32\LogFiles\Firewall\Pfirewall.log
- Lưu ý rằng tăng giới hạn dung lượng log có thể ảnh hưởng hiệu năng máy.
- Nhấn OK khi xong.
- Lặp lại các bước trên cho tab "Public Profile".
- Log sẽ được tạo cho cả kết nối public và private. Bạn có thể xem file trong Notepad hoặc nhập vào spreadsheet.
- Bạn có thể xuất file log vào chương trình parse database như IP Traffic Spy để lọc và sắp xếp lưu lượng để dễ dàng nhận diện.
Hãy chú ý bất kỳ điều gì bất thường trong file log. Ngay cả lỗi hệ thống nhỏ nhất cũng có thể chỉ ra nhiễm rootkit. Điều như việc sử dụng CPU hoặc băng thông quá mức khi bạn không chạy gì nặng, hoặc hoàn toàn không chạy gì, có thể là manh mối lớn.