
Nhu cầu dịch vụ giao đồ ăn như DoorDash tăng vọt sau đại dịch Coronavirus. Vì chúng ta trao cho các ứng dụng này kho báu thông tin cá nhân và ngân hàng, bạn cần tự hỏi: thông tin của tôi có an toàn không?
Một vụ rò rỉ dữ liệu DoorDash khổng lồ bởi bên thứ ba được phát hiện tháng 5/2019. Đã lộ một loạt thông tin cá nhân và chi tiết tài chính, đặt nhiều người ở rủi ro tấn công mạng.
Vậy làm sao biết bạn có bị ảnh hưởng bởi vụ rò rỉ dữ liệu DoorDash? Và nếu có, bạn có thể làm gì?
Vụ Rò Rỉ Dữ Liệu DoorDash
Vụ rò rỉ khổng lồ, được DoorDash báo cáo trong bài blog tháng 9/2019, xâm phạm dữ liệu lên tới 4,2 triệu người dùng, Dashers (người giao hàng), và cả merchant (nhà bán).
Trong số thông tin bị lộ có thông tin hồ sơ: tên, email, số điện thoại, lịch sử đặt hàng, và tệ hơn, địa chỉ nhà. Vậy có khả năng một kẻ dòm ngó biết mọi thứ về bạn — bao gồm cả nơi bạn sống!
Ngoài ra, rò rỉ làm lộ mật khẩu đã hash và salt.
Hash và salt là chức năng tương tự mã hóa tiêu chuẩn mà trang web dùng để bảo vệ mật khẩu khỏi hacker. Khác với mã hóa, hash không được thiết kế để đảo ngược, nhưng nhiều tội phạm mạng đã tìm ra cách bẻ khóa ngay cả mật khẩu đã hash.
Hơn nữa, rò rỉ làm lộ 4 chữ số cuối thẻ tín dụng/chi tiết thanh toán của khách hàng, cộng với 4 chữ số cuối số tài khoản ngân hàng của merchant và Dasher.
Khoảng 100.000 Dasher cũng bị lộ số bằng lái xe.
Bạn Có Bị Ảnh Hưởng Bởi Vụ Rò Rỉ DoorDash?
DoorDash đã liên hệ tất cả người bị ảnh hưởng, nên bạn có thể đã nhận email vào thời điểm rò rỉ xảy ra.
Nếu bạn nghĩ không nhận được, hoặc không nhớ, tốt nhất hãy tìm kiếm trong hộp thư đến và các thư mục để kiểm tra xem có bỏ lỡ không.
Vụ rò rỉ ảnh hưởng đến người dùng tham gia nền tảng trước hoặc vào ngày 5/4/2018, nên cách khác kiểm tra là xem ngày đăng ký. Tìm email xác nhận trong hộp thư, hoặc lịch sử đặt hàng trong ứng dụng. Cũng có thể kiểm tra giao dịch trên báo cáo thẻ tín dụng để truy vết khi bắt đầu đặt hàng.
Have I Been Pwned?
Có một trang web tiện lợi để kiểm tra xem email liên kết tài khoản DoorDash có từng bị vi phạm dữ liệu hay không. Have I Been Pwned cung cấp giao diện đơn giản, nhập email để kiểm tra. Trang tìm kiếm vi phạm dữ liệu có thông tin rò rỉ gắn với địa chỉ đó.
Dịch vụ Pwned Passwords của họ cũng kiểm tra mật khẩu của mọi người chống lại vi phạm dữ liệu trước đây.
Nếu muốn được thông báo khi email bị vướng vào rò rỉ dữ liệu tương lai, bạn có thể đăng ký dịch vụ thông báo email miễn phí của họ.
Công Cụ Kiểm Tra Vi Phạm Khác Có Gì?
Ngoài Pwned, bạn cũng dùng Breach Alarm và Dehashed.
Breach Alarm kiểm tra email chống lại vi phạm dữ liệu gần đây từ danh sách thông tin hacker đăng tải. Dehashed là công cụ tìm kiếm vi phạm dữ liệu toàn diện, kiểm tra không chỉ email mà cả tên và username.
Các trang này hoạt động bằng cách tổng hợp dữ liệu từ deep web. Dữ liệu này thu được sau rò rỉ và được hacker đăng tải.
Bảo Mật Tài Khoản Google
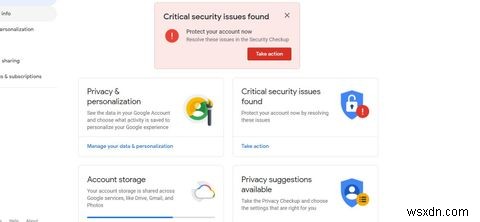
Google cũng có cách kiểm tra xem Gmail có bị vi phạm dữ liệu qua Cài đặt Tài khoản Google. Khi mở Gmail, nhấp hộp chấm bên cạnh biểu tượng góc trên bên phải trình duyệt. Sau đó vào tài khoản.
Ở đây bạn sẽ thấy cảnh báo đỏ lớn thông báo vấn đề bảo mật nghiêm trọng tức là email có trong vi phạm dữ liệu gần đây. Bạn có thể nhấp take action để đi đến kiểm tra bảo mật. Ở đây sẽ thấy mật khẩu đã lưu có trong vi phạm nào. Ở dưới cùng, thậm chí thấy danh sách ứng dụng thứ ba có quyền truy cập dữ liệu. Bạn có thể gỡ quyền truy cập ngay đây.
Tội Phạm Mạng Có Thể Làm Gì Với Thông Tin Của Tôi?
Tội phạm mạng có thể bán thông tin của bạn trên dark web. Theo báo cáo, tài khoản DoorDash có gắn chi tiết thẻ tín dụng được buôn bán trên dark web vài đô la.
Mặc dù kẻ trộm nhỏ có thể dùng để ăn miễn phí đôi khi dùng credit DoorDash của bạn, hacker nâng cao có thể mua email và mật khẩu đã bẻ khóa hàng loạt. Chúng được test trên các trang khác trong cuộc tấn công gọi là credential stuffing. Nếu thành công, họ xâm nhập tài khoản ngân hàng rút tiền, dùng thẻ tín dụng mua sắm đắt tiền, hoặc dùng tài khoản của bạn cho tấn công lừa đảo đối với người liên lạc.
Hơn nữa, PII của bạn có thể dùng cho cướp danh tính hoặc tội phạm khác.
Làm Gì Nếu Thông Tin Của Tôi Bị Xâm Phạm?
Nếu bạn là một phần của rò rỉ, có khả năng thông tin đã được bán trên dark web. Ai đó có thể đã có thông tin và chờ tấn công. Dù rò rỉ xảy ra nhiều năm trước, một số hacker chờ đợi nhiều tháng thậm chí nhiều năm mới khởi động tấn công mạng.
Để bảo mật tài khoản, trước tiên hãy đổi mật khẩu ngay lập tức. Sau đó bật xác thực hai yếu tố (2FA) hoặc đa yếu tố (MFA) nếu có thể. Kiểm tra báo cáo ngân hàng và thẻ tín dụng cho giao dịch đáng ngờ bạn có thể bỏ lỡ. Cảnh giác email lừa đảo và cập nhật antivirus.
Liên hệ ngân hàng và báo cáo tình huống. Nếu thấy giao dịch đáng ngờ trong tài khoản, có thể cần đóng tài khoản và mở mới. Mặc dù người khác đi xa hơn bằng cách yêu cầu báo cáo tín dụng. Ở đây bạn thấy tất cả tài khoản liệt kê và kiểm tra tài khoản mới không nhận ra. Thậm chí có thể yêu cầu cảnh báo gian lận hoặc đóng băng tín dụng nếu cần.
Bảo Vệ Dữ Liệu Của Bạn
Vụ rò rỉ DoorDash cho thấy ngay cả gã khổng lồ công nghệ và nền tảng phổ biến cũng không miễn dịch vi phạm.
Có cách để biết thông tin của bạn có bị xâm phạm trong vụ rò rỉ DoorDash 2019. Và khi biết thông tin bị rò rỉ, có bước bạn làm để bảo mật dữ liệu, nhưng cần hành động nhanh.