
Trong hướng dẫn này, chúng tôi sẽ cung cấp hướng dẫn về "Cách tắt xác thực NTLM trên Windows 10". Bạn sẽ được hướng dẫn với các khuyến nghị đơn giản. Hãy bắt đầu.
Mục đích của 'Xác thực NTLM' trong Windows 10 là gì?
Xác thực NTLM trong Windows 10: NTLM (New Technology LAN Manager) là gói giao thức bảo mật do Microsoft cung cấp để xác thực danh tính người dùng và bảo vệ tính toàn vẹn, bảo mật của hoạt động. Công nghệ này dựa trên giao thức thách thức-đáp ứng (challenge-response) để xác thực người dùng mà không cần truyền mật khẩu.
NTLM xác thực người dùng bằng phương pháp thách thức-đáp ứng. Quá trình có 3 thông điệp: Thông điệp thương lượng từ client, Thông điệp thách thức từ server, Thông điệp xác thực từ người dùng. Tuy nhiên, do các lỗ hổng bảo mật đã biết, NTLM vẫn được triển khai rộng rãi ngay trên hệ thống mới để duy trì tương thích với client/server cũ.
NTLM vẫn được Microsoft hỗ trợ, nhưng đã được thay thế bởi Kerberos làm giao thức xác thực chính trong Windows 2000 và các miền Active Directory (AD) sau đó. Nếu bạn chưa nghe, Kerberos là giao thức xác thực thay thế NTLM từ Windows 2000 trở đi. Khác biệt chính: NTLM dùng băm mật khẩu (password hashing) – hàm một chiều tạo chuỗi từ đầu vào; Kerberos dùng mã hóa (encryption) – hàm hai chiều xáo trộn/giải mã bằng khóa.
Các vấn đề của giao thức NTLM:
- Hash mật khẩu lưu trong bộ nhớ dịch vụ LSA dễ dàng bị lấy bằng công cụ như mimikatz, sau đó dùng hash cho các cuộc tấn công tiếp theo.
- Mật khẩu yếu/hay dùng là yếu tố gây vấn đề cho NTLM.
- Thiếu xác thực hai chiều giữa server và client dẫn đến tấn công chặn dữ liệu và truy cập trái phép dữ liệu mạng.
- Các rò rỉ/vấn đề khác của NTLM.
Ngoài ra, NTLM dùng bắt tay 3 bước giữa client-server để xác thực, trong khi Kerberos dùng quy trình 2 bước nhờ dịch vụ cấp vé (Ticket Granting Service) hoặc trung tâm phân phối khóa (Key Distribution Center). Giao thức NTLM từng bị lộ các rủi ro bảo mật và lỗ hổng liên quan đến băm và thêm muối (salting) mật khẩu.
Giao thức NTLM đảm bảo mật khẩu trên server và domain controller không được 'muối' (salted). Tức là bạn không thể thêm chuỗi ngẫu nhiên vào mật khẩu đã băm để ngăn việc dò tìm mật khẩu. Lỗ hổng này cho phép kẻ tấn công dò mật khẩu qua nhiều lần đăng nhập, và do mật khẩu yếu, họ có thể truy cập tài khoản.
Hướng dẫn tắt xác thực NTLM bằng Group Policy Management Editor
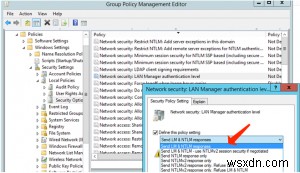
Trước tiên, quản trị viên miền muốn đảm bảo NTLM và LM không được phép dùng cho xác thực trong miền. Bạn có thể đặt phương thức xác thực yêu cầu bằng chính sách miền (hoặc cục bộ).
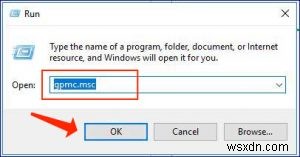
- Nhấn Win + R, gõ gpmc.msc trong hộp Run và nhấn OK để mở Group Policy Management Editor.
- Đi đến: Computer Configurations → Policies → Windows Settings → Security Settings → Local Policies → Security Options.
- Tìm chính sách Network Security: LAN Manager authentication level, nhấp đúp.
- Chọn Send NTLMv2 response only. Refuse LM & NTLM (Chỉ gửi phản hồi NTLMv2. Từ chối LM và NTLM) trong khu vực/ dropdown Send LM & NTLM responses để từ chối tất cả yêu cầu LM và NTLM.
Hướng dẫn tắt xác thực NTLM bằng Registry Editor
- Nhấn Win + R, gõ regedit trong hộp Run và nhấn OK để mở Registry Editor.3
- Đi đến đường dẫn:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa
- Chuột phải vào khoảng trống bên phải > New > DWORD > đặt tên lmCompatibilityLevel, đặt giá trị 0 đến 5 > OK.
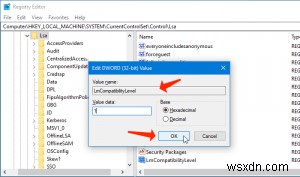
- Giá trị 5 tương ứng với Send NTLM response only, refuse LM and NTLM. Lưu thay đổi.
Hướng dẫn bật ghi nhật ký kiểm tra (Audit) xác thực NTLM
Bạn cần chắc chắn không còn ứng dụng nào trong miền yêu cầu NTLM trước khi tắt hoàn toàn NTLM và chuyển sang Kerberos.
- Mở Group Policy Management Editor (theo cách trên), đi đến Computer Configurations → Policies → Windows Settings → Security Settings → Local Policies → Security Options.
- Tìm và bật chính sách Network Security: Restrict NTLM: Audit NTLM Authentication in this domain, đặt giá trị Enable All.
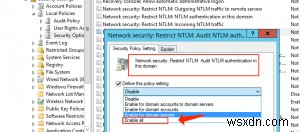
- Làm tương tự để bật chính sách Network Security: Restrict NTLM: Audit Incoming NTLM Traffic.
Hướng dẫn kiểm tra sự kiện sử dụng xác thực NTLM
Bạn có thể tìm thấy sự kiện Xác thực NTLM trong nhật ký ứng dụng và dịch vụ.
- Đi đến Services Logs > Microsoft → Windows.
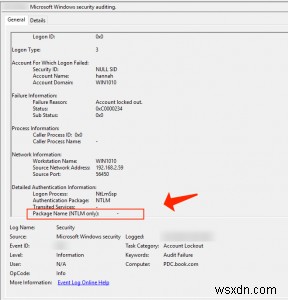
- Chọn khu vực NTLM của Event Viewer. Phân tích sự kiện trên từng server hoặc gộp vào Windows Event Log Collector trung tâm.
- Xác định ứng dụng đang dùng NTLM trong miền, và chuyển chúng sang dùng Kerberos (có thể qua SPN).
Hướng dẫn hạn chế NTLM hoàn toàn trong miền Active Directory
Xác thực không dùng NTLM sẽ hoạt động khác nhau cho từng ứng dụng trong miền. Chúng ta có thể thêm tài khoản người dùng vào nhóm miền Protected Users. Sau khi xác minh xong, bạn có thể tắt hoàn toàn Xác thực NTLM trong miền Windows của mình.
Tóm tắt
Tôi tin hướng dẫn này đã giúp bạn tắt xác thực NTLM trên Windows 10 với các giải pháp/phương pháp đơn giản. Bạn có thể đọc và làm theo hướng dẫn để thực hiện. Nếu hữu ích, hãy chia sẻ bài viết để giúp người khác. Nếu có góp ý/thắc mắc, hãy để lại bình luận bên dưới.